

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation**Apigee X**. info
Apigee Edge
L'illustration suivante montre où les clients Apigee Edge pour le cloud privé configurent TLS :
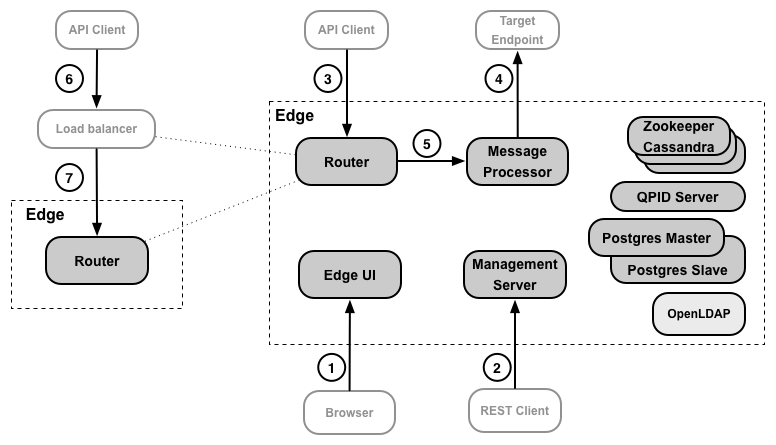
Le tableau suivant décrit les emplacements où vous configurez l'accès TLS pour une installation de cloud privé :
|
Source |
Destination |
Accès TLS |
|
|---|---|---|---|
|
1 |
Développeur d'API |
Interface utilisateur de gestion Edge |
Activez TLS dans l'interface utilisateur Edge pour la nouvelle expérience Edge ou l'interface utilisateur classique :
Pour en savoir plus, consultez le Guide des opérations Edge, disponible sur votre compte FTP privé ou sur le portail d'assistance Apigee sous Libraries (Bibliothèques) (Edge pour le cloud privé version 4.16.01 et versions antérieures). |
|
2 |
Développeur d'API |
API de gestion Edge |
Activez TLS sur l'API de gestion Edge. Pour en savoir plus, consultez le Guide des opérations Edge, disponible sur votre compte FTP privé ou sur le portail d'assistance Apigee sous Libraries (Bibliothèques) (Edge pour le cloud privé version 4.16.01 et versions antérieures) et en ligne sur la page Configurer TLS/SSL pour Edge sur site (version 4.16.05 et versions ultérieures). |
|
3 |
Client API (application) |
API |
Activez TLS sur l'accès à l'API à l'aide d'hôtes virtuels sur le routeur Edge. Pour en savoir plus, consultez la page Configurer l'accès TLS à une API pour le cloud privé. |
|
4 |
Edge |
Point de terminaison cible |
Activez TLS entre Edge et un fournisseur de services de backend. Pour en savoir plus, consultez la page Configurer TLS de la périphérie au backend (cloud et cloud privé). |
|
5 |
Routeur |
Processeur de messages |
Activez TLS pour la communication entre un routeur et un processeur de messages. Pour en savoir plus, consultez le Guide des opérations Edge, disponible sur votre compte FTP privé ou sur le portail d'assistance Apigee sous Libraries (Bibliothèques) (Edge pour le cloud privé version 4.16.01 et versions antérieures) et en ligne sur la page Configurer TLS/SSL pour Edge sur site (version 4.16.05 et versions ultérieures). |
Si votre installation Edge pour le cloud privé inclut un équilibreur de charge, vous devrez peut-être également remplacer la configuration du point 3 ci-dessus pour configurer TLS entre l'application et l'équilibreur de charge, ainsi qu'entre l'équilibreur de charge et le routeur Edge :
|
Source |
Destination |
Description |
|
|---|---|---|---|
|
6 |
Application |
Équilibreur de charge |
Activez TLS sur l'équilibreur de charge. Ce processus est déterminé par votre équilibreur de charge. |
|
7 |
Équilibreur de charge |
Routeur |
Si nécessaire, activez TLS sur le routeur pour les requêtes provenant de l'équilibreur de charge. Utilisez le même processus que celui que vous utilisez pour configurer TLS pour un hôte virtuel, comme décrit ici : Configurer l'accès TLS à une API pour le cloud privé. Si l'équilibreur de charge et le routeur se trouvent dans le même domaine de sécurité, la configuration TLS n'est peut-être pas nécessaire. Toutefois, cela dépend de la configuration de votre réseau. |
En savoir plus :