

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation**Apigee X**. info
Chaque organisation Apigee Edge est fournie avec quelques rôles intégrés que vous pouvez attribuer aux utilisateurs administratifs :
- Administrateur de l'organisation : super-utilisateur. Dispose d'un accès CRUD complet aux ressources dans l'organisation. Dans une installation Edge pour le cloud privé, le rôle le plus puissant est celui d' administrateur système, qui a également accès à des fonctions au niveau du système auxquelles l'administrateur de l'organisation n'a pas accès.
- Administrateur de l'organisation en lecture seule : dispose d'un accès en lecture seule aux ressources de l'organisation.
- Administrateur des opérations : permet de déployer et de tester des API, et dispose d'un accès en lecture seule aux autres ressources.
- Utilisateur professionnel : permet de créer et de gérer des produits d'API, des développeurs, des applications développeur et des entreprises, de créer des rapports personnalisés sur l'utilisation des API et dispose d'un accès en lecture seule aux autres ressources.
- Utilisateur : permet de créer des proxys d'API et de les tester dans l'environnement de test, et dispose d' accès en lecture seule aux autres ressources.
Les rôles intégrés contrôlent le niveau d'accès dans l'interface utilisateur de gestion et l'API de gestion.
Pour afficher les autorisations définies pour chaque rôle intégré (en tant qu'administrateur de l'organisation ou un administrateur de l'organisation en lecture seule), sélectionnez Admin > Rôles de l'organisation > nom_du_rôle dans l'interface utilisateur de gestion.
Si votre organisation inclut Apigee Sense ou la surveillance des API, la console d'administration affiche également les rôles suivants :
- Sense : Opérateur Sense et Utilisateur Sense. Pour en savoir plus sur les rôles Sense, consultez la section Rôles intégrés Apigee Sense.
- Surveillance des API : Administrateur de surveillance des API et Utilisateur de surveillance des API. Pour en savoir plus sur les rôles de surveillance des API, consultez la section Rôles de surveillance des API.
Exemple d'autorisation de rôle
L'exemple suivant dans l'interface utilisateur de gestion montre les autorisations du rôle Utilisateur. Notez qu'il dispose de différentes autorisations de déploiement :
- URI /deployments (GET)
- /environments/*/applications/*/revisions/*/deployments (GET)
- /environments/test/applications/*/revisions/*/deployments (GET, PUT, DELETE)
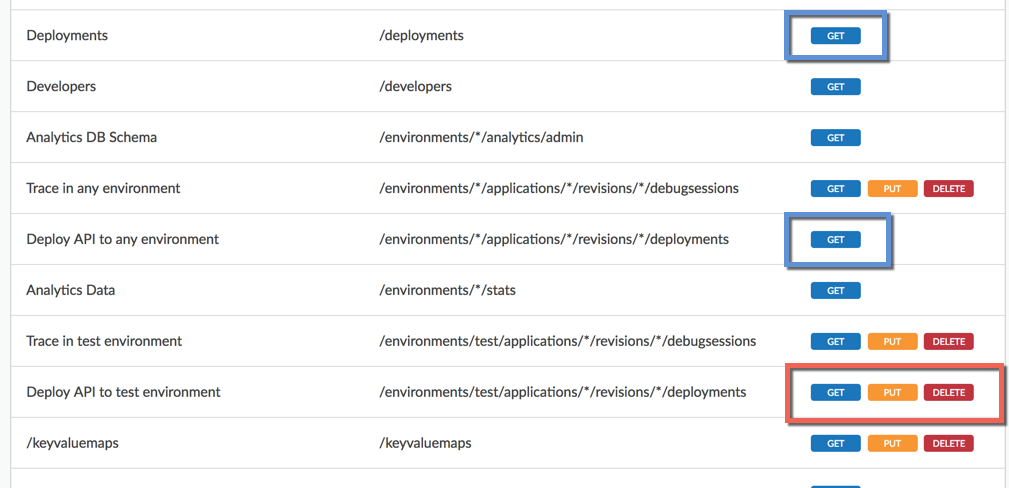
Qu'est-ce que cela signifie ? Qu'est-ce qu'une personne disposant du rôle Utilisateur peut déployer ?
- Tout d'abord, l'autorisation PUT permet le déploiement.
- Ensuite, l'autorisation la plus précise (spécifique) est prioritaire en cas de chevauchement des autorisations, comme c'est le cas ici avec plusieurs autorisations de déploiement. (La priorité des autorisations qui se chevauchent est décrite plus en détail dans la section Créer des rôles avec l' API.)
Dans cet exemple, l'autorisation la plus précise est "Déployer l'API dans l'environnement de test autorisation" avec l'URI /environments/test/applications/*/revisions/*/deployments. C'est la partie /test/ qui la rend la plus spécifique. Cela signifie qu'une personne disposant du rôle Utilisateur peut déployer n'importe quel proxy d'API (/applications/*) avec n'importe quelle révision (/revisions/*) dans l'environnement de test (/test/).
En revanche, une personne disposant de ce rôle ne pourra pas effectuer de déploiement dans un autre environnement, en raison de l'autorisation GET (lecture seule) sur /environments/*/, où le caractère générique (*) signifie n'importe quel. (L'autorisation GET sur /deployments permet à l'utilisateur d'obtenir des informations sur le déploiement avec l'API.)
À propos du rôle d'administrateur de développeur
Lorsqu'un portail des développeurs est provisionné, le Administrateur de développeur rôle est
ajouté à votre organisation, généralement avec l'utilisateur devadmin+{org_name}@google.com qui lui est attribué.
Ce rôle est utilisé uniquement pour configurer la connexion entre
les portails des développeurs basés sur Drupal (ou les portails personnalisés utilisant les API de la plate-forme Apigee) et votre organisation Edge. Consultez la section Communiquer entre le portail et Edge.
Si vous souhaitez attribuer le rôle d'administrateur de développeur à un autre compte utilisateur, créez le compte dans votre organisation et contactez l'assistance pour attribuer le rôle.
Vous pouvez également créer un rôle personnalisé avec les mêmes autorisations que le rôle d'administrateur de développeur à l'aide du script décrit dans Attribuer le rôle d'administrateur de développeur dans la documentation du module Apigee Edge Drupal 8.
La connexion entre le portail et votre organisation Edge peut être consultée dans Drupal sous Configuration > Portail des développeurs > Paramètres de l'application dans le menu d'administration Drupal (vous devez être connecté à Drupal en tant qu'administrateur). Si la connexion est indiquée comme ayant échoué, vous devez contacter l'assistance Apigee Edge pour modifier les informations de connexion. Pour en savoir plus, consultez la section Créer un portail des développeurs.