

Wyświetlasz dokumentację Apigee Edge.
Otwórz dokumentację Apigee X. info
Z tego artykułu dowiesz się, jak tworzyć użytkowników organizacji i nimi zarządzać. Aby wykonać te czynności, musisz być administratorem organizacji.
Kim są użytkownicy organizacji?
Użytkownicy organizacji otrzymują od administratora organizacji wyraźne uprawnienia do tworzenia, odczytywania, edytowania lub usuwania jednostek w organizacji Apigee Edge. Uprawnienia są oparte na rolach, przy czym każda rola obejmuje określony zestaw uprawnień. Ten schemat uprawnień jest też nazywany kontrolą dostępu opartą na rolach, w skrócie RBAC.
Z jakimi elementami Edge pracują użytkownicy organizacji?
Użytkownicy organizacji wchodzą w interakcje z wieloma podmiotami, w tym:
- Proxy interfejsów API
- Usługi API
- Aplikacje dla deweloperów
- Programiści
- Środowiska (sesje i wdrożenia narzędzia Trace)
- Raporty niestandardowe (Analytics)
Zakres dozwolonych interakcji zależy od ról przypisanych użytkownikowi przez administratora organizacji. Zobacz też Przypisywanie ról.
Poznawanie strony Użytkownicy
Otwórz stronę Użytkownicy w sposób opisany poniżej.
Edge
Aby otworzyć stronę Użytkownicy w interfejsie Edge:
- Zaloguj się na https://apigee.com/edge jako administrator organizacji.
- Kliknij Administracja > Użytkownicy.
Jeśli nie jesteś administratorem organizacji, to menu jest niedostępne.
Pojawi się strona Użytkownik, jak pokazano na ilustracji poniżej.
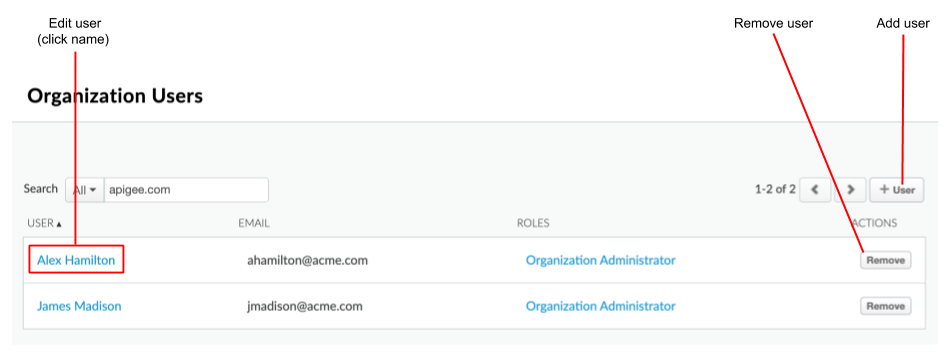
Jak widać na ilustracji, strona Użytkownicy umożliwia:
- Wyświetl bieżących użytkowników, w tym ich imiona i nazwiska, podstawowe adresy e-mail i role. Domyślnie wszyscy użytkownicy mają rolę użytkownika, która zapewnia im pełny dostęp do wszystkich funkcji Apigee. Zobacz też Przypisywanie ról.
- Dodawanie użytkownika
- Edytowanie profilu użytkownika i przypisanych ról
- Usuwanie użytkownika
Nowy interfejs Edge (chmura prywatna)
Aby otworzyć stronę Użytkownicy w nowym interfejsie Edge:
- Zaloguj się w nowym interfejsie Edge pod adresem
http://host:3001/edgejako administrator organizacji, gdzie host to adres IP lub nazwa DNS hosta, na którym działa nowy interfejs Edge. - Kliknij Administracja > Użytkownicy.
Jeśli nie jesteś administratorem organizacji, to menu jest niedostępne.
Wyświetli się strona Użytkownicy, jak pokazano na ilustracji poniżej.
Jak widać na ilustracji, strona Użytkownicy umożliwia:
- Wyświetl bieżących użytkowników, w tym ich imiona i nazwiska, podstawowe adresy e-mail i role. Domyślnie wszyscy użytkownicy mają rolę użytkownika, która zapewnia im pełny dostęp do wszystkich funkcji Apigee. Zobacz też Przypisywanie ról.
- Dodawanie użytkownika
- Edytowanie profilu użytkownika i przypisanych ról
- Usuwanie użytkownika
Dodawanie użytkowników
Aby dodać użytkownika organizacji:
- Otwórz stronę Użytkownicy.
- Kliknij + Użytkownik.
Wyświetli się strona Nowy użytkownik.
- Wpisz adres e-mail użytkownika.
- Wybierz role, które chcesz przypisać użytkownikowi.
Możesz przypisać użytkownikowi więcej niż 1 rolę. - Kliknij Zapisz.
Jeśli użytkownik ma już konto Apigee, po zalogowaniu się w Apigee Edge zobaczy nową organizację. Jeśli nowy użytkownik nie ma jeszcze konta Apigee, otrzyma e-maila z instrukcjami dotyczącymi aktywacji konta, resetowania hasła i logowania się.
Dodawanie i usuwanie administratora strefy
Interfejs Apigee Edge nie obsługuje dodawania administratorów stref. Aby przyznać lub cofnąć dostęp ZoneAdmin za pomocą interfejsu Apigee API:
- Użyj narzędzia get_token, aby uzyskać token.
- Eksportuj zmienne:
export TOKEN=token_from_above_step
export ENDPOINT=https://api.enterprise.apigee.com
export ORG=apigee_organization_name
export EMAIL=apigee_username
- Dodaj użytkownika do roli ZoneAdmin:
curl -X POST -i -d '{"role" : [ {"name" : "zoneadmin"} ] }' "$ENDPOINT/v1/o/$ORG/users/$EMAIL/userroles" -H "Content-type:application/json" -H "Authorization: Bearer $TOKEN"
- Sprawdź rolę użytkownika:
curl -i "$ENDPOINT/v1/users/$EMAIL/userroles" -H "Content-type:application/json" -H "accept: application/json;charset=utf-8" -H "authorization: Bearer $TOKEN"
- Aby usunąć wcześniej dodanego administratora strefy:
curl -X DELETE -i -d '{"role" : [ {"name" : "zoneadmin"} ] }' "$ENDPOINT/v1/o/$ORG/userroles/zoneadmin/users/$EMAIL" -H "Content-type:application/json" -H "Authorization: Bearer $TOKEN"
Weryfikacja ZoneAdmin
Aby sprawdzić, czy rola ZoneAdmin istnieje w Twojej organizacji, użytkownik z rolą administratora organizacji może wykonać to wywołanie interfejsu API zarządzania:
curl -H "Authorization: Bearer $TOKEN" 'https://api.enterprise.apigee.com/v1/o/org-name/userroles/zoneadmin'
Jeśli rola istnieje, zobaczysz te dane wyjściowe:
    {
      "name" : "zoneadmin"
    }
Jeśli rola nie istnieje, zobaczysz te dane wyjściowe:
      {
        "code" : "usersandroles.UserRoleDoesNotExist",
        "message" : "Userrole zoneadmin does not exist",
        "contexts" : [ ]
      }
Jeśli rola ZoneAdmin nie istnieje w Twojej organizacji, musisz skontaktować się z zespołem pomocy Apigee, aby ją utworzyć. Użytkownicy z rolą administratora organizacji nie mają uprawnień do utworzenia roli ZoneAdmin, a co za tym idzie, nie mogą dodawać do niej użytkowników, jeśli ta rola nie istnieje.
Edytowanie profilu użytkownika i przypisanych ról
Możesz edytować profil użytkownika i dodać do niego co najmniej jedną rolę podczas tworzenia nowego użytkownika lub edytowania istniejącego. Zobacz też Przypisywanie ról.
Aby edytować profil użytkownika i przypisane role:
- Otwórz stronę Użytkownicy.
- Kliknij nazwę istniejącego użytkownika.
- Kliknij Edytuj.
- Możesz zmienić tylko swoje imię i nazwisko, a nie imiona i nazwiska innych użytkowników.
- Dodawanie i usuwanie ról:
- Aby dodać rolę, kliknij pole Role i wybierz nową rolę z menu.
- Aby usunąć rolę, kliknij x przy niej.
- W razie potrzeby powtórz poprzedni krok, aby dodać kolejne role.
- Kliknij Zapisz.
Usuwanie użytkowników z organizacji
Aby usunąć użytkownika z organizacji, musisz być administratorem organizacji.
- Otwórz stronę Użytkownicy.
- W kolumnie Działania kliknij Usuń obok użytkownika, którego chcesz usunąć.
Aby całkowicie usunąć użytkownika z Apigee, skontaktuj się z zespołem pomocy Apigee.