

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন দেখুন। তথ্য
এই বিষয়ে কীভাবে প্রতিষ্ঠানের ব্যবহারকারী তৈরি ও ম্যানেজ করতে হয় তা ব্যাখ্যা করা হয়েছে। এইসব টাস্ক সম্পূর্ণ করতে আপনাকে অবশ্যই একজন প্রতিষ্ঠানের অ্যাডমিনিস্ট্রেটর হতে হবে।
সংস্থা ব্যবহারকারী কারা?
সংস্থা ব্যবহারকারীদের Apigee Edge সংস্থায় এন্টিটি তৈরি, পড়া, এডিট করা এবং/অথবা মোছার জন্য সংস্থার অ্যাডমিনিস্ট্রেটর স্পষ্ট অনুমতি দেন। অনুমতি ভূমিকা-ভিত্তিক, যেখানে ভূমিকা নির্দিষ্ট, টার্গেট করা অনুমতির সেটকে বোঝায়। এই অনুমতি স্কিমকে ভূমিকা-ভিত্তিক অ্যাক্সেস কন্ট্রোল বা সংক্ষেপে RBAC-ও বলা হয়।
সংস্থার ব্যবহারকারীরা কোন Edge এন্টিটি নিয়ে কাজ করেন?
সংস্থা ব্যবহারকারীরা নিম্নলিখিত বিষয় সহ একাধিক এন্টিটির সাথে ইন্টার্যাক্ট করেন:
- API প্রক্সি
- API প্রোডাক্ট
- ডেভেলপার অ্যাপ
- ডেভেলপার
- এনভায়রনমেন্ট (ট্রেস টুল সেশন ও ডিপ্লয়মেন্ট)
- কাস্টম রিপোর্ট (Analytics)
সংস্থার অ্যাডমিনিস্ট্রেটর ব্যবহারকারীকে যে ভূমিকা বা ভূমিকাগুলি অ্যাসাইন করেছেন তার উপর নির্ভর করে ইন্টার্যাকশনের অনুমতি দেওয়া হয়। এছাড়াও, ভূমিকা অ্যাসাইন করা দেখুন।
ব্যবহারকারী পৃষ্ঠা এক্সপ্লোর করা
নিচে বর্ণনা করা পদ্ধতি অনুযায়ী ব্যবহারকারী পৃষ্ঠা অ্যাক্সেস করুন।
Edge
Edge UI ব্যবহার করে ব্যবহারকারী পৃষ্ঠা অ্যাক্সেস করতে:
- সংস্থা অ্যাডমিনিস্ট্রেটর হিসেবে https://apigee.com/edge-এ সাইন-ইন করুন।
- অ্যাডমিন > ব্যবহারকারী বিকল্প বেছে নিন।
আপনি কোনও সংস্থার অ্যাডমিনিস্ট্রেটর না হলে, এই মেনু উপলভ্য থাকবে না।
নিচের ছবিতে দেখানো মতো ব্যবহারকারীর পৃষ্ঠা দেখা যাবে।
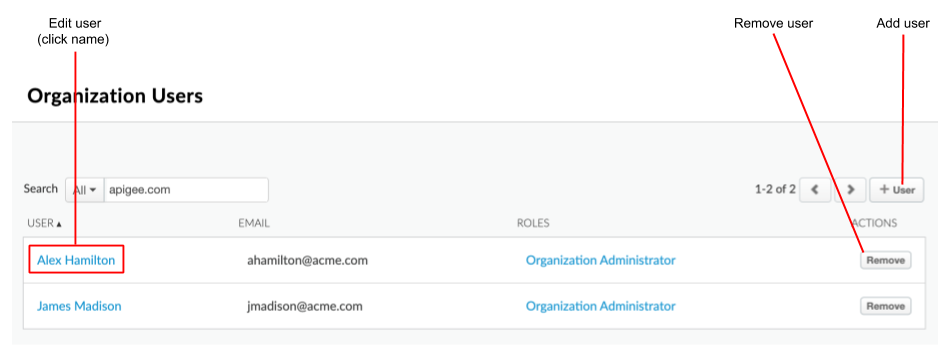
ছবিতে হাইলাইট করা অংশ থেকে বুঝতে পারবেন যে ব্যবহারকারী পৃষ্ঠা আপনাকে এগুলি করতে দেয়:
- বর্তমান ব্যবহারকারীদের নাম, প্রাথমিক ইমেল ও ভূমিকা দেখুন। ডিফল্ট হিসেবে, সব ব্যবহারকারীর এমন একটি ব্যবহারকারীর ভূমিকা থাকে যা তাদের Apigee-এর সব ফিচারে সম্পূর্ণ অ্যাক্সেস দেয়। এছাড়াও, ভূমিকা অ্যাসাইন করা দেখুন।
- ব্যবহারকারী যোগ করা
- ব্যবহারকারীর প্রোফাইল ও অ্যাসাইন করা ভূমিকা এডিট করা
- ব্যবহারকারীকে সরিয়ে দেওয়া
নতুন Edge UI (প্রাইভেট ক্লাউড)
নতুন Edge UI ব্যবহার করে ব্যবহারকারী পৃষ্ঠা অ্যাক্সেস করতে:
http://host:3001/edge-এ সংস্থা অ্যাডমিনিস্ট্রেটর হিসেবে New Edge UI-তে সাইন-ইন করুন, যেখানে host হল New Edge UI রান করা হোস্টের IP অ্যাড্রেস বা DNS নাম।- অ্যাডমিন > ব্যবহারকারী বিকল্প বেছে নিন।
আপনি কোনও সংস্থার অ্যাডমিনিস্ট্রেটর না হলে, এই মেনু উপলভ্য থাকবে না।
নিচের ছবিতে দেখানো মতো ব্যবহারকারী পৃষ্ঠাটি দেখা যাবে।
ছবিতে হাইলাইট করা অংশ থেকে বুঝতে পারবেন যে ব্যবহারকারী পৃষ্ঠা আপনাকে এগুলি করতে দেয়:
- বর্তমান ব্যবহারকারীদের নাম, প্রাথমিক ইমেল ও ভূমিকা দেখুন। সাধারণত, সব ব্যবহারকারীর এমন একটি ব্যবহারকারীর ভূমিকা থাকে যা তাদের Apigee-এর সমস্ত ফিচারে সম্পূর্ণ অ্যাক্সেস দেয়। এছাড়াও, ভূমিকা অ্যাসাইন করা দেখুন।
- ব্যবহারকারী যোগ করা
- ব্যবহারকারীর প্রোফাইল ও অ্যাসাইন করা ভূমিকা এডিট করা
- ব্যবহারকারীকে সরিয়ে দেওয়া
ব্যবহারকারী যোগ করা
সংস্থার ব্যবহারকারীকে যোগ করতে:
- ব্যবহারকারী পৃষ্ঠা অ্যাক্সেস করুন।
- + ব্যবহারকারী বিকল্পে ক্লিক করুন।
নতুন ব্যবহারকারী পৃষ্ঠাটি দেখা যায়।
- ব্যবহারকারীর ইমেল আইডি লিখুন।
- ব্যবহারকারীকে যে ভূমিকা অ্যাসাইন করতে চান সেটি বেছে নিন।
আপনি কোনও ব্যবহারকারীকে একাধিক ভূমিকা দিতে পারেন। - সেভ করুন বিকল্পে ক্লিক করুন।
ব্যবহারকারীর আগে থেকেই Apigee অ্যাকাউন্ট থাকলে, Apigee Edge-এ সাইন-ইন করার পরে তিনি নতুন সংস্থা দেখতে পাবেন। নতুন ব্যবহারকারীর এখনও কোনও Apigee অ্যাকাউন্ট না থাকলে, অ্যাকাউন্ট অ্যাক্টিভেট করা, পাসওয়ার্ড রিসেট করা এবং লগ-ইন করার জন্য ইমেল নির্দেশাবলী পাঠানো হয়।
ZoneAdmin যোগ করা বা সরানো
Apigee Edge UI-তে জোন অ্যাডমিনিস্ট্রেটর যোগ করা যায় না। Apigee API ব্যবহার করে ZoneAdmin অ্যাক্সেস দিতে বা প্রত্যাহার করতে, এইসব ধাপ অনুসরণ করুন:
- টোকেন পেতে get_token ইউটিলিটি ব্যবহার করুন।
- ভেরিয়েবল এক্সপোর্ট করুন:
export TOKEN=token_from_above_step
export ENDPOINT=https://api.enterprise.apigee.com
export ORG=apigee_organization_name
export EMAIL=apigee_username
- ZoneAdmin ভূমিকায় ব্যবহারকারীকে যোগ করুন:
curl -X POST -i -d '{"role" : [ {"name" : "zoneadmin"} ] }' "$ENDPOINT/v1/o/$ORG/users/$EMAIL/userroles" -H "Content-type:application/json" -H "Authorization: Bearer $TOKEN"
- ব্যবহারকারীর ভূমিকা চেক করুন:
curl -i "$ENDPOINT/v1/users/$EMAIL/userroles" -H "Content-type:application/json" -H "accept: application/json;charset=utf-8" -H "authorization: Bearer $TOKEN"
- আগে যোগ করা ZoneAdmin সরাতে:
curl -X DELETE -i -d '{"role" : [ {"name" : "zoneadmin"} ] }' "$ENDPOINT/v1/o/$ORG/userroles/zoneadmin/users/$EMAIL" -H "Content-type:application/json" -H "Authorization: Bearer $TOKEN"
ZoneAdmin যাচাই করুন
আপনার প্রতিষ্ঠানে ZoneAdmin ভূমিকা আছে কিনা তা যাচাই করতে, প্রতিষ্ঠানের অ্যাডমিনিস্ট্রেটর ভূমিকা সহ কোনও ব্যবহারকারী নিম্নলিখিত API ম্যানেজমেন্ট কল এক্সিকিউট করতে পারেন:
curl -H "Authorization: Bearer $TOKEN" 'https://api.enterprise.apigee.com/v1/o/org-name/userroles/zoneadmin'
ভূমিকাটি আগে থেকেই থাকলে, আপনি নিম্নলিখিত আউটপুট দেখতে পাবেন:
    {
      "name" : "zoneadmin"
    }
এই ভূমিকাটি না থাকলে, আপনি নিম্নলিখিত আউটপুট দেখতে পাবেন:
      {
        "code" : "usersandroles.UserRoleDoesNotExist",
        "message" : "Userrole zoneadmin does not exist",
        "contexts" : [ ]
      }
আপনার প্রতিষ্ঠানে ZoneAdmin ভূমিকা না থাকলে, ভূমিকা তৈরি করার জন্য আপনাকে অবশ্যই Apigee সহায়তা টিমের সাথে যোগাযোগ করতে হবে। সংস্থা অ্যাডমিনিস্ট্রেটর ব্যবহারকারীদের কাছে ZoneAdmin ভূমিকা তৈরি করার জন্য প্রয়োজনীয় অনুমতি নেই এবং ফলস্বরূপ, ভূমিকাটি না থাকলে ব্যবহারকারীদের এতে যোগ করতে পারবেন না।
ব্যবহারকারীর প্রোফাইল ও অ্যাসাইন করা ভূমিকা এডিট করা
আপনি নতুন ব্যবহারকারী তৈরি করলে অথবা আগে থেকে থাকা ব্যবহারকারীর প্রোফাইল এডিট করলে, ব্যবহারকারীর প্রোফাইল এডিট করতে এবং ব্যবহারকারীকে এক বা একাধিক ভূমিকা দিতে পারবেন। এছাড়াও, ভূমিকা অ্যাসাইন করা দেখুন।
ব্যবহারকারীর প্রোফাইল ও অ্যাসাইন করা ভূমিকা এডিট করতে:
- ব্যবহারকারী পৃষ্ঠা অ্যাক্সেস করুন।
- আগে থেকেই আছেন এমন ব্যবহারকারীর নামে ক্লিক করুন।
- এডিট করুন বিকল্পে ক্লিক করুন।
- আপনি শুধুমাত্র নিজের নাম ও পদবি পরিবর্তন করতে পারবেন, অন্য ব্যবহারকারীর নয়।
- ভূমিকা যোগ করা বা সরানো:
- কোনও ভূমিকা যোগ করতে, ভূমিকা ফিল্ডে ক্লিক করুন এবং ড্রপ-ডাউন মেনু থেকে একটি নতুন ভূমিকা বেছে নিন।
- কোনও ভূমিকা সরাতে, সেটির সাথে যুক্ত x আইকনে ক্লিক করুন।
- প্রয়োজন হলে, অতিরিক্ত ভূমিকা যোগ করতে আগের ধাপটি আবার অনুসরণ করুন।
- সেভ করুন বিকল্পে ক্লিক করুন।
কোনও সংস্থা থেকে ব্যবহারকারীকে সরানো
কোনও সংস্থা থেকে কোনও ব্যবহারকারীকে সরাতে হলে, আপনাকে অবশ্যই সংস্থার অ্যাডমিনিস্ট্রেটর হতে হবে।
- ব্যবহারকারী পৃষ্ঠা অ্যাক্সেস করুন।
- আপনি যে ব্যবহারকারীকে সরাতে চান তার সাথে যুক্ত 'অ্যাকশন' কলামে সরিয়ে দিন বিকল্পে ক্লিক করুন।
Apigee থেকে কোনও ব্যবহারকারীকে সম্পূর্ণভাবে সরাতে, Apigee সহায়তা টিমের সাথে যোগাযোগ করুন।