

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation Apigee X. info
SAML permet à des administrateurs spécifiques de contrôler l'authentification de tous les membres de l'organisation lorsqu'ils utilisent Apigee Edge en déléguant à un serveur d'authentification unique (SSO). En utilisant SAML avec Edge, vous pouvez activer l'authentification unique pour l'UI et l'API Edge, en plus de tous les autres services que vous fournissez et qui sont également compatibles avec SAML.
Pour activer l'authentification unique à l'aide de SAML pour les portails intégrés, consultez Configurer le fournisseur d'identité SAML.
Comprendre la gestion des zones d'identité dans Edge
Une zone d'identité est un domaine d'authentification qui définit les fournisseurs d'identité utilisés pour l'authentification et la configuration personnalisée de l'expérience d'enregistrement et de connexion des utilisateurs. Ce n'est que lorsque les utilisateurs s'authentifient auprès du fournisseur d'identité qu'ils peuvent accéder aux entités faisant partie du champ d'application de la zone d'identité.
Apigee Edge est compatible avec les types d'authentification décrits dans le tableau suivant.
| Type d'authentification | Description |
| Par défaut | Créez un compte Apigee Edge et connectez-vous à l'UI Edge à l'aide d'un nom d'utilisateur et d'un mot de passe. Lorsque vous utilisez l'API Edge, vous utilisez les mêmes identifiants avec l'authentification de base HTTP pour autoriser les appels. |
| SAML | SAML (Security Assertion Markup Language) est un protocole standard pour les environnements d'authentification unique (SSO). L'authentification unique à l'aide de SAML vous permet de vous connecter à Apigee Edge à l'aide de vos identifiants existants, sans avoir à créer de comptes. |
Pour prendre en charge l'authentification SAML, créez une zone d'identité et configurez un fournisseur d'identité SAML, comme décrit dans Activer SAML.
Avantages de l'authentification SAML
L'authentification SAML offre plusieurs avantages. Avec SAML, vous pouvez effectuer les opérations suivantes :
- Prendre le contrôle complet de la gestion des utilisateurs : connectez le serveur SAML de votre entreprise à Edge. Lorsque les utilisateurs quittent votre organisation et ne sont plus gérés de façon centralisée, ils se voient automatiquement refuser l'accès à Edge.
- Contrôler la méthode d'authentification des utilisateurs pour accéder à Edge : sélectionnez différents types d'authentification pour vos organisations Edge.
- Contrôler les règles d'authentification : votre fournisseur SAML peut accepter des règles d'authentification plus conformes aux normes de votre entreprise.
- Surveiller les connexions, les déconnexions, les tentatives de connexion infructueuses et les activités à haut risque sur votre déploiement Edge.
Remarques
Avant de décider d'utiliser SAML, vous devez tenir compte des exigences suivantes :
- Utilisateurs existants : vous devez ajouter tous les utilisateurs existants de l'organisation au fournisseur d'identité SAML
- Portail : si vous utilisez un portail des développeurs basé sur Drupal, le portail utilise OAuth pour accéder à Edge et peut nécessiter une reconfiguration avant de pouvoir l'utiliser.
- L'authentification de base sera désactivée : vous devrez remplacer l'authentification de base par OAuth pour tous vos scripts.
- OAuth et SAML doivent être séparés : si vous utilisez à la fois OAuth 2.0 et SAML, vous devez utiliser des sessions de terminal distinctes pour votre flux OAuth 2.0 et votre flux SAML.
Fonctionnement de SAML avec Edge
La spécification SAML définit trois entités :
- Compte principal (utilisateur de l'UI Edge)
- Fournisseur de services (authentification unique Edge)
- Fournisseur d'identité (renvoie l'assertion SAML)
Lorsque SAML est activé, le compte principal (un utilisateur de l'UI Edge) demande l'accès au fournisseur de services (authentification unique Edge). L'authentification unique Edge (dans son rôle de fournisseur de services SAML) demande et obtient une assertion d'identité auprès du fournisseur d'identité SAML, puis utilise cette assertion pour créer le jeton OAuth 2.0 requis pour accéder à l'UI Edge. L'utilisateur est ensuite redirigé vers l'UI Edge.
Ce processus est illustré ci-dessous :
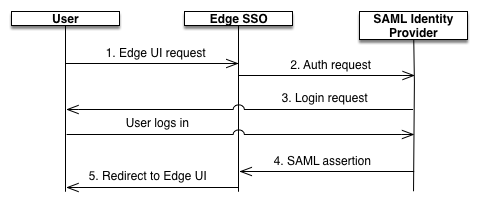
Dans ce diagramme :
- L'utilisateur tente d'accéder à l'UI Edge en envoyant une requête au domaine de connexion pour l'authentification unique Edge
SSO, qui inclut le nom de la zone. Par exemple,
https://zonename.login.apigee.com - Les requêtes non authentifiées adressées à
https://zonename.login.apigee.comsont redirigées vers le fournisseur d'identité SAML du client. Exemple :https://idp.example.com. - Si le client n'est pas connecté au fournisseur d'identité, il est invité à se connecter.
- L'utilisateur est authentifié par le fournisseur d'identité SAML. Le fournisseur d'identité SAML génère et renvoie une assertion SAML 2.0 à l'authentification unique Edge.
- L'authentification unique Edge valide l'assertion, extrait l'identité de l'utilisateur de l'assertion, génère
le jeton d'authentification OAuth 2.0 pour l'UI Edge et redirige l'utilisateur vers la page principale de l'UI Edge
à l'adresse suivante :
https://zonename.apigee.com/platform/orgName
où orgName est le nom d'une organisation Edge.
Consultez également Accéder à l'API Edge avec SAML.