

您正在查看 Apigee Edge 文档。
前往 Apigee X 文档。 信息
Edge SSO 服务提供商 (SP) 使用 x509 证书对身份验证请求进行签名并解密 SAML 断言。作为 Apigee 安全流程的一部分,我们会每年更新 SP 证书,通常是在每年的 1 月份。当证书即将过期时,Apigee 会与您联系。
如果您将 SAML 与未配置为自动刷新证书元数据的身份提供商 (IDP) 搭配使用,则在更新证书之前,您将无法访问 Apigee 管理控制台界面。此变更不会影响您的运行时 API 流量。
下载证书元数据文件
如果您通过手动添加包含证书的元数据来配置 SAML IDP,或者您从静态文件中上传了证书,那么在 Apigee 更新证书后,您的用户将无法登录 Apigee 管理控制台界面。您必须在 1 月发布版本后下载最新的证书元数据,并替换 IDP 上的当前证书元数据。
您可以从以下位置下载最新的证书元数据:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
其中,zoneName 对应于您从 Apigee 收到的可用区名称。 例如,如果您的可用区名称为“myzone”,则网址为:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
更新 ADFS 的证书元数据
本部分介绍如何更新 Microsoft Active Directory Federation Services (ADFS) 的元数据。
对于所有其他 IDP,请参阅有关元数据刷新的 IDP 文档。
更新证书元数据的方式取决于您配置 ADFS 的方式:
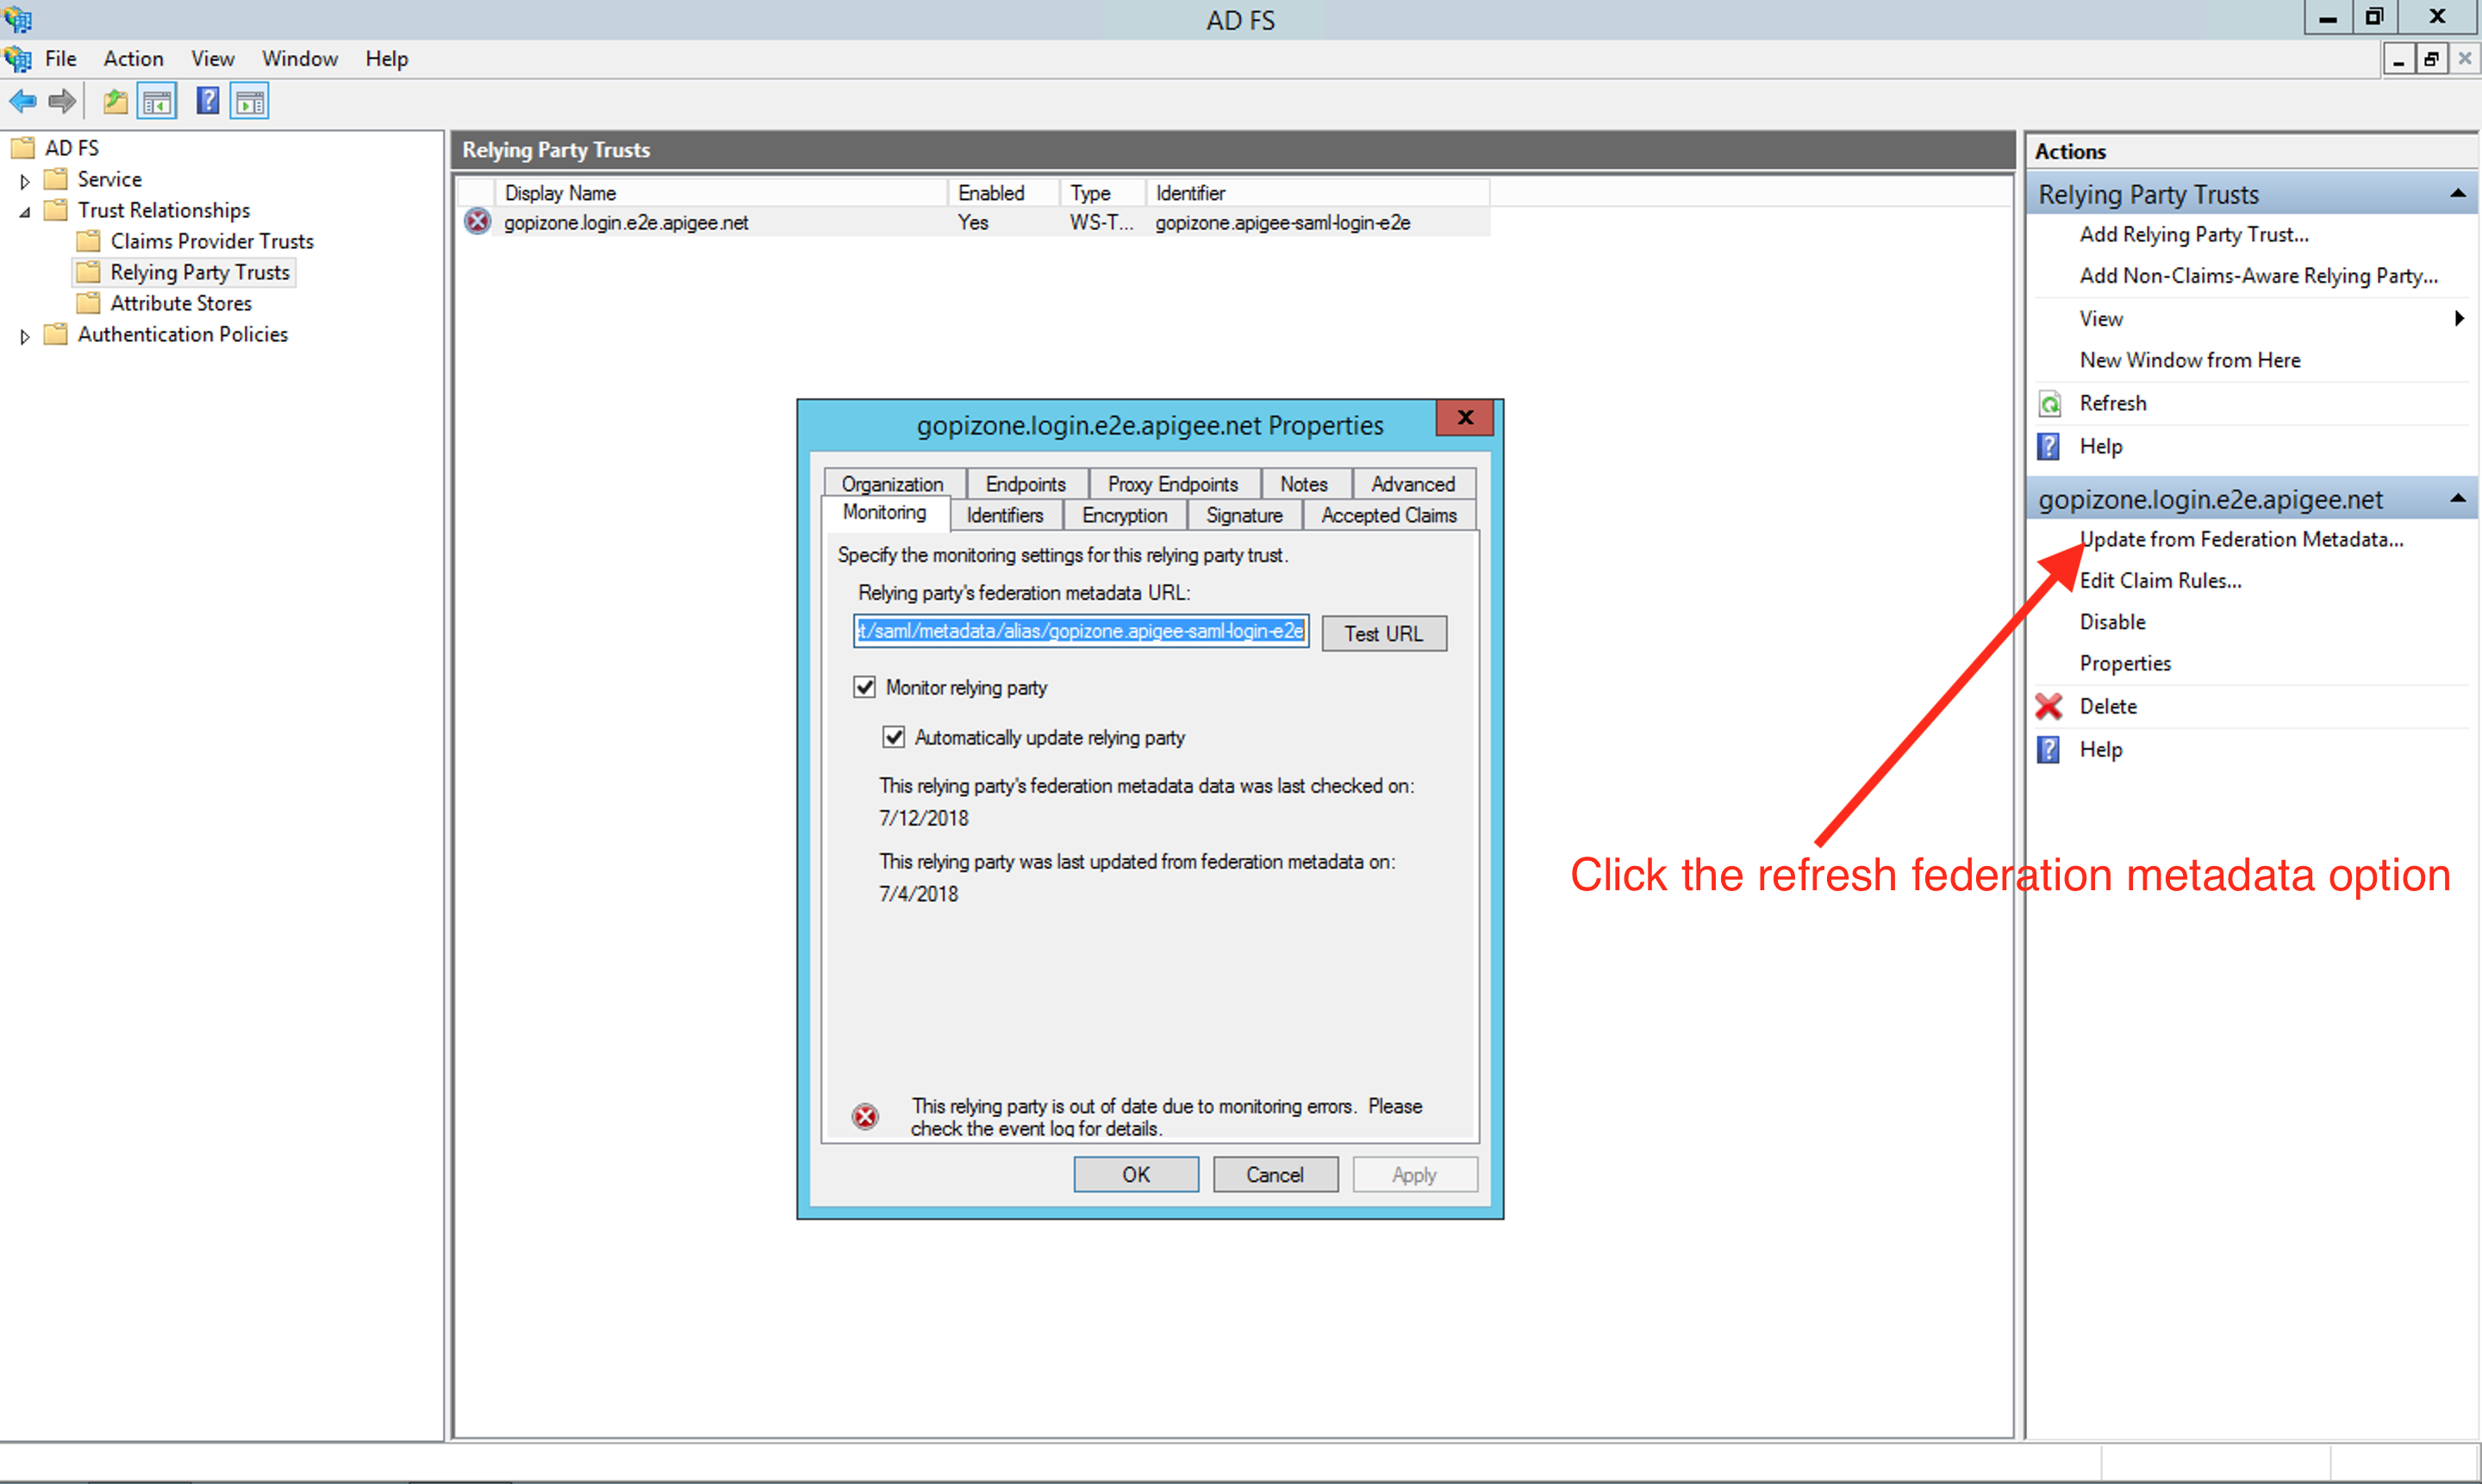
如果您已设置 ADFS 实例来监控信赖方(在本例中为 Apigee),请在 1 月版本发布后,点击 ADFS 管理工具中提供的从联合元数据更新选项来刷新元数据:
如果您使用基于文件的元数据:
在 1 月发布版本后,从以下位置下载新元数据:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
其中,zoneName 对应于您从 Apigee 收到的可用区名称。
- 通过删除现有信赖方信任来重新创建信赖方信任。 如需了解详情,请参阅在 ADFS IDP 中将 Edge 配置为信赖方文档。
如果您有任何疑问或需要帮助,请与 Apigee Edge 支持团队联系。