Provedor de identidade (retorna a declaração SAML)
Quando o SAML está ativado, o principal (um usuário da IU do Edge) solicita acesso ao provedor de serviços
(SSO do Edge). O SSO do Edge (na função de provedor de serviços SAML) solicita e recebe uma
declaração de identidade do provedor de identidade SAML e usa essa declaração para criar o token OAuth2
necessário para acessar a IU do Edge. O usuário é redirecionado para a IU do Edge.
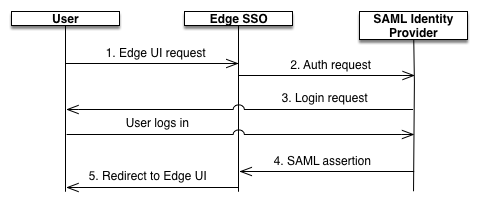
Esse processo é mostrado abaixo:
Neste diagrama:
O usuário tenta acessar a IU do Edge fazendo uma solicitação ao URL de login da IU do Edge. Por exemplo: https://edge_ui_IP_DNS:9000
As solicitações não autenticadas são redirecionadas para o provedor de identidade SAML. Por exemplo,
"https://idp.customer.com".
Se o cliente não estiver conectado ao provedor de identidade, ele será solicitado a fazer login.
O usuário é autenticado pelo provedor de identidade SAML. O provedor de identidade SAML
gera e retorna uma declaração SAML 2.0 para o SSO do Edge.
O SSO do Edge valida a declaração, extrai a identidade do usuário dela, gera
o token de autenticação OAuth 2 para a IU do Edge e redireciona o usuário para a página principal da IU do Edge
em:
https://edge_ui_IP_DNS:9000/platform/orgName
em que orgName é o nome de uma organização do Edge.
[[["Fácil de entender","easyToUnderstand","thumb-up"],["Meu problema foi resolvido","solvedMyProblem","thumb-up"],["Outro","otherUp","thumb-up"]],[["Não contém as informações de que eu preciso","missingTheInformationINeed","thumb-down"],["Muito complicado / etapas demais","tooComplicatedTooManySteps","thumb-down"],["Desatualizado","outOfDate","thumb-down"],["Problema na tradução","translationIssue","thumb-down"],["Problema com as amostras / o código","samplesCodeIssue","thumb-down"],["Outro","otherDown","thumb-down"]],["Última atualização 2026-10-16 UTC."],[],[]]