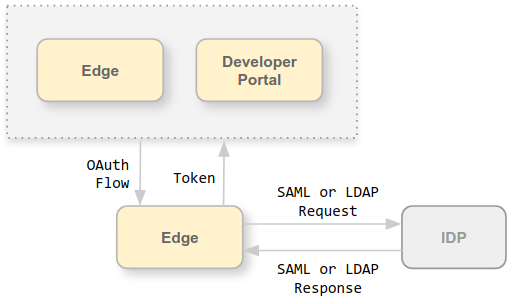
رابط کاربری Edge و میانای برنامهسازی کاربردی مدیریت Edge با درخواست دادن به «سرور مدیریت Edge» کار میکنند، که در آن «سرور مدیریت» از انواع اصالتسنجی زیر پشتیبانی میکند:
- اصالتسنجی پایه: با ارسال نام کاربری و گذرواژه، به سیستم Edge UI وارد شوید یا درخواستهایی به Edge management API ارسال کنید.
- OAuth2: اعتبارنامههای Edge Basic Auth خود را با کد دسترسی OAuth2 و کد بازآوری مبادله کنید. با ارسال کد دسترسی OAuth2 در سرصفحه Bearer تماس API، با Edge management API تماس بگیرید.
Edge از «ارائهدهندگان هویت» (IDP) خارجی زیر برای اصالتسنجی پشتیبانی میکند:
- Security Assertion Markup Language (SAML) 2.0: Generate OAuth access these from SAML assertions returned by a SAML identity provider.
- پروتکل دسترسی راهنمای سبک (LDAP): از روشهای اصالتسنجی جستجو و اتصال یا اتصال ساده LDAP برای تولید کردن کد دسترسی OAuth استفاده کنید.
هر دو ارائهدهنده هویت SAML و LDAP از محیط ورود به سیستم تکی (SSO) پشتیبانی میکنند. بااستفاده از IDP خارجی با Edge، میتوانید از SSO برای Edge UI و API علاوهبر هر سرویس دیگری که ارائه میدهید و همچنین از IDP خارجی شما پشتیبانی میکند، پشتیبانی کنید.
دستورالعملهای این بخش برای فعال کردن پشتیبانی از IDP خارجی با اصالتسنجی خارجی به روشهای زیر متفاوت است:
- این بخش پشتیبانی از «ورود با سیستم یکپارچه» را اضافه میکند
- این بخش برای کاربران Edge UI (نه Classic UI) است
- این بخش فقط در نسخه 4.19.06 و بالاتر پشتیبانی میشود
درباره Apigee SSO
برای پشتیبانی از SAML یا LDAP در Edge، باید apigee-sso، واحد Apigee SSO، را نصب کنید.
تصویر زیر Apigee SSO را در نصب Edge برای Private Cloud نشان میدهد:
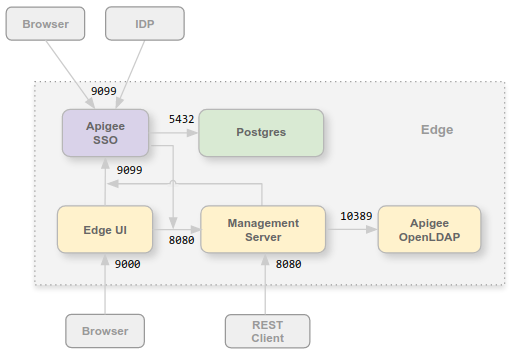
میتوانید ماژول Apigee SSO را در همان گره Edge UI و Management Server، یا در گره خودش نصب کنید. مطمئن شوید که Apigee SSO ازطریق درگاه ۸۰۸۰ به Management Server دسترسی دارد.
درگاه ۹۰۹۹ باید در گره Apigee SSO باز باشد تا از دسترسی به Apigee SSO از مرورگر، از SAML یا LDAP IDP خارجی، و از Management Server و Edge UI پشتیبانی کند. بهعنوان بخشی از پیکربندی Apigee SSO، میتوانید مشخص کنید که اتصال خارجی از HTTP یا پروتکل HTTPS رمزگذاریشده استفاده کند.
Apigee SSO از پایگاه داده Postgres استفاده میکند که در درگاه ۵۴۳۲ در گره Postgres قابلدسترسی است. معمولاً میتوانید از همان سرور Postgres که با Edge نصب کردهاید استفاده کنید، چه سرور Postgres مستقل باشد یا دو سرور Postgres که در حالت اصلی/آمادهبهکار پیکربندی شدهاند. اگر بار روی سرور Postgres شما زیاد است، میتوانید یک گره Postgres جداگانه فقط برای Apigee SSO ایجاد کنید.
پشتیبانی از OAuth2 به Edge برای Private Cloud اضافه شد
همانطور که در بالا ذکر شد، پیادهسازی SAML در Edge به کد دسترسی OAuth2 متکی است.بنابراین، پشتیبانی از OAuth2 به Edge برای Private Cloud اضافه شده است. برای اطلاعات بیشتر، مقدمهای بر OAuth 2.0 را ببینید.
درباره SAML
اصالتسنجی SAML مزایای متعددی دارد. بااستفاده از SAML میتوانید:
- کنترل کامل مدیریت کاربر را دردست بگیرید. وقتی کاربران سازمانتان را ترک میکنند و بهطور متمرکز لغو تدارک میشوند، دسترسی آنها به Edge بهطور خودکار رد میشود.
- کنترل کنید کاربران چگونه برای دسترسی به Edge اصالتسنجی کنند. میتوانید انواع مختلف اصالتسنجی را برای سازمانهای Edge مختلف انتخاب کنید.
- خطمشیهای اصالتسنجی را کنترل کنید. ارائهدهنده SAML شما ممکن است از خطمشیهای اصالتسنجیای پشتیبانی کند که بیشتر با استانداردهای سازمانی شما مطابقت دارد.
- میتوانید ورود به سیستم، خروج از سیستم، تلاشهای ناموفق برای ورود به سیستم، و فعالیتهای پرخطر را در استقرار Edge خود پایش کنید.
با فعال بودن SAML، دسترسی به Edge UI و Edge management API از کدهای دسترسی OAuth2 استفاده میکند. این توکنها توسط ماژول Apigee SSO تولید میشوند که ادعاهای SAML برگرداندهشده توسط ارائهدهنده هویت شما را میپذیرد.
پساز تولید از یک ادعای SAML، کد OAuth بهمدت ۳۰ دقیقه معتبر است و کد بازآوری بهمدت ۲۴ ساعت معتبر است. محیط توسعه نرمافزار شما ممکن است از خودکارسازی برای تکالیف توسعه رایج، مثل خودکارسازی آزمایش یا Continuous Integration/Continuous Deployment (CI/CD)، که به توکنهایی با مدت طولانیتر نیاز دارند، پشتیبانی کند. برای کسب اطلاعات درباره ایجاد کردن توکنهای ویژه برای تکالیف خودکار، استفاده از SAML با تکالیف خودکار را ببینید.
درباره LDAP
قرارداد دسترسی راهنمای سبک (LDAP) یک قرارداد کاربردی استاندارد صنعتی باز برای دسترسی و نگهداری خدمات اطلاعات راهنمای توزیعشده است. سرویسهای دایرکتوری ممکن است هر مجموعه سازمانیافتهای از سوابق را ارائه دهند، که اغلب دارای ساختار سلسلهمراتبی است، مانند دایرکتوری ایمیل شرکتی.
اصالتسنجی LDAP در Apigee SSO از ماژول Spring Security LDAP استفاده میکند. درنتیجه، روشهای اصالتسنجی و گزینههای پیکربندی برای پشتیبانی LDAP در Apigee SSO مستقیماً با موارد موجود در Spring Security LDAP مرتبط هستند.
LDAP با Edge برای Private Cloud از روشهای اصالتسنجی زیر دربرابر سرور سازگار با LDAP پشتیبانی میکند:
- جستجو و اتصال (اتصال غیرمستقیم)
- اتصال ساده (اتصال مستقیم)
Apigee SSO تلاش میکند نشانی ایمیل کاربر را بازیابی کند و سابقه کاربر داخلی خود را با آن بهروز کند تا نشانی ایمیل فعلی در فایل وجود داشته باشد، زیرا Edge از این ایمیل برای اهداف مجوز استفاده میکند.
نشانیهای وب میانای برنامهسازی کاربردی و میانای کاربر Edge
نشانی وبی که برای دسترسی به Edge UI و Edge management API استفاده میکنید همان نشانی وبی است که قبلاز فعال کردن SAML یا LDAP استفاده میکردید. برای واسط کاربر Edge:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
که در آن edge_UI_IP_DNS نشانی IP یا نام ساناد دستگاهی است که میزبان Edge UI است. بهعنوان بخشی از پیکربندی Edge UI، میتوانید مشخص کنید که اتصال از پروتکل HTTP یا HTTPS رمزگذاریشده استفاده کند.
برای Edge management API:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
که ms_IP_DNS نشانی IP یا نام DNS «سرور مدیریت» است. بهعنوان بخشی از پیکربندی API، میتوانید مشخص کنید که اتصال از HTTP یا پروتکل HTTPS رمزگذاریشده استفاده کند.
پیکربندی TLS در Apigee SSO
بهطور پیشفرض، اتصال به Apigee SSO از HTTP روی درگاه ۹۰۹۹ در میزبانی گره
apigee-sso، پیمانه Apigee SSO، استفاده میکند. در apigee-sso، یک نمونه Tomcat تعبیه شده است که درخواستهای HTTP و HTTPS را مدیریت میکند.
Apigee SSO و Tomcat از سه حالت اتصال پشتیبانی میکنند:
- پیشفرض: پیکربندی پیشفرض از درخواستهای HTTP در درگاه ۹۰۹۹ پشتیبانی میکند.
- SSL_TERMINATION: دسترسی «امنیت لایه انتقال» به «تکورودی Apigee» را در درگاه انتخابیتان فعال کرد. باید کلید و گواهی TLS را برای این حالت مشخص کنید.
- SSL_PROXY: Apigee SSO را در حالت پراکسی پیکربندی میکند، یعنی شما یک
ترازکننده بار در جلوی
apigee-ssoنصب کردهاید و TLS را روی ترازکننده بار خاتمه دادهاید. میتوانید درگاه مورداستفاده درapigee-ssoرا برای درخواستهای متعادلکننده بار مشخص کنید.
فعال کردن پشتیبانی از IDP خارجی برای درگاه
پساز فعال کردن پشتیبانی IDP خارجی برای Edge، میتوانید بهطور اختیاری آن را برای درگاه «سرویسهای توسعهدهنده Apigee» (یا بهطور خلاصه، درگاه) فعال کنید. این درگاه هنگام درخواست به Edge از اصالتسنجی SAML و LDAP پشتیبانی میکند. توجه داشته باشید که این با اصالتسنجی SAML و LDAP برای ورود توسعهدهنده به پورتال متفاوت است. اصالتسنجی IDP خارجی را برای ورود به سیستم توسعهدهنده بهطور جداگانه پیکربندی میکنید. برای اطلاعات بیشتر، پیکربندی درگاه برای استفاده از ارائهدهندگان هویت را ببینید.
بهعنوان بخشی از پیکربندی پورتال، باید نشانی وب واحد Apigee SSO را که با Edge نصب کردهاید مشخص کنید: