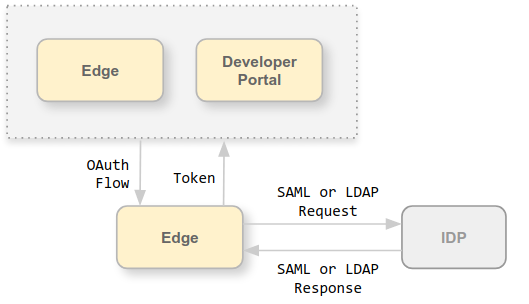
Edge kullanıcı arayüzü ve Edge Management API, Edge Management Server'a istekte bulunarak çalışır. Management Server aşağıdaki kimlik doğrulama türlerini destekler:
- Temel kimlik doğrulama: Kullanıcı adınızı ve şifrenizi ileterek Edge kullanıcı arayüzüne giriş yapın veya Edge Management API'ye istekte bulunun.
- OAuth2: Edge temel kimlik doğrulama kimlik bilgilerinizi OAuth2 erişim jetonu ve yenileme jetonuyla değiştirin. Bir API çağrısının Bearer başlığında OAuth2 erişim jetonunu ileterek Edge Management API'ye çağrı yapın.
Edge, kimlik doğrulama için aşağıdaki harici kimlik sağlayıcıların (IdP'ler) kullanılmasını destekler:
- Güvenlik Onayı Biçimlendirme Dili (SAML) 2.0: SAML kimlik sağlayıcısı tarafından döndürülen SAML onaylarından OAuth erişim jetonları oluşturun.
- Basit Dizin Erişimi Protokolü (LDAP): OAuth erişim jetonları oluşturmak için LDAP'nin arama ve bağlama veya basit bağlama kimlik doğrulama yöntemlerini kullanın.
Hem SAML hem de LDAP IdP'ler, tek oturum açma (TOA) ortamını destekler. Edge ile harici bir IdP kullanarak, sağladığınız ve harici IdP'nizi destekleyen diğer tüm hizmetlerin yanı sıra Edge kullanıcı arayüzü ve API için TOA'yı destekleyebilirsiniz.
Bu bölümde harici IdP desteğini etkinleştirme talimatları, Harici kimlik doğrulama ile şu açılardan farklıdır:
- Bu bölümde TOA desteği ekleniyor
- Bu bölüm, Edge kullanıcı arayüzü (Klasik kullanıcı arayüzü değil) kullanıcıları içindir.
- Bu bölüm yalnızca 4.19.06 ve sonraki sürümlerde desteklenir.
Apigee TOA hakkında
Edge'de SAML veya LDAP'yi desteklemek için Apigee TOA modülü olan apigee-sso'yı yüklersiniz.
Aşağıdaki resimde, Edge for Private Cloud kurulumunda Apigee SSO gösterilmektedir:
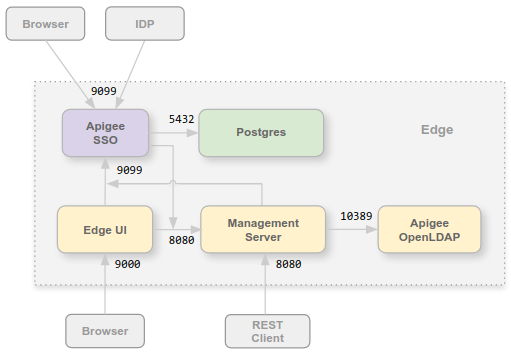
Apigee SSO modülünü Edge kullanıcı arayüzü ve Yönetim Sunucusu ile aynı düğüme veya kendi düğümüne yükleyebilirsiniz. Apigee SSO'nun 8080 numaralı bağlantı noktası üzerinden Yönetim Sunucusu'na erişebildiğinden emin olun.
Apigee TOA'ya tarayıcıdan, harici SAML veya LDAP IdP'den, yönetim sunucusundan ve Edge kullanıcı arayüzünden erişimi desteklemek için Apigee TOA düğümünde 9099 numaralı bağlantı noktası açık olmalıdır. Apigee TOA'yı yapılandırma kapsamında, harici bağlantının HTTP veya şifrelenmiş HTTPS protokolünü kullanacağını belirtebilirsiniz.
Apigee SSO, Postgres düğümünde 5432 numaralı bağlantı noktası üzerinden erişilebilen bir Postgres veritabanı kullanır. Genellikle Edge ile yüklediğiniz Postgres sunucusunu (bağımsız bir Postgres sunucusu veya ana/bekleme modunda yapılandırılmış iki Postgres sunucusu) kullanabilirsiniz. Postgres sunucunuzdaki yük yüksekse yalnızca Apigee SSO için ayrı bir Postgres düğümü oluşturmayı da seçebilirsiniz.
Private Cloud için Edge'de OAuth2 desteği eklendi
Yukarıda belirtildiği gibi, SAML'nin Edge'deki uygulaması OAuth2 erişim jetonlarını kullanır.Bu nedenle, Edge for Private Cloud'a OAuth2 desteği eklenmiştir. Daha fazla bilgi için OAuth 2.0'a Giriş başlıklı makaleyi inceleyin.
SAML hakkında
SAML kimlik doğrulamanın çeşitli avantajları vardır. SAML kullanarak şunları yapabilirsiniz:
- Kullanıcı yönetimi üzerinde tam kontrol sahibi olun. Kullanıcılar kuruluşunuzdan ayrıldığında ve merkezi olarak devre dışı bırakıldığında Edge'e erişimleri otomatik olarak reddedilir.
- Kullanıcıların Edge'e erişmek için kimlik doğrulama yöntemini kontrol edin. Farklı Edge kuruluşları için farklı kimlik doğrulama türleri seçebilirsiniz.
- Kimlik doğrulama politikalarını kontrol edin. SAML sağlayıcınız, kurumsal standartlarınıza daha uygun kimlik doğrulama politikalarını destekleyebilir.
- Edge dağıtımınızdaki girişleri, çıkışları, başarısız giriş denemelerini ve yüksek riskli etkinlikleri izleyebilirsiniz.
SAML etkinleştirildiğinde Edge kullanıcı arayüzüne ve Edge Management API'ye erişim için OAuth2 erişim jetonları kullanılır. Bu jetonlar, Apigee TOA modülü tarafından oluşturulur. Bu modül, IdP'niz tarafından döndürülen SAML onaylarını kabul eder.
SAML onayından oluşturulan OAuth jetonu 30 dakika, yenileme jetonu ise 24 saat boyunca geçerlidir. Geliştirme ortamınız, daha uzun süreli jetonlar gerektiren test otomasyonu veya sürekli entegrasyon/sürekli dağıtım (CI/CD) gibi yaygın geliştirme görevleri için otomasyonu destekleyebilir. Otomatik görevler için özel jeton oluşturma hakkında bilgi edinmek için Otomatik görevlerle SAML kullanma başlıklı makaleyi inceleyin.
LDAP hakkında
Basit Dizin Erişimi Protokolü (LDAP), dağıtılmış dizin bilgisi hizmetlerine erişmek ve bunları korumak için kullanılan açık bir endüstri standardı uygulama protokolüdür. Dizin hizmetleri, genellikle hiyerarşik bir yapıya sahip olan ve düzenli bir kayıt kümesi (ör. kurumsal e-posta dizini) sağlayabilir.
Apigee SSO'daki LDAP kimlik doğrulaması, Spring Security LDAP modülünü kullanır. Bu nedenle, Apigee TOA'nın LDAP desteği için kimlik doğrulama yöntemleri ve yapılandırma seçenekleri, Spring Security LDAP'de bulunanlarla doğrudan ilişkilidir.
Özel bulut için Edge ile LDAP, LDAP uyumlu bir sunucuya karşı aşağıdaki kimlik doğrulama yöntemlerini destekler:
- Arama ve Bağlama (dolaylı bağlama)
- Basit bağlama (doğrudan bağlama)
Apigee TOA, kullanıcının e-posta adresini almaya ve dahili kullanıcı kaydını bu adresle güncellemeye çalışır. Böylece, Edge bu e-postayı yetkilendirme amacıyla kullandığından dosyada güncel bir e-posta adresi bulunur.
Edge kullanıcı arayüzü ve API URL'leri
Edge kullanıcı arayüzüne ve Edge yönetim API'sine erişmek için kullandığınız URL, SAML veya LDAP'yi etkinleştirmeden önce kullandığınız URL ile aynıdır. Edge kullanıcı arayüzü için:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
Burada edge_UI_IP_DNS, Edge kullanıcı arayüzünü barındıran makinenin IP adresi veya DNS adıdır. Edge kullanıcı arayüzünü yapılandırma kapsamında, bağlantının HTTP veya şifrelenmiş HTTPS protokolünü kullanacağını belirtebilirsiniz.
Edge Management API için:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
Burada ms_IP_DNS, Yönetim Sunucusu'nun IP adresi veya DNS adıdır. API'yi yapılandırma kapsamında, bağlantının HTTP veya şifrelenmiş HTTPS protokolünü kullanmasını belirtebilirsiniz.
Apigee SSO'da TLS'yi yapılandırma
Apigee SSO'ya bağlantı varsayılan olarak apigee-sso, Apigee SSO modülünü barındıran düğümdeki 9099 bağlantı noktası üzerinden HTTP kullanır. apigee-sso içinde, HTTP ve HTTPS isteklerini işleyen bir Tomcat örneği bulunur.
Apigee SSO ve Tomcat üç bağlantı modunu destekler:
- VARSAYILAN: Varsayılan yapılandırma, 9099 numaralı bağlantı noktasında HTTP isteklerini destekler.
- SSL_TERMINATION: Seçtiğiniz bağlantı noktasında Apigee SSO'ya TLS erişimini etkinleştirir. Bu mod için bir TLS anahtarı ve sertifikası belirtmeniz gerekir.
- SSL_PROXY: Apigee TOA'yı proxy modunda yapılandırır. Bu,
apigee-sso'nın önüne bir yük dengeleyici yüklediğiniz ve yük dengeleyicide TLS'yi sonlandırdığınız anlamına gelir. Yük dengeleyiciden gelen istekler içinapigee-ssoüzerinde kullanılan bağlantı noktasını belirtebilirsiniz.
Portal için harici IdP desteğini etkinleştirme
Edge için harici IdP desteğini etkinleştirdikten sonra, isteğe bağlı olarak Apigee Developer Services portalı (veya kısaca portal) için de etkinleştirebilirsiniz. Portal, Edge'e istekte bulunurken SAML ve LDAP kimlik doğrulamasını destekler. Bu yöntemin, geliştiricilerin portala giriş yapması için kullanılan SAML ve LDAP kimlik doğrulamasından farklı olduğunu unutmayın. Geliştirici oturumu için harici IdP kimlik doğrulamasını ayrı olarak yapılandırırsınız. Daha fazla bilgi için Portalı IdP'leri kullanacak şekilde yapılandırma başlıklı makaleyi inceleyin.
Portalı yapılandırma kapsamında, Edge ile yüklediğiniz Apigee TOA modülünün URL'sini belirtmeniz gerekir: