

Apigee एसएसओ को इंस्टॉल और कॉन्फ़िगर करना लेख में, डिफ़ॉल्ट पोर्ट 9099 पर एचटीटीपी का इस्तेमाल करने के लिए, Apigee एसएसओ को इंस्टॉल और कॉन्फ़िगर करने का तरीका बताया गया है. डिफ़ॉल्ट रूप से, Apigee SSO एचटीटीपी का इस्तेमाल करता है.
एचटीटीपीएस ऐक्सेस चालू करने के लिए, Apigee SSO को इनमें से किसी एक मोड का इस्तेमाल करके कॉन्फ़िगर किया जा सकता है:
- SSL_PROXY: यह Apigee SSO को प्रॉक्सी मोड में कॉन्फ़िगर करता है. इसका मतलब है कि आपने OpenLDAP नोड के सामने लोड बैलेंसर इंस्टॉल किया है और लोड बैलेंसर पर टीएलएस बंद कर दिया है. Apigee SSO, एचटीटीपी पर काम करता है. हालांकि, यह आपके लोड बैलेंसर की एचटीटीपीएस स्कीम का इस्तेमाल करके यूआरएल जारी करता है.
- SSL_TERMINATION: इससे Apigee SSO पर, सीधे टीएलएस ऐक्सेस चालू हो जाता है. इसके लिए, अपनी पसंद का पोर्ट चुना जा सकता है. इस मोड के लिए, आपको स्टैंडर्ड PEM-एन्कोडेड सर्टिफ़िकेट और निजी पासकोड की जानकारी देनी होगी.
Apigee एसएसओ को पहली बार इंस्टॉल और कॉन्फ़िगर करते समय, एचटीटीपीएस को चालू किया जा सकता है. इसके अलावा, इसे बाद में भी चालू किया जा सकता है.
यहां दिए गए सेक्शन में, कॉन्फ़िगरेशन फ़ाइलों (/opt/silent.conf और /opt/apigee/customer/application/openldap.properties) में अपडेट किए जाने वाले अतिरिक्त टोकन के बारे में बताया गया है.
setup-sso स्क्रिप्ट, दोनों फ़ाइलों से वैरिएबल को अपने-आप पार्स करती है, कॉन्फ़िगरेशन लागू करती है, और एम्बेड किए गए Apigee SSO को शुरू करती है.
एसएसओ (SSO) को सही तरीके से कॉन्फ़िगर करने के लिए, कॉन्फ़िगरेशन फ़ाइल में टोकन होने चाहिए. इन टोकन के बारे में जानने के लिए,
Apigee SSO को इंस्टॉल और कॉन्फ़िगर करना लेख पढ़ें.
SSL_PROXY मोड चालू करना
SSL_PROXY मोड में, आपका सिस्टम Apigee एसएसओ के सामने लोड बैलेंसर का इस्तेमाल करता है. साथ ही, लोड बैलेंसर पर टीएलएस को बंद कर देता है. नीचे दी गई इमेज में, लोड बैलेंसर पोर्ट 443 पर टीएलएस को बंद कर देता है. इसके बाद, पोर्ट 9099 पर Apigee एसएसओ को अनुरोध भेजता है:
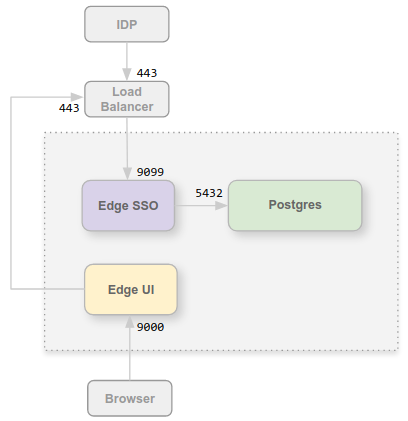
इस कॉन्फ़िगरेशन में, लोड बैलेंसर से OpenLDAP नोड तक के कनेक्शन पर भरोसा किया जाता है. इसलिए, उस इंटरनल कनेक्शन के लिए टीएलएस का इस्तेमाल करने की ज़रूरत नहीं है. हालांकि, आईडीपी जैसी बाहरी इकाइयों को अब Apigee SSO को पोर्ट 443 पर ऐक्सेस करना होगा. उन्हें असुरक्षित पोर्ट 9099 पर ऐक्सेस करने की अनुमति नहीं है.
Apigee SSO को SSL_PROXY मोड में कॉन्फ़िगर करने की वजह यह है कि Apigee SSO, रीडायरेक्ट किए जाने वाले यूआरएल अपने-आप जनरेट करता है. इनका इस्तेमाल आईडीपी, पुष्टि करने की प्रोसेस के दौरान बाहरी तौर पर करता है. इसलिए, इन रीडायरेक्ट यूआरएल में लोड बैलेंसर (इस उदाहरण में पोर्ट 443) पर बाहरी पोर्ट नंबर और एचटीटीपीएस स्कीम शामिल होनी चाहिए. साथ ही, Apigee SSO पर इंटरनल एचटीटीपी पोर्ट (पोर्ट 9099) शामिल नहीं होना चाहिए.
SSL_PROXY मोड के लिए, Apigee SSO को कॉन्फ़िगर करने के लिए:
- अपनी
/opt/apigee/customer/application/openldap.propertiesफ़ाइल में ये सेटिंग जोड़ें:# Update the port the Apigee SSO listens on locally. etc_sso_config_bind_port=9099 # Set the publicly accessible Issuer URL (the load balancer URL). # This prevents setup-sso from automatically appending the port. etc_sso_config_issuer_url=https://load_balancer_IP_or_DNS
- एचटीटीपीएस के लिए, अपने New Edge यूज़र इंटरफ़ेस (यूआई) कॉन्फ़िगरेशन को अपडेट करें. इसके लिए, पक्का करें कि आपकी
/opt/silent.confफ़ाइल में ये प्रॉपर्टी सेट हों:SSO_PUBLIC_URL_SCHEME=https SSO_PUBLIC_URL_HOSTNAME=load_balancer_IP_or_DNS SSO_PUBLIC_URL_PORT=443
- कॉन्फ़िगरेशन लागू करने, Apigee SSO को रीस्टार्ट करने, और Edge Management Server को अपने-आप अपडेट करने के लिए,
setup-ssoस्क्रिप्ट को एक्ज़ीक्यूट करें:/opt/apigee/apigee-service/bin/apigee-service apigee-openldap setup-sso -f /opt/silent.conf
- Apigee SSO को ऐक्सेस करने के लिए, लोड बैलेंसर को एचटीटीपीएस अनुरोध भेजें. इसके लिए, अपने आईडीपी कॉन्फ़िगरेशन (जैसे, Okta या ADFS) को अपडेट करें. ज़्यादा जानकारी के लिए, एसएएमएल आईडीपी कॉन्फ़िगर करना लेख पढ़ें.
- New Edge यूज़र इंटरफ़ेस (यूआई) सर्वर को अपने-आप कॉन्फ़िगर और रीस्टार्ट करने के लिए, यूज़र इंटरफ़ेस (यूआई) कॉन्फ़िगरेशन स्क्रिप्ट को लागू करें:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
SSL_TERMINATION मोड चालू करें
SSL_TERMINATION मोड के लिए, आपको ये काम करने होंगे:
- स्टैंडर्ड PEM-एन्कोडेड टीएलएस सर्टिफ़िकेट और कुंजी जनरेट करें. प्रोडक्शन के लिए, आपको सीए से हस्ताक्षर किया गया सर्टिफ़िकेट जनरेट करना होगा. खुद हस्ताक्षर किए हुए सर्टिफ़िकेट का इस्तेमाल नहीं किया जा सकता.
- प्रॉपर्टी फ़ाइलों को अपडेट करें, ताकि उन्हें सुरक्षित पोर्ट से जोड़ा जा सके और सर्टिफ़िकेट लोड किए जा सकें.
सर्टिफ़िकेट और कुंजी इंस्टॉल करने के लिए:
- OpenLDAP नोड पर सर्टिफ़िकेट के लिए एक डायरेक्ट्री बनाएं:
sudo mkdir -p /opt/apigee/customer/application/certs/
- अपने PEM-एन्कोड किए गए सर्टिफ़िकेट (
.crt) और निजी पासकोड (.key) को नई डायरेक्ट्री में कॉपी करें. - डायरेक्ट्री और फ़ाइलों के मालिक को "apigee" उपयोगकर्ता में बदलें और अनुमतियों को सुरक्षित करें:
sudo chown -R apigee:apigee /opt/apigee/customer/application/certs/
sudo chmod 600 /opt/apigee/customer/application/certs/sso.key
sudo chmod 644 /opt/apigee/customer/application/certs/sso.crt
SSL_TERMINATION मोड के लिए, Apigee SSO को कॉन्फ़िगर करने के लिए:
- अपनी
/opt/apigee/customer/application/openldap.propertiesफ़ाइल में ये सेटिंग जोड़ें:# 1. Enable HTTPS listener and configure TLS cert/key lib_settings_enable_sso_https=true etc_sso_config_bind_port_ssl=9443 etc_sso_config_tls_cert_file=/opt/apigee/customer/application/certs/sso.crt etc_sso_config_tls_key_file=/opt/apigee/customer/application/certs/sso.key # 2. Update the Issuer URL to use HTTPS and the SSL port/hostname etc_sso_config_issuer_url=https://hostname_or_IP_of_openldap:9443 # 3. (Optional) Disable plain HTTP if only HTTPS is desired # lib_settings_enable_sso_http=false
- एचटीटीपीएस के लिए, अपने New Edge यूज़र इंटरफ़ेस (यूआई) कॉन्फ़िगरेशन को अपडेट करें. इसके लिए, पक्का करें कि आपकी
/opt/silent.confफ़ाइल में ये प्रॉपर्टी सेट हों:MANAGEMENT_UI_SSO_ENABLED=y SSO_PUBLIC_URL_SCHEME=https SSO_PUBLIC_URL_HOSTNAME=hostname_or_IP_of_openldap SSO_PUBLIC_URL_PORT=9443
- कॉन्फ़िगरेशन लागू करने, Apigee SSO को रीस्टार्ट करने, और Edge Management Server को अपने-आप अपडेट करने के लिए,
setup-ssoस्क्रिप्ट को चलाएं:/opt/apigee/apigee-service/bin/apigee-service apigee-openldap setup-sso -f /opt/silent.conf
- Apigee SSO को ऐक्सेस करने के लिए, अपने आईडीपी कॉन्फ़िगरेशन (जैसे, Okta या ADFS) को अपडेट करें, ताकि पोर्ट 9443 पर एचटीटीपीएस अनुरोध किया जा सके. ज़्यादा जानकारी के लिए, एसएएमएल आईडीपी को कॉन्फ़िगर करना लेख पढ़ें.
- New Edge यूज़र इंटरफ़ेस (यूआई) सर्वर को अपने-आप कॉन्फ़िगर करने के लिए, यूज़र इंटरफ़ेस (यूआई) कॉन्फ़िगरेशन स्क्रिप्ट को चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf