

بهطور پیشفرض، وقتی کاربری از سیستم «واسط کاربر Edge جدید» خارج میشود، «واسط کاربر Edge جدید» کوکیهای جلسه محلی را برای جلسه کاربر پاک میکند و به /edge هدایت میکند. وقتی Apigee SSO با «ارائهدهنده هویت» (IDP) خارجی SAML پیکربندی شده باشد، اگر جلسه IDP کاربر همچنان در مرورگر فعال باشد، IDP بهطور خودکار کاربر را دوباره اصالتسنجی میکند و او را دوباره به سیستم «میانای کاربری New Edge» وارد میکند.
برای پایان دادن به جلسه IDP خارجی وقتی کاربر از «میانای کاربر New Edge» خارج میشود و برای جلوگیری از اصالتسنجی مجدد خودکار، دارایی SSO_LOGOUT_URL را در «میانای کاربر New Edge» پیکربندی کنید و نشانی وب «میانای کاربر New Edge» را بهعنوان مبدأ هدایت مجاز در IDP خود ثبت کنید.
پیکربندی SSO_LOGOUT_URL در واسط کاربر New Edge
- فایل پیکربندی را که برای فعال کردن SSO در New Edge UI استفاده کردید باز کنید (برای مثال،
/opt/silent.conf) و ویژگیSSO_LOGOUT_URLرا که به نقطه پایانی خروج از سیستم IDP خارجی شما اشاره میکند اضافه کنید:SSO_LOGOUT_URL=https://idp_domain/signout_endpoint?redirect_param=MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT/edge
- فرمان زیر را اجرا کنید تا پیکربندی در
edge-management-uiاعمال شود:/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
اجازه دادن به تغییر مسیر پساز خروج از سیستم در IDP
اگر SSO_LOGOUT_URL شما شامل پارامتر هدایت پساز خروج به «واسط کاربر Edge جدید» باشد، باید مبدأ «واسط کاربر Edge جدید» را در IDP خود فهرست سفید کنید تا پساز پایان دادن به جلسه، به پیامواره ورود به سیستم هدایت شود.
برای مثال، اگر از Okta بهعنوان ارائهدهنده هویت استفاده میکنید:
- به سیستم کنسول سرپرست Okta وارد شوید.
- به امنیت > API > مبدأهای مطمئن پیمایش کنید.
- روی افزودن مبدأ کلیک کنید و جزئیات زیر را وارد کنید:
- نام مبدأ: نامی توصیفی وارد کنید (برای مثال،
New Edge UI). - نشانی وب مبدأ: نشانی وب پایه «میانای کاربری New Edge» خود را در قالب زیر وارد کنید:
MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT
برای مثال:
http://192.168.1.1:3001 - نوع: هدایت مجدد را انتخاب کنید (امکان هدایت مجدد مرورگر به
«نشانی وب مبدأ» پساز ورود یا خروج از سیستم را فراهم میکند). تصویر زیر این اطلاعات را برای
Okta نشان میدهد:
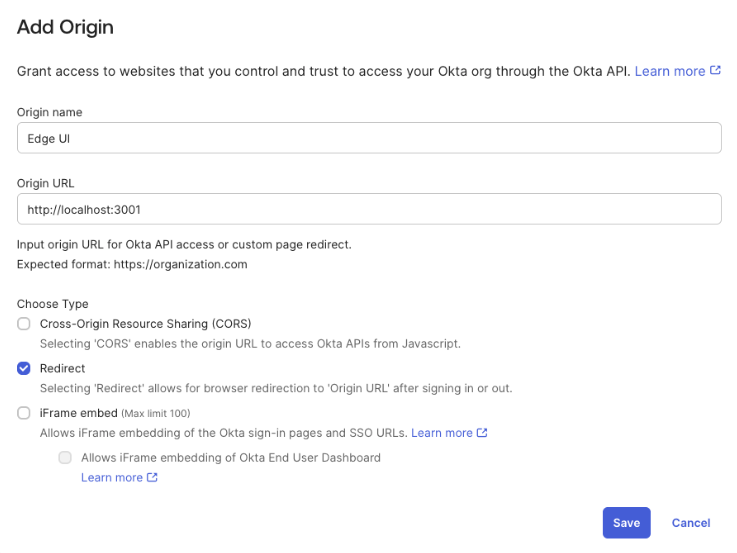
- نام مبدأ: نامی توصیفی وارد کنید (برای مثال،
- روی ذخیره کلیک کنید.
وقتی کاربر دفعه بعد از «میانای کاربر Edge جدید» خارج میشود، هم جلسه «میانای کاربر Edge جدید» و هم جلسه IDP خارجی پایان مییابد و کاربر به صفحه ورود به سیستم IDP برگردانده میشود.