

مشخصات SAML سه نهاد را تعریف میکند:
- اصلی (کاربر جدید واسط کاربر Edge)
- فراهمساز خدمات (Apigee SSO)
- ارائهدهنده هویت (ادعای SAML را برمیگرداند)
وقتی SAML فعال باشد، مدیر (کاربر «میانای کاربری New Edge») دسترسی به ارائهدهنده خدمات (Apigee SSO) را درخواست میکند. سپس Apigee SSO (در نقش کارگزار هویت فدرال) ادعای هویت را از SAML IDP درخواست و دریافت میکند و از آن ادعا برای تولید نشانهای OIDC و OAuth2 موردنیاز برای دسترسی به «میانای کاربری New Edge» استفاده میکند. سپس کاربر به «میانای کاربری New Edge» هدایت میشود.
این فرایند بهصورت زیر است:
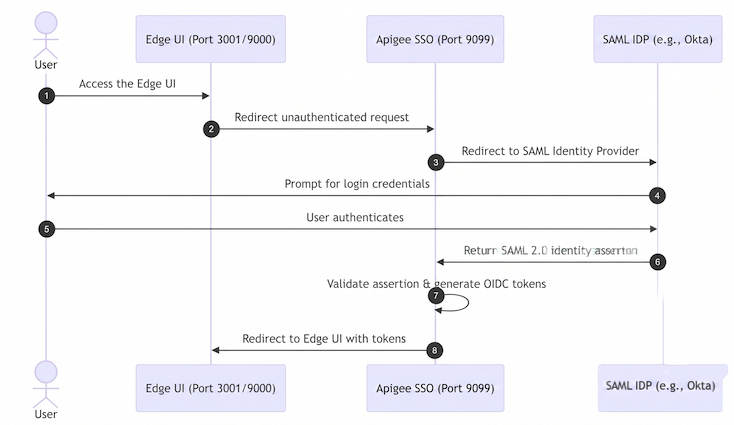
در این نمودار:
- کاربر با درخواست به نشانی وب ورود به سیستم واسط کاربر Edge
سعی میکند به «واسط کاربر Edge جدید» دسترسی پیدا کند. برای مثال:
https://edge_management_ui_IP_DNS:3001 - درخواستهای تأییدنشده به Apigee SSO هدایت میشوند.
- SSO درخواست را به SAML IDP هدایت میکند. برای مثال،
https://idp.customer.com. - اگر کاربر به سیستم ارائهدهنده هویت وارد نشده باشد، از او خواسته میشود به سیستم وارد شود.
- کاربر به سیستم وارد میشود.
- کاربر توسط SAML IDP اصالتسنجی میشود، که یک ادعای SAML 2.0 تولید میکند و آن را به Apigee SSO برمیگرداند.
- Apigee SSO ادعا را اعتبارسنجی میکند، هویت کاربر را از ادعا استخراج میکند،
نشانههای اصالتسنجی OIDC/OAuth2 را برای New Edge UI تولید میکند، و کاربر را به
صفحه اصلی New Edge UI در نشانی وب زیر هدایت میکند:
https://edge_management_ui_IP_DNS:3001/edge
Edge از بسیاریاز ارائهدهندگان هویت، ازجمله Okta و Microsoft Active Directory Federation Services (ADFS) پشتیبانی میکند. برای Okta، بخش زیر را ببینید.
برای پیکربندی SAML IDP، Edge به نشانی ایمیل برای شناسایی کاربر نیاز دارد. بنابراین، ارائهدهنده هویت باید نشانی ایمیلی را بهعنوان بخشی از ادعای هویت برگرداند.
علاوهبراین، باید IDP خود را با اطلاعات زیر پیکربندی کنید تا مطمئن شوید که میتواند با Apigee SSO ارتباط برقرار کند:
| تنظیم | شرح |
|---|---|
| نشانی وب سرویس مصرفکننده ادعا (نشانی وب ورود به سیستم یکپارچه) | این نشانی وب هدایت مجدد به Apigee SSO است که پساز وارد کردن اعتبارنامه IDP توسط کاربر نمایش داده میشود. این فرم را میگیرد: protocol://apigee_sso_IP_DNS:port/callback برای مثال: http://1.2.3.4:9099/callback |
| شناسه نهاد SP (یا نشانی وب مخاطب) | بهطور پیشفرض، Apigee SSO انتظار دارد شناسه نهاد SP اگر این پیشفرض را با تنظیم کردن دارایی |
درحال پیکربندی Okta
برای پیکربندی Okta:
- وارد سیستم Okta شوید.
- برنامهها را انتخاب کنید و سپس برنامه SAML خود را انتخاب کنید.
- برگه تکالیف را برای افزودن کاربران به برنامه انتخاب کنید. این کاربران میتوانند به سیستم New Edge UI وارد شوند و تماسهای Edge API برقرار کنند. بااینحال، ابتدا باید هر کاربر را به سازمان Edge اضافه کنید و نقش کاربر را مشخص کنید. برای اطلاعات بیشتر، به ثبت کاربران جدید Edge مراجعه کنید.
- برگه ورود به سیستم را برای دریافت نشانی وب فراداده «ارائهدهنده هویت» انتخاب کنید. برای پیکربندی تنظیمات SAML در فایل
/opt/apigee/customer/application/openldap.propertiesبه این مورد نیاز دارید. - برگه عمومی را برای پیکربندی برنامه Okta انتخاب کنید، همانطور که در جدول زیر نشان داده شده است:
تنظیم شرح نشانی وب ورود به سیستم یکباره نشانی وب هدایت مجدد به SSO را برای استفاده پساز وارد کردن اطلاعات اعتباری Okta توسط کاربر مشخص میکند. این نشانی وب به این شکل است:
http://apigee_sso_IP_DNS:9099/callback
اگر Apigee SSO «امنیت لایه انتقال» را خاتمه دهد:
https://apigee_sso_IP_DNS:9443/callback
اگر ترازکننده بار «امنیت لایه انتقال» را خاتمه دهد:
https://load_balancer_IP_or_DNS:443/callback
از این برای «نشانی وب گیرنده» و «نشانی وب مقصد» استفاده کنید این چارگوش انتخاب را تنظیم کنید. URI مخاطب (شناسه نهاد ارائهدهنده خدمات) این را روی apigee-saml-login-opdkتنظیم کنید. این شناسه نهاد Edge SP پیشفرض است. اگر این مقدار را بااستفاده از ویژگیlib_settings_saml_entity_issuerدر پیکربندیتان لغو میکنید، شناسه نهاد سفارشیتان را در اینجا مشخص کنید.Default RelayState خالی بگذارید. قالب شناسه نام EmailAddressرا مشخص کنید.نام کاربری برنامه Okta usernameرا مشخص کنید.بیانیههای مشخصه مشخصههایی را که به داراییهای SAML_USERNAME_ATTR،SAML_EMAIL_ATTR، وSAML_GROUPS_ATTRدر پیکربندیتان نگاشت میشوند مشخص کنید. معمولاً بایدname،email، وgroupsرا نگاشت کنید.
پساز پیکربندی، Okta ادعای SAML را باموفقیت درطول ورود به سیستم به Apigee SSO برمیگرداند.