

Spesifikasi SAML menentukan tiga entitas:
- Principal (pengguna UI New Edge)
- Penyedia layanan (Apigee SSO)
- Penyedia identitas (menampilkan pernyataan SAML)
Jika SAML diaktifkan, prinsipal (pengguna UI Edge Baru) akan meminta akses ke penyedia layanan (Apigee SSO). Apigee SSO (dalam perannya sebagai Broker Identitas Gabungan) kemudian meminta dan mendapatkan pernyataan identitas dari IDP SAML dan menggunakan pernyataan tersebut untuk membuat token OIDC dan OAuth2 yang diperlukan untuk mengakses UI Edge Baru. Pengguna kemudian dialihkan kembali ke UI Edge Baru.
Prosesnya adalah sebagai berikut:
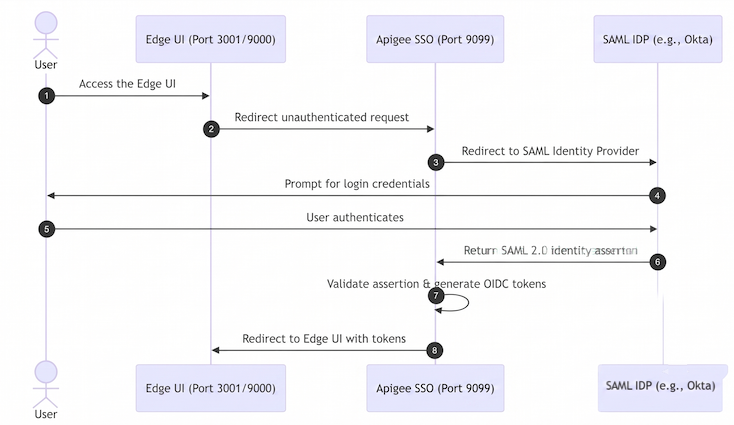
Dalam diagram ini:
- Pengguna mencoba mengakses UI Edge Baru dengan membuat permintaan ke URL login untuk UI Edge. Contoh:
https://edge_management_ui_IP_DNS:3001 - Permintaan yang tidak diautentikasi akan dialihkan ke Apigee SSO.
- SSO mengalihkan permintaan ke IDP SAML. Misalnya,
https://idp.customer.com. - Jika pengguna tidak login ke penyedia identitas, mereka akan diminta untuk login.
- Pengguna login.
- Pengguna diautentikasi oleh IDP SAML, yang menghasilkan pernyataan SAML 2.0 dan menampilkannya ke Apigee SSO.
- Apigee SSO memvalidasi pernyataan, mengekstrak identitas pengguna dari pernyataan,
membuat token autentikasi OIDC/OAuth2 untuk UI Edge Baru, dan mengalihkan pengguna ke
halaman utama UI Edge Baru di URL berikut:
https://edge_management_ui_IP_DNS:3001/edge
Edge mendukung banyak IDP, termasuk Okta dan Microsoft Active Directory Federation Services (ADFS). Untuk Okta, lihat bagian berikut.
Untuk mengonfigurasi IDP SAML, Edge memerlukan alamat email untuk mengidentifikasi pengguna. Oleh karena itu, penyedia identitas harus menampilkan alamat email sebagai bagian dari pernyataan identitas.
Selain itu, Anda perlu mengonfigurasi IDP dengan informasi berikut untuk memastikan IDP dapat berkomunikasi dengan Apigee SSO:
| Setelan | Deskripsi |
|---|---|
| Assertion Consumer Service URL (Single Sign On URL) | URL ini adalah URL pengalihan kembali ke Apigee SSO setelah pengguna memasukkan kredensial IDP mereka. Formatnya adalah: protocol://apigee_sso_IP_DNS:port/callback Contoh: http://1.2.3.4:9099/callback |
| ID entitas SP (atau URI Audiens) | Secara default, Apigee SSO mengharapkan ID Entitas SP adalah Jika Anda mengganti setelan default ini dengan menetapkan properti |
Mengonfigurasi Okta
Untuk mengonfigurasi Okta:
- Login ke Okta.
- Pilih Applications, lalu pilih aplikasi SAML Anda.
- Pilih tab Assignments untuk menambahkan pengguna ke aplikasi. Pengguna ini akan dapat login ke UI New Edge dan melakukan panggilan API Edge. Namun, Anda harus menambahkan setiap pengguna ke organisasi Edge terlebih dahulu dan menentukan peran pengguna. Lihat Mendaftarkan pengguna Edge baru untuk mengetahui informasi selengkapnya.
- Pilih tab Sign on untuk mendapatkan URL metadata Penyedia Identitas. Anda akan memerlukannya untuk mengonfigurasi setelan SAML di file
/opt/apigee/customer/application/openldap.properties. - Pilih tab General untuk mengonfigurasi aplikasi Okta, seperti yang ditunjukkan dalam
tabel berikut:
Setelan Deskripsi Single sign on URL Menentukan URL pengalihan kembali ke SSO untuk digunakan setelah pengguna memasukkan kredensial Okta mereka. URL ini dalam format:
http://apigee_sso_IP_DNS:9099/callback
Jika Apigee SSO menghentikan TLS:
https://apigee_sso_IP_DNS:9443/callback
Jika load balancer menghentikan TLS:
https://load_balancer_IP_or_DNS:443/callback
Gunakan ini untuk URL Penerima dan URL Tujuan Setel kotak centang ini. URI Audiens (ID Entitas SP) Tetapkan ini ke apigee-saml-login-opdk. Ini adalah ID Entitas SP Edge default. Jika Anda mengganti nilai ini menggunakan propertilib_settings_saml_entity_issuerdalam konfigurasi, tentukan ID Entitas kustom Anda di sini.Default RelayState Biarkan kosong. Format ID Nama Tentukan EmailAddressNama pengguna aplikasi Tentukan Okta usernamePernyataan Atribut Tentukan atribut yang dipetakan ke properti SAML_USERNAME_ATTR,SAML_EMAIL_ATTR, danSAML_GROUPS_ATTRdalam konfigurasi Anda. Biasanya, Anda harus memetakanname,email, dangroups.
Setelah dikonfigurasi, Okta akan berhasil meneruskan pernyataan SAML kembali ke Apigee SSO selama login.