

Specyfikacja SAML definiuje 3 jednostki:
- podmiot zabezpieczeń (nowy użytkownik interfejsu Edge);
- dostawca usług (SSO w Apigee)
- dostawca tożsamości (zwraca asercję SAML).
Gdy SAML jest włączony, podmiot zabezpieczeń (użytkownik nowego interfejsu Edge) prosi o dostęp do dostawcy usług (SSO w Apigee). Logowanie jednokrotne Apigee (w roli brokera tożsamości federacyjnej) wysyła żądanie i uzyskuje an asercję tożsamości od dostawcy tożsamości SAML, a następnie używa tej asercji do wygenerowania tokenów OIDC i OAuth2 wymaganych do uzyskania dostępu do nowego interfejsu Edge. Użytkownik jest następnie przekierowywany z powrotem do nowego interfejsu Edge.
Ten proces wygląda tak:
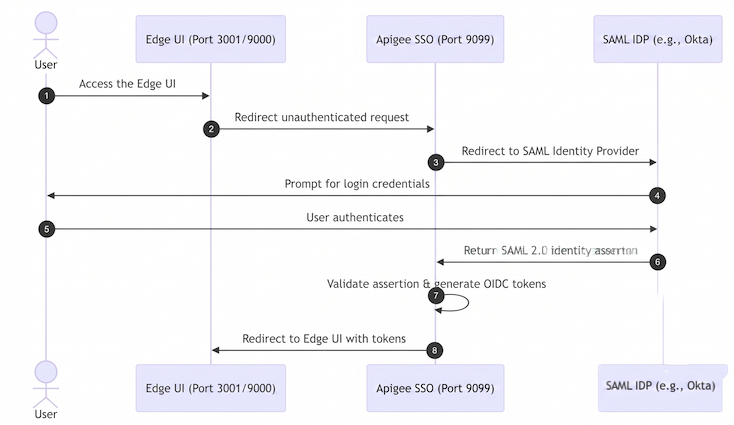
Na tym diagramie:
- Użytkownik próbuje uzyskać dostęp do nowego interfejsu Edge, wysyłając żądanie na adres URL logowania w interfejsie Edge. Przykład:
https://edge_management_ui_IP_DNS:3001 - Żądania nieuwierzytelnione są przekierowywane do SSO w Apigee.
- Logowanie jednokrotne przekierowuje żądanie do dostawcy tożsamości SAML. Na przykład,
https://idp.customer.com. - Jeśli użytkownik nie jest zalogowany u dostawcy tożsamości, zostanie poproszony o zalogowanie się.
- Użytkownik się loguje.
- Użytkownik jest uwierzytelniany przez dostawcę tożsamości SAML, który generuje asercję SAML 2.0 i zwraca ją do logowania jednokrotnego Apigee.
- SSO w Apigee weryfikuje asercję, wyodrębnia z niej tożsamość użytkownika, generuje tokeny uwierzytelniania OIDC/OAuth2 dla nowego interfejsu Edge i przekierowuje użytkownika do głównej strony nowego interfefejsu Edge pod tym adresem URL:
https://edge_management_ui_IP_DNS:3001/edge
Edge obsługuje wielu dostawców tożsamości, w tym Okta i usługi federacyjne Active Directory (ADFS) firmy Microsoft. Informacje o Okta znajdziesz w następnej sekcji.
Aby skonfigurować dostawcę tożsamości SAML, Edge wymaga adresu e-mail do identyfikacji użytkownika. Dlatego, dostawca tożsamości musi zwrócić adres e-mail w ramach asercji tożsamości.
Aby dostawca tożsamości mógł komunikować się z logowaniem jednokrotnym Apigee, musisz też skonfigurować go za pomocą tych informacji:
| Ustawienie | Opis |
|---|---|
| Assertion Consumer Service URL (Single Sign On URL) | Jest to adres URL przekierowania z powrotem do logowania jednokrotnego Apigee po tym, jak użytkownik wpisze swoje dane logowania dostawcy tożsamości. Ma on postać: protocol://apigee_sso_IP_DNS:port/callback Przykład: http://1.2.3.4:9099/callback |
| Identyfikator jednostki dostawcy usług (lub identyfikator URI odbiorców) | Domyślnie SSO w Apigee oczekuje, że identyfikator jednostki dostawcy usług będzie mieć wartość Jeśli zastąpisz tę wartość domyślną, ustawiając w konfiguracji właściwość |
Konfigurowanie Okta
Aby skonfigurować Okta:
- Zaloguj się w Okta.
- Kliknij Applications (Aplikacje), a następnie wybierz aplikację SAML.
- Aby dodać użytkowników do aplikacji, kliknij kartę Assignments (Przypisania). Ci użytkownicy będą mogli logować się w nowym interfejsie Edge i wykonywać wywołania interfejsu API Edge. Musisz jednak najpierw dodać każdego użytkownika do organizacji Edge i określić jego rolę. Więcej informacji znajdziesz w artykule Rejestrowanie nowych użytkowników Edge.
- Aby uzyskać adres URL metadanych dostawcy tożsamości, kliknij kartę Sign on (Logowanie). Będzie on potrzebny do skonfigurowania ustawień SAML w pliku
/opt/apigee/customer/application/openldap.properties. - Aby skonfigurować aplikację Okta, kliknij kartę General (Ogólne), jak pokazano w
tabeli poniżej:
Ustawienie Opis Single sign on URL Określa adres URL przekierowania z powrotem do logowania jednokrotnego po tym, jak użytkownik wpisze swoje dane logowania Okta. Ten adres URL ma postać:
http://apigee_sso_IP_DNS:9099/callback
Jeśli SSO w Apigee kończy TLS:
https://apigee_sso_IP_DNS:9443/callback
Jeśli system równoważenia obciążenia kończy TLS:
https://load_balancer_IP_or_DNS:443/callback
Use this for Recipient URL and Destination URL Zaznacz to pole wyboru. Audience URI (SP Entity ID) Ustaw wartość apigee-saml-login-opdk. Jest to domyślny identyfikator jednostki dostawcy usług Edge. Jeśli zastąpisz tę wartość, używając w konfiguracji właściwościlib_settings_saml_entity_issuer, podaj tutaj swój niestandardowy identyfikator jednostki.Default RelayState Pozostaw puste. Name ID format Określ EmailAddress.Application username Określ Okta username.Attribute Statements Określ atrybuty, które są mapowane na właściwości SAML_USERNAME_ATTR,SAML_EMAIL_ATTRiSAML_GROUPS_ATTRw konfiguracji. Zwykle należy mapowaćname,emailigroups.
Po skonfigurowaniu Okta podczas logowania będzie prawidłowo przekazywać asercję SAML z powrotem do SSO w Apigee.