

بهطور پیشفرض، بااستفاده از نشانی IP یا نام ساناد گره «میانای کاربری New Edge» و درگاه ۳۰۰۱ ازطریق HTTP به میانای کاربری New Edge دسترسی پیدا میکنید. برای مثال:
http://edge_UI_IP:3001
یا میتوانید دسترسی TLS به New Edge UI را پیکربندی کنید تا بتوانید به آن در این قالب دسترسی داشته باشید:
https://edge_UI_IP:3001
الزامات TLS
رابط کاربری New Edge از «امنیت لایه انتقال» نسخه ۱.۲ و بالاتر پشتیبانی میکند. اگر TLS را در «میانای کاربری New Edge» فعال کنید، کاربران باید بااستفاده از مرورگر سازگار با TLS نسخه ۱.۲ یا بالاتر به «میانای کاربری New Edge» متصل شوند.
خصوصیتهای پیکربندی «امنیت لایه انتقال»
فرمان زیر را برای پیکربندی TLS برای New Edge UI اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که configFile فایل پیکربندیای است که برای نصب یا پیکربندی رابط کاربری New Edge استفاده کردهاید.
قبلاز اجرای این فرمان، باید فایل پیکربندی را ویرایش کنید تا ویژگیهای لازم برای کنترل کردن TLS را تنظیم کنید. جدول زیر ویژگیهایی را که برای پیکربندی TLS برای New Edge UI استفاده میکنید شرح میدهد:
| دارایی | شرح | الزامی است؟ |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
پروتکل «http» یا «https» را که برای دسترسی به New Edge UI استفاده میشود تنظیم میکند. مقدار پیشفرض «http» است. برای فعال کردن «امنیت لایه انتقال»، آن را روی «https» تنظیم کنید: MANAGEMENT_UI_SCHEME=https |
بله |
MANAGEMENT_UI_TLS_OFFLOAD
|
اگر «n» باشد، مشخص میکند که درخواستهای TLS به «رابط کاربری New Edge» در
«رابط کاربری New Edge» خاتمه مییابد. باید اگر «y» باشد، مشخص میکند که درخواستهای TLS به New Edge UI در ترازکننده بار خاتمه مییابد و سپس ترازکننده بار درخواست را بااستفاده از HTTP به New Edge UI هدایت میکند. اگر TLS را در متعادلکننده بار خاتمه دهید، New Edge UI همچنان باید بداند که درخواست اصلی ازطریق TLS وارد شده است. برای مثال، برخیاز کوکیها پرچم «امن» تنظیمشده دارند. باید MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
بله |
MANAGEMENT_UI_TLS_KEY_FILE
|
اگر MANAGEMENT_UI_TLS_OFFLOAD=n، مسیر مطلق
به کلید «امنیت لایه انتقال» و فایلهای گواهی را مشخص میکند. فایلها باید در قالب فایلهای PEM بدون گذرعبارت باشند و مالک آنها باید کاربر «apigee» باشد.
مکان توصیهشده برای این فایلها این است:
/opt/apigee/customer/application/edge-management-ui اگر آن دایرکتوری وجود ندارد، آن را ایجاد کنید. اگر |
بله اگر MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
اگر این ویژگی را براساس ویژگیهای دیگر در فایل پیکربندی تنظیم کنید. برای مثال: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT مکان:
برای اطلاعات بیشتر درباره این ویژگیها، پیکربندی واسط کاربر New Edge را ببینید. اگر
|
بله |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
فهرست رمزهای TLS دردسترس را بهصورت رشته جداشده با کاما یا فاصله تعریف میکند. رشته جداشده با کاما: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 رشته جداشده با فاصله که در علامت نقلقول دوتایی قرار گرفته است:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
پیکربندی «امنیت لایه انتقال» (TLS)
برای پیکربندی دسترسی TLS به New Edge UI:
گواهی و کلید «امنیت لایه انتقال» را بهعنوان فایلهای PEM بدون گذرواژه تولید کنید. برای مثال:
mykey.pem
mycert.pem
روشهای زیادی برای تولید گواهی و کلید TLS وجود دارد. برای مثال، میتوانید فرمان زیر را برای تولید گواهی و کلید امضانشده اجرا کنید:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- فایلهای کلید و گواهینامه را در دایرکتوری
/opt/apigee/customer/application/edge-management-uiکپی کنید. اگر آن دایرکتوری وجود ندارد، آن را ایجاد کنید. مطمئن شوید که گواهی و کلید متعلق به کاربر «apigee» باشد:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
فایل پیکربندیای را که برای نصب «واسط کاربر New Edge» استفاده کردهاید ویرایش کنید تا داراییهای «امنیت لایه انتقال» زیر را تنظیم کنید:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
فرمان زیر را برای پیکربندی TLS اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که در آن configFile نام فایل پیکربندی است.
دستورگان، میانای کاربر New Edge را بازراهاندازی میکند. پساز بازراهاندازی، «میانای کاربری Edge جدید» از دسترسی ازطریق HTTPS پشتیبانی میکند. اگر پساز فعال کردن TLS نمیتوانید به سیستم New Edge UI وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره به سیستم وارد شوید.
پیکربندی واسط کاربر New Edge وقتی TLS در متعادلکننده بار خاتمه مییابد
اگر ترازکنندهای دارید که درخواستها را به «میانای کاربری New Edge» بازارسال میکند، میتوانید اتصال «امنیت لایه انتقال» را در ترازکننده خاتمه دهید، و سپس ترازکننده درخواستها را ازطریق HTTP به «میانای کاربری New Edge» بازارسال کند:
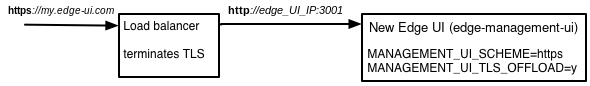
این پیکربندی پشتیبانی میشود اما باید متعادلکننده بار و New Edge UI را مطابق با آن پیکربندی کنید.
برای پیکربندی کردن New Edge UI وقتی TLS در متعادلکننده بار خاتمه مییابد:
فایل پیکربندی را که برای نصب «واسط کاربر Edge جدید» استفاده کردهاید ویرایش کنید تا ویژگیهای «امنیت لایه انتقال» زیر را تنظیم کنید:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
اگر
MANAGEMENT_UI_TLS_OFFLOAD=yرا تنظیم کنید،MANAGEMENT_UI_TLS_KEY_FILEوMANAGEMENT_UI_TLS_CERT_FILEرا حذف کنید. این درخواستها نادیده گرفته میشوند زیرا درخواستهای ارسالشده به رابط کاربری New Edge ازطریق HTTP وارد میشوند.فرمان زیر را برای پیکربندی TLS اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که در آن configFile نام فایل پیکربندی است.
دستورگان «میانای کاربر Edge جدید» را بازراهاندازی میکند. پساز بازراهاندازی، «میانای کاربری New Edge» از دسترسی ازطریق HTTPS ازطریق ترازکننده بار پشتیبانی میکند. اگر پساز فعال کردن TLS نمیتوانید به سیستم New Edge UI وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره به سیستم وارد شوید.
غیرفعال کردن TLS در واسط کاربر New Edge
برای غیرفعال کردن «امنیت لایه انتقال» در «واسط کاربر Edge جدید»:
فایل پیکربندی را که برای نصب «واسط کاربر Edge جدید» استفاده کردید ویرایش کنید تا ویژگی TLS زیر را تنظیم کنید:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
فرمان زیر را برای غیرفعال کردن TLS اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که configFile نام فایل پیکربندی است.
دستورگان، میانای کاربر New Edge را بازراهاندازی میکند. اکنون میتوانید ازطریق HTTP به «واسط کاربر Edge جدید» دسترسی داشته باشید. اگر پساز غیرفعال کردن TLS نمیتوانید به سیستم New Edge UI وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره به سیستم وارد شوید.