

デフォルトでは、新しい Edge UI ノードの IP アドレスまたは DNS 名とポート 3001 を使用して、HTTP 経由で 新しい Edge UI にアクセスします。次に例を示します。
http://edge_UI_IP:3001
または、次の形式でアクセスできるように、新しい Edge UI への TLS アクセスを構成することもできます。
https://edge_UI_IP:3001
TLS の要件
新しい Edge UI は TLS v1.2 以降をサポートしています。新しい Edge UI で TLS を有効にする場合、 ユーザーは TLS v1.2 以降と互換性のあるブラウザを使用して新しい Edge UI に接続する必要があります。
TLS 構成プロパティ
次のコマンドを実行して、新しい Edge UI の TLS を構成します。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は、新しい Edge UI のインストールまたは構成に使用した構成ファイルです。
このコマンドを実行する前に、構成ファイルを編集して、TLS を制御する必要なプロパティを設定する必要があります。次の表に、新しい Edge UI の TLS を構成するために使用する プロパティを示します。
| プロパティ | 説明 | 必須かどうか |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
新しい Edge UI へのアクセスに使用するプロトコル(「http」または「https」)を設定します。 デフォルト値は「http」です。TLS を有効にするには、「https」に設定します。 MANAGEMENT_UI_SCHEME=https |
はい |
MANAGEMENT_UI_TLS_OFFLOAD
|
「n」の場合、新しい Edge UI への TLS リクエストは新しい Edge UI で終了します。
「y」の場合、新しい Edge UI への TLS リクエストはロードバランサで終了し、ロードバランサは HTTP を使用してリクエストを新しい Edge UI に転送します。 ロードバランサで TLS を終了する場合でも、元のリクエストが TLS 経由で送信されたことを新しい Edge UI が認識する必要があります。たとえば、一部の Cookie には Secure フラグが設定されています。
MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
はい |
MANAGEMENT_UI_TLS_KEY_FILE
|
MANAGEMENT_UI_TLS_OFFLOAD=n の場合、TLS 鍵ファイルと証明書ファイルの絶対パスを指定します。ファイルはパスフレーズなしの PEM ファイルとしてフォーマットされ、
「apigee」ユーザーが所有している必要があります。
これらのファイルの推奨される場所は次のとおりです。
/opt/apigee/customer/application/edge-management-ui このディレクトリが存在しない場合は作成します。
|
MANAGEMENT_UI_TLS_OFFLOAD=n
の場合は ○ |
MANAGEMENT_UI_PUBLIC_URIS
|
このプロパティは、構成ファイルの他のプロパティに基づいて設定します。次に例を示します。 MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT ここで
これらのプロパティの詳細については、新しい Edge UI を構成するをご覧ください。
|
○ |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
使用可能な TLS 暗号のリストをカンマ区切りまたはスペース区切りの文字列として定義します。 カンマ区切りの文字列: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 二重引用符で囲まれたスペース区切りの文字列:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
TLS の構成
新しい Edge UI への TLS アクセスを構成するには:
パスフレーズなしの PEM ファイルとして TLS 証明書と鍵を生成します。次に例を示します。
mykey.pem
mycert.pem
TLS 証明書と鍵を生成する方法は数多くあります。たとえば、次の コマンドを実行して、署名なしの証明書と鍵を生成できます。
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- 鍵ファイルと証明書ファイルを
/opt/apigee/customer/application/edge-management-uiディレクトリにコピーします。 このディレクトリが存在しない場合は作成します。 証明書と鍵が「apigee」ユーザーによって所有されていることを確認します。
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
新しい Edge UI のインストールに使用した構成ファイルを編集して、次の TLS プロパティを設定します。
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
次のコマンドを実行して TLS を構成します。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は構成ファイルの名前です。
スクリプトは新しい Edge UI を再起動します。再起動後、新しい Edge UI は HTTPS 経由のアクセスをサポートします。 TLS を有効にした後に新しい Edge UI にログインできない場合は、ブラウザ キャッシュをクリアして、もう一度ログインしてみてください。
ロードバランサで TLS が終了する場合に新しい Edge UI を構成する
リクエストを新しい Edge UI に転送するロードバランサがある場合は、 ロードバランサで TLS 接続を終了し、 ロードバランサが HTTP 経由でリクエストを新しい Edge UI に転送するように選択できます。
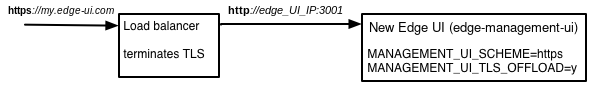
この構成はサポートされていますが、ロードバランサと新しい Edge UI を適切に構成する必要があります。
ロードバランサで TLS 終端が発生する場合に新しい Edge UI を構成するには:
新しい Edge UI のインストールに使用した構成ファイルを編集して、次の TLS プロパティを 設定します。
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
MANAGEMENT_UI_TLS_OFFLOAD=yを設定した場合、MANAGEMENT_UI_TLS_KEY_FILEとMANAGEMENT_UI_TLS_CERT_FILEを省略します。新しい Edge UI へのリクエストは HTTP 経由で送信されるため、これらは無視されます。次のコマンドを実行して TLS を構成します。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は構成ファイルの名前です。
スクリプトは新しい Edge UI を再起動します。再起動後、新しい Edge UI はロードバランサ経由の HTTPS 経由のアクセスをサポートします。 TLS を有効にした後に新しい Edge UI にログインできない場合は、ブラウザ キャッシュをクリアして、もう一度ログインしてみてください。
新しい Edge UI で TLS を無効にする
新しい Edge UI で TLS を無効にするには:
新しい Edge UI のインストールに使用した構成ファイルを編集して、 次の TLS プロパティを設定します。
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
次のコマンドを実行して TLS を無効にします。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は構成ファイルの名前です。
スクリプトは新しい Edge UI を再起動します。これで、HTTP 経由で新しい Edge UI にアクセスできます。 TLS を無効にした後に新しい Edge UI にログインできない場合は、ブラウザのキャッシュをクリアして、もう一度ログインしてみてください。