

Domyślnie dostęp do nowego interfejsu Edge jest uzyskiwany przez HTTP przy użyciu adresu IP lub nazwy DNS węzła nowego interfejsu Edge i portu 3001. Na przykład:
http://edge_UI_IP:3001
Możesz też skonfigurować dostęp TLS do nowego interfejsu Edge, aby można było uzyskać do niego dostęp w postaci:
https://edge_UI_IP:3001
Wymagania dotyczące TLS
Nowy interfejs Edge obsługuje TLS w wersji 1.2 i nowszych. Jeśli włączysz TLS w nowym interfejsie Edge, użytkownicy muszą łączyć się z nim za pomocą przeglądarki zgodnej z TLS w wersji 1.2 lub nowszej.
Właściwości konfiguracji TLS
Aby skonfigurować TLS w nowym interfejsie Edge, uruchom to polecenie:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
gdzie configFile to plik konfiguracyjny użyty do zainstalowania lub skonfigurowania nowego interfejsu Edge.
Zanim uruchomisz to polecenie, musisz edytować plik konfiguracyjny, aby ustawić niezbędne właściwości, które kontrolują TLS. W tabeli poniżej opisujemy właściwości, których używasz do konfigurowania TLS w nowym interfejsie Edge:
| Właściwość | Opis | Wymagany? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
Ustawia protokół („http” lub „https”) używany do uzyskiwania dostępu do nowego interfejsu Edge. Wartość domyślna to „http”. Aby włączyć TLS, ustaw wartość „https”: MANAGEMENT_UI_SCHEME=https |
Tak |
MANAGEMENT_UI_TLS_OFFLOAD
|
Jeśli wartość to „n”, oznacza to, że żądania TLS do nowego interfejsu Edge są kończone
w nowym interfejsie Edge. Musisz ustawić Jeśli wartość to "y", oznacza to, że żądania TLS do nowego interfejsu Edge są kończone w systemie równoważenia obciążenia, a system równoważenia obciążenia przekazuje żądanie do nowego interfejsu Edge za pomocą protokołu HTTP. Jeśli zakończysz TLS w systemie równoważenia obciążenia, nowy interfejs Edge nadal musi wiedzieć, że pierwotne żądanie zostało wysłane przez TLS. Na przykład niektóre pliki cookie mają ustawioną flagę Secure. Musisz ustawić MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
Tak |
MANAGEMENT_UI_TLS_KEY_FILE
|
Jeśli MANAGEMENT_UI_TLS_OFFLOAD=n, określa ścieżkę bezwzględną
do klucza TLS i plików certyfikatu. Pliki muszą być sformatowane jako pliki PEM z
brak hasła i muszą należeć do użytkownika "apigee".
Zalecana lokalizacja tych plików to:
/opt/apigee/customer/application/edge-management-ui Jeśli ten katalog nie istnieje, utwórz go. Jeśli |
Tak, jeśli MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
Jeśli Ustaw tę właściwość na podstawie innych właściwości w pliku konfiguracyjnym. Na przykład: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Gdzie:
Więcej informacji o tych właściwościach znajdziesz w artykule Konfigurowanie nowego interfejsu Edge. Jeśli
|
Tak |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
Definiuje listę dostępnych szyfrów TLS jako ciąg znaków rozdzielonych przecinkami lub spacjami. Ciąg znaków rozdzielonych przecinkami: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 Ciąg znaków rozdzielonych spacjami ujęty w podwójne cudzysłowy:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
Konfigurowanie TLS
Aby skonfigurować dostęp TLS do nowego interfejsu Edge:
Wygeneruj certyfikat i klucz TLS jako pliki PEM bez hasła. Na przykład:
mykey.pem
mycert.pem
Istnieje wiele sposobów na wygenerowanie certyfikatu i klucza TLS. Aby na przykład wygenerować niepodpisany certyfikat i klucz, możesz uruchomić to polecenie:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Skopiuj pliki klucza i certyfikatu do katalogu
/opt/apigee/customer/application/edge-management-ui. Jeśli ten katalog nie istnieje, utwórz go. Sprawdź, czy certyfikat i klucz należą do użytkownika „apigee”:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Edytuj plik konfiguracyjny użyty do zainstalowania nowego interfejsu Edge, aby ustawić następujące właściwości TLS:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
Aby skonfigurować TLS, uruchom to polecenie:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
gdzie configFile to nazwa pliku konfiguracyjnego.
Skrypt ponownie uruchamia nowy interfejs Edge. Po ponownym uruchomieniu nowy interfejs Edge obsługuje dostęp przez HTTPS. Jeśli po włączeniu TLS nie możesz zalogować się w nowym interfejsie Edge, wyczyść pamięć podręczną przeglądarki i spróbuj zalogować się ponownie.
Konfigurowanie nowego interfejsu Edge, gdy zakończenie TLS następuje w systemie równoważenia obciążenia
Jeśli masz system równoważenia obciążenia, który przekazuje żądania do nowego interfejsu Edge, możesz zakończyć połączenie TLS w systemie równoważenia obciążenia, a następnie przekazać żądania do nowego interfejsu Edge przez HTTP:
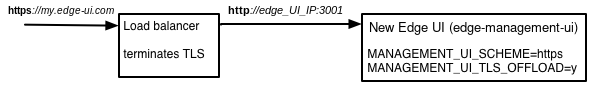
Ta konfiguracja jest obsługiwana, ale musisz odpowiednio skonfigurować system równoważenia obciążenia i nowy interfejs Edge.
Aby skonfigurować nowy interfejs Edge, gdy zakończenie TLS następuje w systemie równoważenia obciążenia:
Edytuj plik konfiguracyjny użyty do zainstalowania nowego interfejsu Edge, aby ustawić te właściwości TLS:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
Jeśli ustawisz
MANAGEMENT_UI_TLS_OFFLOAD=y, pomińMANAGEMENT_UI_TLS_KEY_FILEiMANAGEMENT_UI_TLS_CERT_FILE. Są one ignorowane, ponieważ żądania do nowego interfejsu Edge są wysyłane przez HTTP.Aby skonfigurować TLS, uruchom to polecenie:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
gdzie configFile to nazwa pliku konfiguracyjnego.
Skrypt ponownie uruchamia nowy interfejs Edge. Po ponownym uruchomieniu nowy interfejs Edge obsługuje dostęp przez HTTPS za pomocą systemu równoważenia obciążenia. Jeśli po włączeniu TLS nie możesz zalogować się w nowym interfejsie Edge, wyczyść pamięć podręczną przeglądarki i spróbuj zalogować się ponownie.
Wyłączanie TLS w nowym interfejsie Edge
Aby wyłączyć TLS w nowym interfejsie Edge:
Edytuj plik konfiguracyjny użyty do zainstalowania nowego interfejsu Edge, aby ustawić tę właściwość TLS:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
Aby wyłączyć TLS, uruchom to polecenie:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
gdzie configFile to nazwa pliku konfiguracyjnego.
Skrypt ponownie uruchamia nowy interfejs Edge. Możesz teraz uzyskiwać dostęp do nowego interfejsu Edge przez HTTP. Jeśli po wyłączeniu TLS nie możesz zalogować się w nowym interfejsie Edge, wyczyść pamięć podręczną przeglądarki i spróbuj zalogować się ponownie.