این سند توضیح میدهد که وقتی کاربران ازطریق New Edge UI (edge-management-ui) یا ازطریق میاناهای برنامهسازی کاربردی مدیریت Edge اصالتسنجی میکنند، اصالتسنجی و صدور مجوز در Apigee Edge برای Private Cloud چگونه کار میکند.
هنگام ورود به سیستم ازطریق واسط کاربر New Edge
«میانای کاربری Edge جدید» از دو حالت اصالتسنجی پشتیبانی میکند:
- اصالتسنجی پایه (
AUTH_MODE=basic): کاربر مستقیماً ازطریق صفحه ورود به سیستم «واسط کاربر New Edge» وارد سیستم میشود و «واسط کاربر New Edge» اطلاعات اعتباری را درمقایسه با «سرور مدیریت Edge» درستیسنجی میکند. - احراز هویت IDP / SSO (
AUTH_MODE=sso): «میانای کاربر Edge جدید» کاربر را دربرابر IDP پیکربندیشده SAML یا LDAP شما احراز هویت میکند.
وقتی کاربری به سیستم وارد میشود و با «میانای کاربر Edge جدید» تعامل برقرار میکند، «میانای کاربر Edge جدید» نیز
درخواستهای سطح سیستم ممتاز را به «سرور مدیریت Apigee» (بااستفاده از اعتبارنامههای مدیر سیستم ذخیرهشده در conf_uebe_mgmtCredential یا
یک کد سیستم OAuth2) برای بازیابی نقشهای کاربر و فراداده سازمان انجام میدهد.
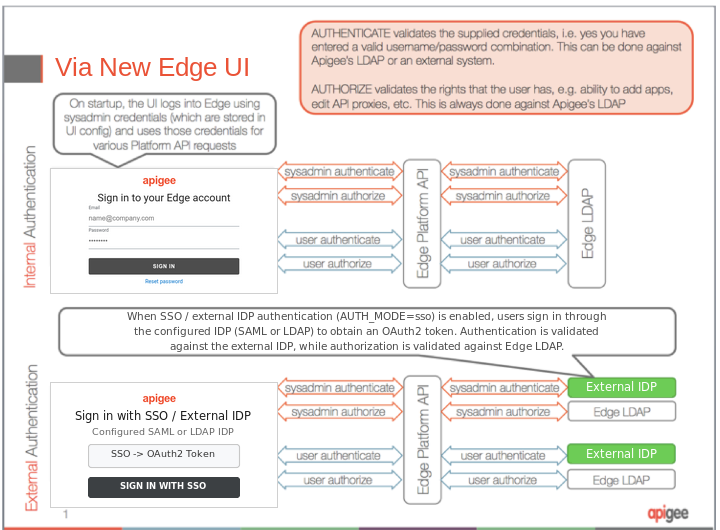
مراحل ورود به سیستم «میانای کاربری New Edge» در «شکل ۱» نشان داده شده است:
- کاربر اطلاعات اعتباری ورود به سیستم را در صفحه ورود به سیستم «واسط کاربر Edge جدید» (یا صفحه ورود به سیستم IDP پیکربندیشده درصورت فعال بودن SSO) وارد میکند.
- New Edge UI بااستفاده از اعتبارنامه سرپرست سامانه جهانی (یا کد OAuth2 سامانه) برای درخواستهای میانای برنامهسازی کاربردی سطح پلاتفرم، در Management Server اصالتسنجی میکند.
- اعتبارنامه سرپرست سیستم جهانی اصالتسنجی و مجاز شده است:
- اگر یک IDP خارجی (مثل LDAP خارجی یا SAML) فعال باشد، اصالتسنجی دربرابر ارائهدهنده هویت خارجی اعتبارسنجی میشود؛ درغیراینصورت، از LDAP داخلی Edge استفاده میشود.
- مجوز (کنترل دسترسی نقشمبنا) دربرابر LDAP داخلی Edge درستیسنجی میشود.
- اعتبارنامههای واردشده توسط کاربر اصالتسنجی و مجاز میشوند:
- اگر IDP خارجی فعال باشد، اطلاعات اعتباری کاربر (یا کد/ادعای SSO) درمقابل ارائهدهنده هویت خارجی اعتبارسنجی میشود؛ درغیراینصورت، از Edge LDAP داخلی استفاده میشود.
- مجوز (نقشها و اجازههای اختصاصیافته به کاربر در هر سازمان) دربرابر LDAP داخلی Edge تأیید اعتبار میشود.
تصویر زیر اصالتسنجی و صدور مجوز ازطریق «واسط کاربر Edge جدید» را نشان میدهد:
هنگام ورود به سیستم ازطریق میاناهای برنامهسازی کاربردی
وقتی مستقیماً ازطریق میاناهای برنامهسازی کاربردی مدیریت Edge (بااستفاده از اعتبارنامههای اصالتسنجی «پایه» یا رمزیاب دارنده OAuth2) به Apigee Edge دسترسی پیدا میکنید، فقط از اعتبارنامههای ارائهشده با فراخوانی میانای برنامهسازی کاربردی استفاده میشود. برخلاف ورود به سیستم New Edge UI، درخواست جداگانهای بااستفاده از اعتبارنامه سرپرست سیستم لازم نیست.
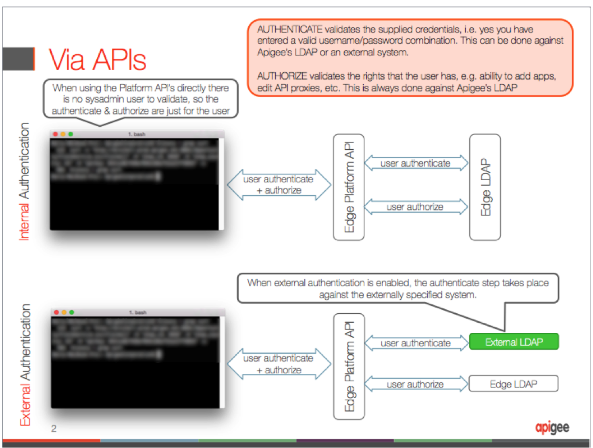
مراحل ورود به سیستم API زیر در شکل ۲ نشان داده شده است:
- کاربر یا کارخواه اعتبارنامه ورود به سیستم (یا رمزیاب دارنده OAuth2) را در درخواست API ارسال میکند.
- اعتبارنامههای ارائهشده توسط کاربر توسط «سرور مدیریت» اصالتسنجی و مجاز میشود.
- اگر اصالتسنجی خارجی فعال باشد، اعتبارنامه دربرابر ارائهدهنده هویت خارجی اعتبارسنجی میشود؛ درغیراینصورت، از Edge LDAP داخلی استفاده میشود.
- براساس نقشهای اختصاصدادهشده به کاربر، مجوز دربرابر LDAP داخلی Edge اعتبارسنجی میشود.
تصویر زیر اصالتسنجی و مجوزدهی ازطریق «میاناهای برنامهسازی کاربردی Edge» را نشان میدهد: