במסמך הזה מוסבר איך פועלים האימות וההרשאה ב-Apigee Edge for Private Cloud כשמשתמשים מאמתים את הזהות שלהם דרך ממשק המשתמש החדש של Edge (edge-management-ui) או דרך ממשקי ה-API לניהול של Edge.
כשמתחברים דרך ממשק המשתמש החדש של Edge
ממשק המשתמש החדש של Edge תומך בשני מצבי אימות:
- אימות בסיסי (
AUTH_MODE=basic): המשתמש נכנס ישירות דרך דף הכניסה של ממשק המשתמש החדש של Edge, וממשק המשתמש החדש של Edge מאמת את פרטי הכניסה מול שרת הניהול של Edge. - אימות IdP / SSO (
AUTH_MODE=sso): ממשק המשתמש החדש של Edge מאמת את המשתמש מול IDP של SAML או LDAP שהגדרתם.
כשמשתמש מתחבר לממשק המשתמש החדש של Edge ומבצע בו פעולות, ממשק המשתמש החדש של Edge מבצע גם בקשות ברמת המערכת עם הרשאות לשרת הניהול של Apigee (באמצעות פרטי הכניסה של מנהל המערכת ששמורים ב-conf_uebe_mgmtCredential או אסימון מערכת של OAuth2) כדי לאחזר את תפקידי המשתמשים ואת המטא-נתונים של הארגון.
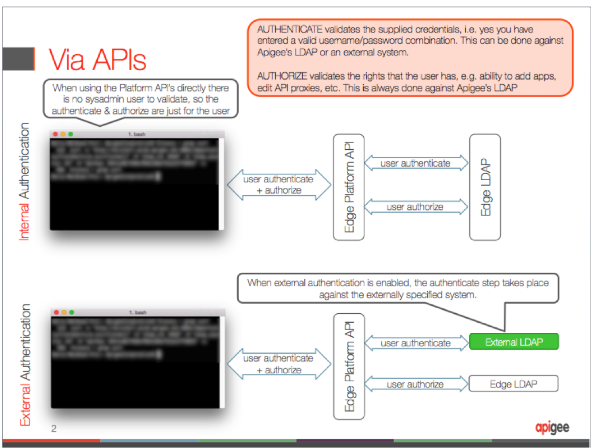
השלבים הבאים להתחברות לממשק המשתמש החדש של Edge מוצגים באיור 1:
- המשתמש מזין את פרטי הכניסה במסך ההתחברות של ממשק המשתמש החדש של Edge (או במסך ההתחברות של ה-IDP שהוגדר כשה-SSO מופעל).
- ממשק המשתמש החדש של Edge מבצע אימות מול שרת הניהול באמצעות פרטי הכניסה של מנהל המערכת הגלובלי (או אסימון OAuth2 של המערכת) לבקשות API ברמת הפלטפורמה.
- פרטי הכניסה של מנהל המערכת הכללי מאומתים ומורשים:
- אם מופעל ספק זהויות חיצוני (כמו LDAP או SAML חיצוני), האימות מתבצע מול ספק הזהויות החיצוני. אחרת, המערכת משתמשת ב-LDAP הפנימי של Edge.
- ההרשאה (בקרת גישה המבוססת על תפקידים (RBAC)) מאומתת מול ה-LDAP הפנימי של Edge.
- פרטי הכניסה שהמשתמש הזין מאומתים ומאושרים:
- אם מופעל ספק זהויות חיצוני, פרטי הכניסה של המשתמש (או טענת הנכוֹנוּת (assertion) או האסימון של ה-SSO) מאומתים מול ספק הזהויות החיצוני. אחרת, המערכת משתמשת ב-LDAP הפנימי של Edge.
- ההרשאה (התפקידים וההרשאות שמוקצים למשתמש בכל ארגון) מאומתת מול ה-LDAP הפנימי של Edge.
בתמונה הבאה מוצגים אימות והרשאה דרך ממשק המשתמש החדש של Edge:
כשמתחברים דרך ממשקי API
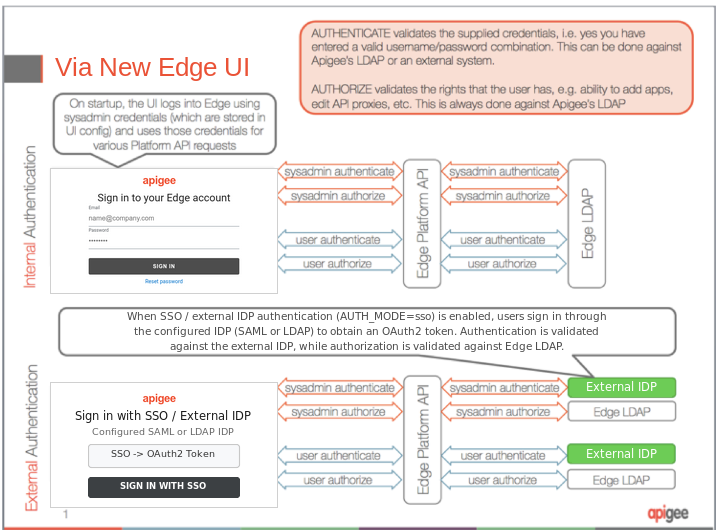
כשניגשים ל-Apigee Edge ישירות דרך ממשקי ה-Management API של Edge (באמצעות פרטי כניסה לאימות בסיסי או אסימון למוכ"ז של OAuth2), המערכת משתמשת רק בפרטי הכניסה שסופקו עם הקריאה ל-API. בניגוד לכניסה לממשק משתמש חדש של Edge, לא צריך לשלוח בקשה נפרדת באמצעות פרטי הכניסה של אדמין המערכת.
השלבים הבאים להתחברות ל-API מוצגים באיור 2:
- המשתמש או הלקוח מעבירים את פרטי הכניסה (או טוקן למוכ"ז של OAuth2) בבקשת ה-API.
- פרטי הכניסה שהמשתמש מספק מאומתים ומאושרים על ידי שרת הניהול.
- אם האימות החיצוני מופעל, פרטי הכניסה מאומתים מול ספק הזהויות החיצוני. אחרת, נעשה שימוש ב-LDAP הפנימי של Edge.
- ההרשאה מאומתת מול ה-LDAP הפנימי של Edge, על סמך התפקידים שהוקצו למשתמש.
בתמונה הבאה מוצגים אימות והרשאה דרך ממשקי ה-API של Edge: