

Dokumen ini menjelaskan cara kerja autentikasi dan otorisasi di Apigee Edge for Private Cloud saat pengguna melakukan autentikasi melalui UI Edge Baru (edge-management-ui) atau melalui API pengelolaan Edge.
Saat login melalui UI Edge Baru
UI Edge Baru mendukung dua mode autentikasi:
- Autentikasi dasar (
AUTH_MODE=basic): Pengguna login langsung melalui halaman login UI Edge Baru, dan UI Edge Baru memvalidasi kredensial terhadap Server Pengelolaan Edge. - Autentikasi IDP / SSO (
AUTH_MODE=sso): UI Edge Baru mengautentikasi pengguna terhadap IDP SAML atau LDAP yang Anda konfigurasi.
Saat pengguna login dan berinteraksi dengan UI Edge Baru, UI Edge Baru juga melakukan
permintaan tingkat sistem yang memiliki hak istimewa ke Server Pengelolaan Apigee (menggunakan kredensial
administrator sistem yang disimpan di conf_uebe_mgmtCredential atau token sistem OAuth2) untuk
mengambil peran pengguna dan metadata organisasi.
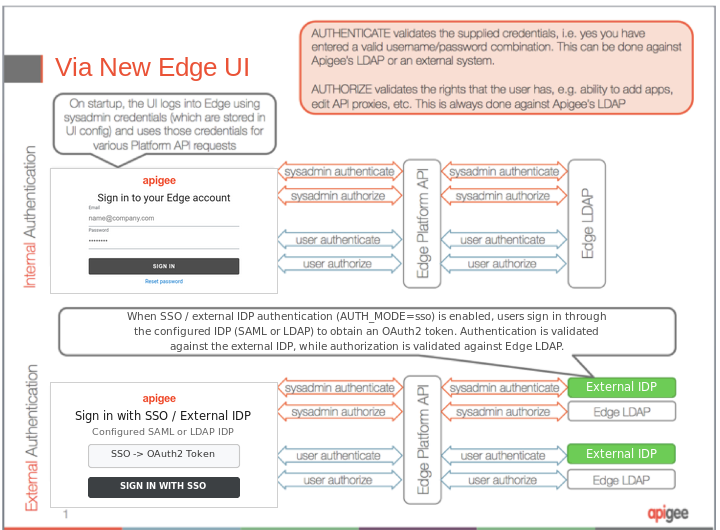
Langkah-langkah login UI New Edge berikut diilustrasikan dalam Gambar 1:
- Pengguna memasukkan kredensial login di layar login UI Edge Baru (atau layar login IDP yang dikonfigurasi saat SSO diaktifkan).
- UI Edge Baru melakukan autentikasi ke Server Pengelolaan menggunakan kredensial administrator sistem global (atau token OAuth2 sistem) untuk permintaan API tingkat platform.
- Kredensial administrator sistem global diautentikasi dan diotorisasi:
- Jika IDP eksternal (seperti LDAP atau SAML eksternal) diaktifkan, autentikasi divalidasi terhadap penyedia identitas eksternal; jika tidak, LDAP Edge internal akan digunakan.
- Otorisasi (kontrol akses berbasis peran) divalidasi terhadap LDAP Edge internal.
- Kredensial yang dimasukkan oleh pengguna diautentikasi dan diberi otorisasi:
- Jika IDP eksternal diaktifkan, kredensial pengguna (atau pernyataan/token SSO) divalidasi terhadap penyedia identitas eksternal; jika tidak, LDAP Edge internal akan digunakan.
- Otorisasi (peran dan izin yang ditetapkan kepada pengguna dalam setiap organisasi) divalidasi terhadap LDAP Edge internal.
Gambar berikut menunjukkan otorisasi dan autentikasi melalui UI Edge Baru:
Saat login melalui API
Saat Anda mengakses Apigee Edge secara langsung melalui API pengelolaan Edge (menggunakan kredensial autentikasi Dasar atau token pemilik OAuth2), hanya kredensial yang diberikan dengan panggilan API yang digunakan. Tidak seperti login UI Edge Baru, permintaan terpisah menggunakan kredensial administrator sistem tidak diperlukan.
Langkah-langkah login API berikut diilustrasikan dalam Gambar 2:
- Pengguna atau klien meneruskan kredensial login (atau token pemilik OAuth2) dalam permintaan API.
- Kredensial yang diberikan oleh pengguna diautentikasi dan diotorisasi oleh Server Pengelolaan.
- Jika autentikasi eksternal diaktifkan, kredensial akan divalidasi terhadap penyedia identitas eksternal; jika tidak, LDAP Edge internal akan digunakan.
- Otorisasi divalidasi terhadap LDAP Edge internal berdasarkan peran yang ditetapkan pengguna.
Gambar berikut menunjukkan otorisasi dan autentikasi melalui Edge API:
