このドキュメントでは、ユーザーが New Edge UI(edge-management-ui)または Edge Management API を介して認証を行う場合に、Apigee Edge for Private Cloud で認証と認可がどのように機能するかについて説明します。
新しい Edge UI からログインする場合
新しい Edge UI は、次の 2 つの認証モードをサポートしています。
- 基本認証(
AUTH_MODE=basic): ユーザーは新しい Edge UI のログインページから直接ログインし、新しい Edge UI は Edge Management Server に対して認証情報を検証します。 - IDP / SSO 認証(
AUTH_MODE=sso): 新しい Edge UI は、構成済みの SAML または LDAP IDP に対してユーザーを認証します。
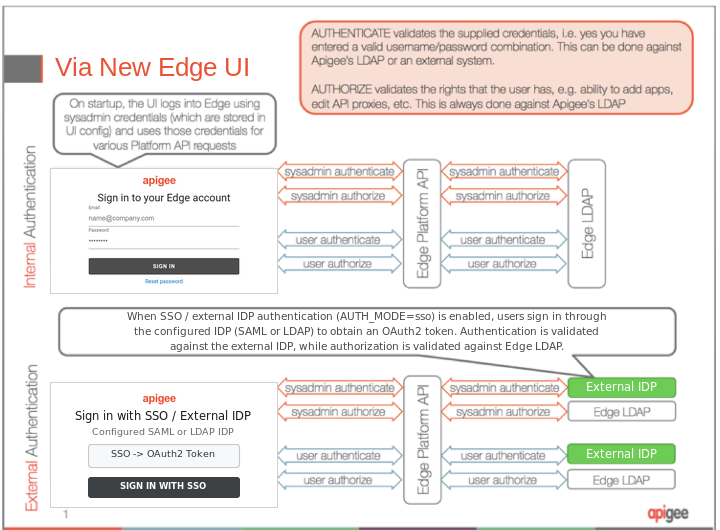
ユーザーがログインして新しい Edge UI を操作すると、新しい Edge UI は、conf_uebe_mgmtCredential に保存されているシステム管理者の認証情報または OAuth2 システム トークンを使用して、Apigee Management Server に特権システムレベルのリクエストを送信し、ユーザーロールと組織のメタデータを取得します。
図 1 に、新しい Edge UI のログイン手順を示します。
- ユーザーが New Edge UI のログイン画面(または SSO が有効になっている場合は構成済みの IDP のログイン画面)にログイン認証情報を入力します。
- New Edge UI は、プラットフォーム レベルの API リクエストに対して、グローバル システム管理者認証情報(またはシステム OAuth2 トークン)を使用して Management Server に対して認証を行います。
- グローバル システム管理者の認証情報が認証され、認可されます。
- 外部 IDP(外部 LDAP や SAML など)が有効になっている場合、認証は外部 ID プロバイダに対して検証されます。有効になっていない場合は、内部 Edge LDAP が使用されます。
- 認可(ロールベース アクセス制御)は、内部 Edge LDAP に対して検証されます。
- ユーザーが入力した認証情報が認証され、認可されます。
- 外部 IDP が有効になっている場合、ユーザーの認証情報(または SSO アサーション/トークン)は外部 ID プロバイダに対して検証されます。それ以外の場合は、内部 Edge LDAP が使用されます。
- 認可(各組織内のユーザーに割り当てられたロールと権限)は、内部 Edge LDAP に対して検証されます。
次の図は、新しい Edge UI を介した認可と認証を示しています。
API を介してログインする場合
Edge Management API を介して Apigee Edge に直接アクセスする場合(基本認証の認証情報または OAuth2 署名なしトークンを使用)、API 呼び出しで提供された認証情報のみが使用されます。新しい Edge UI へのログインとは異なり、システム管理者認証情報を使用した個別のリクエストは必要ありません。
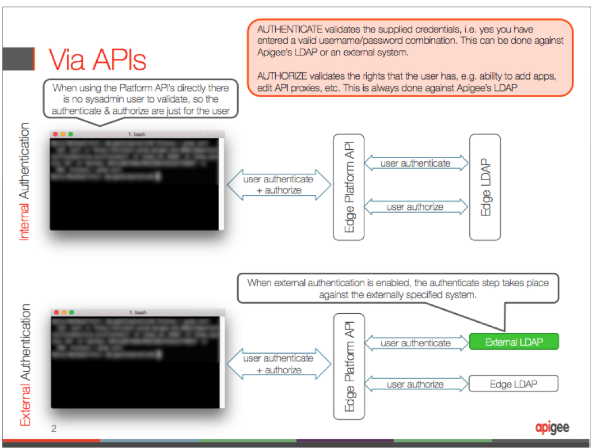
図 2 は、API ログインの次のステップを示しています。
- ユーザーまたはクライアントが、API リクエストでログイン認証情報(または OAuth2 署名なしトークン)を渡します。
- ユーザーから提供された認証情報は、Management Server によって認証および認可されます。
- 外部認証が有効になっている場合、認証情報は外部 ID プロバイダに対して検証されます。それ以外の場合は、内部 Edge LDAP が使用されます。
- 認可は、ユーザーに割り当てられたロールに基づいて、内部 Edge LDAP に対して検証されます。
次の図は、Edge API を介した認可と認証を示しています。