

Z tego dokumentu dowiesz się, jak działa uwierzytelnianie i autoryzacja w Apigee Edge for Private
Cloud, gdy użytkownicy uwierzytelniają się za pomocą nowego interfejsu Edge (edge-management-ui) lub
interfejsów API zarządzania Edge.
Logowanie za pomocą nowego interfejsu Edge
Nowy interfejs Edge obsługuje 2 tryby uwierzytelniania:
- Uwierzytelnianie podstawowe (
AUTH_MODE=basic): użytkownik loguje się bezpośrednio na stronie logowania nowego interfejsu Edge, a nowy interfejs Edge weryfikuje dane logowania na serwerze zarządzania Edge. - Uwierzytelnianie za pomocą dostawcy tożsamości lub logowania jednokrotnego (
AUTH_MODE=sso): nowy interfejs Edge uwierzytelnia użytkownika za pomocą skonfigurowanego dostawcy tożsamości SAML lub LDAP IDP.
Gdy użytkownik loguje się i korzysta z nowego interfejsu Edge, nowy interfejs Edge wysyła też do serwera zarządzania Apigee żądania na poziomie systemu z uprawnieniami administratora (przy użyciu przechowywanych danych logowania administratora systemu w conf_uebe_mgmtCredential lub tokena systemowego OAuth2), aby pobrać role użytkownika i metadane organizacji.
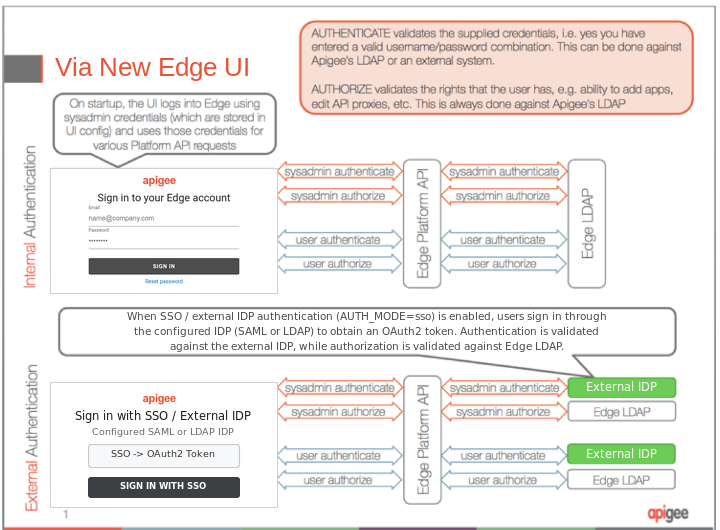
Na ilustracji 1 przedstawiono te kroki logowania w nowym interfejsie Edge:
- Użytkownik wpisuje dane logowania na ekranie logowania nowego interfejsu Edge (lub na skonfigurowanym ekranie logowania dostawcy tożsamości gdy włączone jest logowanie jednokrotne).
- Nowy interfejs Edge uwierzytelnia się na serwerze zarządzania za pomocą globalnych danych logowania administratora systemu (lub tokena systemowego OAuth2) w przypadku żądań do interfejsu API na poziomie platformy.
- Globalne dane logowania administratora systemu są uwierzytelniane i autoryzowane:
- Jeśli włączony jest zewnętrzny dostawca tożsamości (np. zewnętrzny LDAP lub SAML), uwierzytelnianie jest weryfikowane u zewnętrznego dostawcy tożsamości. W przeciwnym razie używany jest wewnętrzny LDAP Edge.
- Autoryzacja (kontrola dostępu oparta na rolach) jest weryfikowana w wewnętrznym Edge LDAP.
- Dane logowania wpisane przez użytkownika są uwierzytelniane i autoryzowane:
- Jeśli włączony jest zewnętrzny dostawca tożsamości, dane logowania użytkownika (lub asercja/token logowania jednokrotnego) są weryfikowane u zewnętrznego dostawcy tożsamości. W przeciwnym razie używany jest wewnętrzny LDAP Edge .
- Autoryzacja (role i uprawnienia przypisane użytkownikowi w każdej organizacji) jest weryfikowana w wewnętrznym LDAP Edge.
Na ilustracji poniżej przedstawiono autoryzację i uwierzytelnianie za pomocą nowego interfejsu Edge:
Logowanie za pomocą interfejsów API
Gdy uzyskujesz dostęp do Apigee Edge bezpośrednio za pomocą interfejsów API zarządzania Edge (przy użyciu danych logowania uwierzytelniania podstawowego lub tokena okaziciela OAuth2), używane są tylko dane logowania podane w wywołaniu interfejsu API. W przeciwieństwie do logowania w nowym interfejsie Edge nie jest potrzebne osobne żądanie z użyciem danych logowania administratora systemu.
Na ilustracji 2 przedstawiono te kroki logowania za pomocą interfejsu API:
- Użytkownik lub klient przekazuje dane logowania (lub token okaziciela OAuth2) w żądaniu interfejsu API request.
- Dane logowania podane przez użytkownika są uwierzytelniane i autoryzowane przez serwer zarządzania.
- Jeśli włączone jest uwierzytelnianie zewnętrzne, dane logowania są weryfikowane u zewnętrznego dostawcy tożsamości. W przeciwnym razie używany jest wewnętrzny LDAP Edge.
- Autoryzacja jest weryfikowana w wewnętrznym LDAP Edge na podstawie przypisanych ról użytkownika.
Na ilustracji poniżej przedstawiono autoryzację i uwierzytelnianie za pomocą interfejsów API Edge:
