

Apigee Edge belgelerini görüntülüyorsunuz.
Apigee X belgelerine gidin. bilgi
Bu belgede, OWASP tarafından tanımlanan güvenlik açıklarını gidermek için Apigee'de kullanabileceğiniz çeşitli yaklaşımlar açıklanmaktadır. Apigee için belgelenen ek yaklaşımlar hakkında bilgi edinmek istiyorsanız Google Cloud'da OWASP Top 10 2021 azaltma seçenekleri başlıklı makaleyi inceleyin.
Giriş
OWASP, kuruluşların güvenilir uygulamalar ve API'ler geliştirmesine, satın almasına ve bakımını yapmasına yardımcı olmaya yönelik açık bir topluluktur. OWASP, OWASP API Güvenliği projesi aracılığıyla web uygulamaları ve REST API'leri için en kritik güvenlik risklerini yayınlar ve bu riskleri ele almak için önerilerde bulunur.
Bu belgede, OWASP'nin 2019'da belirlediği en önemli on API güvenlik tehdidi kapsamında, yaygın API tabanlı saldırılara karşı koruma yöntemleri ele alınacaktır. En son listede vurgulanan en büyük tehditlerin ortak teması, kimlik doğrulama ve yetkilendirme kontrollerinin uygunsuz yerleştirilmesinden kaynaklanıyor. Örneğin, istemci uygulamalarındaki bir API isteği tarafından döndürülen verilerin filtrelenmesine güvenmek, erişim kontrolü zorlaması gerçekleştirmek için tüketen istemci uygulamasına güvenme anti-desenini kullanmak gibi.
API ekosistemindeki büyüme hızlı bir şekilde devam ederken saldırganlar tarafından veri sızdırılmasına neden olan API kötüye kullanımları ve yanlış kullanımları maalesef günümüzde en yaygın saldırı vektörlerinden biri haline geliyor. Apigee için güvenlik, Anormallik algılama özelliklerini içeren Gelişmiş API İşlemleri gibi bir dizi yeni özellik sayesinde temel öncelik olmaya devam ediyor. Ancak Apigee'nin güvenlik özelliklerini doğru şekilde tasarlayıp uygulamak, API'lerinize yönelik başarılı saldırı olasılığını azaltmak için kritik öneme sahiptir.
Uygulamanın üzerinde çalıştığı platformu kontrol etmediğiniz için tüketici uygulamaları güvenilmeyen veya "herkese açık" olarak kabul edilmelidir. Herkese açık uygulamaların güvenliğinin ihlal edilebileceğini ve ihlal edileceğini varsayın. Bu nedenle, erişim denetimini (API1, API5) zorunlu kılmak, yanıt verilerini filtrelemek (API6) veya API anahtarları ya da erişim jetonları gibi istemci sırlarını güvenli bir şekilde saklamak (API2) için bu uygulamalara güvenilemez. 2019'daki OWASP'nin en iyi 10'u incelenerek bazı öneriler ortaya çıkarıldı:
- API'lerinizi hangi tür istemci uygulamalarının (SPA, mobil veya tarayıcı tabanlı) kullanacağını belirleyin ve uygun kimlik doğrulama, yetkilendirme ve güvenlik kalıplarını tasarlayın.
- Her zaman "public client" OAuth veya OpenID Connect akışlarını kullanın (PKCE kullanımı önemle tavsiye edilir).
- Uygulamanızın iş mantığını göz önünde bulundurun, önce OpenAPI spesifikasyonunuzu tanımlayın ve API proxy'lerinizi, arka uçtan gelen tüm yanıt verilerini Apigee'de filtreleyecek şekilde tasarlayın. Bunu gerçekleştirmek için asla aşağı akış uygulama kodu mantığına güvenmeyin.
- Kullanıcıya özel kimliği tanımlayabilecek bilgiler içeren tüm veri isteklerini filtreleyerek yalnızca arka uçtan gelen ve istekte bulunan kullanıcıya ait verilere izin verin.
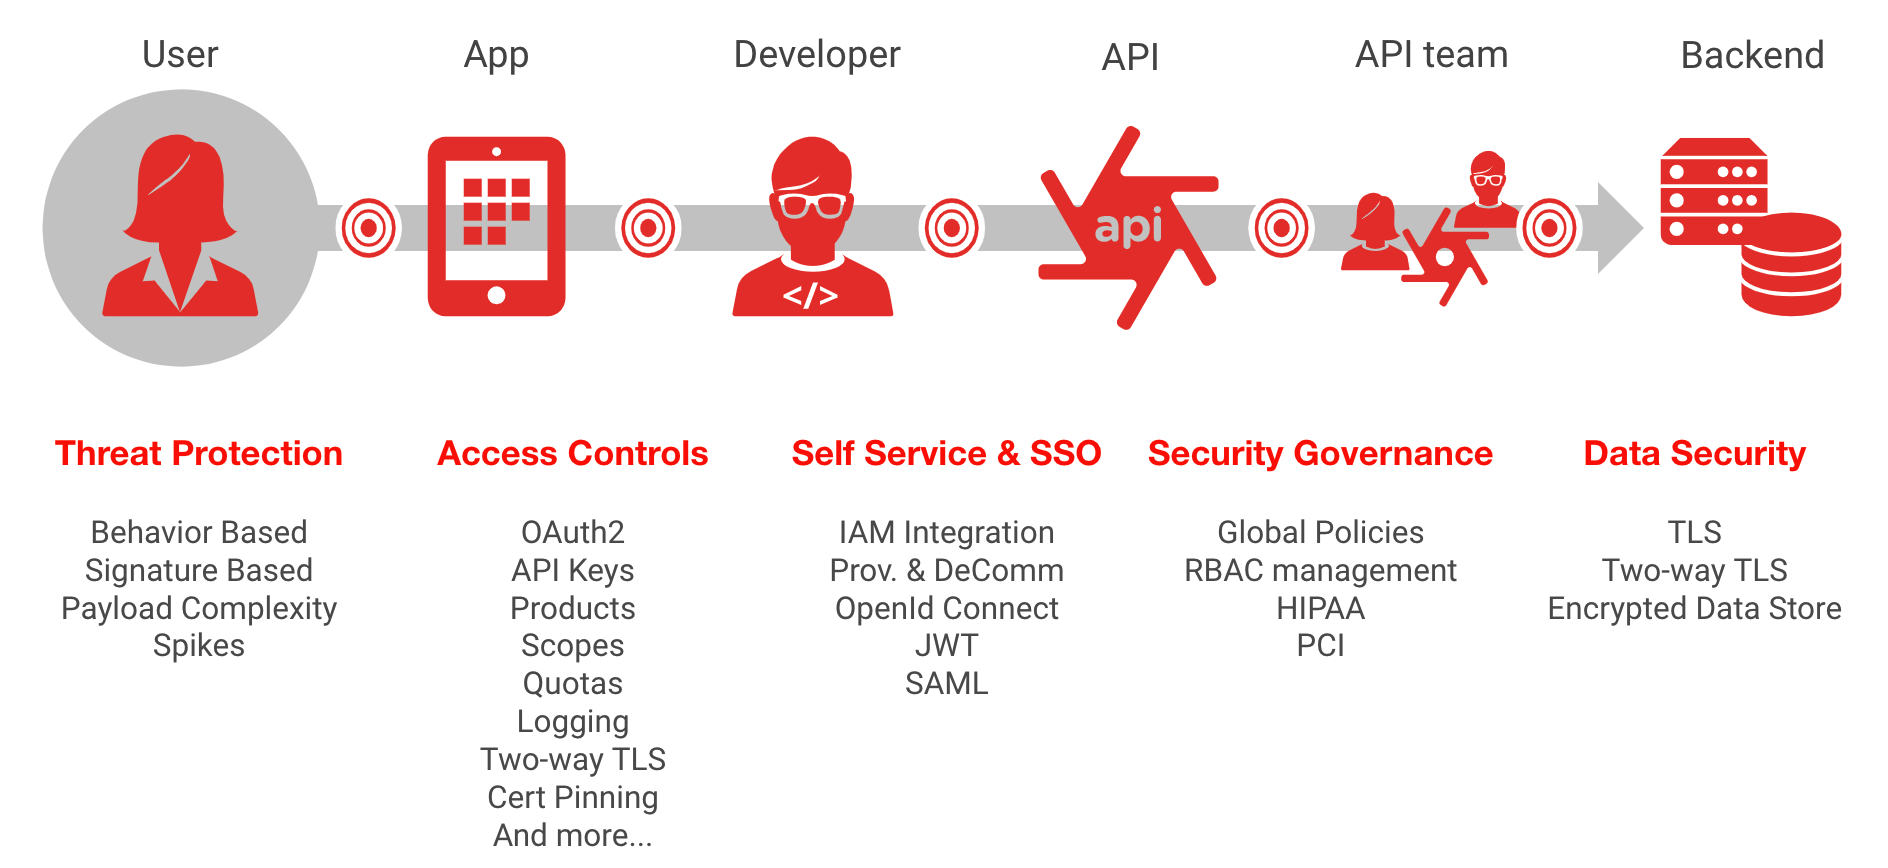
API1:2019 Bozuk nesne düzeyi yetkilendirme
Tehdit açıklaması
Bir nesne erişim isteğinin yetkilendirme doğrulamasının yetersiz olması, saldırganın erişim jetonunu yeniden kullanarak yetkisiz işlem yapmasına olanak tanır. Bu tehdit, yetkilendirme doğrulama işlemlerinin yanlış yapılandırılmasından kaynaklanır. Apigee, bu güvenlik açığına karşı korunmaya yardımcı olan VerifyApiKey, OAuth ve JSON Web Token (JWT) politikaları sağlar. Ancak bu tehdidi önlemek için bu politikaların doğru şekilde yapılandırılması kritik önem taşır.
Bu tehdidi önlemek için uygulama geliştirme ve güvenlik ekiplerinin yakın işbirliği yapması önemlidir. Yetkilendirme, doğası gereği karmaşık bir konudur ve etkili ayrıntılı yetkilendirme için uygulamanın iş mantığının iyi anlaşılması gerekir.
Apigee uygulaması açısından dikkate alınması gereken iki ana nokta vardır:
- Erişim jetonu bütünlüğü
- Erişim denetimi yaptırımı
Erişim jetonu bütünlüğü
İstekte bulunan istemci tarafından sağlanan jetonun kurcalanmadığını doğrulamak için doğru OAuth veya OpenID Connect akışını uygun kimlik bilgisi doğrulama ya da imzalama mekanizmasıyla birlikte kullanmak çok önemlidir. Apigee, yaygın olarak kullanılan tüm OAuth akışlarını destekler.
Apigee erişim jetonu doğrulama politikaları şunları içerir:
- OAuth 2.0 çerçevesi kullanılırken erişim jetonları, yenileme jetonları veya yanıt akışı jetonları (saldırganın erişim jetonunu yakalamasını önlemek için PKCE ile istemci meydan okuması kullanılması dahil)
- OpenID Connect 1.0 JSON Web Jetonları ve JSON Web İmzaları
- Doğrulama SAML onayları
- API anahtarlarını doğrulama
- Anahtarlı karma mesaj doğrulama kodu (HMAC) doğrulaması
Erişim Denetimini Zorunlu Kılma
Erişim jetonunun geçerliliği doğrulandıktan sonra, her gelen API isteğini yetkilendirme jetonunun erişim haklarına göre değerlendirmek için erişim denetimi uygulama politikalarının uygulanması kritik önem taşır.
Apigee, yetkilendirme politikalarını doğrulama ve zorunlu kılma için iki ana mekanizma sağlar:
- Dahili: Yetkilendirme jetonundan akış değişkenleri olarak çıkarılan taleplere göre erişim isteklerini değerlendirmek için koşullu akışlar kullanma
- Yetki verilmiş: Üçüncü taraf erişim yönetimi çözümüne hizmet çağrısı kullanma
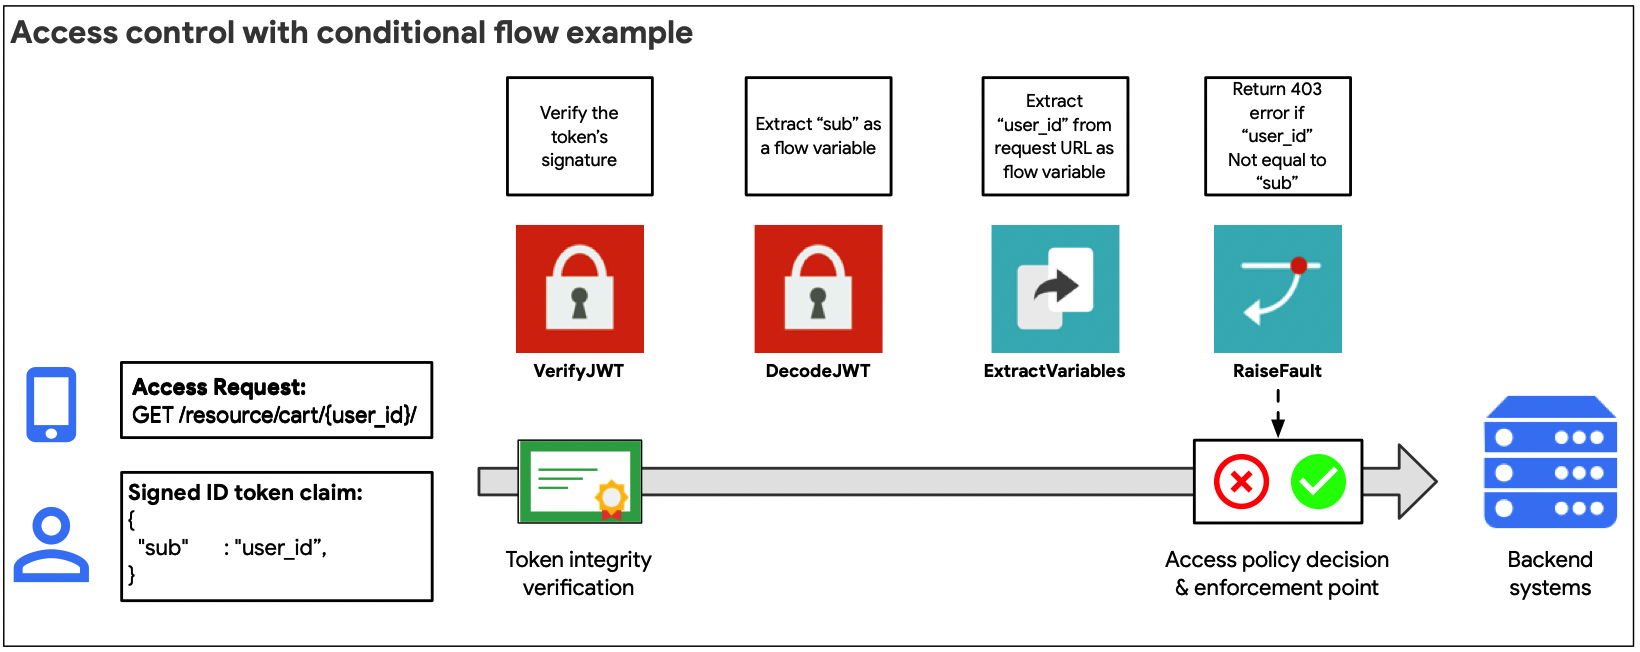
Erişim denetimi modeli nispeten basit olduğunda dahili yaklaşım (yukarıdaki şekilde gösterilmiştir) önerilir. Örneğin, erişim jetonundan çıkarılan talepler, bir API nesnesi isteğini doğrudan değerlendirmek ve yetkilendirmek için kullanılabilir.
Koşullu akış ifadelerini kullanarak erişim isteklerini değerlendirmek için OAuth veya JWT politikalarıyla kullanılabilen akış değişkenlerini kullanın.
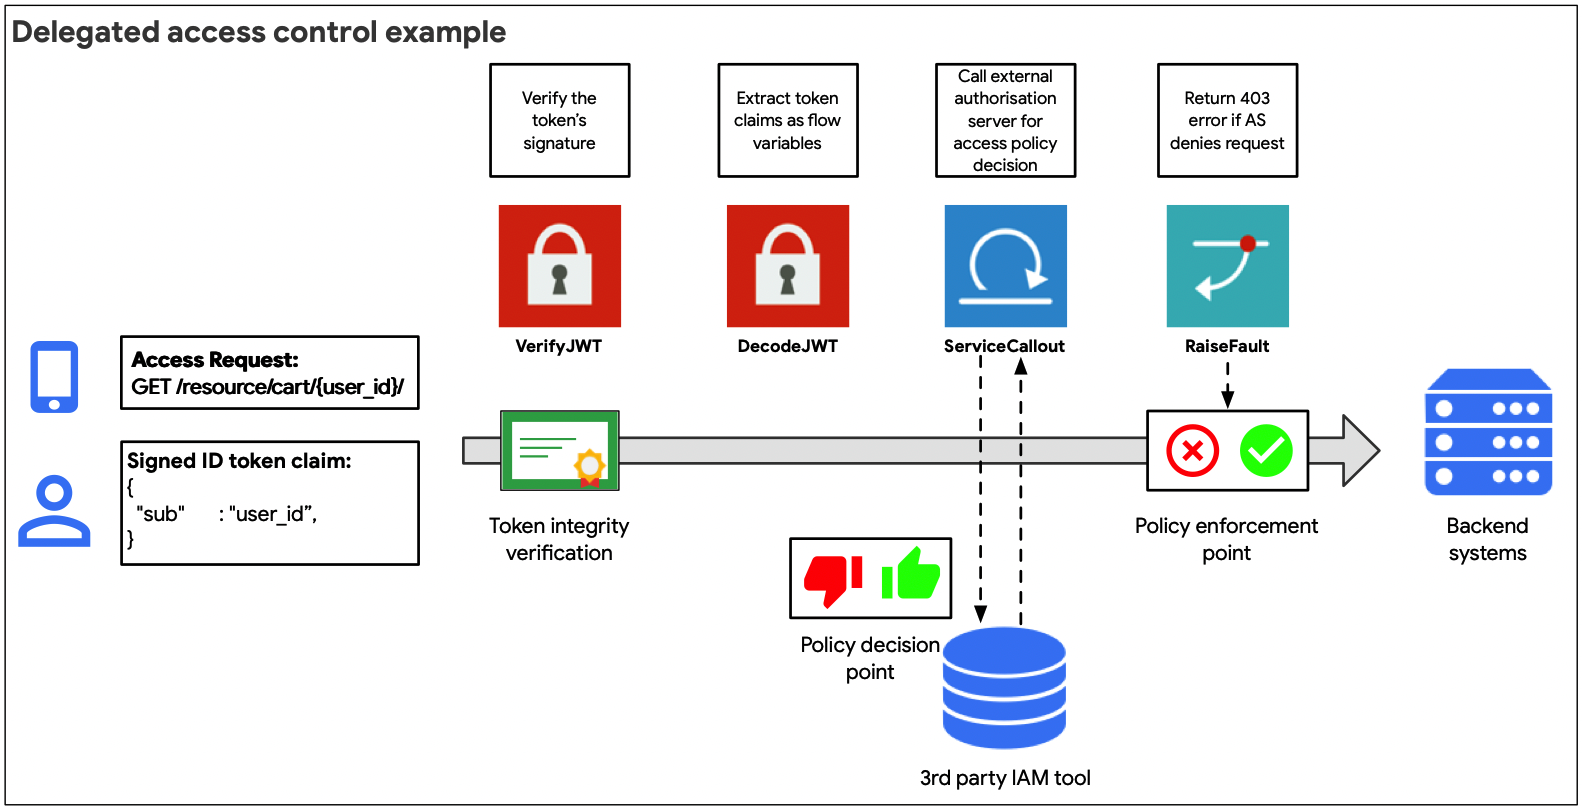
Yukarıdaki şekilde gösterilen yetki verilmiş yaklaşım, erişim jetonundan çıkarılan taleplerin bir arka uç nesnesine yönelik API isteğini yetkilendirmek için doğrudan kullanılamadığı veya erişim jetonu almak için yetkilendirme sunucusuna ayrı bir çağrı yapılması gereken daha karmaşık OAuth akışı türleri için önerilir.
Hizmet çağrısı politikası kullanılarak üçüncü taraf bir hizmetten yetkilendirme politikası kararı istenebilir veya istekte bulunan ajan hakkında ek talep bilgileri alınabilir. Ardından, koşullu bir akış kullanılarak erişim denetimi kararı verilebilir.
API2:2019 Bozuk kullanıcı kimlik doğrulaması
Tehdit açıklaması
Kötü uygulanmış kullanıcı kimlik doğrulama politikaları, saldırganların kimlik doğrulama uygulamalarındaki uygulama hatalarından yararlanarak meşru kullanıcıların kimliğine bürünmesine olanak tanır. Kimlik doğrulama yaklaşımlarını uygularken dikkate alınması gereken bazı kimlik doğrulama ilkeleri şunlardır:
- Her zaman hem kullanıcı aracısını (uygulama) hem de istekte bulunan kullanıcıyı kimlik doğrulayın.
- Temsilci kimlik doğrulama ve yetkilendirme kalıplarını kullanın ve şifreleri doğrudan bir API isteği içinde iletmekten kaçının.
- Erişim kimlik bilgilerinin imzasını her zaman doğrulayın ve kullanılan tüm erişim kimlik bilgilerinin tanımlanmış bir süre sonu olduğundan emin olun.
- Kotalar belirleyerek ve Apigee Sense'i kullanarak bot kaynaklı kaba kuvvet saldırılarını tespit edip bunlara yanıt vererek kaba kuvvet saldırılarını önleme
Dıştan içe (outside-in) paradigmasında API tasarımı, arka uç sistemlerinizdeki mevcut verilerin yapısından ziyade tüketicilerin verilerle ilgili kullanım alanları üzerine kurulur. Harici tüketiciler için API tasarlarken güvenlik kritik bir unsurdur. Arka uç sistemleri, geleneksel olarak herkese açık ağlara maruz kalmak için yeterince güçlü kimlik doğrulama uygulamalarıyla oluşturulmaz. Apigee, kimlik ve erişim yönetimi çözümüyle birlikte bu tehdide karşı koruma sağlamak için güçlü çözümler sunabilir.
Bu konuda dikkate alınması gereken iki önemli unsur vardır. Her ikisi de sonraki bölümlerde ele alınacaktır:
- Güvenlik tasarımı: Kimlik doğrulama kalıplarını uygulamak için Apigee özelliklerinden tam olarak yararlanma
- Yönetim: Tasarlanan kimlik doğrulama kalıplarının yayınlanan tüm API ürünlerinde tutarlı bir şekilde doğru kullanılmasını sağlama
- Operasyonel güvenlik: Şüpheli veya anormal davranışları ve kimliği doğrulanmış API proxy'lerini atlatma ya da kaba kuvvet saldırısı girişimlerini algılayabilme
Güvenlik Tasarımı
Güvenlik tasarımının amacı, kimlik doğrulama akışlarını ve üçüncü taraf kimlik araçlarıyla entegrasyonu doğru şekilde uygulamaktır. Güvenlik tasarımı kritik bir aşamadır ve API uç noktalarınızı kullanacak uygulamanın türüne göre kullanılacak doğru türde yetkilendirilmiş kimlik doğrulama akışını anlamakla başlar. Bir sonraki adım, kimlik ekibinizle birlikte kimlik çözümünüzle uygulanacak entegrasyon kalıplarını tanımlamaktır.
OpenID Connect ve OAuth RFC'leri, çok sayıda temsilci kimlik doğrulama ve yetkilendirme akışının yanı sıra bu akışlara dahil olan aktörleri sağlar. Bu karmaşık bir konu olduğundan, bozuk kimlik doğrulamanın en büyük OWASP API tehditlerinden biri olması şaşırtıcı değildir. Kimlik standartlarının doğru şekilde uygulanmasıyla ilgili kapsamlı bir başlangıç kılavuzu sunmak bu belgenin kapsamı dışındadır. Ancak Apigee, OAuth akışlarını daha iyi anlamak için bu e-kitap, web yayını ve örnek uygulama gibi birçok ek kaynağa sahiptir.
Kimlik doğrulama politikaları
Kimlik ve kimlik doğrulama sorunlarını gidermeye yardımcı olan Apigee politikaları şunlardır:
- OAuth 2.0 çerçevesi kullanılırken erişim jetonları, yenileme jetonları veya yanıt akışı jetonlarının doğrulanması ya da oluşturulması. Not: OAuth, teknik olarak yetki devri çerçevesi olsa da yetki devri veya federasyon kimlik doğrulama kalıplarında yaygın olarak kullanılır.
- OpenID Connect 1.0 JSON Web Jetonları ve JSON Web İmzalarını doğrulama, kod çözme ve oluşturma
- SAML onaylarını oluşturma ve SAML
- API anahtarlarını doğrulama
- Anahtarlı karma mesaj doğrulama kodu (HMAC) doğrulaması
Trafik Yönetimi
Aşağıdaki Apigee trafik yönetimi özellikleri, kaba kuvvet saldırılarına karşı korunmaya yardımcı olur:
- Bir API proxy'sinde genel bir hareketli ortalama hız sınırı belirlemek için Spike Arrest politikası
- Uygulama anahtarları, geliştiriciler veya API ürünü kotaları tarafından tanımlanan kotalara göre API proxy'lerine ayrıntılı hız sınırları ayarlamak için kota politikaları
- Tanımlanan geçerlilik sürelerine göre depolanan erişim jetonlarını önbelleğe alma ile ilgili önbelleğe alma politikaları ve önbelleğe alınmış kimlik bilgilerini geçersiz kılma özelliği (örneğin, geçerli bir erişim jetonunun güvenliğinin ihlal edildiği durumlarda)
Yönetim
Güvenlik, "ayarla ve unut" şeklinde ilerleyen bir proje değil, devam eden bir süreçtir. Güvenlik ihlallerinin en büyük nedenlerinden biri yanlış yapılandırmadır. Kimlik doğrulama akışları, kimlik entegrasyonu kalıpları ve kimlik doğrulama ile ilgili trafik yönetimi politikaları tanımlandıktan sonra bunların doğru ve tutarlı bir şekilde uygulanması kesinlikle çok önemlidir.
Apigee, uygulama bütünlüğünü sağlamak ve yanlış yapılandırma hatalarını önlemek için çeşitli özellikler ve araçlar sunar.
Rol tabanlı erişim denetimi (RBAC)
Büyük bir kuruluş veya küçük bir startup olmanız fark etmeksizin, yanlış yapılandırma hatalarını önlemek için yalnızca doğru kişilerin ve ekiplerin API proxy yapılandırmalarına erişebildiğinden ve bunları değiştirebildiğinden emin olmanız gerekir. API programları, kuruluşunuzdaki farklı disiplinlerden oluşan ekipler tarafından desteklenir. Her ekibe, API yolculuğunuz kapsamında işlerini yapabilmeleri için yalnızca gerekli izinlerin verilmesi kesinlikle önemlidir.
Apigee, kullanıcıları önceden tanımlanmış rollere atama veya API ekiplerinize uygun özel roller oluşturma özellikleri sunarak role dayalı erişimi yönetmenizi sağlayan özellikler sunar. Rol atamalarını doğru şekilde tanımlamak ve yönetmek, API programınızı güvenli bir şekilde ölçeklendirmenizi sağlamak için çok önemlidir. Ayrıca, mevcut kurumsal dizininizle entegrasyon sağlamak ve Apigee'de ikinci bir yönetici kimlik bilgileri grubunu yönetme ihtiyacınızı azaltmak için federasyonu kullanabilirsiniz.
Paylaşılan Akışlar
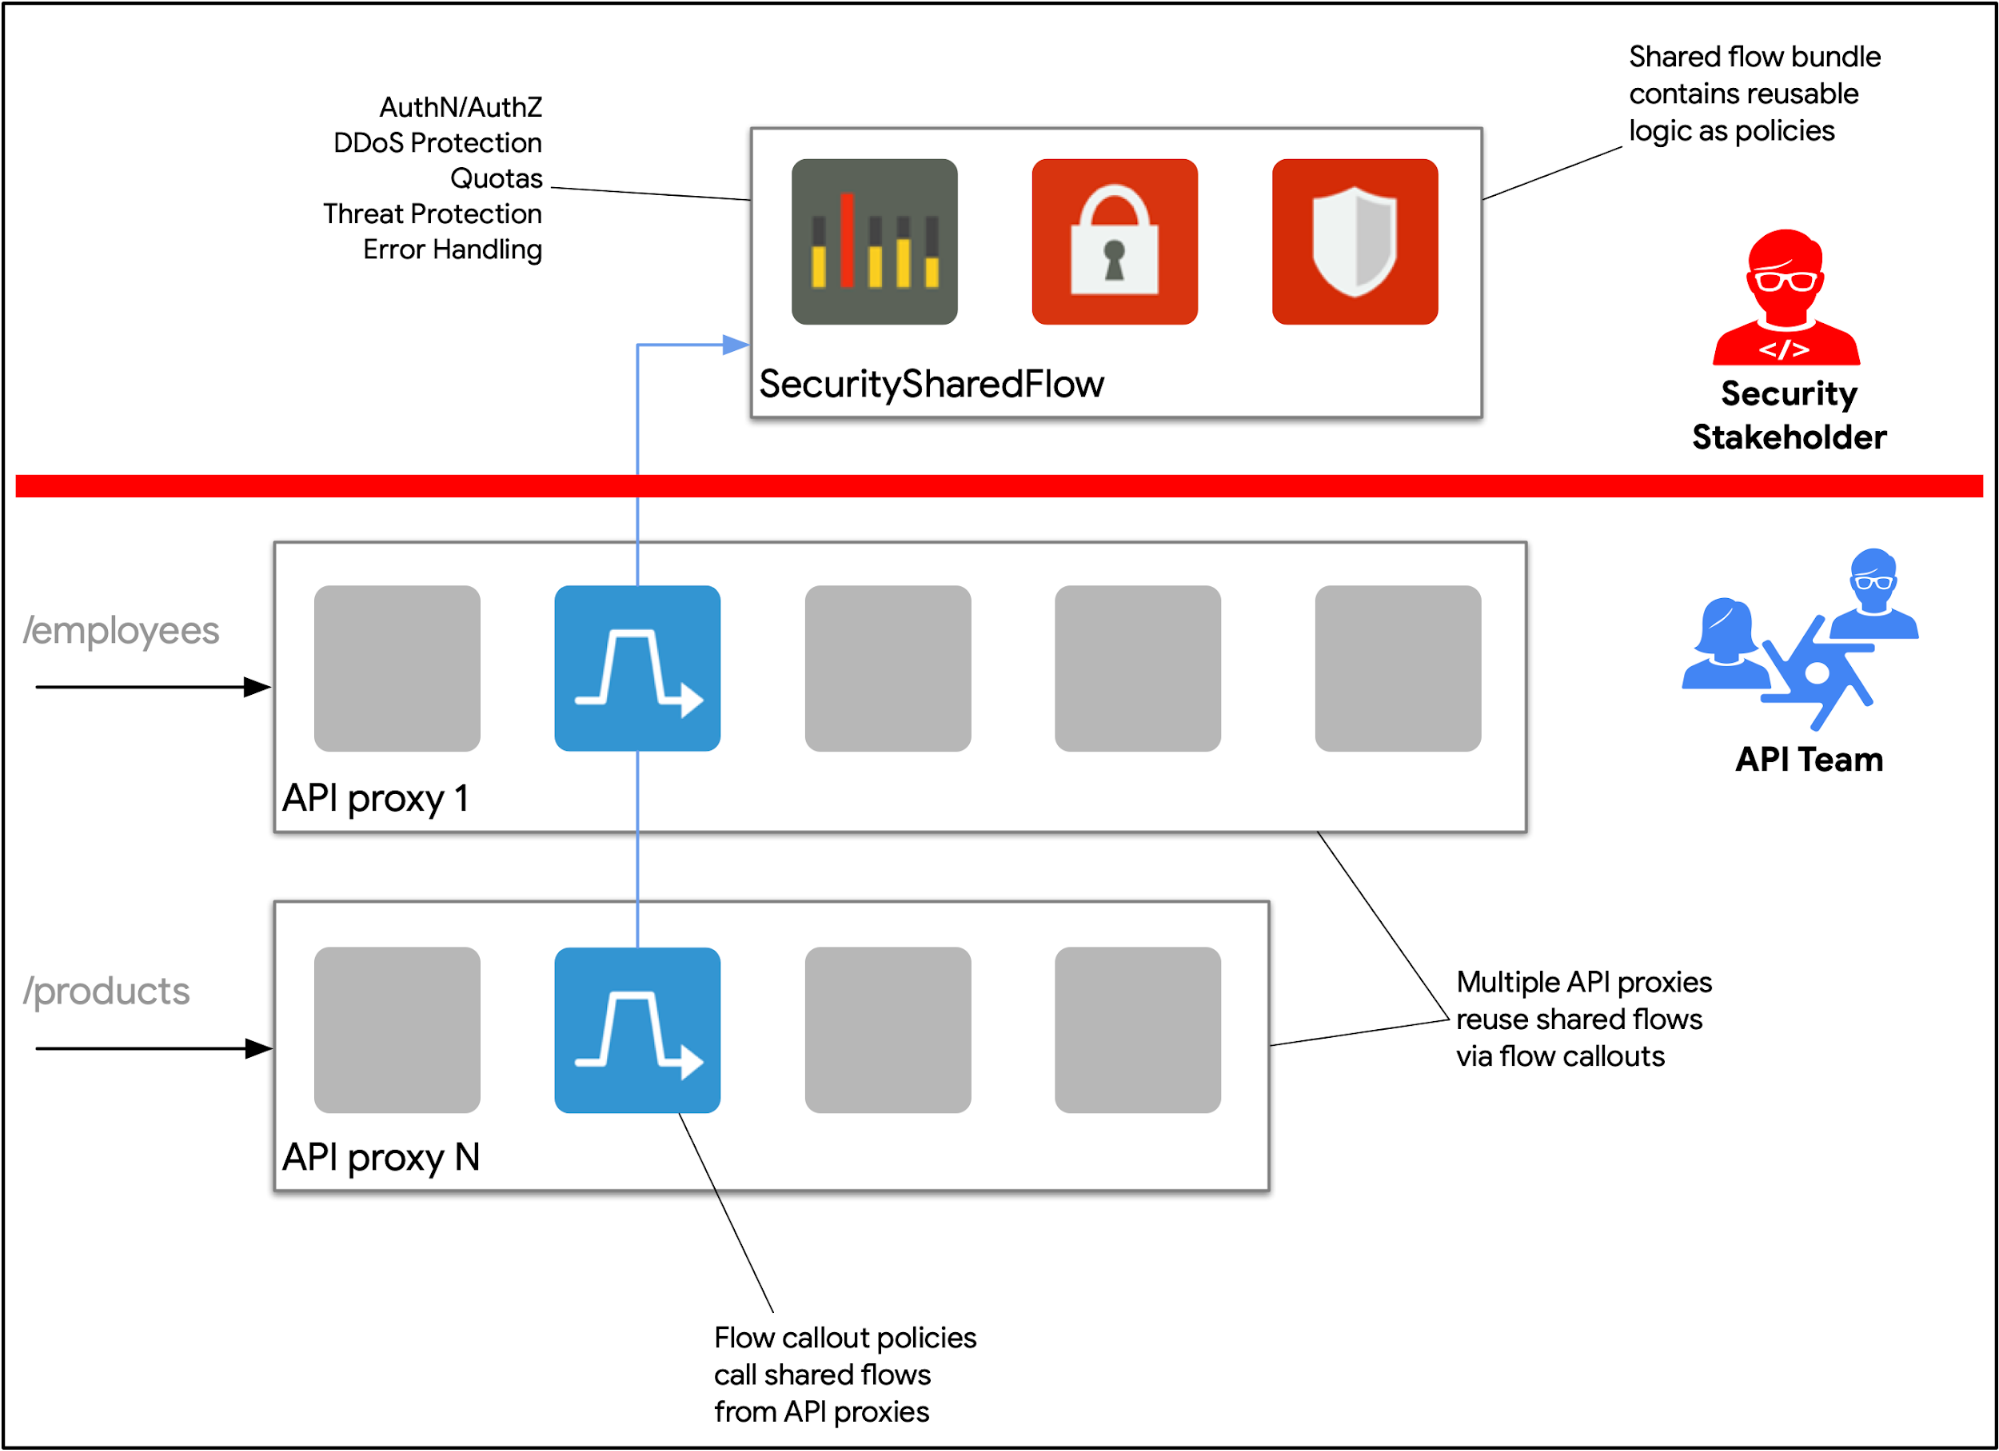
Paylaşılan akışlar, politikaları ve kaynakları API proxy'lerinde uygulanabilen yeniden kullanılabilir bir nesne olarak tanımlamanıza olanak tanır. Örneğin, API kullanan uygulamanın türüne göre güvenlik ekiplerinizle birlikte birden fazla kimlik doğrulama tasarım kalıbı tasarlamış olabilirsiniz. Bir API geliştiricisinin bunu yeniden kullanmak için kimlik uzmanı olması gerekmez. Akış çağrısı politikasını kullanarak mevcut API proxy yapılandırmasına eklemek için doğru paylaşılan akışı bilmesi yeterlidir.
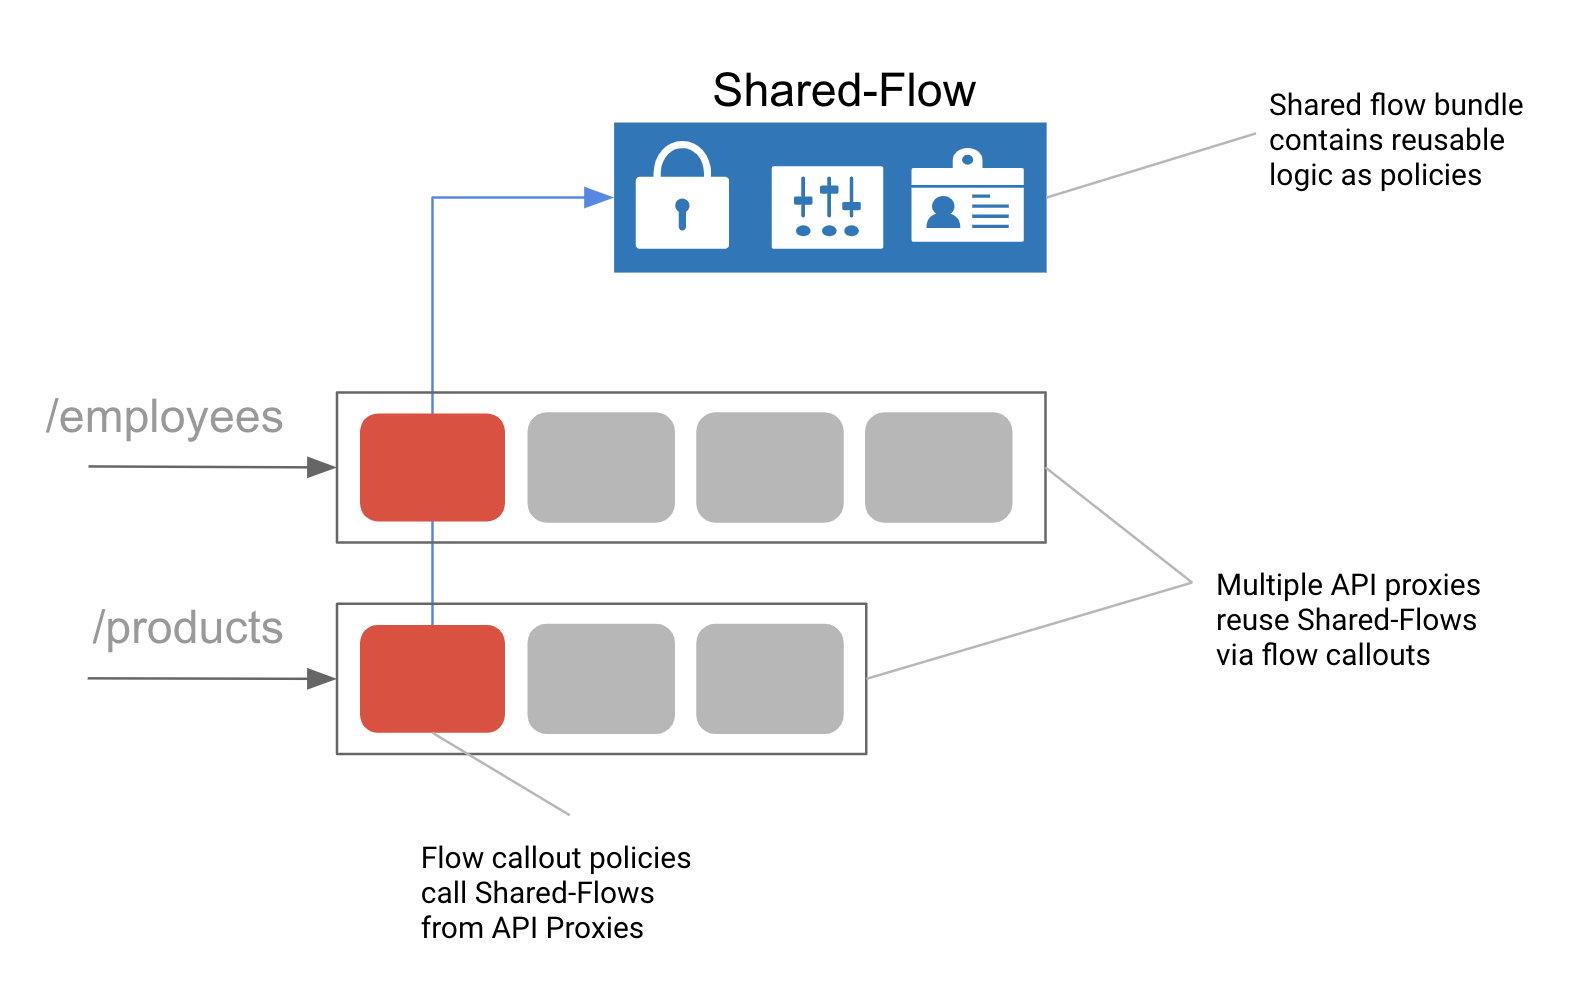
Şekil: Paylaşılan akışlar, birleşik bir kalıbı korumanıza olanak tanıyan, yeniden kullanılabilir politika ve koşullu mantık paketleridir.
Operasyonel Güvenlik
API'leriniz, temel trafik yönetimiyle birlikte doğru kimlik doğrulama kalıpları kullanılarak üretime alındıktan sonra, güvenlik operasyonları ekibiniz de şüpheli etkinlikleri izleyip bunlara yanıt verebilmelidir. Bu etkinlikler genellikle kimlik doğrulama kimlik bilgilerini tehlikeye atma girişimleriyle başlar.
Apigee Sense
Apigee Sense, API'lerinizi kötü amaçlı istemcilerden gelen saldırılar da dahil olmak üzere istenmeyen istek trafiğine karşı korur. Apigee Sense, API istek trafiğini analiz ederek istenmeyen istekleri temsil edebilecek kalıpları tanımlar. Bu analizi kullanarak istenmeyen isteklerde bulunan istemcileri belirleyebilir, ardından bu istekleri izin verme, engelleme veya işaretleme işlemlerini gerçekleştirebilirsiniz. Sense'in gelecekteki özellikleri arasında, şüpheli trafikte reCAPTCHA doğrulamasını otomatik olarak etkinleştirme özelliği yer alacak.
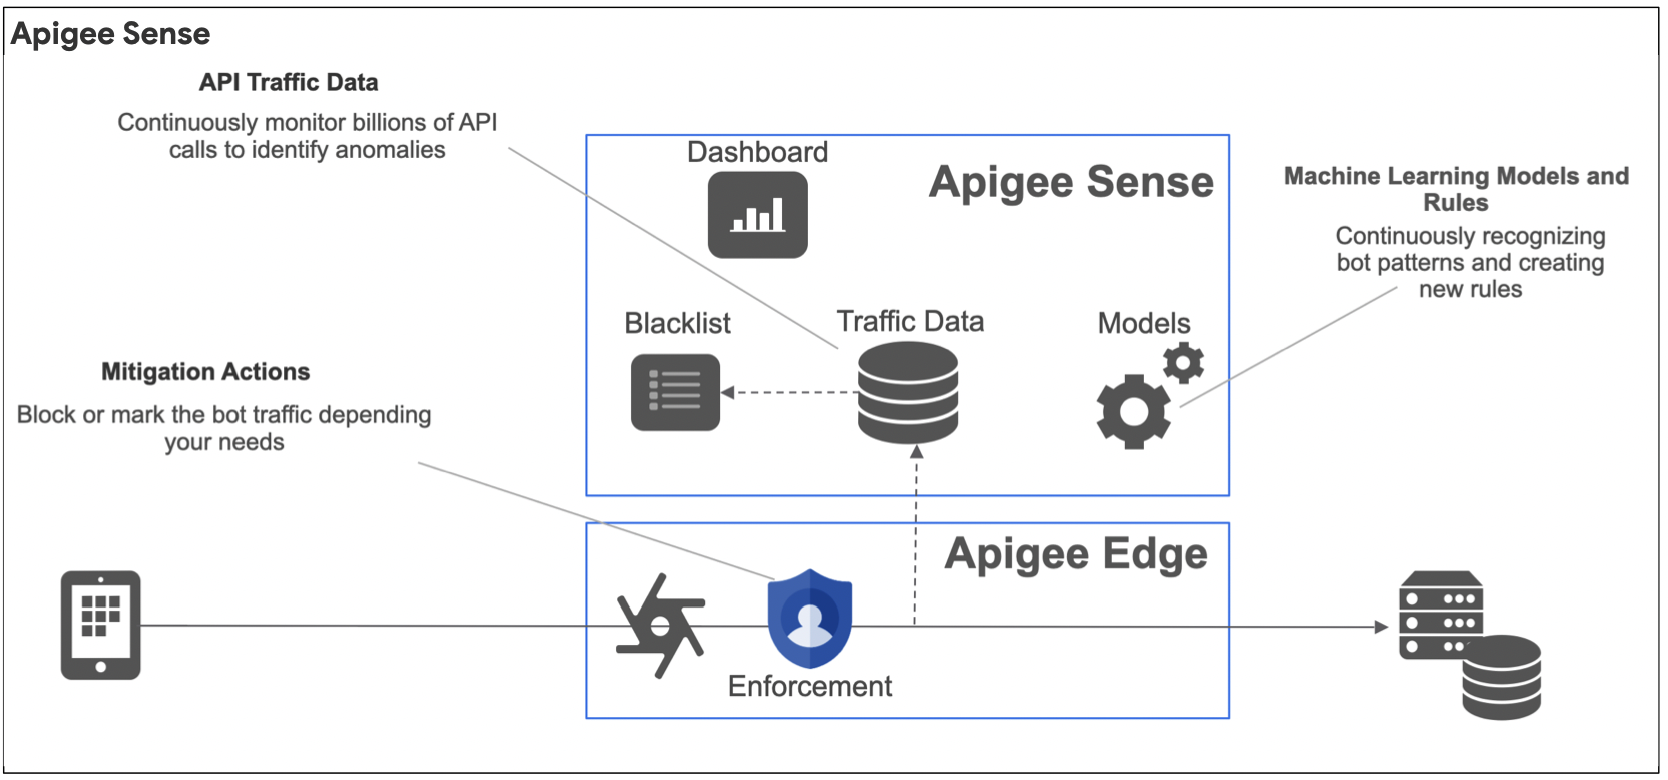
Apigee Sense ile API'lerinizi aşağıdaki istek kalıplarından koruyabilirsiniz:
- İnsan davranışıyla uyumlu otomatik davranış
- Aynı IP'den sürekli olarak yapılan denemeler
- Sıra dışı hata oranları
- Şüpheli istemci istekleri
- Veri tarama
- Anahtar toplama ve kimlik doğrulama kaba kuvvet saldırıları
- Etkinlik patlamaları
- Coğrafi kalıplar
Advanced API Ops
Sense, özellikle bot benzeri tehditleri tespit edip bunlara yanıt vermek için tasarlanmış olsa da Advanced API Ops hem anomali algılama hem de gelişmiş uyarı tanımlama özelliklerini içerir.
Anomali tespitleri, geçmiş API verilerinize yapay zeka (AI) ve makine öğrenimi (ML) modelleri uygulanarak yapılır. Anomali algılama, üretkenliğinizi artırmak ve API sorunlarınızın çözüme ulaşma süresini (MTTR) kısaltmak için aklınıza bile gelmemiş senaryolarla ilgili anlık uyarılar verebilir.
Advanced API Ops, aşağıdaki gelişmiş uyarı türlerini eklemek için mevcut API izleme uyarı mekanizmasını temel alır:
- Anormallik uyarıları. Edge, trafik ve performans sorunlarını sizin önceden belirlemenize gerek kalmadan tespit eder. Daha sonra bu anormalliklerle ilgili uyarı oluşturabilirsiniz.
- TLS son kullanma tarihi uyarıları. TLS sertifikasının geçerlilik süresi dolmak üzereyken bildirim gönderir.
API3:2019 Aşırı veri gösterimi
Tehdit açıklaması
Yayınlanan bir API, gerekli filtrelemeyi gerçekleştirmek için istemci uygulamasına güvenerek gerekenden daha fazla veri gösterebilir. Saldırgan, temel API'yi doğrudan sorgularsa hassas verilere erişebilir.
Apigee'nin API tasarımı için "dışarıdan içeriye" tasarım ilkelerinden biri veri tutumluluğudur. Yalnızca uygulamanızın kullanıcı arayüzünde ihtiyaç duyulan verileri API'ler aracılığıyla kullanıma sunmak için UX tasarımcılarınız ve geliştiricilerinizle birlikte çalışın. Arka uç sistemleri, genel kullanım kalıpları için oluşturulmadığından Apigee ile API öncelikli tasarımın ilk görevlerinden biri, müşterileriniz ve geliştiricileriniz için mükemmel bir API ürünü sunmak üzere kullanıma sunulan verileri gerekli minimum düzeye indirmektir.
Apigee'nin tasarım ilkelerinden bir diğeri de yeniden kullanılabilirliktir. Güvenlik endişelerinin yanı sıra, bir API tarafından sağlanan verileri filtrelemek için bir uygulamaya güvenmek, bu filtreleme mantığını uygulama geliştirdiğiniz her platforma taşıma zorunluluğu doğurur.
Güvenlik açısından bu tehdit, yetkilendirme zorunluluğunun genellikle kontrolünüzün olmadığı bir platform veya işletim sistemi üzerindeki bir uygulamaya devredilmesinden kaynaklanır. Yetkisiz veri erişimini önlemek için kimlik doğrulama ve yetkilendirme işlemlerinin doğru şekilde uygulanmasının önemini API1 ve API2'de ele almıştık.
Sonraki bölümlerde şu işlemlerin nasıl yapılacağı incelenmektedir:
- Veri maruziyetini en aza indirmek için arka uç hizmetlerine yönelik istekleri ve yanıtları yeniden yazma
- Ayrıntılı hata mesajlarının, arka uç hizmetlerinizle ilgili hassas ortam bilgilerini saldırganlara ifşa etmesini önlemek için hata yönetimi uygulayın.
Yanıtları ve istekleri yeniden yazma
Arka uç sistemleri genellikle herkese açık uygulamalarda veya güvenilmeyen herkese açık ağlarda kullanılmak üzere tasarlanmaz. Apigee Edge, arka uçlarınızı aşırı veri maruziyetinden koruyarak genel API ürünleri dağıtmanızı sağlamak için tasarlanmıştır.
Apigee, bunu yapmak için üç temel politika kullanır:
- Assign Message (Mesaj Atama)
- Kod açıklama metinleri
- Hata yönetimi
İleti politikası atama
Assign Message politikası, API proxy akışı sırasında yeni istek ve yanıt mesajları oluşturur veya mevcut mesajları değiştirir. Bu politika, söz konusu iletilerde aşağıdaki işlemleri yapmanıza olanak tanır:
- Bir iletiye yeni form parametreleri, üstbilgiler veya sorgu parametreleri ekleme
- Mevcut özellikleri bir mesajdan diğerine kopyalama
- İletiden kaldırın başlıkları, sorgu parametrelerini, form parametrelerini ve/veya ileti yüklerini
- Bir mesajdaki mevcut özelliklerin değerini ayarlayın.
Assign Message ile genellikle isteğin veya yanıtın özelliklerini ekler, değiştirir ya da kaldırırsınız. Ancak, Özel istek mesajları oluşturma bölümünde açıklandığı gibi, Assign Message'ı kullanarak özel bir istek veya yanıt mesajı oluşturup alternatif bir hedefe de iletebilirsiniz.
Özel kodla karmaşık yeniden yazma
Karmaşıklığı Assign message politikasının kapasitesinin ötesinde olan karmaşık veri işleme ve yeniden yazma kuralları için JavaScript, Java veya Python gibi prosedürel diller kullanabilirsiniz. Bir API proxy'sine özel kod ekleyip proxy akışına eklenen politikalardan bu kodu çağırabilirsiniz. Prosedürel kod desteği, akış değişkenlerinin, hataların, istek ve yanıt gövdelerinin karmaşık şekilde işlenmesini kolaylaştırmak için tasarlanmıştır.
Prosedürel kod ile şunları yapabilirsiniz:
- İstek ve yanıt değerleri gibi karmaşık gövde değerleri oluşturma veya bunları değiştirme
- Hedef uç nokta URL'sini maskelemek gibi URL'leri yeniden yazma
Apigee Edge, desteklenen diller için ayrı bir politika içerir: JavaScript policy, Java Callout policy ve Python Script policy.
Hata yönetimi
Apigee, Raise Fault türünde bir politika kullanarak özel istisna işleme gerçekleştirmenize olanak tanır. Assign Message politikasının bir varyasyonu olan Raise Fault politikası, hata durumuna yanıt olarak özel bir hata yanıtı oluşturmanıza olanak tanır.
Paylaşılan Akışlar
Paylaşılan akışlar, hata mesajlarının standartlaştırılmasını zorunlu kılmak için kullanılabilir. Örneğin, arka uçtan gelen belirli bir HTTP hata kodunu algılayan aynı yapılandırılmış politikalar, hata yanıtını yeniden yazarak genel bir hata mesajı döndürmek için kullanılabilir.
API4:2019 Kaynak eksikliği ve sıklık sınırlaması
Tehdit açıklaması
Sıklık sınırlama politikaları uygulanmadığında saldırganlar, hizmet reddi saldırılarıyla arka ucu aşırı yükleyebilir.
Bu tehdit, aşağıdaki Apigee özellikleri kullanılarak kolayca giderilebilir:
- Gelen API isteklerine trafik sınırlamaları getirmek için önleyici kontroller olarak kotalar ve ani artışları önleme politikaları
- Bot kaynaklı saldırıları dinamik olarak algılamak ve yanıtlamak için Apigee Sense
- Devam eden DDoS saldırıları hakkında uyarı almak için gelişmiş API izleme ve uyarı
Kotalar ve ani artışları önleme politikalarıyla sıklık sınırlama
Apigee, sıklık sınırlaması için iki politika sunar:
- Ani artışları önleme, bir arka uca gelen toplam istek sayısını sınırlamak için API proxy düzeyinde tanımlanan genel bir politika sağlar.
- Kotalar, kota politikalarını API proxy'si veya API ürünü düzeyinde uygulamak için ayrıntılı bir politika aracı sağlar.
Spike Arrest
Ani Trafik Engelleme politikası, trafik artışlarına karşı koruma sağlar. Bu politika, bir API proxy'si tarafından işlenen ve bir arka uca gönderilen isteklerin sayısını kısıtlar. Politika içinde tanımlanabilen hareketli ortalama değeri kullanarak performans gecikmelerine ve kapalı kalma süresine karşı koruma sağlar.
Kotalar
Quota politikası, bir API proxy'sinin belirli bir süre (ör. dakika, saat, gün, hafta veya ay) boyunca izin verdiği istek mesajlarının sayısının yapılandırılmasını sağlar. API proxy'sine erişen tüm uygulamalar için kotayı aynı olacak şekilde ayarlayabilir veya kotayı şu ölçütlere göre belirleyebilirsiniz:
- API proxy'sini içeren ürün
- API'yi isteyen uygulama
- Uygulama geliştirici
- Diğer birçok ölçüt
Bu politika, ani artışları engelleme politikasından daha ayrıntılıdır ve genellikle bu politikayla birlikte kullanılmalıdır.
Apigee Sense ile bot algılama
Apigee Sense ile, kötü amaçlı veya şüpheli davranış sergileyen istemcilere ya da konumlara göre belirli istemcilerden, IP aralıklarından veya bağımsız sistem kuruluşlarından gelen istekleri açıkça izin verme, engelleme ya da işaretleme işlemlerini yapabilirsiniz. Apigee Edge, bu işlemleri API proxy'leriniz işlemeden önce isteklere uygular. Örneğin, "kaba tahminci" davranışı sergileyen bir IP aralığı veya belirli bir istemci algılanabilir, ardından engellenebilir ya da işaretlenebilir.
Gelişmiş API İşlemleri İzleme ile tehdit algılama
Bir ortam, proxy veya bölgenin trafiği belirli bir zaman aralığında belirtilen yüzde kadar değiştiğinde bildirim göndermek için trafik uyarısı kullanın. Bu özellik, trafik beklenen işleme hızınızdan önemli ölçüde saptığında (ör. DDoS saldırısı sırasında) dinamik olarak uyarı verebilir. Bu uyarılar, üçüncü taraf günlük kaydı ve izleme çözümüne kolayca gönderilebilir.
API5:2019 Bozuk işlev düzeyi yetkilendirmesi
Tehdit açıklaması
Bu tehdit, API1'in bir varyasyonudur ve yetkilendirme güvenlik açığıdır. Bu tehdit sayesinde saldırgan, erişmeye yetkili olmadığı işlevlere istek göndererek işlemler gerçekleştirebilir. Örneğin, bir saldırgan, bir API uç noktası HTTP isteği fiilini doğrulamıyorsa GET'i PUT veya DELETE ile değiştirerek yalnızca okuma yetkisine sahip olduğu verileri değiştirebilir ya da silebilir. Alternatif olarak, bir API kaynağı URI yolunda yeterince kısıtlayıcı erişim denetimi uygulanmadığında bir API uç noktası, saldırganın bir istekteki yolu değiştirerek başka bir kullanıcının verilerini görüntülemesine izin verebilir.
Bu tür bir tehdit, Apigee'yi uyumlulaştırma ve soyutlama katmanı olarak kullanmanın değerini vurgular. Çünkü birçok arka uç sistemi (kamuya açık erişim için tasarlanmamış) varsayılan olarak yüksek riskli yönetim işlevleri de dahil olmak üzere birden fazla iş mantığı işlevini yürütmek için tek bir uç nokta sağlayabilir.
Bu tehdidin olasılığını azaltmaya yönelik kavramsal öğeler genellikle şu şekilde sınıflandırılır:
- Neler korunuyor? API ürün stratejinizi gözden geçirin ve Apigee API proxy'leri, ürünleri ve uygulama özellikleri tarafından kullanıma sunulan yolları ve kaynakları tasarlamak için RESTful en iyi uygulamalarını kullanırken işlevlerin mantıksal olarak segmentlere ayrılmasını sağlayın.
- API kaynaklarınıza kimler erişiyor? Üst düzey karakterleri tanımlayın ve API1 ile API2'de belirtildiği gibi Apigee'nin kimlik doğrulama ve yetkilendirme özelliklerinden bazılarını kullanarak "en az ayrıcalık" ilkesine uygun varsayılan erişim yetkilerini uygulayın.
- Erişim politikalarınız nasıl uygulanıyor? Tüm API isteklerinin URL yolunu ve fiilini doğrulamak için koşullu akışlar ve hatalar kullanın.
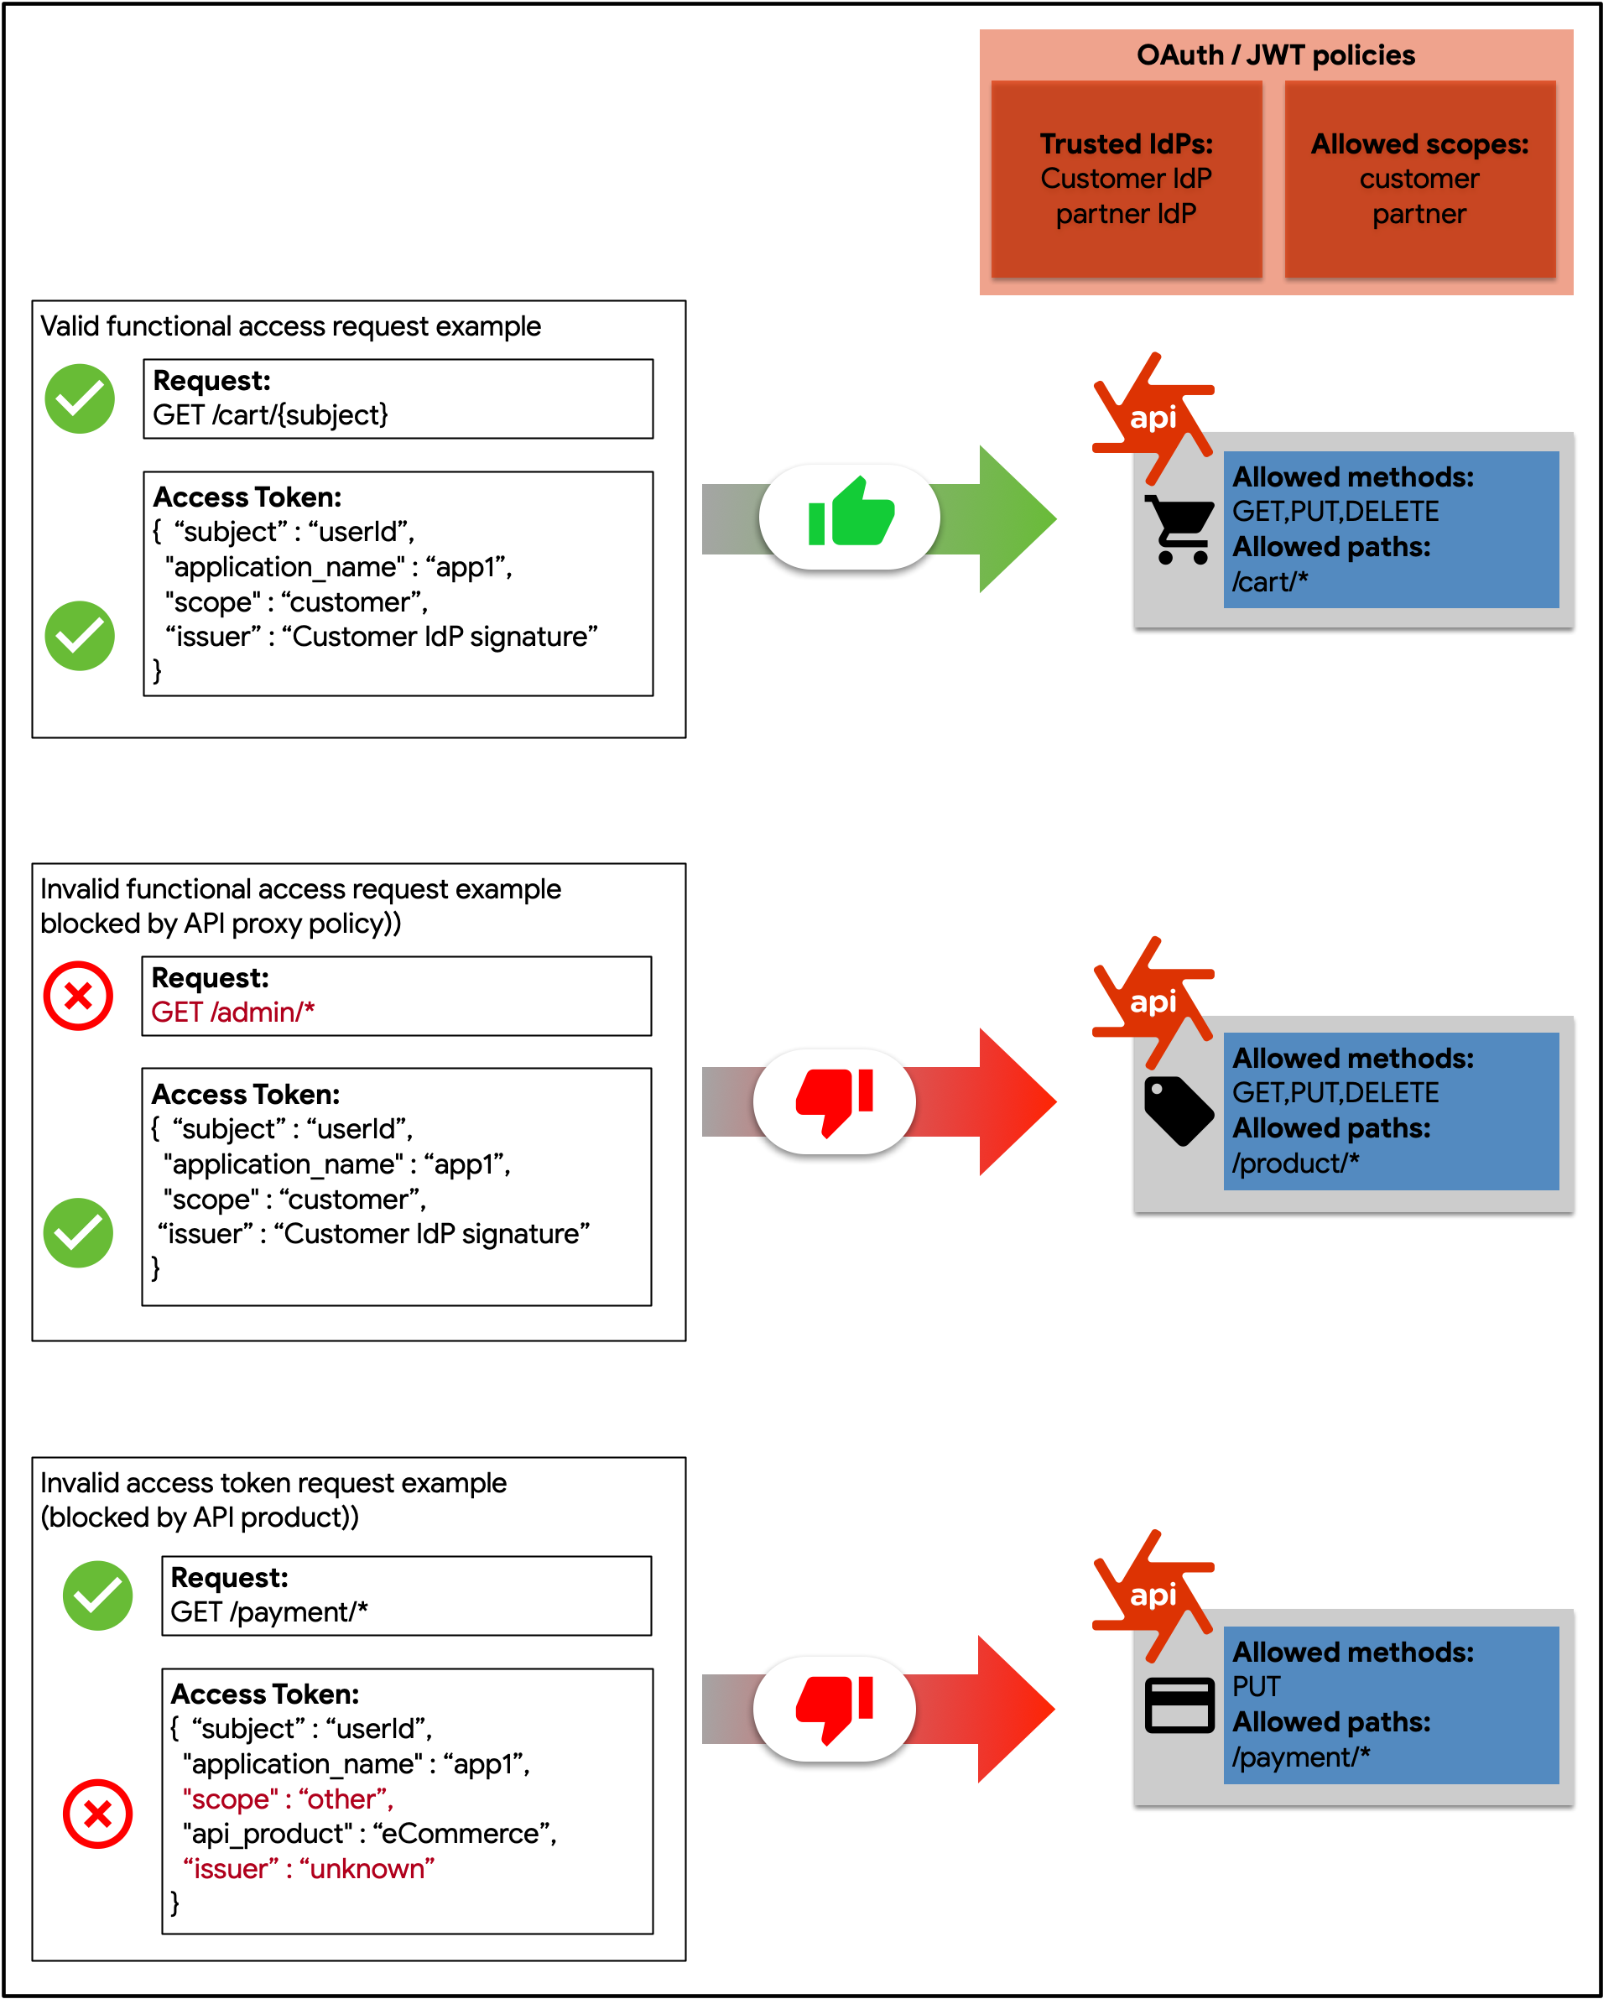
Şekil: Bu diyagramda, erişim jetonunda sağlanan kapsamların yetkiler olarak kullanıldığı Apigee'de işlev düzeyinde yetkilendirmenin nasıl zorunlu kılınacağı gösterilmektedir.
API proxy'leri, ürünleri ve uygulamalarıyla mantıksal segmentasyon
Apigee, API kaynaklarının mantıksal olarak segmentlere ayrılmasını sağlayan son derece esnek bir araç seti sunar. Bu sayede API proxy'leri herhangi bir sayıda API ürünü içinde paketlenebilir. Bu ürünler de uygulamanızın geliştiricileri tarafından kullanılır. Geliştiriciler, API ürünlerinizi kullanan uygulamaları kaydedebilir. Erişim politikaları bu düzeylerin herhangi birinde tanımlanabilir.
Henüz etkili işlevsel yetkilendirme ve segmentasyon uygulanmadığı için bir API ürün stratejisi tanımlamak çok önemlidir. Bu temel ve devam eden sürecin bir parçası olarak, API kaynaklarınıza müşterinizin ve geliştiricinizin bakış açısıyla bakarak API ürünlerinizin "kim" ve "ne" olduğunu tanımlarsınız. Ardından, tam olarak hangi tür isteklerin izin verileceğini bir yol kaynağı ve HTTP fiili düzeyinde tanımlarsınız.
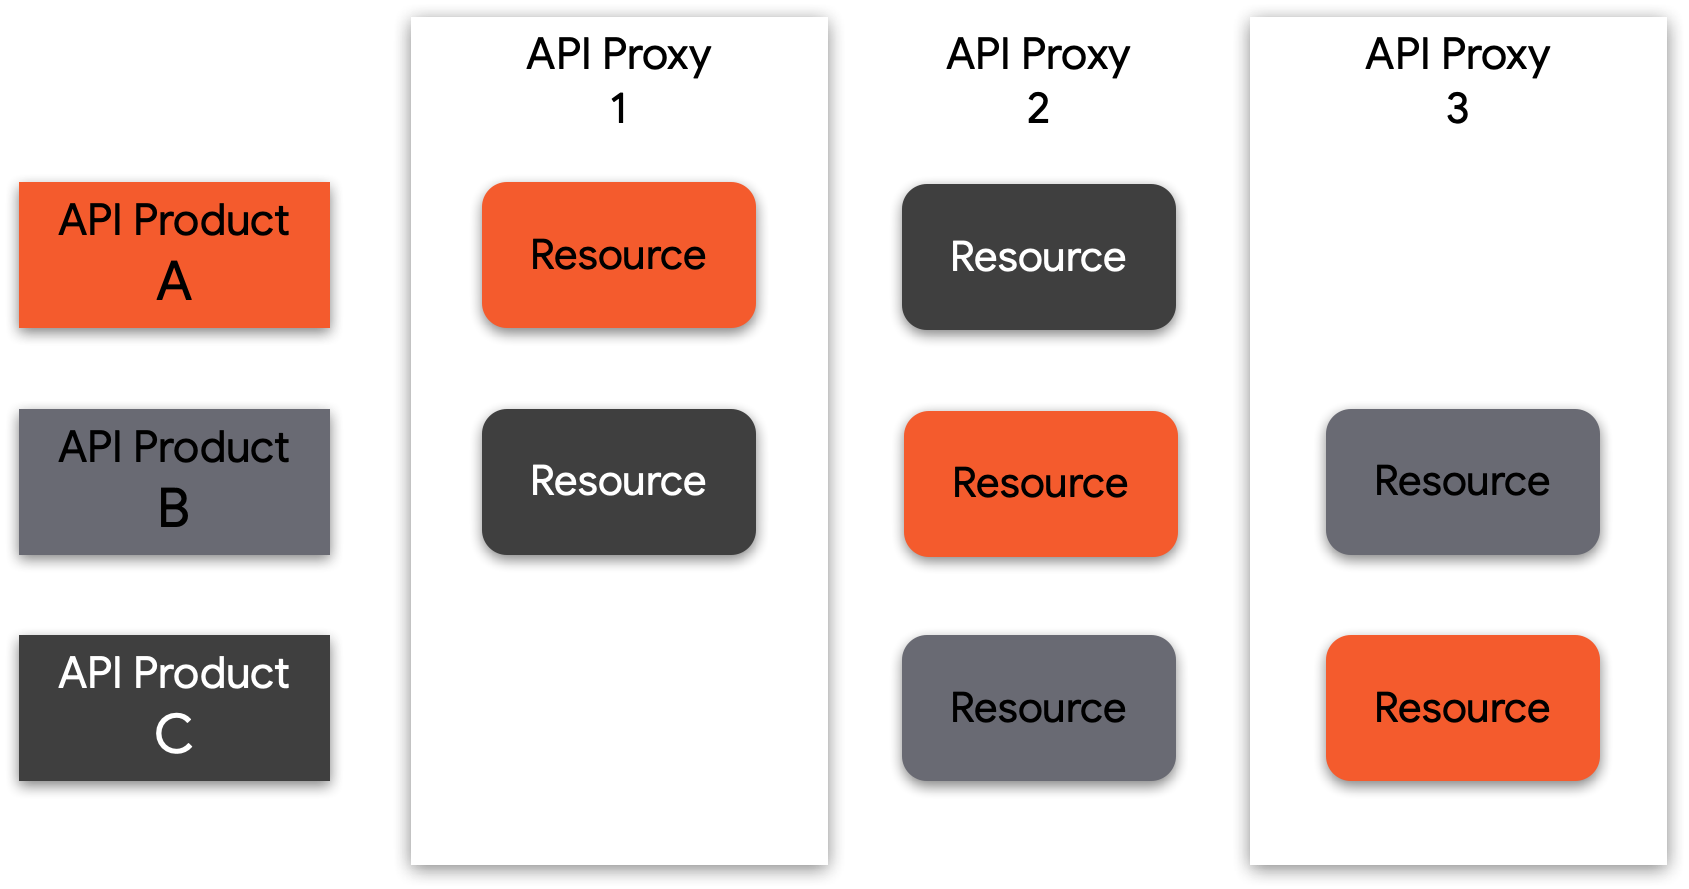
Şekil: Bir API ürününde paketlenmiş API kaynakları bir veya daha fazla API'den gelebilir. Bu nedenle, tüketim katmanları ve yetkilendirme sınırları oluşturmak için kaynakları karıştırıp eşleştirebilirsiniz.
OAuth kapsamları ve JWT talepleriyle işlev düzeyinde erişim denetimi
API1:2019 Bozuk nesne yetkilendirmesi için yukarıda ele alınan yetkilendirme yaklaşımları, nesne düzeyinde ayrıntılı erişim denetimini ele alsa da işlev düzeyinde kaba erişim denetimini ele almak da aynı derecede önemlidir. İstek yapan kullanıcının bu URL yolunu istemesine izin veriliyor mu? Bu tür politikalar genellikle kullanıcı kişiliğine (müşteri, çalışan, yönetici, dahili veya üçüncü taraf geliştirici) göre tanımlanır.
Yanlış yapılandırma riskini azaltmak için, istekte bulunan kullanıcıyla ilgili onayların erişim jetonunda yer aldığından emin olmak üzere güvenlik ekibinizle birlikte çalışmanız önerilir. Bu, OAuth kapsamları veya JWT talepleri kullanılarak yapılabilir.
Koşullu akışlarla doğrulama isteğinde bulunma
Temel düzeyde, bir REST API çağrısı aşağıdakilerden oluşur:
- Bir uç nokta
- Kaynak
- Bir eylem fiili
- Sorgu parametreleri gibi ek istek özelliklerinin sayısı
Bu tehditte açıklanan saldırı türü genellikle bir API isteğinin yeterince filtrelenmemesinden kaynaklanır. Bu nedenle, saldırganın yetkisiz işlemler yapmasına veya korumalı bir kaynağa erişmesine izin verilir. Apigee, erişim jetonlarına veya taleplere göre istekleri filtrelemenize olanak tanıyan koşullu mantığa ek olarak, isteğin kendisine dayalı filtreleme mantığının uygulanmasına da olanak tanır.
Bir API ürününün iş mantığını ve API'leriniz tarafından hangi işlevlere izin verildiğini net bir şekilde anlayıp tanımladıktan sonraki adım, bu kapsamın dışında kalan tüm istekleri şu Apigee ürün özellikleriyle kısıtlamaktır:
- Proxy akışı yapılandırmasındaki herhangi bir adımda kaynak yollarını veya fiilleri kısıtlamak için koşullu mantık ve Raise Fault politikaları
- JSON ve XML Hatalı biçimlendirilmiş JSON veya XML istek yükleri kullanılarak içerik tabanlı saldırılara karşı koruma sağlayan tehdit koruma politikaları
API6:2019 Toplu atama
Tehdit açıklaması
API'ler aracılığıyla istemci uygulamalarına sağlanan filtrelenmemiş veriler, saldırganların istekler aracılığıyla nesne özelliklerini tahmin etmesine veya arka uçta depolanan veri nesnelerindeki özelliklerin yetkisiz olarak değiştirileceği ya da erişileceği yerlerle ilgili ipuçları için uç nokta adlandırma kurallarını kullanmasına olanak tanır.
Bu tehdit, genellikle JSON veya XML biçiminde olan filtrelenmemiş veriler bir istemciye gönderildiğinde ortaya çıkar. Bu durumda saldırgan, arka uç sistemlerinizin temel uygulama ayrıntılarını ve gizli veri öğelerinin özellik adlarını tahmin edebilir. Bu tür bir saldırının sonucu, saldırgana uygunsuz verileri okuma veya manipüle etme olanağı verebilir ya da en kötü senaryolarda uzaktan kod yürütme güvenlik açıklarını etkinleştirebilir.
Bu tür tehditlere izin veren genellikle iki yön vardır:
- API tasarım perspektifi. Uygulamalar saldırganlar tarafından kötüye kullanılabileceği ve güvenilir olarak kabul edilebileceği için istemci tarafı veri filtreleme işlemini gerçekleştirmek üzere hiçbir zaman uygulama mantığına güvenmeyin. API veri şemanızı her zaman yalnızca bir API hizmetini etkinleştirmek için gereken minimum verileri gösterecek şekilde tasarlayın.
- API uygulama perspektifi. Gizli verilerin istemci uygulamasına yanlışlıkla ifşa edilmesini önlemek için veri filtreleme ve şema doğrulama uygulayın.
Apigee ürünleri açısından, API'lerinizde güçlü veri filtreleme uygulaması sağlamak için çeşitli faydalı özellikler sunuyoruz.
OpenAPI Specification filtreleme politikası
OASValidation (OpenAPI Spesifikasyon Doğrulaması) politikası, gelen bir istek veya yanıt mesajını OpenAPI 3.0 Spesifikasyonu'na (JSON veya YAML) göre doğrulamanıza olanak tanır. Bu politika sayesinde:
- OpenAPI spesifikasyonu (OAS) oluşturarak API'nizi tasarlama
- Apigee ile arka uçtan bir API ürününü güvenli bir şekilde kullanıma sunmak için gerekli arabuluculuk, güvenlik ve önbelleğe alma mantığını uygulama
- Gelen istekleri, OAS spesifikasyonunuzda tanımlanan veri şemasına göre doğrulayın. Bu şema; basepath, verb, request message policy ve parameters'ı içerir.
SOAP İleti Doğrulama Politikası
SOAP Message validation policy, XML mesajını XSD şemasına göre veya SOAP mesajını WSDL tanımına göre doğrulayarak XML tabanlı istekleri doğrulamanıza olanak tanır. Ayrıca, bir JSON veya XML mesajı yükünün iyi biçimlendirilmiş olduğunu doğrulamak için Mesaj Doğrulama politikasını kullanabilirsiniz. Bu politika, bir XML veya JSON mesajında aşağıdakilerin doğrulanmasını içerir:
- Tek bir kök öğe var
- İçerikte geçersiz karakterler bulunmamalıdır.
- Nesneler ve etiketler düzgün şekilde iç içe yerleştirilmiş olmalıdır.
- Başlangıç ve bitiş etiketleri eşleşiyor
API7:2019 Güvenlik yanlış yapılandırması
Tehdit açıklaması
Güvenlik yanlış yapılandırması genellikle güvenli olmayan varsayılan yapılandırmalar, eksik veya geçici yapılandırmalar, açık bulut depolama, yanlış yapılandırılmış HTTP üstbilgileri, gereksiz HTTP yöntemleri, izin verici merkezler arası kaynak paylaşımı (CORS) ve hassas bilgiler içeren ayrıntılı hata mesajlarından kaynaklanır. Saldırganlar genellikle yama uygulanmamış kusurları, ortak uç noktaları veya korunmasız dosyaları ve dizinleri bulmaya çalışarak saldırmak istedikleri sisteme yetkisiz erişim veya sistem hakkında bilgi edinir. Güvenlik yanlış yapılandırmaları yalnızca hassas kullanıcı verilerini değil, aynı zamanda sunucunun tamamen ele geçirilmesine yol açabilecek sistem ayrıntılarını da açığa çıkarabilir. Ayrıca, güvenlik yanlış yapılandırmalarıyla ilgili güvenlik açıklarının diğer bazı kullanım alanları şunlardır:
- Yanlış yapılandırılmış TLS
- Yığın izlemeleri içeren hata mesajları
- Yama uygulanmamış sistemler
- Açığa çıkmış depolama veya sunucu yönetimi panelleri
Kuruluşlar, güvenlik yapılandırması hatalarıyla ilgili sorunları ele almak ve azaltmak için çeşitli adımlar atabilir. Bu adımlar arasında şunlar yer alır:
- Güçlendirme ve yama süreçlerini oluşturma ve standartlaştırma
- API ekosistemiyle ilgili yönetimi geliştirme
- Yönetici erişimini kısıtlama, denetleme ve uyarıları etkinleştirme
Paylaşılan akışlar ve akış kancaları
Apigee, API geliştiricilerin politikaları ve kaynakları yeniden kullanılabilir bir grupta birleştirmesine olanak tanıyan paylaşılan akış kavramını destekler. Yeniden kullanılabilir işlevleri tek bir yerde toplayan paylaşılan akış, tutarlılık sağlamanıza, geliştirme süresini kısaltmanıza ve kodu daha kolay yönetmenize yardımcı olur. Paylaşılan akışları tek tek API proxy'lerine dahil edebilir veya bir adım daha ileri giderek paylaşılan akışları akış kancalarına yerleştirebilirsiniz. Bu sayede, paylaşılan akışla aynı ortamda dağıtılan her API proxy'de paylaşılan akış mantığı otomatik olarak yürütülür.
API Monitoring
Apigee, kapsamlı bir API İzleme platformu sağlar. API İzleme, kuruluşların API trafiği ve performans sorunlarını proaktif olarak tespit etmesini sağlar. Apigee API İzleme, API performansı hakkında gerçek zamanlı bağlamsal analizler sağlamak, sorunları hızlıca teşhis etmeye yardımcı olmak ve iş sürekliliği için düzeltici işlemleri kolaylaştırmak amacıyla Apigee Edge for Public Cloud ile birlikte çalışır.
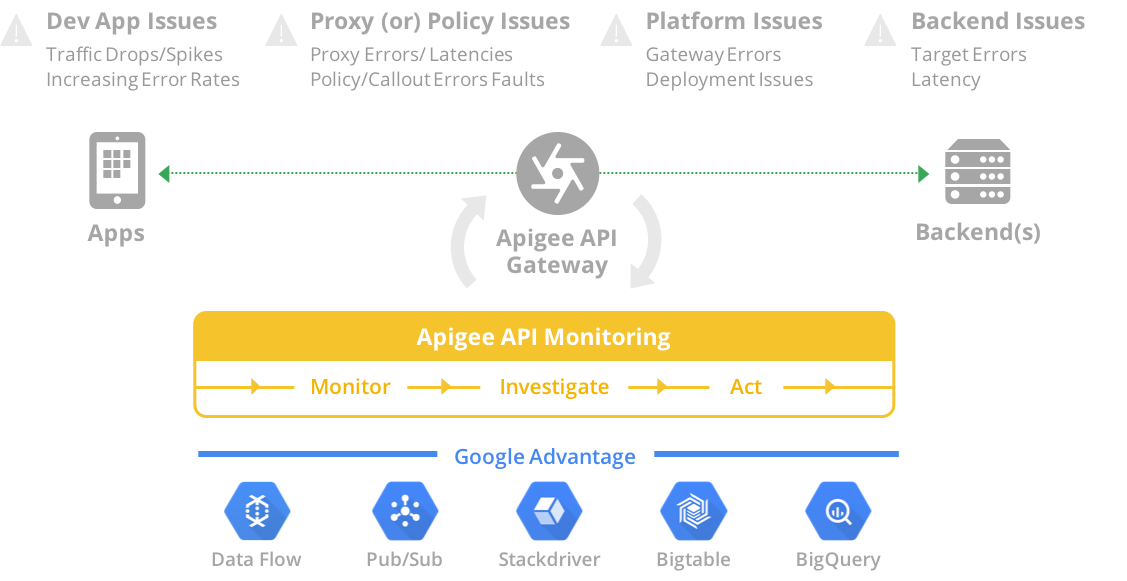
Şekil: Apigee API İzleme, sorunları izlemek, araştırmak ve bunlarla ilgili işlem yapmak için çeşitli araçlar sunar. Google Cloud Platform'un sınıfının en iyisi bilgi özelliklerinden yararlanır.
Apigee Sense
Apigee Sense, API'leri kötü amaçlı istemcilerden gelen saldırılar da dahil olmak üzere istenmeyen istek trafiğinden korur. Apigee Sense, API istek trafiğini analiz ederek istenmeyen istekleri temsil edebilecek kalıpları tanımlar.
Kuruluşlar bu analizden yararlanarak istenmeyen isteklerde bulunan istemcileri belirleyebilir ve ardından bu istekleri izin verme, engelleme veya işaretleme gibi işlemlerle yönetebilir. Apigee Sense ile API'leri aşağıdaki istek kalıplarından korumak mümkündür:
- İnsan davranışıyla uyumlu otomatik davranış
- Aynı IP'den sürekli olarak yapılan denemeler
- Sıra dışı hata oranları
- Şüpheli istemci istekleri
- Veri tarama
- Anahtar toplama
- Etkinlik patlamaları
- Coğrafi kalıplar
API8:2019 Enjeksiyon
Tehdit açıklaması
API isteklerine SQL, NoSQL, XML ayrıştırıcılar, ORM, LDAP, OS komutları ve JavaScript gibi güvenilmeyen verilerin eklenmesi, istenmeyen komutların yürütülmesine veya yetkisiz veri erişimine neden olabilir. Saldırganlar, API'ye doğrudan giriş, parametreler, entegre hizmetler vb. gibi mevcut tüm yerleştirme vektörleri aracılığıyla kötü amaçlı veriler göndererek bu verilerin bir yorumlayıcıya gönderilmesini bekler. Saldırganlar, güvenlik açığı tarayıcıları ve fuzzing araçlarını kullanarak kaynak kodunu incelerken bu kusurları kolayca keşfedebilir. Başarılı bir ekleme, gizliliği etkileyen ve veri kaybına yol açan bilgi ifşasına neden olabilir veya bazı durumlarda hizmet reddine (DoS) de yol açabilir.
Enjeksiyon hatalarını/saldırılarını azaltmaya yönelik en iyi uygulamalar arasında giriş verilerini (ör. şemalar, türler, dize kalıpları) kesin olarak tanımlama, giriş doğrulaması yapma, sınır kontrolleri gerçekleştirme ve bunları çalışma zamanında zorunlu kılma yer alır. Apigee platformu, gelen verileri filtreler kullanarak doğrulamanıza olanak tanır. Böylece, her giriş parametresi için yalnızca geçerli değerlere izin verilir.
Gelen API istekleri için sunucu görevi gören Apigee Edge, yük yapısının kabul edilebilir bir aralıkta olup olmadığını kontrol eder. Bu kontrol, sınır kontrolü olarak da bilinir. Giriş doğrulama rutininin, girişi dönüştürerek riskli karakter dizilerini kaldırması ve bunları güvenli değerlerle değiştirmesi için bir API proxy'si yapılandırabilirsiniz.
Normal İfade Koruması Politikası
RegularExpressionProtection politikası, bir iletiden bilgi (ör. URI yolu, sorgu parametresi, başlık, form<0xx0A> parametresi, değişken, XML yükü veya JSON yükü) ayıklar ve bu içeriği önceden tanımlanmış normal ifadelerle karşılaştırarak değerlendirir. Belirtilen normal ifadelerden herhangi biri doğru olarak değerlendirilirse ileti tehdit olarak kabul edilir ve reddedilir. Normal ifade (kısaca regex), bir dizedeki kalıbı belirten bir dizeler kümesidir. Normal ifadeler, içeriğin kalıplar açısından programatik olarak değerlendirilmesini sağlar. Normal ifadeler, örneğin bir e-posta adresinin uygun şekilde yapılandırıldığından emin olmak için değerlendirmek üzere kullanılabilir.
RegularExpressionProtection'ın en yaygın kullanım şekli, JSON ve XML yüklerinin kötü amaçlı içerik açısından değerlendirilmesidir.
Hiçbir normal ifade, içeriğe dayalı tüm saldırıları ortadan kaldıramaz ve derinlemesine savunmayı etkinleştirmek için birden fazla mekanizma birleştirilmelidir. Bu bölümde, içeriğe erişimi engellemek için önerilen bazı kalıplar açıklanmaktadır.
Apigee platformunda girişi doğrulamanın başka yaklaşımları da vardır:
- JSONThreatProtection politikası, JSON yükünde tehdit olup olmadığını kontrol eder.
- XMLThreatProtection politikası, XML yükünde tehdit olup olmadığını kontrol eder.
- Parametre doğrulaması JavaScript kullanılarak yapılabilir.
- Başlık doğrulama JavaScript kullanılarak yapılabilir.
İçerik Türlerini Doğrulama
İçerik türü, HTTP üzerinden aktarılan ve iki bölümlü bir yapıya göre sınıflandırılan dosya içeriğini ifade eder. Apigee, İstek ve Yanıt için içerik türlerini aşağıda açıklandığı gibi koşullu mantık kullanarak doğrulamanızı önerir.
- İstek: İçerik türünü kontrol etmek için proxy akışında koşullu mantık kullanın. AssignMessage veya RaiseFault politikalarını kullanarak özel hata mesajı döndürün.
- Yanıt: Content-Type'ı doğrulamak için proxy akışında koşullu mantık kullanın. İçerik Türü üstbilgisi ayarlamak için AssignMessage politikasını kullanın veya özel hata mesajı döndürmek için AssignMessage ya da RaiseFault politikasını kullanın.
API9:2019 Uygunsuz öğe yönetimi
Tehdit Açıklaması
Yetersiz ortam yönetimi ve ortam ayrımı, saldırganların yeterince güvenli olmayan API uç noktalarına erişmesine olanak tanır. Yönetim korumalarının olmaması, desteği sonlandırılan kaynakların gereksiz yere açığa çıkmasına da neden olur.
Bu tehdit, Apigee'nin tam API yaşam döngüsünü yönetme konusundaki gelişmiş özelliklerinden yararlanarak ele alınabilir. Bu sayede, ekipler arasında işbirliğini sağlayan kapsamlı bir yönetim modeli oluşturabilir ve aynı zamanda güvenlik paydaşları ile API geliştiricileri arasında sorumluluk ayrımı uygulayabilirsiniz. Sınırlar ve kontroller şu araçlar kullanılarak yapılandırılabilir ve yönetilebilir:
Kuruluşlar, Ortamlar ve Revizyonlar: Çalışma zamanı bağlamları aracılığıyla izolasyonu ve güvenli bir tanıtım sürecini garanti eden sanal ve fiziksel koruma önlemleri.
Role Based Access Control: Yapılandırma değişikliklerini ve tanıtım sürecini yönetme izni yalnızca API ekiplerinizdeki gerekli kişilere verilir.
API belgeleri için kitle yönetimi: Bir API geliştirici portalında yayınlandıktan sonra hedef kitleleri yöneterek belgelerin görünürlüğünü sınırlayabilirsiniz.
Akış kancaları: API geliştiricileri tarafından değiştirilemeyen ayrıcalıklı koruma rayları olarak yönetilebilen genel politikaları ve kalıpları zorunlu kılabilirsiniz.
Kuruluşlar ve Ortamlar
Apigee'deki yapılandırma yapıları, kullanıcılar ve özellikler belirli kuruluşlar ve/veya ortamlarla sınırlandırılabilir. Bu, platformun API'lerin ve destekleyici yapılandırmalarının etrafına yerleştirilebilecek önceden oluşturulmuş koruma önlemlerine sahip olduğu anlamına gelir.
Kuruluşlar: Kuruluş, Apigee'deki üst düzey kiracıdır. Trafik, yapılandırma ve kullanıcılar için tam ayrım yapmanızı sağlar. Yönetişimle ilgili en iyi uygulama olarak, ayrı üretim ve üretim dışı kuruluşlar oluşturmayı düşünebilirsiniz. Bu uygulama, üretim verilerinin, kullanıcıların ve trafiğin daha düşük ortamlarda karıştırılmasını etkili bir şekilde önler.
Ortamlar: Apigee'deki API'ler birden fazla dağıtım durumu üzerinden tanıtılabilir. Her durum bir yürütme bağlamına bağlıdır. Ortam bağlamı, yükseltme işlemi sırasında taşınmaz. Bu nedenle, ayrıcalıklı olmayan kullanıcılara hassas yapılandırmanın gösterilmesi önlenir.
Düzeltmeler: Düzeltmeler, API'lerin ve tek tek özelliklerin ortamlar arasında sorunsuz bir şekilde tanıtılmasını sağlar.
Rol Tabanlı Erişim Denetimi
API9'u azaltmak için güvenlik paydaşları ve API geliştiricileri arasındaki görevlerin net bir şekilde tanımlanması ve ayrılması zorunludur. Bu belgede daha önce belirtildiği gibi Apigee, özel rollere izin atamanıza olanak tanıyan esnek role dayalı erişim kontrolü özelliklerine sahiptir. Bu tehdit için roller, kuruluş, ortam veya daha ayrıntılı yapılandırma izinleri başına sınırlı ayrıcalıklara sahip olacak şekilde kapsamlandırılabilir. Tercih edilen uygulama olarak, API'lerin dağıtım durumunu ortamlar aracılığıyla değiştirme ayrıcalıklarını sınırlamayı ve geliştiricilerin genel güvenlik kitaplıklarına (Akış Kancaları) erişememesini veya bunları değiştirememesini sağlayın. Bu sınırlı roller, hem eski hem de mevcut yayınlanmış uç noktaları geniş kapsamlı olarak kapsayan genel güvenlik politikalarında istenmeyen değişikliklerin yapılmasını önler.
API belgeleri için kitle yönetimi
Geliştirici portalı, API stratejinizin başarısı için çok önemli bir bileşendir. Bu portal, ana makineler/uç noktalar, kaynaklar, işlemler, yük şemaları ve daha fazlası dahil olmak üzere API'lerinizle ilgili tüm belgelerin kapsamlı bir envanterini tutmanıza olanak tanır. Apigee'de API Ürünü yapılarını kullanarak API'lerinizi gruplandırabilirsiniz. API ürünleri, aynı iş ve güvenlik bağlamında (ör. hizmet planı, işletme alanı, kategori, şirket hiyerarşisi vb.) yer alan kaynak ve işlemlerin paketleri olarak tanımlanır.
Apigee'nin Integrated Developer Portal ile API ürünleri yayınlayabilir ve hedef kitleleri yöneterek yayınlanan içeriğin görünürlüğünü kısıtlayabilirsiniz. Bu özellik, işletme ve güvenlik şartlarına uygun bir içerik segmentasyon stratejisine uygundur.
Akış kancaları
API'lerin tanıtım ve yayın süreçleri her zaman güvenlik uyumluluğu ve sertifikasyon süreçlerini içermelidir. Uygun araçları kullanan API ekipleri, sorumlulukların ayrılmasını garanti eden ve çevik yayın döngülerini koruyan koruma sınırları oluşturabilmelidir.
Apigee, Flow Hooks aracılığıyla genel politikaları zorunlu kılarak güvenlik yönetimi görevlerini yükseltmenize olanak tanır. Bu genel politikalar, API geliştiricileri tarafından değiştirilemeyen ayrıcalıklı koruma duvarları olarak yönetilebilir. Bu sayede sorumlulukların ayrılması sağlanır ve varsayılan güvenlik uygulanarak çeviklik artırılır. Ayrıca, belirli bir yürütme ortamında dağıtılan tüm API'ler için güvenlik uyumluluğu sağlanır.
Şekil: Ayrıcalıklı koruma duvarları, akış kancaları ve paylaşılan akışlar aracılığıyla Apigee'de yapılandırılabilir. Güvenlik paydaşları, güvenlikle ilgili küresel politikaları sürdürmekten sorumludur. Bu özellikler, sorumlulukların ayrılmasını garanti eder ve çevik geliştirme yaşam döngülerini destekler.
API10:2019 Yetersiz günlük kaydı ve izleme
Tehdit Açıklaması
Yetersiz günlük kaydı, izleme ve uyarılar, devam eden saldırıların tespit edilmemesine neden olur. Bu nedenle, işletmenizi etkileyen kritik olaylarla ilgili analizler elde etmek için bir strateji oluşturulmalıdır.
API'ler için etkinlik ve günlük yönetimi stratejilerinde aşağıdaki en iyi uygulamalar dikkate alınmalıdır:
- Günlük Yönetimi Politikası: Günlük ayrıntı düzeyini, günlük seviyelerini, günlük bütünlüğünü, merkezi depoyu ve daha fazlasını standartlaştırmak ve kontrol etmek için kuralları belgeleyin ve zorunlu kılın.
- Etkinlik Yönetimi Politikası: Her etkinliğin kaynağına kadar izlenebilir olmasını sağlayın. Ayrıca, etkinlikler önem düzeyine ve işletme üzerindeki etkisine göre kategorize edilebilmelidir.
- Raporlar ve Denetimler: Güvenlik ve operasyon paydaşları, günlüklere ve etkinliklere gerçek zamanlı olarak erişip bunlara tepki verebilmelidir. Ayrıca, paydaşlar tarafından geçmiş verilere göre algılama kalıplarını ayarlamak için güçlendirme döngüleri gerçekleştirilebilir.
Apigee, kapsamlı bir etkinlik ve günlük yönetimi stratejisi oluşturmak için gerekli araçları sağlar. Bu araçlar şunlardır:
Mesaj Günlüğü Politikası: API trafiğinizdeki trafik verilerine veya meta verilere göre günlük akışları oluşturun. Koşullu mantık ve mesaj şablonlarından yararlanarak akış ayrıntı düzeyine karar verebilirsiniz.
Google'ın Cloud Operation Suite'i: Google'ın yüksek oranda ölçeklenebilir izleme ve günlük kaydı araçlarıyla kullanıma hazır entegrasyondan yararlanın.
Hizmet Açıklama Metni Politikası: Etkinlik göndermek için HTTP uç noktaları gerektiren günlük akışları için destek eklendi.
Analytics: Hazır ve/veya özelleştirilmiş raporlar aracılığıyla geçmiş trafik meta verilerine erişin ve bunları analiz edin. Trendlere göre uyarılar oluşturup yönetin ve trafik anormalliklerini anlayın.
API İzleme: Daha önce açıklandığı gibi bu araç, kritik etkinliklere göre tetiklenebilen uyarı özellikleri sunar. Trafik günlükleri daha ayrıntılı olarak analiz edilebilir ve bu analizlere göre işlem yapılabilir.