

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
На рисунке ниже показано, где клиенты облачной версии Edge настраивают TLS:
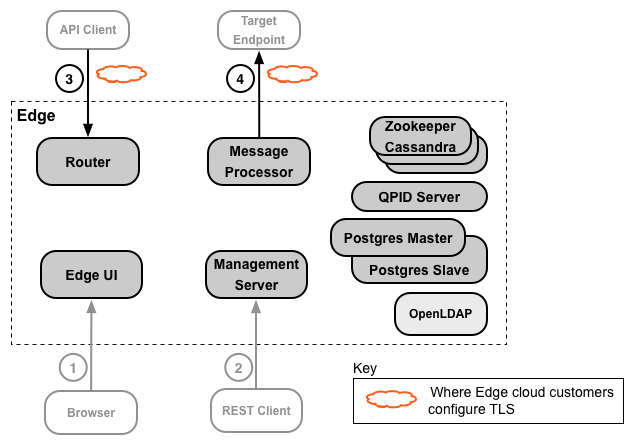
Поскольку Edge развертывается в облаке Apigee, Apigee уже настроила доступ по протоколу TLS для интерфейса управления Edge и API. Это означает, что для доступа к интерфейсу управления и API вы используете URL HTTPS, указанные в первых двух строках таблицы ниже.
Вам нужно настроить TLS для доступа приложения к вашим API и для доступа к вашим внутренним сервисам из Apigee. В таблице ниже описаны места, где можно настроить доступ TLS для облачной установки Edge.
|
Источник |
Место назначения |
Доступ к TLS |
|
|---|---|---|---|
|
1 |
Разработчик API |
Интерфейс управления Edge |
Доступ по протоколу TLS настраивается Apigee. Чтобы открыть интерфейс управления Edge, используйте следующий URL: |
|
2 |
Разработчик API |
Edge Management API |
Доступ по протоколу TLS настраивается Apigee. Получите доступ к Edge Management API, используя предопределенный URL: |
|
3 |
Клиент API (приложение) |
API |
Платные клиенты могут настроить доступ по протоколу TLS с помощью виртуальных хостов. В бесплатных и пробных аккаунтах нельзя настроить TLS для прокси API. У вас должен быть сертификат, подписанный надежной организацией, например Symantec или VeriSign. Нельзя использовать самозаверяющие сертификаты или конечные сертификаты, подписанные самозаверяющим центром сертификации. Подробнее о том, как настроить доступ к API по протоколу TLS для облака… |
|
4 |
Edge |
Целевая конечная точка |
Вы настраиваете TLS в Edge, но также должны убедиться, что TLS правильно настроен на ваших внутренних серверах. Подробнее о настройке TLS от Edge до внутреннего сервиса (в облаке и частном облаке)… |
Подробнее…