

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
В Apigee Edge есть несколько точек входа, которые можно защитить с помощью TLS. Кроме того, дополнения Edge, такие как портал сервисов для разработчиков, имеют точки входа, которые можно настроить для использования TLS.
Процедура настройки TLS в Edge зависит от того, как вы развернули Edge: Apigee Edge Cloud или Apigee Edge для частного облака.
Развертывание в облаке
При развертывании Edge в облаке вы отвечаете только за настройку доступа по протоколу TLS к прокси API и целевым конечным точкам.
В облачной версии портала Developer Services TLS настраивается на хостинг-сервере Pantheon.
Подробнее о том, как использовать TLS при установке Cloud на периферии…
Развертывание в частном облаке
При установке портала Developer Services для частного облака Apigee Edge вы несете полную ответственность за настройку TLS. Это означает, что вам нужно не только получить сертификат TLS и закрытый ключ, но и настроить Edge для использования TLS.
Подробнее об использовании TLS в установке Private Cloud…
Поддерживаемые версии TLS
Поддерживаемые версии TLS зависят от того, используете ли вы Edge в облаке или Edge для частного облака:
- Edge в облаке: Поддерживает только TLS 1.2. Поддержка версий TLS 1.0 и 1.1 для облака прекращена. Подробнее о прекращении поддержки TLS 1.0 и 1.1…
- Edge для частного облака: Поддерживает версии TLS 1.0, 1.1 и 1.2.
Где Edge использует TLS
На изображениях ниже показаны места в установке Edge, где можно настроить TLS:
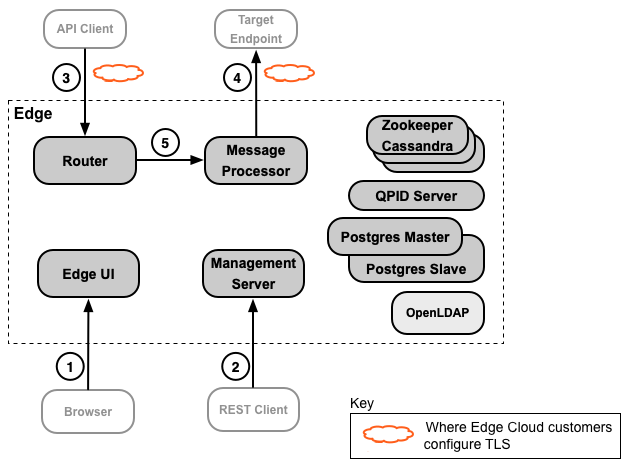
Клиенты Apigee Edge для частного облака обычно настраивают все подключения для использования TLS. Однако для клиентов Cloud Apigee выполняет большую часть конфигурации TLS, и вам нужно настроить TLS только для подключений 3 и 4, показанных на рисунке.
В таблице ниже описаны эти подключения TLS.
|
Источник |
Место назначения |
Описание |
|
|---|---|---|---|
|
1 |
Разработчик API |
Интерфейс управления Edge |
Интерфейс управления Edge – это браузерный инструмент, который разработчики API используют для выполнения большинства задач, необходимых для создания, настройки и управления прокси API и продуктами API. |
|
2 |
Разработчик API |
Edge Management API |
Все сервисы Edge можно настроить с помощью Edge Management API, основанного на REST. Это означает, что вы можете использовать эти API для создания, настройки и управления прокси API и продуктами API, создания и управления приложениями и разработчиками приложений, а также для выполнения многих других типов операций. |
|
3 |
Клиент API (приложение) |
API |
Приложения получают доступ к вашим API, отправляя запросы к прокси API через виртуальные хосты на маршрутизаторе Edge. |
|
4 |
Edge |
Целевая конечная точка |
Прокси-сервер API сопоставляет общедоступную конечную точку в Edge с целевой конечной точкой, которая часто определяется конечной точкой в бэкенд-службе. Процессор сообщений Edge получает доступ к вашему внутреннему сервису в ответ на запрос к прокси API. |
|
5 |
Маршрутизатор |
Message Processor |
Маршрутизатор обрабатывает весь входящий трафик API Edge, определяет прокси-сервер API, который обрабатывает запрос, распределяет запросы между доступными Message Processor и отправляет запрос. |
Облачная версия Edge обычно настраивается таким образом, чтобы все запросы от API-клиента обрабатывались маршрутизатором. Клиенты Private Cloud могут использовать балансировщик нагрузки перед маршрутизатором для обработки запросов. На изображении ниже показан сценарий, в котором клиент API получает доступ к Edge через балансировщик нагрузки, а не напрямую через маршрутизатор.
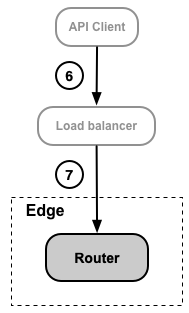
В установке частного облака наличие балансировщика нагрузки зависит от конфигурации сети Edge.
При использовании балансировщика нагрузки вы можете настроить TLS между API-клиентом и балансировщиком нагрузки, а также, при необходимости, между балансировщиком нагрузки и маршрутизатором, как описано в таблице ниже.
|
Источник |
Место назначения |
Описание |
|
|---|---|---|---|
|
6 |
Клиент API (приложение) |
Балансировщик нагрузки |
Приложения получают доступ к вашим API, отправляя запросы к прокси API через балансировщик нагрузки. Балансировщик нагрузки пересылает запрос пограничному маршрутизатору. Вы можете настроить TLS в точке входа балансировщика нагрузки. Способ настройки TLS зависит от балансировщика нагрузки. |
|
7 |
Балансировщик нагрузки |
Маршрутизатор |
В зависимости от конфигурации вы можете настроить доступ к маршрутизатору по протоколу TLS из балансировщика нагрузки. В этом случае TLS настраивается так, как если бы балансировщика нагрузки не было. Если балансировщик нагрузки и маршрутизатор находятся в одном домене безопасности, настраивать TLS может быть не нужно. Однако это зависит от конфигурации вашей сети. |
Где на портале Developer Services используется TLS
На изображении ниже показаны два места, где портал использует TLS:
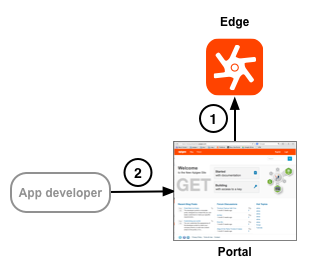
Клиенты Apigee Edge для частного облака и Edge Cloud настраивают TLS для обоих подключений. В таблице ниже приведено подробное описание этих подключений.
|
Источник |
Место назначения |
Описание |
|
|---|---|---|---|
|
1 |
Портал |
Edge Management API |
Портал не работает как отдельная система. Большая часть информации, используемой порталом, хранится в Edge, который можно развернуть в облаке или в частном облаке. В этом сценарии портал выступает в роли клиента TLS, отправляя запросы к API управления Edge. Настроить TLS должен Edge, поскольку он является сервером TLS. |
|
2 |
Разработчикам приложений |
Портал |
Разработчики входят на портал, чтобы зарегистрировать приложения и получить ключи API. Поскольку для подключения разработчику нужно передать учетные данные, а порталу – ключи приложений, необходимо настроить использование TLS. |
Подробнее о том, как настроить TLS для облачной версии и версии Apigee Edge для частного облака, рассказывается в статье Как использовать TLS на портале.