Bạn đang xem tài liệu về Apigee Edge.
Truy cập vào
tài liệu Apigee X. thông tin
Phần này mô tả cách bật SAML cho Apigee Edge để bạn có thể uỷ quyền xác thực cho các thành viên của(các) tổ chức của mình cho dịch vụ nhận dạng của riêng bạn. Để biết thông tin tổng quan về SAML và tính năng quản lý vùng nhận dạng trong Edge, hãy xem bài viết Tổng quan về SAML.
Video: Xem một video ngắn để tìm hiểu cách truy cập vào các API của Apigee Edge trước và sau khi bật tính năng đăng nhập một lần (SSO) bằng SAML.
Giới thiệu về vai trò zoneadmin
Bạn phải là zoneadmin thì mới có thể quản lý các vùng nhận dạng trong Edge. Vai trò zoneadmin chỉ cung cấp đầy đủ các quy trình CRUD để quản lý các vùng nhận dạng.
Để được chỉ định vai trò zoneadmin cho tài khoản Apigee Edge của bạn, hãy liên hệ với Nhóm hỗ trợ Apigee Edge.
Trước khi bắt đầu
Trước khi bắt đầu, hãy lấy những thông tin sau từ nhà cung cấp danh tính SAML bên thứ ba:
- Chứng chỉ để xác minh chữ ký (định dạng PEM hoặc PKCSS). Nếu cần, hãy chuyển đổi chứng chỉ x509 sang định dạng PEM
Thông tin cấu hình (được xác định trong bảng sau)
Cấu hình Mô tả URL đăng nhập URL mà người dùng được chuyển hướng đến để đăng nhập vào nhà cung cấp danh tính dựa trên SAML. URL đăng xuất URL mà người dùng được chuyển hướng đến để đăng xuất khỏi nhà cung cấp danh tính dựa trên SAML. Mã nhận dạng thực thể của nhà cung cấp danh tính (IDP) URL duy nhất cho nhà cung cấp danh tính này. Ví dụ: https://idp.example.com/saml
Ngoài ra, hãy định cấu hình nhà cung cấp dịch vụ danh tính SAML bên thứ ba bằng các chế độ cài đặt sau:
- Đảm bảo rằng thuộc tính
NameIDđược liên kết với địa chỉ email của người dùng. Địa chỉ email của người dùng đóng vai trò là giá trị nhận dạng duy nhất của tài khoản nhà phát triển Edge. Sau đây là ví dụ sử dụng Okta, trong đó trường Name ID format (Định dạng mã nhận dạng tên) xác định thuộc tínhNameID.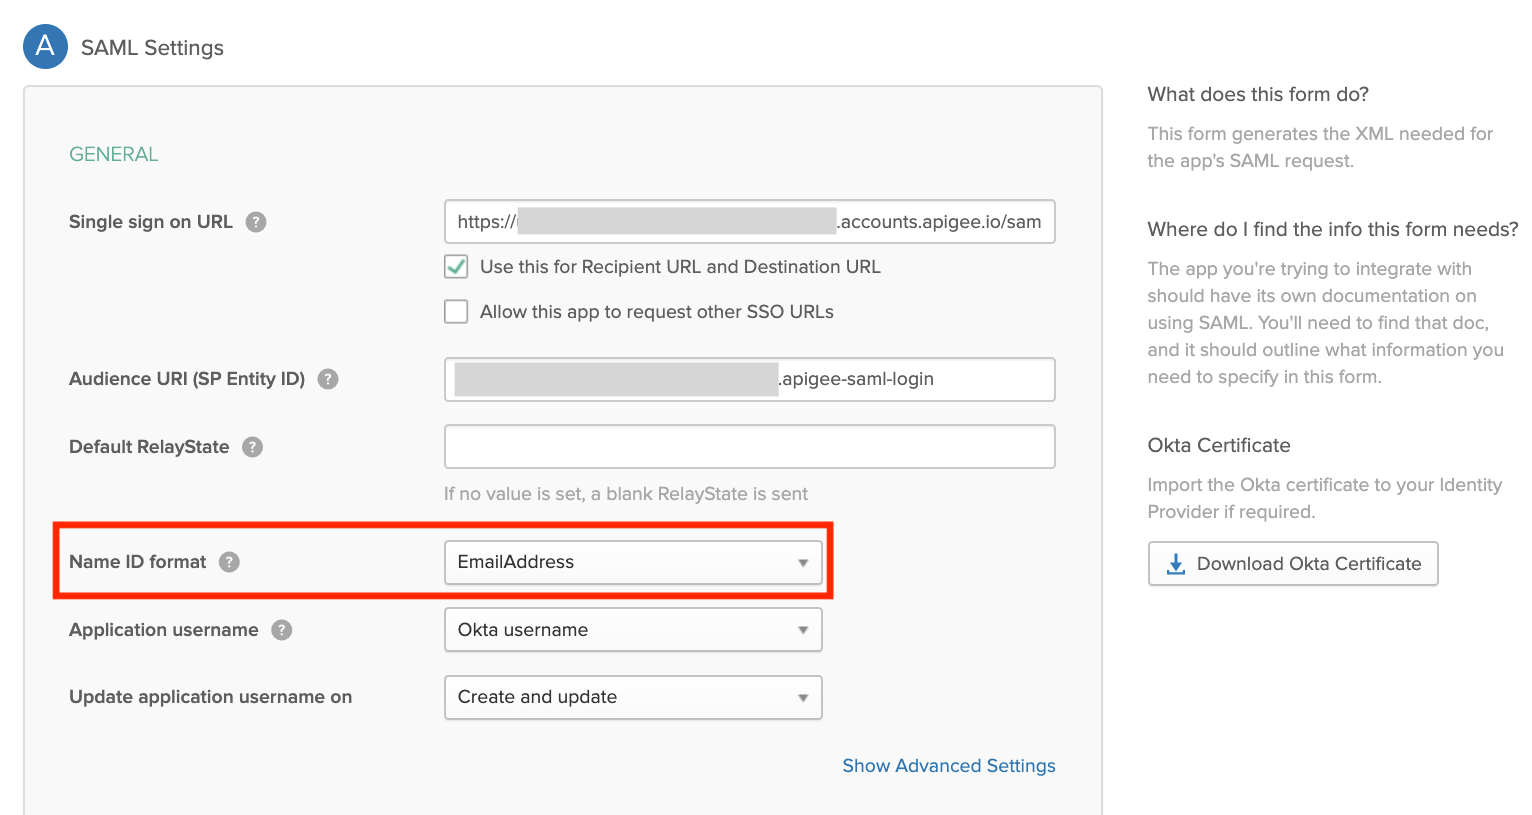
- (Không bắt buộc) Đặt thời lượng phiên được xác thực thành 15 ngày để khớp với thời lượng phiên được xác thực của Giao diện người dùng Edge.
Khám phá trang Quản trị vùng SSO của Edge
Quản lý các vùng nhận dạng cho Edge bằng trang Quản trị vùng SSO của Edge. Trang Quản trị vùng đăng nhập một lần của Edge nằm bên ngoài tổ chức của bạn, cho phép bạn chỉ định nhiều tổ chức cho cùng một vùng nhận dạng.
Cách truy cập vào trang Quản trị vùng SSO của Edge:
- Đăng nhập vào https://apigee.com/edge bằng tài khoản người dùng Apigee Edge có đặc quyền zoneadmin.
- Chọn Quản trị > SSO trong thanh điều hướng bên trái.
Trang Quản trị vùng SSO của Edge sẽ xuất hiện (bên ngoài tổ chức của bạn).
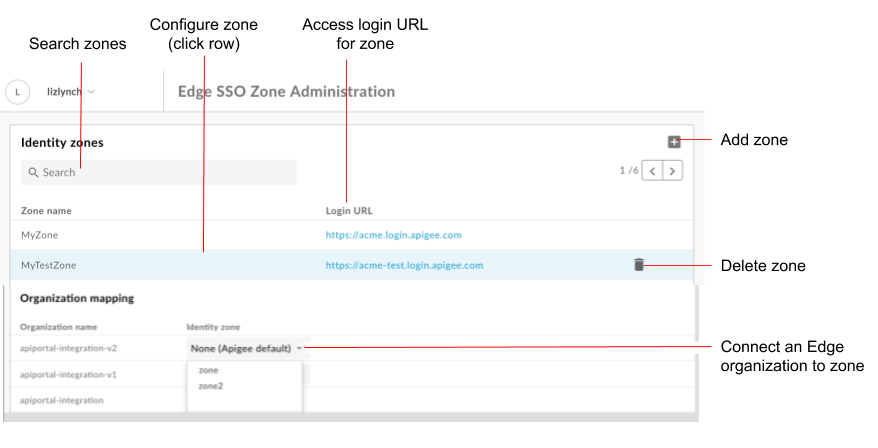
Như minh hoạ trong hình, trang Quản trị vùng SSO của Edge cho phép bạn:
- Xem tất cả các vùng nhận dạng
- Xem URL đăng nhập cho từng khu vực
- Thêm và xoá một vùng nhận dạng
- Định cấu hình nhà cung cấp danh tính SAML
- Kết nối một tổ chức Edge với một vùng nhận dạng
- Xoá một vùng nhận dạng trên cổng
Thêm một vùng nhận dạng
Cách thêm một vùng nhận dạng:
- Truy cập vào trang Quản trị vùng SSO của Edge.
- Trong mục Vùng nhận dạng, hãy nhấp vào biểu tượng +.
Nhập tên và nội dung mô tả cho vùng nhận dạng.
Tên vùng phải là duy nhất trên tất cả các tổ chức Edge.Lưu ý: Apigee giữ quyền xoá mọi tên miền bị cho là không chính đáng.
Nhập một chuỗi để thêm vào tên miền phụ (nếu cần).
Ví dụ: nếuacmelà tên của vùng, bạn có thể muốn xác định một vùng sản xuấtacme-prodvà một vùng kiểm thửacme-test.
Để tạo vùng sản xuất, hãy nhập prod làm hậu tố miền con. Trong trường hợp này, URL dùng để truy cập vào giao diện người dùng Edge sẽ là:acme-prod.apigee.com, như mô tả trong phần Truy cập vào tổ chức của bạn bằng vùng nhận dạng.Lưu ý: Hậu tố miền con được thêm vào phải là duy nhất trên tất cả các khu vực của bạn.
Nhấp vào OK.
Định cấu hình nhà cung cấp dịch vụ danh tính SAML
Định cấu hình nhà cung cấp dịch vụ nhận dạng SAML bằng cách thực hiện các bước sau:
- Định cấu hình chế độ cài đặt SAML.
- Tải một chứng chỉ mới lên.
Nếu cần, hãy chuyển đổi chứng chỉ x509 sang định dạng PEM.
Định cấu hình chế độ cài đặt SAML
Cách định cấu hình chế độ cài đặt SAML:
- Truy cập vào trang Quản trị vùng SSO của Edge.
- Nhấp vào hàng của vùng nhận dạng mà bạn muốn định cấu hình nhà cung cấp danh tính dựa trên SAML.
- Trong phần Cài đặt SAML, hãy nhấp vào
 .
Nhấp vào Sao chép bên cạnh URL siêu dữ liệu SP.
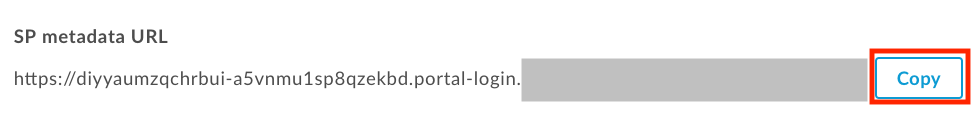
Định cấu hình nhà cung cấp danh tính SAML bằng thông tin trong tệp siêu dữ liệu của nhà cung cấp dịch vụ (SP).
Đối với một số nhà cung cấp dịch vụ danh tính SAML, bạn sẽ chỉ được nhắc nhập URL siêu dữ liệu. Đối với những người khác, bạn sẽ cần trích xuất thông tin cụ thể từ tệp siêu dữ liệu và nhập thông tin đó vào một biểu mẫu.
Trong trường hợp sau, hãy dán URL vào trình duyệt để tải tệp siêu dữ liệu SP xuống và trích xuất thông tin cần thiết. Ví dụ: bạn có thể trích xuất mã nhận dạng thực thể hoặc URL đăng nhập từ các phần tử sau trong tệp siêu dữ liệu SP:Lưu ý: Trong tệp siêu dữ liệu SP, URL đăng nhập được gọi là URL
AssertionConsumerService(ACS).<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" ID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" entityID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login"><md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://diyyaumzqchrbui-a5vnmu1sp8qzekbd.portal-login.apigee.com/saml/SSO/alias/diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" index="0" isDefault="true"/>
Lưu ý: Nếu nhà cung cấp danh tính SAML của bạn yêu cầu, hãy đặt chế độ hạn chế đối tượng thành zoneID.apigee-saml-login. Bạn có thể sao chép chế độ này từ phần tử
entityIDtrong tệp siêu dữ liệu SP (như minh hoạ ở trên).Định cấu hình các chế độ cài đặt SAML cho nhà cung cấp dịch vụ danh tính SAML.
Trong mục SAML Settings (Cài đặt SAML), hãy chỉnh sửa các giá trị sau lấy từ tệp siêu dữ liệu của nhà cung cấp dịch vụ danh tính SAML:
Chế độ cài đặt SAML Mô tả URL đăng nhập URL mà người dùng được chuyển hướng đến để đăng nhập vào nhà cung cấp dịch vụ danh tính dựa trên SAML.
Ví dụ:https://dev-431871.oktapreview.com/app/googledev431871_devportalsaml_1/exkhgdyponHIp97po0h7/sso/samlURL đăng xuất URL mà người dùng được chuyển hướng đến để đăng xuất khỏi nhà cung cấp dịch vụ danh tính dựa trên SAML.
Lưu ý: Nếu nhà cung cấp dịch vụ danh tính dựa trên SAML của bạn không cung cấp URL đăng xuất, hãy để trống trường này. Trong trường hợp này, giá trị này sẽ được đặt thành giá trị giống với giá trị dùng cho URL đăng nhập.Mã nhận dạng thực thể của nhà cung cấp danh tính (IDP) URL duy nhất cho nhà cung cấp danh tính dựa trên SAML.
Ví dụ:http://www.okta.com/exkhgdyponHIp97po0h7Lưu ý: Tuỳ thuộc vào nhà cung cấp danh tính SAML, trường này có thể có tên khác, chẳng hạn như
Entity ID,SP Entity ID,Audience URI, v.v.Lưu ý: Apigee SSO không hỗ trợ 2 tính năng sau:
- Tự động làm mới chứng chỉ IDP bằng cách sử dụng URL siêu dữ liệu IDP và tải siêu dữ liệu xuống định kỳ để cập nhật các thay đổi ở phía Nhà cung cấp dịch vụ SSO Apigee.
- Tải toàn bộ tệp IDP Metadata xml lên hoặc sử dụng URL IDP Metadata để tự động định cấu hình IDP.
Nhấp vào Lưu.
Tiếp theo, hãy tải một chứng chỉ lên ở định dạng PEM hoặc PKCSS, như mô tả trong phần tiếp theo.
Tải chứng chỉ mới lên
Cách tải một chứng chỉ mới lên:
Tải chứng chỉ để xác minh chữ ký từ nhà cung cấp dịch vụ danh tính SAML của bạn.
Lưu ý: Chứng chỉ phải ở định dạng PEM hoặc PKCSS. Nếu cần, hãy chuyển đổi chứng chỉ x509 sang định dạng PEM.
Nhấp vào hàng của vùng nhận dạng mà bạn muốn tải chứng chỉ mới lên.
Trong phần Chứng chỉ, hãy nhấp vào
. Nhấp vào Duyệt qua rồi chuyển đến chứng chỉ trong thư mục trên máy tính của bạn.
Nhấp vào Mở để tải chứng chỉ mới lên.
Các trường thông tin Chứng chỉ sẽ được cập nhật để phản ánh chứng chỉ đã chọn.

Xác minh rằng chứng chỉ còn hiệu lực và chưa hết hạn.
Nhấp vào Lưu.
Chuyển đổi chứng chỉ x509 sang định dạng PEM
Nếu tải một chứng chỉ x509 xuống, bạn cần chuyển đổi chứng chỉ đó sang định dạng PEM.
Cách chuyển đổi chứng chỉ x509 sang định dạng PEM:
- Sao chép nội dung của
ds:X509Certificate elementtừ tệp siêu dữ liệu của nhà cung cấp dịch vụ danh tính SAML rồi dán vào trình chỉnh sửa văn bản mà bạn yêu thích. - Thêm dòng sau vào đầu tệp:
-----BEGIN CERTIFICATE----- - Thêm dòng sau vào cuối tệp:
-----END CERTIFICATE----- - Lưu tệp bằng đuôi
.pem.
Sau đây là ví dụ về nội dung của tệp PEM:
-----BEGIN CERTIFICATE-----
MIICMzCCAZygAwIBAgIJALiPnVsvq8dsMA0GCSqGSIb3DQEBBQUAMFMxCzAJBgNV
BAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNVBAcTA2ZvbzEMMAoGA1UEChMDZm9v
MQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2ZvbzAeFw0xMzAzMTkxNTQwMTlaFw0x
ODAzMTgxNTQwMTlaMFMxCzAJBgNVBAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNV
BAcTA2ZvbzEMMAoGA1UEChMDZm9vMQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2Zv
bzCBnzANBgkqhkiG9w0BAQEFAAOBjQAwgYkCgYEAzdGfxi9CNbMf1UUcvDQh7MYB
OveIHyc0E0KIbhjK5FkCBU4CiZrbfHagaW7ZEcN0tt3EvpbOMxxc/ZQU2WN/s/wP
xph0pSfsfFsTKM4RhTWD2v4fgk+xZiKd1p0+L4hTtpwnEw0uXRVd0ki6muwV5y/P
+5FHUeldq+pgTcgzuK8CAwEAAaMPMA0wCwYDVR0PBAQDAgLkMA0GCSqGSIb3DQEB
BQUAA4GBAJiDAAtY0mQQeuxWdzLRzXmjvdSuL9GoyT3BF/jSnpxz5/58dba8pWen
v3pj4P3w5DoOso0rzkZy2jEsEitlVM2mLSbQpMM+MUVQCQoiG6W9xuCFuxSrwPIS
pAqEAuV4DNoxQKKWmhVv+J0ptMWD25Pnpxeq5sXzghfJnslJlQND
-----END CERTIFICATE-----
Kết nối một tổ chức Edge với một vùng nhận dạng
Cách kết nối một tổ chức Edge với một vùng nhận dạng:
- Truy cập vào trang Quản trị vùng SSO của Edge.
- Trong phần Liên kết tổ chức, hãy chọn một vùng nhận dạng trong trình đơn thả xuống Vùng nhận dạng được liên kết với tổ chức mà bạn muốn chỉ định cho một vùng.
Chọn None (Apigee default) (Không có (mặc định của Apigee)) để bật tính năng xác thực cơ bản cho tổ chức. - Nhấp vào Xác nhận để xác nhận thay đổi.
Truy cập vào tổ chức của bạn bằng vùng nhận dạng
URL mà bạn dùng để truy cập vào giao diện người dùng Edge được xác định bằng tên của vùng nhận dạng:
https://zonename.apigee.com
Tương tự, URL mà bạn dùng để truy cập vào giao diện người dùng Classic Edge như sau:
https://zonename.enterprise.apigee.com
Ví dụ: Acme Inc. muốn sử dụng SAML và chọn "acme" làm tên vùng. Sau đó, khách hàng của Acme Inc. sẽ truy cập vào giao diện người dùng Edge bằng URL sau:
https://acme.apigee.com
Vùng này xác định những tổ chức Edge hỗ trợ SAML. Ví dụ: Acme Inc. có 3 tổ chức: OrgA, OrgB và OrgC. Acme có thể quyết định thêm tất cả các tổ chức vào vùng SAML hoặc chỉ một tập hợp con. Các tổ chức còn lại tiếp tục sử dụng thông tin xác thực cơ bản hoặc mã thông báo OAuth2 được tạo từ thông tin xác thực cơ bản.
Bạn có thể xác định nhiều vùng nhận dạng. Sau đó, bạn có thể định cấu hình tất cả các vùng để sử dụng cùng một nhà cung cấp danh tính.
Ví dụ: Acme có thể muốn xác định một vùng sản xuất "acme-prod" chứa OrgAProd và OrgBProd, đồng thời xác định một vùng kiểm thử "acme-test" chứa OrgATest, OrgBTest, OrgADev và OrgBDev.
Sau đó, bạn có thể dùng các URL sau để truy cập vào các khu vực:
https://acme-prod.apigee.com
https://acme-test.apigee.com
Đăng ký người dùng Edge bằng phương thức xác thực SAML
Sau khi bật SAML cho một tổ chức, bạn cần đăng ký những người dùng SAML chưa được đăng ký với tổ chức của bạn. Để biết thêm thông tin, hãy xem bài viết Quản lý người dùng trong tổ chức.
Cập nhật tập lệnh để truyền mã truy cập OAuth2
Sau khi bạn bật SAML, Xác thực cơ bản sẽ bị tắt cho Edge API. Tất cả các tập lệnh (tập lệnh Maven, tập lệnh shell, apigeetool, v.v.) dựa vào các lệnh gọi Edge API hỗ trợ Xác thực cơ bản sẽ không hoạt động nữa. Bạn phải cập nhật các lệnh gọi API và tập lệnh sử dụng phương thức Xác thực cơ bản để truyền mã truy cập OAuth2 trong tiêu đề Bearer. Xem phần Sử dụng SAML với Edge API.
Xoá một vùng nhận dạng
Cách xoá một vùng nhận dạng:
- Truy cập vào trang Quản trị vùng SSO của Edge.
- Đặt con trỏ lên hàng được liên kết với vùng nhận dạng mà bạn muốn xoá để trình đơn thao tác xuất hiện.
- Nhấp vào
 .
- Nhấp vào Xoá để xác nhận thao tác xoá.
Đăng xuất khỏi trang Quản trị vùng SSO của Edge
Vì bạn quản lý các vùng nhận dạng Edge bên ngoài tổ chức của mình, nên bạn sẽ cần đăng xuất khỏi trang Quản trị vùng SSO của Edge rồi đăng nhập vào tổ chức của mình để có thể truy cập vào các tính năng khác của Apigee Edge.