

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন দেখুন। তথ্য
এই বিষয়ে Apigee Edge সংস্থার জন্য ভূমিকা-ভিত্তিক অ্যাক্সেস কন্ট্রোল নিয়ে আলোচনা করা হয়েছে এবং কীভাবে ভূমিকা তৈরি করতে হয় ও ব্যবহারকারীদের সেই ভূমিকায় অ্যাসাইন করতে হয় তা ব্যাখ্যা করা হয়েছে। এখানে বর্ণিত টাস্কগুলি সম্পূর্ণ করতে আপনাকে অবশ্যই একজন সংস্থা অ্যাডমিনিস্ট্রেটর হতে হবে।
ভিডিও: Apigee Edge-এর বিল্ট-ইন ও কাস্টম ভূমিকা সম্পর্কে জানতে একটি ছোট ভিডিও দেখুন।
ভূমিকা কী?
ভূমিকা হল মূলত CRUD-ভিত্তিক অনুমতির সেট। CRUD-এর অর্থ হল "তৈরি করা, পড়া, আপডেট করা, মুছে ফেলা"। যেমন, কোনও ব্যবহারকারীকে এমন একটি ভূমিকা দেওয়া হতে পারে যা তাকে কোনও সুরক্ষিত এন্টিটি সম্পর্কে বিবরণ পড়তে বা "পাওয়ার" অনুমতি দেয়, তবে এটি আপডেট বা মুছে ফেলার অনুমতি দেয় না। সংস্থার অ্যাডমিনিস্ট্রেটর হলেন সর্বোচ্চ লেভেলের ভূমিকা এবং সুরক্ষিত এন্টিটি সংক্রান্ত যেকোনও অপারেশন পারফর্ম করার অনুমতি তার কাছে থাকে, যার মধ্যে এগুলি অন্তর্ভুক্ত:
- API প্রক্সি
- ট্রেস সেশন
- API প্রোডাক্ট
- ডেভেলপার অ্যাপ
- ডেভেলপার
- এনভায়রনমেন্ট (ট্রেস টুল সেশন ও ডিপ্লয়মেন্ট)
- কাস্টম রিপোর্ট (Analytics)
শুরু করা
ব্যবহারকারী তৈরি ও ভূমিকা অ্যাসাইন করার জন্য আপনাকে অবশ্যই Apigee Edge সংস্থার অ্যাডমিনিস্ট্রেটর হতে হবে। শুধুমাত্র সংস্থা অ্যাডমিনিস্ট্রেটররা ব্যবহারকারী ও ভূমিকা ম্যানেজ করার জন্য মেনু আইটেম দেখতে ও ব্যবহার করতে পারবেন। এছাড়াও, সংগঠনের ব্যবহারকারীদের ম্যানেজ করা দেখুন।
ব্যবহারকারীর ভূমিকা সম্পর্কে আপনার যা জানা প্রয়োজন
Apigee Edge-এ, ব্যবহারকারীর ভূমিকা, ভূমিকা-ভিত্তিক অ্যাক্সেসের ভিত্তি তৈরি করে, এর অর্থ হল আপনি কোনও ব্যক্তিকে ভূমিকা (বা একাধিক ভূমিকা) অ্যাসাইন করে তিনি কোন ফাংশন অ্যাক্সেস করতে পারবেন তা নিয়ন্ত্রণ করতে পারবেন। ভূমিকা সম্পর্কে আপনার যা জানা প্রয়োজন তা এখানে দেওয়া হল:
- আপনি নিজের Apigee Edge অ্যাকাউন্ট তৈরি করলে, আপনার প্রতিষ্ঠানে আপনার ভূমিকা অটোমেটিক সংস্থা অ্যাডমিনিস্ট্রেটর হিসেবে সেট হয়ে যায়। আপনার সংস্থায় ব্যবহারকারী যোগ করলে, যোগ করার সময় ব্যবহারকারীর ভূমিকা (বা একাধিক ভূমিকা) সেট করেন।
- কোনও সংস্থার অ্যাডমিনিস্ট্রেটর আপনাকে কোনও সংস্থায় যোগ করলে, আপনার ভূমিকা (বা ভূমিকাগুলি) অ্যাডমিনিস্ট্রেটর নির্ধারণ করেন। প্রয়োজন হলে, সংস্থার অ্যাডমিনিস্ট্রেটর পরে আপনার ভূমিকা পরিবর্তন করতে পারেন। নিচে কোনও ব্যবহারকারীকে ভূমিকা অ্যাসাইন করা দেখুন।
- ব্যবহারকারীদের একাধিক ভূমিকা অ্যাসাইন করা যেতে পারে। কোনও ব্যবহারকারীকে একাধিক ভূমিকা অ্যাসাইন করা হলে, বেশি অনুমতিকে অগ্রাধিকার দেওয়া হয়। যেমন, একটি ভূমিকায় ব্যবহারকারীকে API প্রক্সি তৈরি করতে অনুমতি না দেওয়া হলেও, অন্য একটি ভূমিকায় অনুমতি দেওয়া হলে, ব্যবহারকারী API প্রক্সি তৈরি করতে পারবেন। সাধারণত, ব্যবহারকারীদের একাধিক ভূমিকা অ্যাসাইন করা একটি সাধারণ ব্যবহারের ক্ষেত্র নয়। নিচে ব্যবহারকারীকে ভূমিকা অ্যাসাইন করা দেখুন।
- সাধারণত, কোনও সংস্থার সাথে যুক্ত সব ব্যবহারকারী অন্য সংস্থার ব্যবহারকারীদের সম্পর্কে বিবরণ দেখতে পান, যেমন ইমেল আইডি, প্রথম নাম ও পদবি।
এটি বোঝা গুরুত্বপূর্ণ যে ব্যবহারকারীর ভূমিকা সেই সংস্থার জন্য নির্দিষ্ট যেখানে তাকে অ্যাসাইন করা হয়েছে। একজন Apigee Edge ব্যবহারকারী একাধিক সংস্থার সাথে যুক্ত থাকতে পারেন, তবে ভূমিকা সংস্থা-নির্দিষ্ট হয়। যেমন, কোনও ব্যবহারকারী একটি সংস্থায় প্রতিষ্ঠানের অ্যাডমিনিস্ট্রেটর ভূমিকা পালন করতে পারেন এবং অন্য একটিতে শুধুমাত্র ব্যবহারকারীর ভূমিকা পালন করতে পারেন।
কোনও ব্যবহারকারীকে ভূমিকা অ্যাসাইন করা
আপনি নতুন ব্যবহারকারী যোগ করার সময় অথবা আগে থেকে থাকা ব্যবহারকারীকে এডিট করার সময় এক বা একাধিক ভূমিকা যোগ করতে পারবেন। ডিফল্ট ভূমিকা অনুমতিতে প্রতিটি ভূমিকা সম্পর্কে বিস্তারিত ব্যাখ্যা করা হয়েছে।
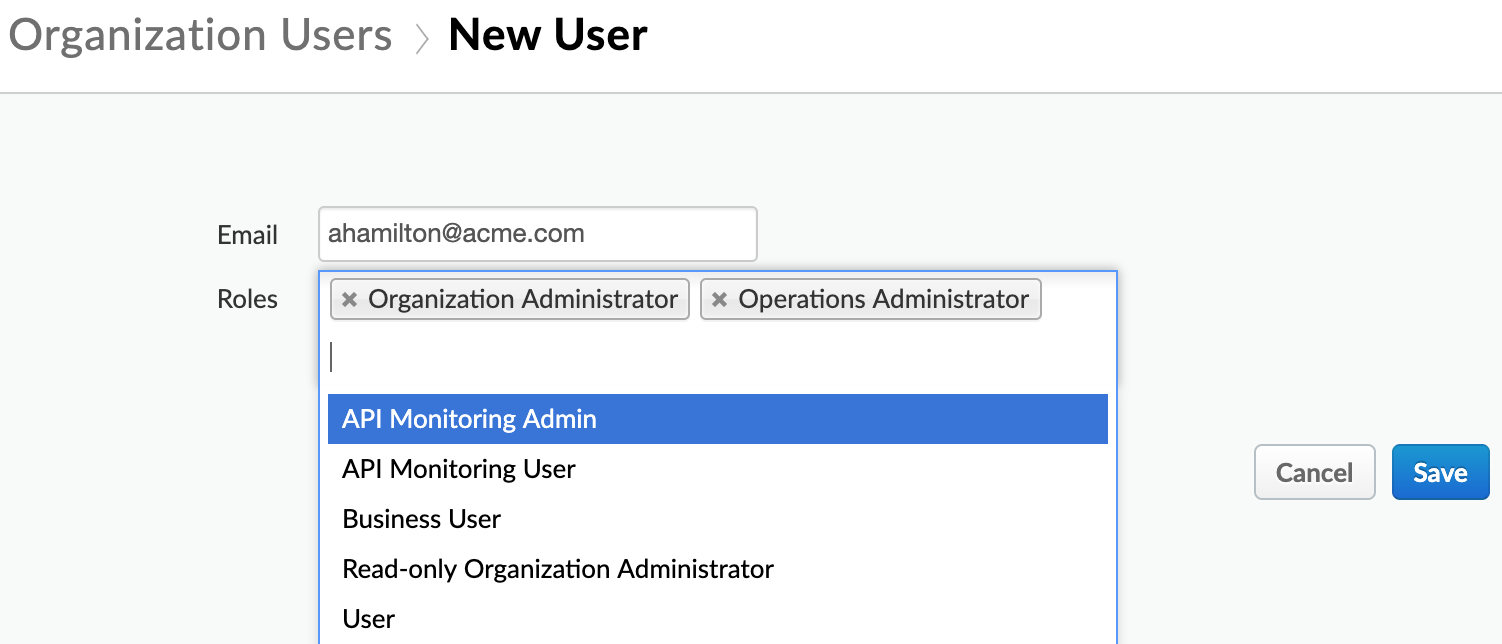
Edge API-এর মাধ্যমে ব্যবহারকারীদের ভূমিকা অ্যাসাইন করা
আপনি কোনও ভূমিকায় ব্যবহারকারীকে অ্যাসাইন করার জন্য Edge API ব্যবহার করতে পারবেন। নিচের উদাহরণে কোনও ভূমিকায় ব্যবহারকারীকে যোগ করুনAPI ব্যবহার করে অপারেশন অ্যাডমিনিস্ট্রেটর ভূমিকায় ব্যবহারকারীকে যোগ করা হয়েছে:
curl https://api.enterprise.apigee.com/v1/o/org_name/userroles/opsadmin/users \
    -X POST \
    -H "Content-Type:application/x-www-form-urlencoded" \
    -d 'id=jdoe@example.com'
    -u orgAdminEmail:pword
যেখানে org_name হল আপনার প্রতিষ্ঠানের নাম।
ডিফল্ট ভূমিকা সংক্রান্ত অনুমতি
Apigee Edge ডিফল্ট রোলের একটি সেট প্রদান করে, যা বক্সের বাইরে থাকে। আরও তথ্যের জন্য, দেখুন Edge-এর বিল্ট-ইন ভূমিকা।
আপনি কোনও প্রতিষ্ঠানের অ্যাডমিন হলে
প্রতিটি ধরনের ব্যবহারকারীর জন্য অনুমতির সম্পূর্ণ তালিকা প্রতিষ্ঠানের অ্যাডমিন দেখতে পাবেন। শুধু অ্যাডমিন > সংস্থার ভূমিকা বিকল্পে যান। আপনি কোনও ভূমিকায় ক্লিক করলে, আপনাকে এই ধরনের একটি সারণীতে নিয়ে যাওয়া হয়:
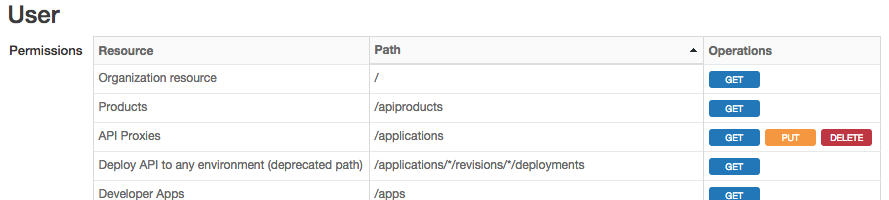
সারণীটি আপনাকে রিসোর্সের জন্য সুরক্ষার লেভেল দেখায়। এই প্রসঙ্গে, রিসোর্স বলতে "এনটিটি" বোঝানো হয় যার সাথে ব্যবহারকারীরা Edge ম্যানেজমেন্ট UI ও API-এর মাধ্যমে ইন্টার্যাক্ট করতে পারেন।
- প্রথম কলামে রিসোর্সের সাধারণ নাম তালিকাভুক্ত করা হয় যেগুলির সাথে ব্যবহারকারীরা ইন্টার্যাক্ট করেন। এছাড়াও, এতে API প্রক্সি, প্রোডাক্ট, ডিপ্লয়মেন্ট ইত্যাদির মতো কিছু জিনিস অন্তর্ভুক্ত থাকে। এই কলামে ম্যানেজমেন্ট UI-তে আপনি যেভাবে জিনিসগুলি দেখেন সেগুলির নাম দেখানো হয়।
- ম্যানেজমেন্ট API-এর মাধ্যমে রিসোর্স অ্যাক্সেস করার জন্য ব্যবহৃত পাথ দ্বিতীয় কলামে তালিকাভুক্ত করা আছে।
- তৃতীয় কলামে প্রতিটি রিসোর্স ও পাথে এই ভূমিকা যেসব অপারেশন পারফর্ম করতে পারে তার তালিকা দেওয়া আছে। অপারেশনগুলি হল GET, PUT ও DELETE। UI-তে, এই একই অপারেশনকে দেখা, এডিট করা ও মুছে দেওয়া হিসেবে উল্লেখ করা হয়। শুধু মনে রাখবেন যে UI এবং API এই অপারেশনগুলির জন্য আলাদা আলাদা শব্দ ব্যবহার করে।
আপনি যদি কোনও প্রতিষ্ঠানের অ্যাডমিনিস্ট্রেটর না হন
UI-তে ব্যবহারকারীর ভূমিকা যোগ করা বা পরিবর্তন করা অথবা ভূমিকার প্রপার্টি দেখার অনুমতি আপনার নেই। প্রতিটি রোলের জন্য দেওয়া অনুমতি সম্পর্কে তথ্য পেতে Edge-এ বিল্ট-ইন রোল দেখুন।
ভূমিকা সংক্রান্ত অপারেশন
ম্যানেজমেন্ট API বা ম্যানেজমেন্ট UI-এর মাধ্যমে আপনি ভূমিকা অ্যাসাইন করতে পারবেন। যাই হোক না কেন, আপনি CRUD অনুমতি নিয়ে কাজ করছেন, যদিও API ও UI-তে সামান্য আলাদা পরিভাষা ব্যবহার করা হয়।
Edge ম্যানেজমেন্ট API এইসব CRUD অপারেশন করতে দেয়:
GET:কোনও সুরক্ষিত রিসোর্সের তালিকা বা কোনও সিঙ্গেলটন RBAC রিসোর্স দেখার জন্য ব্যবহারকারীকে অনুমতি দেয়PUT:কোনও ব্যবহারকারীকে সুরক্ষিত রিসোর্স তৈরি বা আপডেট করতে দেয় (PUTওPOSTHTTP পদ্ধতি সহ)DELETE:সুরক্ষিত রিসোর্সের কোনও ইনস্ট্যান্স মুছে দেওয়ার জন্য ব্যবহারকারীকে অনুমতি দেয়।
Edge ম্যানেজমেন্ট UI একই CRUD অপারেশনকে বোঝায়, তবে আলাদা শব্দ ব্যবহার করা হয়:
- দেখুন: কোনও ব্যবহারকারীকে সুরক্ষিত রিসোর্স দেখতে দেয়। সাধারণত, আপনি একবারে একটি করে রিসোর্স দেখতে পারেন অথবা রিসোর্সের তালিকা দেখতে পারেন।
- এডিট করুন: কোনও সুরক্ষিত রিসোর্স আপডেট করার জন্য ব্যবহারকারীকে অনুমতি দেয়।
- তৈরি করুন: কোনও সুরক্ষিত রিসোর্স তৈরি করার জন্য ব্যবহারকারীকে অনুমতি দেয়।
- মুছে দেওয়া: সুরক্ষিত রিসোর্সের কোনও ইনস্ট্যান্স মুছে দেওয়ার জন্য কোনও ব্যবহারকারীকে অনুমতি দেয়।
কাস্টম ভূমিকা তৈরি করা
কাস্টম রোল আপনাকে API প্রক্সি, প্রোডাক্ট, ডেভেলপার অ্যাপ, ডেভেলপার ও কাস্টম রিপোর্টের মতো এইসব Apigee Edge এন্টিটিতে ফাইন-গ্রেনড অনুমতি প্রয়োগ করতে দেয়।
আপনি UI-এর মাধ্যমে বা API ব্যবহার করে কাস্টম ভূমিকা তৈরি ও কনফিগার করতে পারবেন। UI-তে কাস্টম ভূমিকা তৈরি করাএবং API-এর মাধ্যমে ভূমিকা তৈরি করাদেখুন।