

Sie lesen gerade die Dokumentation zu Apigee Edge.
Apigee X-Dokumentation aufrufen info
Der Edge-SSO-Dienstanbieter (SP) verwendet ein X.509-Zertifikat, um Authentifizierungsanfragen zu signieren und SAML-Assertions zu entschlüsseln. Im Rahmen des Sicherheitsverfahrens von Apigee aktualisieren wir unser SP-Zertifikat jährlich, in der Regel im Januar. Apigee benachrichtigt Sie, wenn das Zertifikat abläuft.
Wenn Sie SAML mit einem Identitätsanbieter (IDP) verwenden, der nicht so konfiguriert ist, dass die Zertifikatsmetadaten automatisch aktualisiert werden, können Sie erst auf die Apigee Management Console-Benutzeroberfläche zugreifen, nachdem Sie das Zertifikat aktualisiert haben. Diese Änderung hat keine Auswirkungen auf Ihren Laufzeit-API-Traffic.
Zertifikatsmetadatendatei herunterladen
Wenn Sie Ihren SAML-IdP konfiguriert haben, indem Sie Metadaten mit dem Zertifikat manuell hinzugefügt oder das Zertifikat aus einer statischen Datei hochgeladen haben, können sich Ihre Nutzer nach der Aktualisierung des Zertifikats durch Apigee nicht mehr in der Apigee Management Console-Benutzeroberfläche anmelden. Sie müssen die neuesten Zertifikatsmetadaten nach der Veröffentlichung im Januar herunterladen und die aktuellen Zertifikatsmetadaten auf dem Identitätsanbieter ersetzen.
Sie können die neuesten Zertifikatsmetadaten unter der folgenden Adresse herunterladen:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
Dabei entspricht zoneName dem Zonennamen, den Sie von Apigee erhalten haben. Wenn Ihr Zonenname beispielsweise „meinezone“ lautet, ist die URL:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Aktualisieren der Zertifikatsmetadaten für ADFS
In diesem Abschnitt wird beschrieben, wie Sie die Metadaten für Microsoft Active Directory Federation Services (AD FS) aktualisieren.
Informationen zu allen anderen IDPs finden Sie in der IDP-Dokumentation zur Metadatenaktualisierung.
Wie Sie die Zertifikatsmetadaten aktualisieren, hängt davon ab, wie Sie ADFS konfiguriert haben:
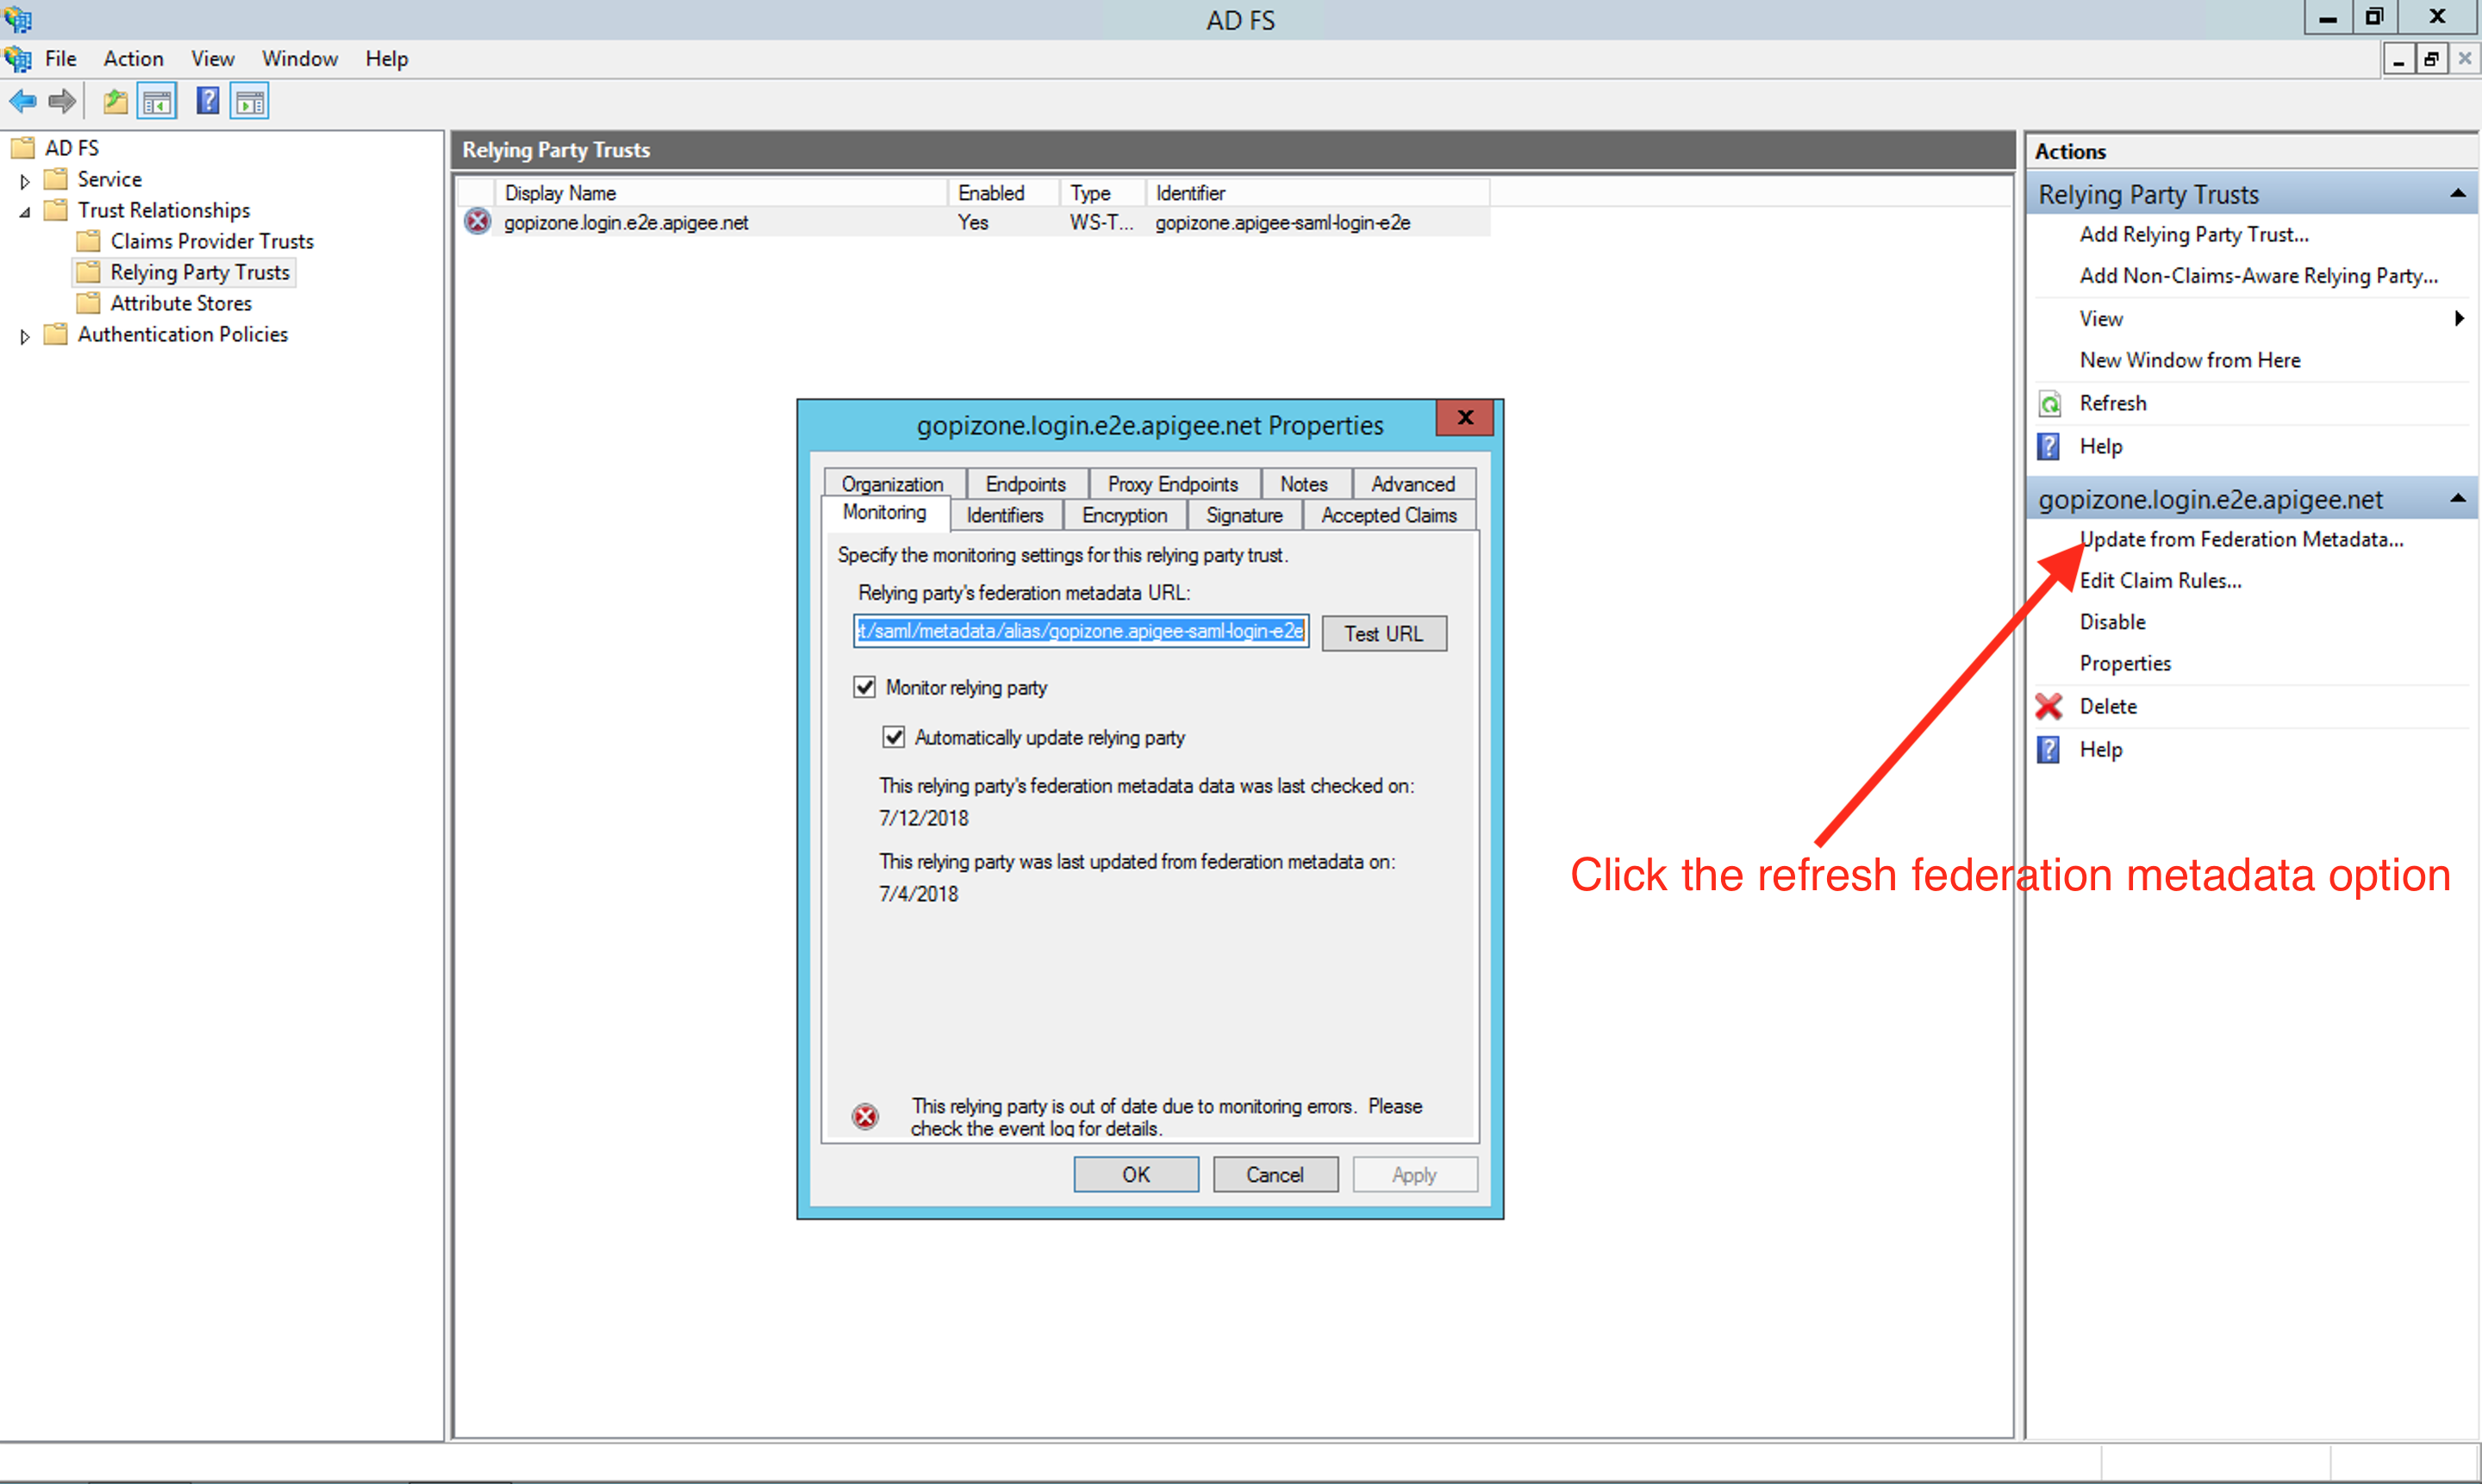
Wenn Sie Ihre ADFS-Instanz so eingerichtet haben, dass sie sich auf die vertrauende Seite bezieht (in diesem Fall Apigee), aktualisieren Sie die Metadaten nach der Veröffentlichung im Januar, indem Sie im ADFS-Verwaltungstool auf die Option Update from Federation metadata (Über Verbundmetadaten aktualisieren) klicken:
Wenn Sie dateibasierte Metadaten verwenden:
Laden Sie die neuen Metadaten nach der Veröffentlichung im Januar unter folgender Adresse herunter:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
Dabei entspricht zoneName dem Zonennamen, den Sie von Apigee erhalten haben.
- Erstellen Sie die Vertrauensstellung der vertrauenden Seite neu, indem Sie die vorhandene löschen. Weitere Informationen finden Sie im Dokument Edge als vertrauende Partei im ADFS-Identitätsanbieter konfigurieren.
Wenn Sie Fragen haben oder Unterstützung benötigen, wenden Sie sich an den Apigee Edge-Support.