

Você está lendo a documentação do Apigee Edge.
Acesse a
documentação da Apigee X. info
O provedor de serviços (SP) do SSO do Edge usa um certificado x509 para assinar solicitações de autenticação e descriptografar declarações SAML. Como parte do processo de segurança da Apigee, atualizamos nosso certificado de SP anualmente, normalmente em janeiro de cada ano. A Apigee vai entrar em contato quando o certificado estiver prestes a expirar.
Se você estiver usando o SAML com um provedor de identidade (IDP) que não está configurado para atualizar os metadados do certificado automaticamente, não será possível acessar a interface da Apigee Management Console UI até que você atualize o certificado. Essa mudança não vai afetar o tráfego da API de ambiente de execução.
Baixar o arquivo de metadados do certificado
Se você configurou o IDP SAML adicionando manualmente metadados que contêm o certificado ou fez upload do certificado de um arquivo estático, os usuários não poderão fazer login na interface da Apigee Management Console UI depois que a Apigee atualizar o certificado. Você precisa baixar os metadados do certificado mais recente após a versão de janeiro e substituir os metadados do certificado atual no IDP.
É possível baixar os metadados do certificado mais recente no seguinte local:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
Em que zoneName corresponde ao nome da zona que você recebeu da Apigee. Por exemplo, se o nome da zona for "myzone", o URL será:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Como atualizar os metadados do certificado para o ADFS
Esta seção descreve como atualizar os metadados dos serviços de federação do Microsoft Active Directory (ADFS, na sigla em inglês).
Para todos os outros IDPs, consulte a documentação do IDP sobre a atualização de metadados.
A maneira de atualizar os metadados do certificado depende de como você configurou o ADFS:
Se você configurou a instância do ADFS para monitorar a parte confiável (a Apigee, nesse caso), atualize os metadados após a versão de janeiro clicando na opção Update from Federation metadata disponível na ferramenta de gerenciamento do ADFS:
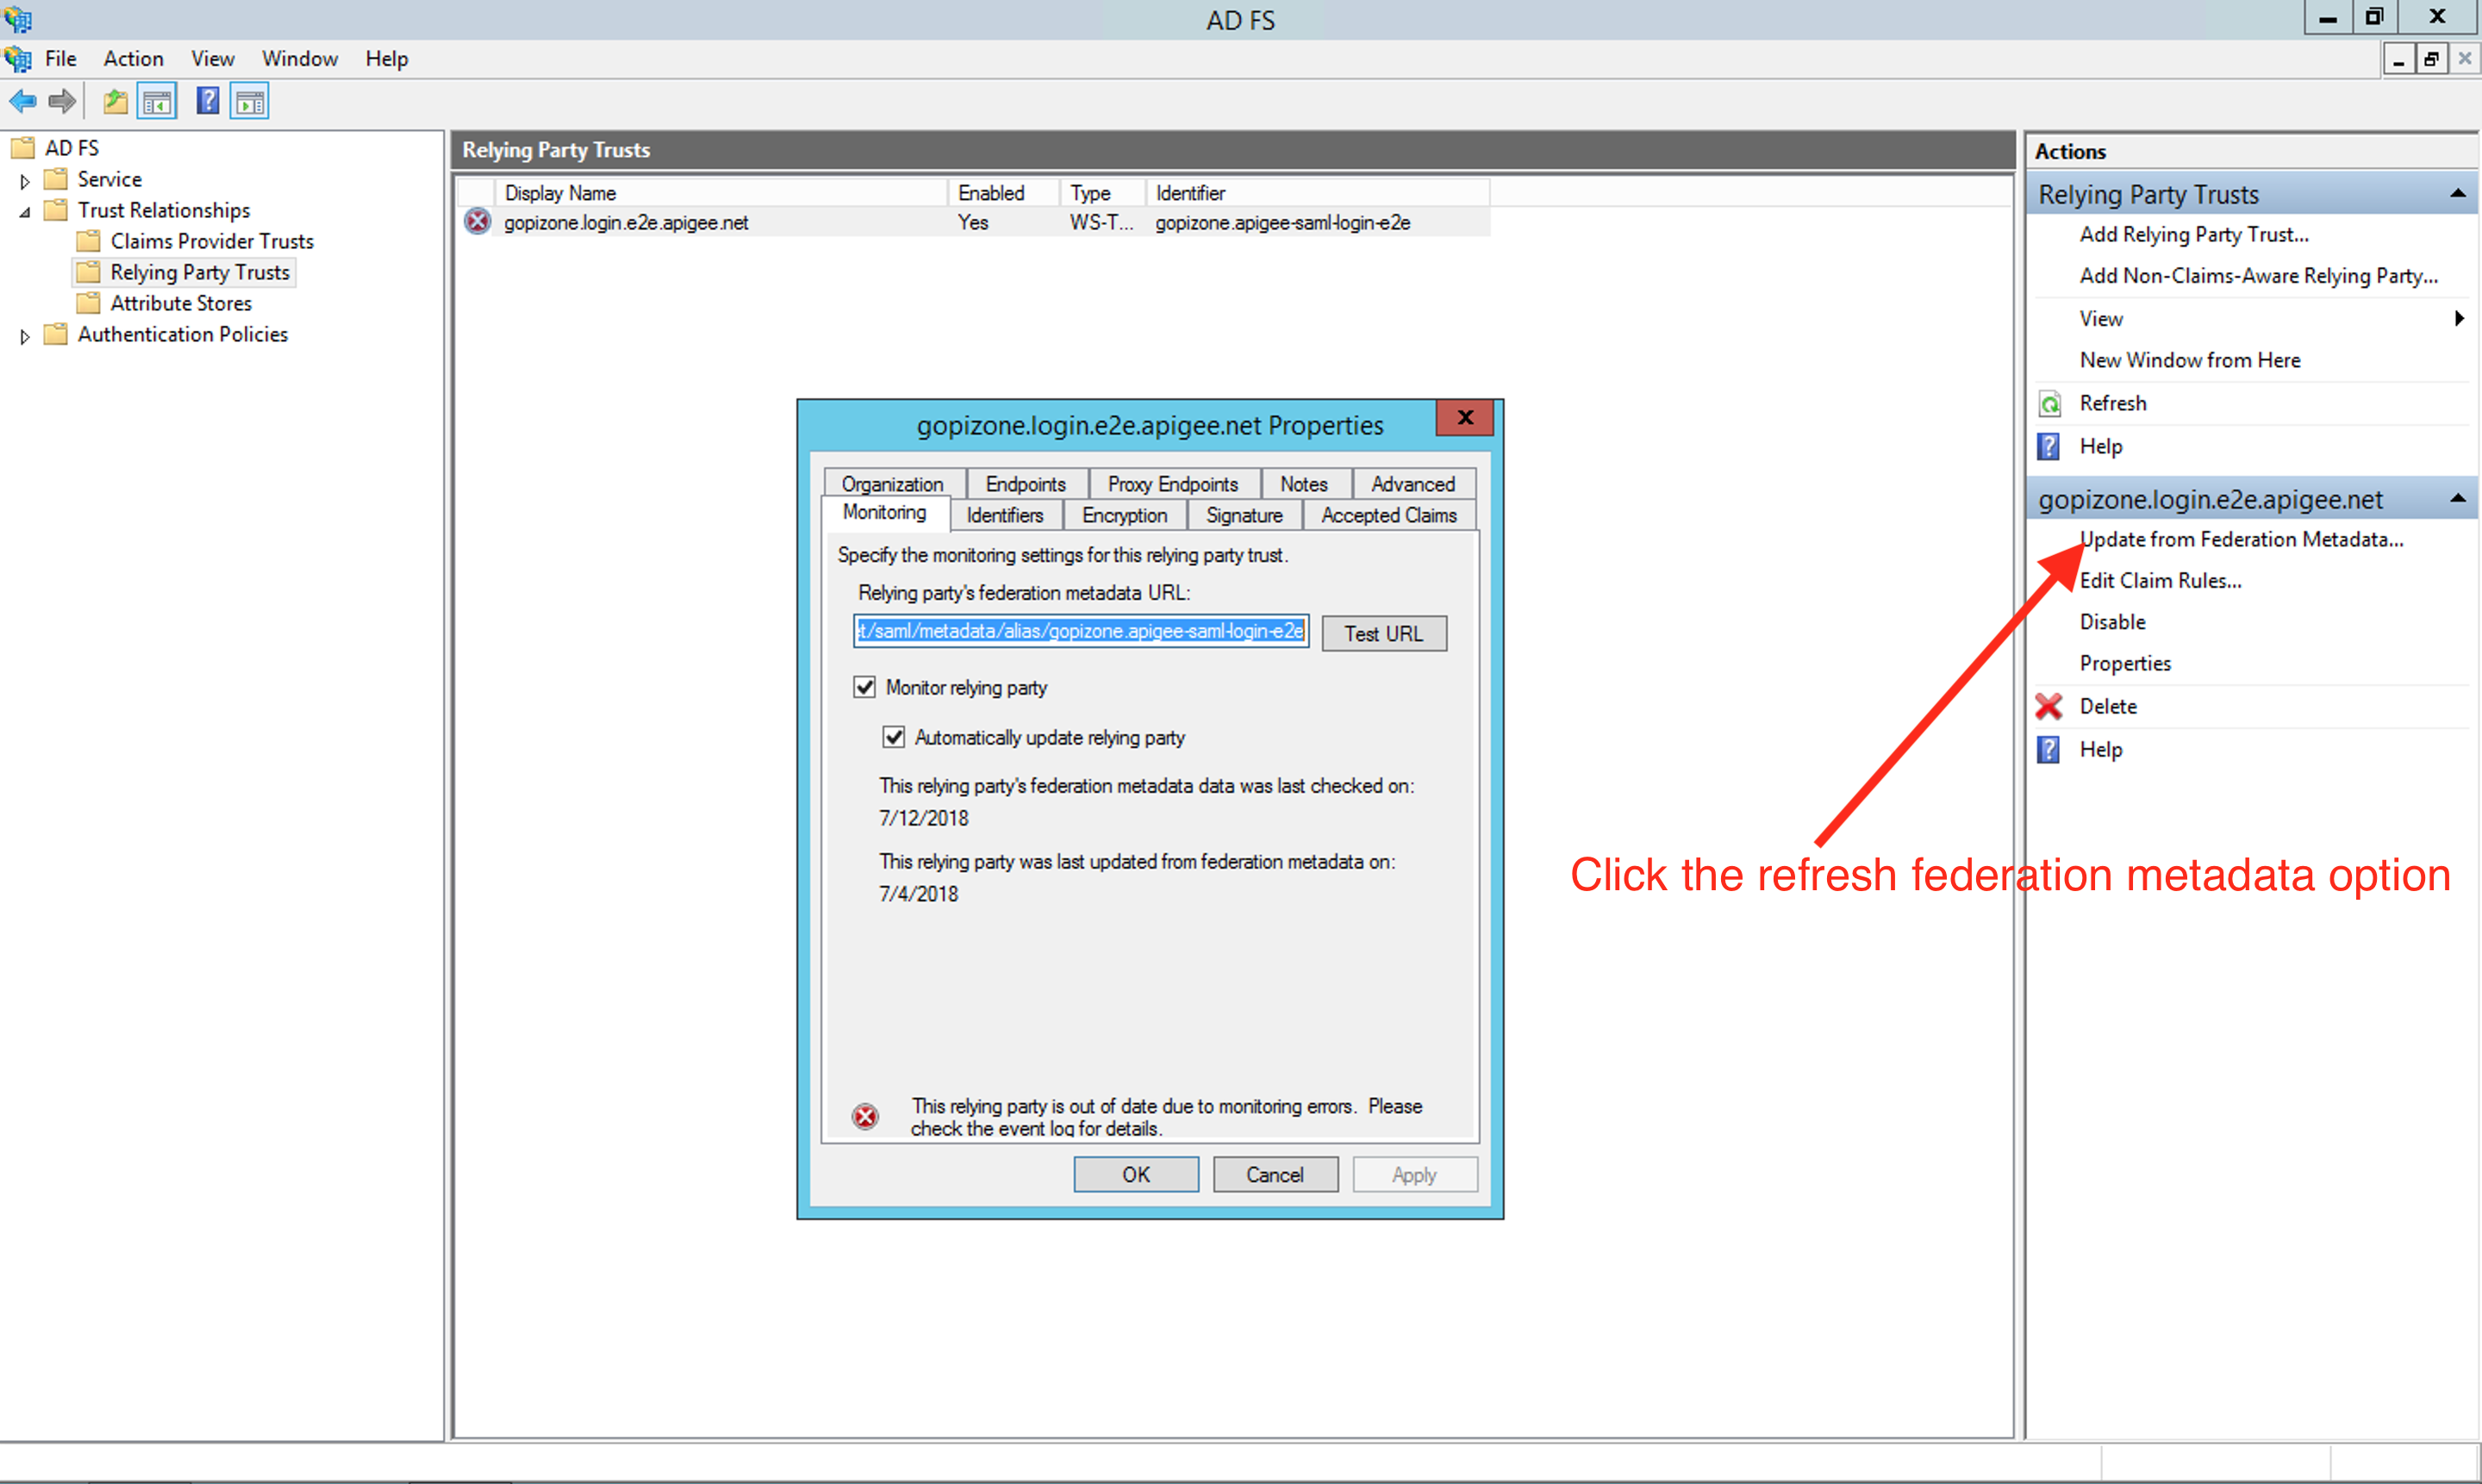
Se você usa metadados baseados em arquivos:
Baixe os novos metadados do local abaixo após a versão de janeiro de:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
Em que zoneName corresponde ao nome da zona que você recebeu da Apigee.
- Recrie a relação de confiança com a parte confiável excluindo a existente. Consulte Como configurar o Edge como uma parte confiável no documento do IDP do ADFS para mais informações.
Se tiver dúvidas ou precisar de ajuda, entre em contato com o suporte do Apigee Edge.