

คุณกำลังดูเอกสารประกอบของ Apigee Edge
ไปที่
เอกสารประกอบของ Apigee X info
ผู้ให้บริการ (SP) ของ Edge SSO ใช้ใบรับรอง x509 เพื่อลงนามในคำขอการตรวจสอบสิทธิ์และ ถอดรหัสการยืนยัน SAML เราจะอัปเดตใบรับรอง SP ทุกปี ซึ่งโดยปกติจะอยู่ในเดือนมกราคมของแต่ละปี โดยเป็นส่วนหนึ่งของกระบวนการรักษาความปลอดภัยของ Apigee Apigee จะติดต่อคุณเมื่อใบรับรองกำลังจะหมดอายุ
หากคุณใช้ SAML กับผู้ให้บริการข้อมูลประจำตัว (IDP) ที่ไม่ได้กำหนดค่าให้รีเฟรชข้อมูลเมตาของใบรับรองโดยอัตโนมัติ คุณจะเข้าถึง UI ของคอนโซลการจัดการ Apigee ไม่ได้จนกว่าจะอัปเดตใบรับรอง การเปลี่ยนแปลงนี้จะไม่ส่งผลต่อการรับส่งข้อมูล API ในรันไทม์
ดาวน์โหลดไฟล์ข้อมูลเมตาของใบรับรอง
หากคุณกำหนดค่า SAML IDP ด้วยการเพิ่มข้อมูลเมตาที่มีใบรับรองด้วยตนเอง หรืออัปโหลด ใบรับรองจากไฟล์แบบคงที่ ผู้ใช้จะเข้าสู่ระบบ UI ของคอนโซลการจัดการ Apigee ไม่ได้หลังจากที่ Apigee อัปเดตใบรับรอง คุณต้องดาวน์โหลดข้อมูลเมตาของใบรับรองล่าสุดหลังจากการเผยแพร่ในเดือนมกราคม และแทนที่ข้อมูลเมตาของใบรับรองปัจจุบันใน IDP
คุณสามารถดาวน์โหลดข้อมูลเมตาของใบรับรองล่าสุดได้จากตำแหน่งต่อไปนี้
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
โดยที่ zoneName ตรงกับชื่อโซนที่คุณได้รับจาก Apigee ตัวอย่างเช่น หากชื่อโซนของคุณคือ "myzone" URL จะเป็นดังนี้
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
การอัปเดตข้อมูลเมตาของใบรับรองสำหรับ ADFS
ส่วนนี้จะอธิบายวิธีอัปเดตข้อมูลเมตาสำหรับ Microsoft Active Directory Federation Services (ADFS)
สำหรับ IDP อื่นๆ ทั้งหมด โปรดดูเอกสารประกอบของ IDP เกี่ยวกับการรีเฟรชข้อมูลเมตา
วิธีอัปเดตข้อมูลเมตาของใบรับรองจะขึ้นอยู่กับวิธีที่คุณกำหนดค่า ADFS ดังนี้
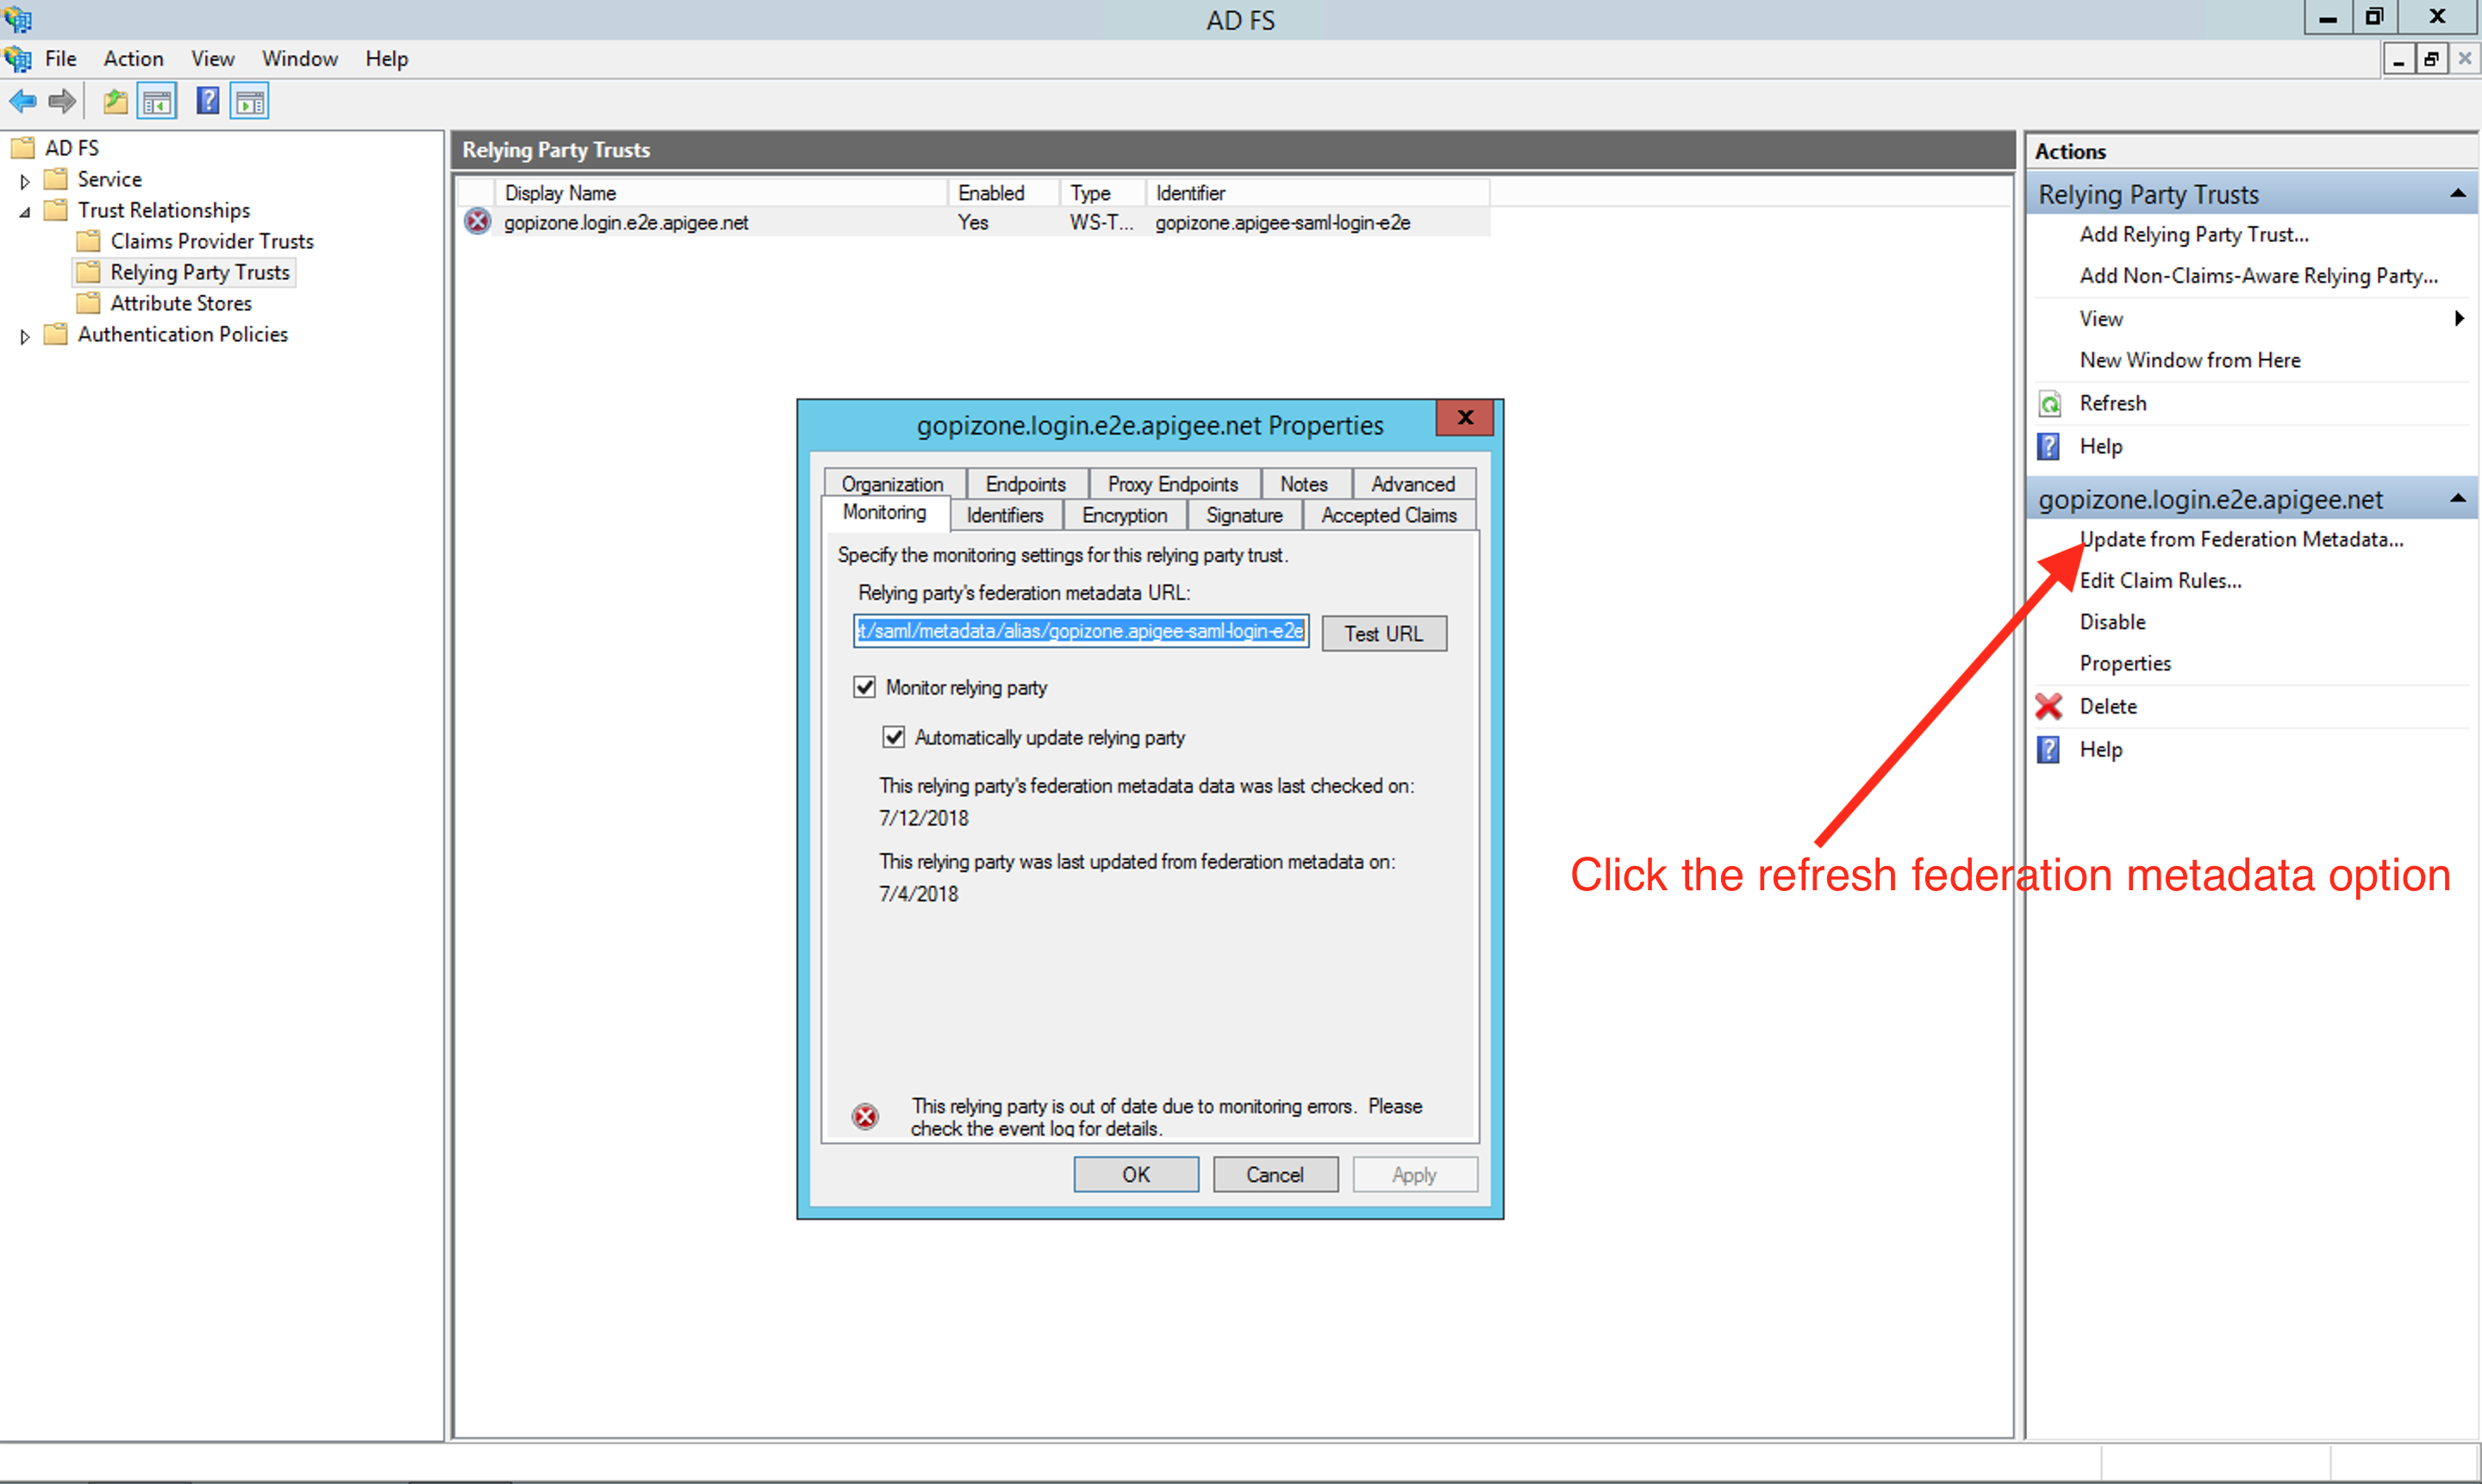
หากคุณตั้งค่าอินสแตนซ์ ADFS ให้ตรวจสอบ Relying Party (ในกรณีนี้คือ Apigee) ให้รีเฟรชข้อมูลเมตาหลังจากการเผยแพร่ในเดือนมกราคมโดยคลิกตัวเลือก อัปเดตจากข้อมูลเมตาของสหพันธรัฐ ซึ่งมีอยู่ในเครื่องมือการจัดการ ADFS:
หากคุณใช้ข้อมูลเมตาแบบอิงตามไฟล์ ให้ทำดังนี้
ดาวน์โหลดข้อมูลเมตาใหม่จากตำแหน่งด้านล่างหลังจากการเผยแพร่ในเดือนมกราคมจาก
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
โดยที่ zoneName ตรงกับชื่อโซนที่คุณได้รับจาก Apigee
- สร้างความน่าเชื่อถือของ Relying Party ขึ้นใหม่โดยลบความน่าเชื่อถือที่มีอยู่ ดูข้อมูลเพิ่มเติมได้ที่การกำหนดค่า Edge เป็น Relying Party ในเอกสารประกอบของ ADFS IDP
หากมีข้อสงสัยหรือต้องการความช่วยเหลือ โปรดติดต่อ ทีมสนับสนุนของ Apigee Edge