

您目前查看的是 Apigee Edge 說明文件。
前往 Apigee X 說明文件。 info
Edge 單一登入服務供應商 (SP) 會使用 x509 憑證簽署驗證要求,並解密 SAML 宣告。根據 Apigee 的安全程序,我們每年都會更新 SP 憑證,通常是在每年 1 月。憑證即將到期時,Apigee 會與您聯絡。
如果您使用 SAML,且身分識別提供者 (IDP) 未設定為自動重新整理憑證中繼資料,您就必須更新憑證,才能存取 Apigee 管理控制台使用者介面。這項異動不會影響執行階段 API 流量。
下載憑證中繼資料檔案
如果您是手動新增含有憑證的中繼資料,或是從靜態檔案上傳憑證來設定 SAML IDP,Apigee 更新憑證後,使用者就無法登入 Apigee 管理控制台 UI。您必須在 1 月發布版本後下載最新的憑證中繼資料,並替換 IDP 上的現有憑證中繼資料。
您可以從下列位置下載最新的憑證中繼資料:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
其中 zoneName 對應您從 Apigee 收到的區域名稱。 舉例來說,如果您的區域名稱是「myzone」,則網址為:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
更新 ADFS 的憑證中繼資料
本節說明如何更新 Microsoft Active Directory Federation Services (ADFS) 的中繼資料。
如為其他 IDP,請參閱 IDP 說明文件,瞭解如何重新整理中繼資料。
更新憑證中繼資料的方式取決於您設定 ADFS 的方式:
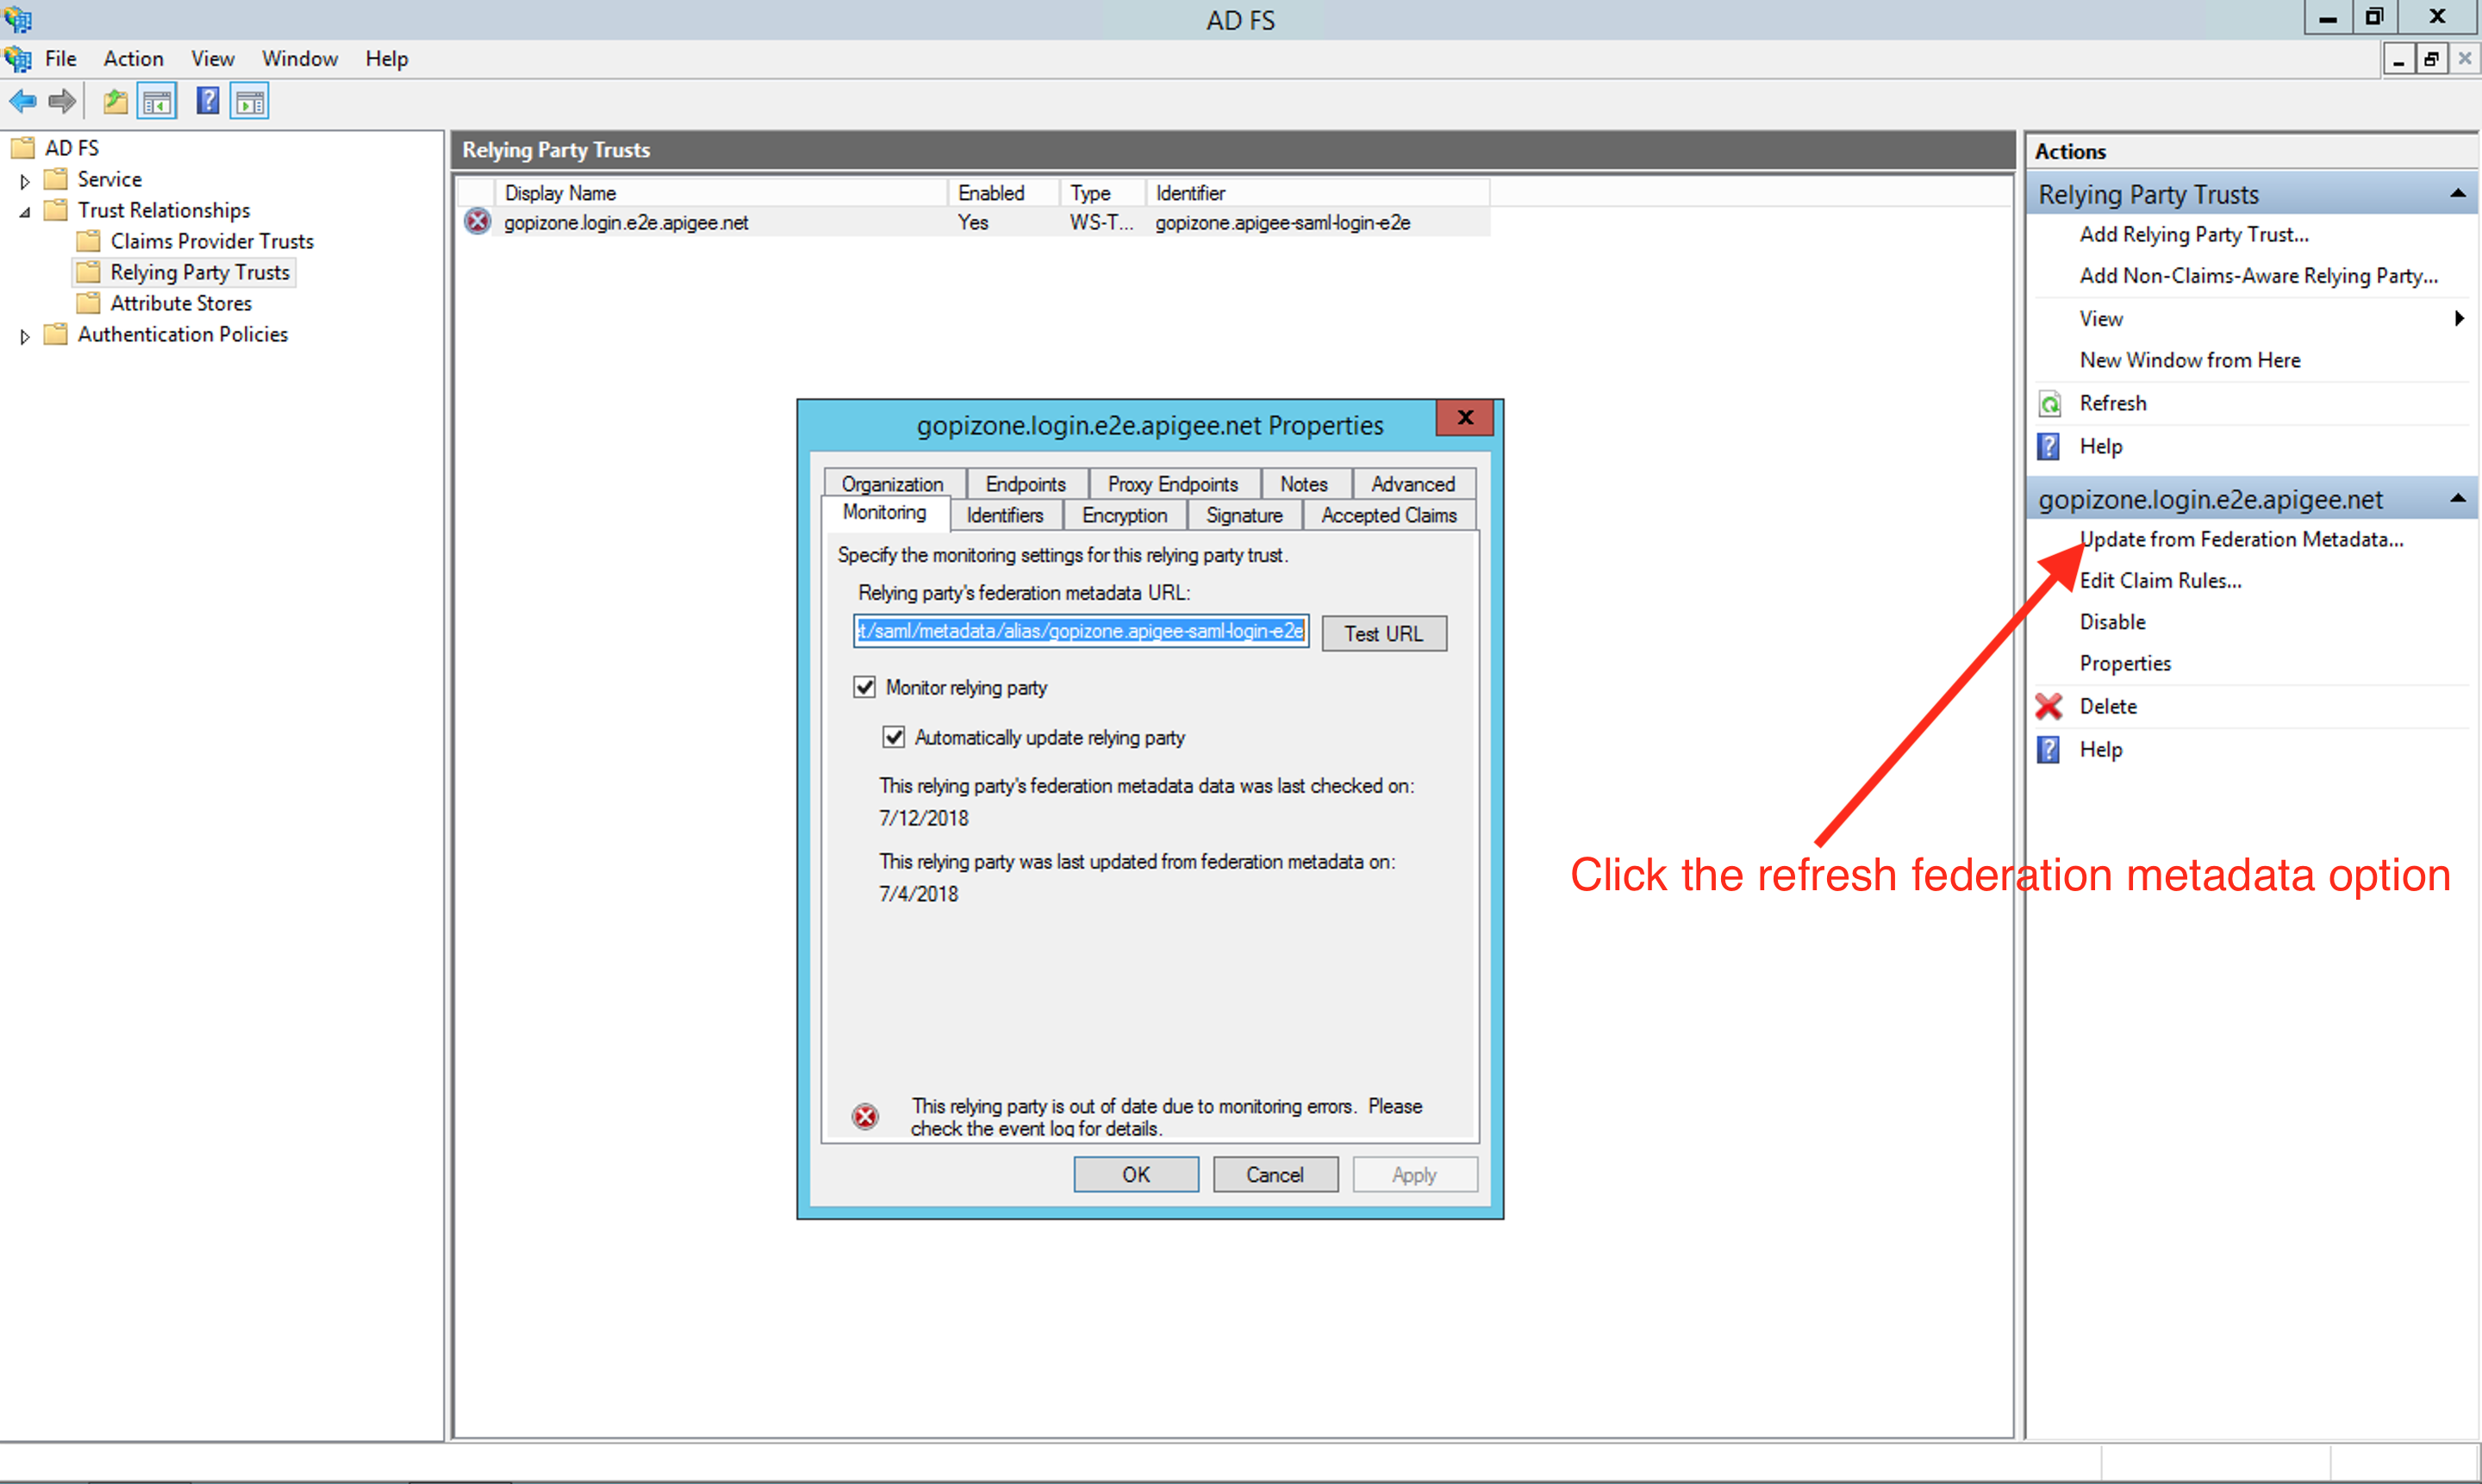
如果您已設定 ADFS 執行個體來監控信賴方 (本例中為 Apigee),請在 1 月發布後,點選 ADFS 管理工具中的「Update from Federation metadata」(從同盟中繼資料更新) 選項,重新整理中繼資料:
如果使用檔案型中繼資料:
1 月發布後,請從下列位置下載新中繼資料:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
其中 zoneName 是您從 Apigee 收到的區域名稱。
- 刪除現有的信賴憑證者信任,然後重新建立。 詳情請參閱「在 ADFS IDP 中將 Edge 設定為信賴方」文件。
如有任何問題或需要協助,請與 Apigee Edge 支援團隊聯絡。