Spesifikasi SAML menentukan tiga entitas:
- Akun utama (pengguna Edge UI)
- Penyedia layanan (Apigee SSO)
- Penyedia identitas (menampilkan pernyataan SAML)
Saat SAML diaktifkan, akun utama (pengguna UI Edge) meminta akses ke penyedia layanan (Apigee SSO). Apigee SSO (dalam perannya sebagai penyedia layanan SAML) kemudian meminta dan mendapatkan pernyataan identitas dari IDP SAML dan menggunakan pernyataan tersebut untuk membuat token OAuth2 yang diperlukan untuk mengakses Edge UI. Pengguna kemudian dialihkan ke UI Edge.
Proses ini ditunjukkan di bawah:
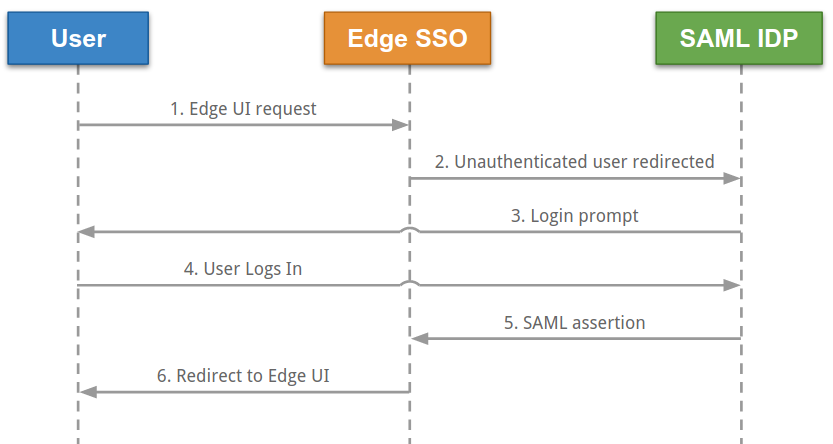
Dalam diagram ini:
- Pengguna mencoba mengakses UI Edge dengan membuat permintaan ke URL login untuk UI Edge. Contoh:
https://edge_ui_IP_DNS:9000 - Permintaan yang tidak diautentikasi akan dialihkan ke IDP SAML. Misalnya, "https://idp.customer.com".
- Jika pengguna belum login ke penyedia identitas, mereka akan diminta untuk login.
- Pengguna login.
- Pengguna diautentikasi oleh IDP SAML, yang menghasilkan pernyataan SAML 2.0 dan menampilkannya ke Apigee SSO.
- Apigee SSO memvalidasi pernyataan, mengekstrak identitas pengguna dari pernyataan, membuat token autentikasi OAuth 2 untuk UI Edge, dan mengalihkan pengguna ke halaman UI Edge utama di:
https://edge_ui_IP_DNS:9000/platform/orgName
Dengan orgName adalah nama organisasi Edge.
Edge mendukung banyak IDP, termasuk Okta dan Microsoft Active Directory Federation Services (ADFS). Untuk mengetahui informasi tentang cara mengonfigurasi ADFS untuk digunakan dengan Edge, lihat Mengonfigurasi Edge sebagai Relying Party di IDP ADFS. Untuk Okta, lihat bagian berikut.
Untuk mengonfigurasi IDP SAML, Edge memerlukan alamat email untuk mengidentifikasi pengguna. Oleh karena itu, penyedia identitas harus menampilkan alamat email sebagai bagian dari pernyataan identitas.
Selain itu, Anda mungkin memerlukan beberapa atau semua hal berikut:
| Setelan | Deskripsi |
|---|---|
| URL Metadata |
IDP SAML mungkin memerlukan URL metadata Apigee SSO. URL metadata dalam format: protocol://apigee_sso_IP_DNS:port/saml/metadata Contoh: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| URL Assertion Consumer Service |
Dapat digunakan sebagai URL pengalihan kembali ke Edge setelah pengguna memasukkan kredensial IDP mereka, dalam bentuk: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Contoh: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL logout tunggal |
Anda dapat mengonfigurasi Apigee SSO untuk mendukung logout tunggal. Lihat Mengonfigurasi logout tunggal dari UI Edge untuk mengetahui informasi selengkapnya. URL logout tunggal Apigee SSO memiliki format: protocol://apigee_SSO_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Contoh: http://1.2.3.4:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
ID entitas SP (atau URI Audiens) |
Untuk Apigee SSO: apigee-saml-login-opdk |
Mengonfigurasi Okta
Untuk mengonfigurasi Okta:
- Login ke Okta.
- Pilih Applications, lalu pilih aplikasi SAML Anda.
- Pilih tab Assignments untuk menambahkan pengguna ke aplikasi. Pengguna ini akan dapat login ke UI Edge dan melakukan panggilan API Edge. Namun, Anda harus menambahkan setiap pengguna ke organisasi Edge terlebih dahulu dan menentukan peran pengguna. Lihat Mendaftarkan pengguna Edge baru untuk mengetahui informasi selengkapnya.
- Pilih tab Sign on untuk mendapatkan URL metadata Penyedia Identitas. Simpan URL tersebut karena Anda memerlukannya untuk mengonfigurasi Edge.
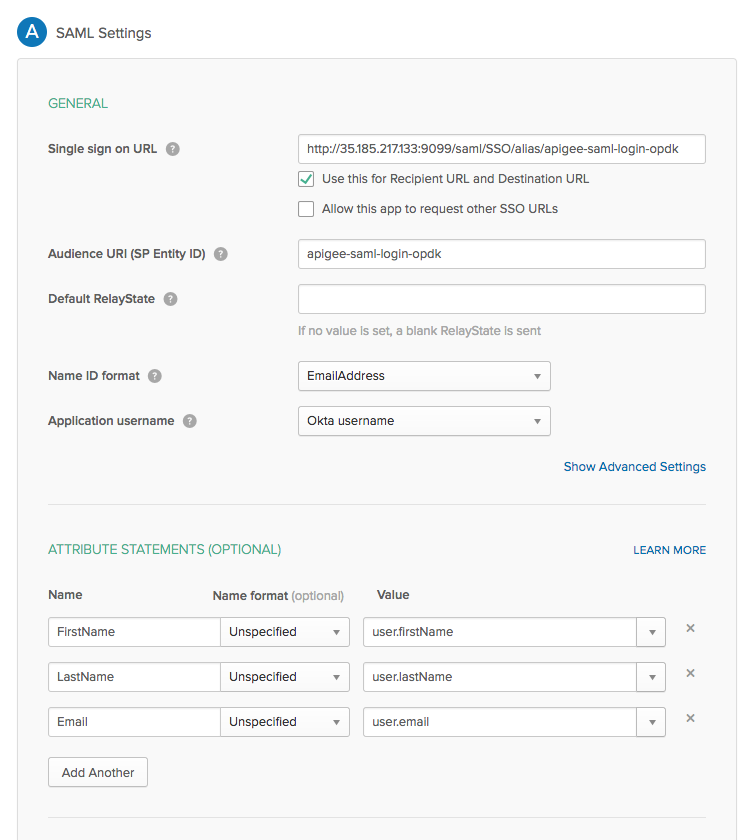
- Pilih tab General untuk mengonfigurasi aplikasi Okta, seperti yang ditunjukkan pada
tabel di bawah:
Setelan Deskripsi Single sign on URL Menentukan URL pengalihan kembali ke Edge untuk digunakan setelah pengguna memasukkan kredensial Okta mereka. URL ini dalam format: http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
Jika Anda berencana mengaktifkan TLS di
apigee-sso:https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
Dengan apigee_sso_IP_DNS adalah alamat IP atau nama DNS dari node yang menghosting
apigee-sso.Perhatikan bahwa URL ini peka huruf besar/kecil dan SSO harus muncul dalam huruf kapital.
Jika Anda memiliki load balancer di depan
apigee-sso,tentukan alamat IP atau nama DNSapigee-ssoseperti yang direferensikan melalui load balancer.Gunakan ini untuk URL Penerima dan URL Tujuan Centang kotak ini. Audience URI (SP Entity ID) Disetel ke apigee-saml-login-opdkRelayState Default Dapat dikosongkan. Format ID Nama Tentukan EmailAddressNama pengguna aplikasi Tentukan Okta usernameAttribute Statements (Opsional) Tentukan FirstName,LastName, danEmailseperti yang ditunjukkan pada gambar di bawah.
Kotak dialog setelan SAML akan muncul seperti di bawah setelah Anda selesai: