

Secara default, Anda mengakses UI Edge baru melalui HTTP menggunakan alamat IP atau nama DNS node UI Edge dan port 3001. Contoh:
http://newue_IP:3001
Atau, Anda dapat mengonfigurasi akses TLS ke UI Edge sehingga Anda dapat mengaksesnya dalam bentuk:
https://newue_IP:3001
Persyaratan TLS
UI Edge hanya mendukung TLS v1.2. Jika Anda mengaktifkan TLS di UI Edge, pengguna harus terhubung ke UI Edge menggunakan browser yang kompatibel dengan TLS v1.2.
Properti konfigurasi TLS
Jalankan perintah berikut untuk mengonfigurasi TLS untuk Edge UI:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dengan configFile adalah file konfigurasi yang Anda gunakan untuk menginstal Edge UI.
Sebelum menjalankan perintah ini, Anda harus mengedit file konfigurasi untuk menetapkan properti yang diperlukan yang mengontrol TLS. Tabel berikut menjelaskan properti yang Anda gunakan untuk mengonfigurasi TLS untuk Edge UI:
| Properti | Deskripsi | Wajib? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
Menetapkan protokol, "http" atau "https", yang digunakan untuk mengakses Edge UI. Nilai defaultnya adalah "http". Tetapkan ke "https" untuk mengaktifkan TLS: MANAGEMENT_UI_SCHEME=https |
Ya |
MANAGEMENT_UI_TLS_OFFLOAD
|
Jika "n", menentukan bahwa permintaan TLS ke UI Edge dihentikan
di UI Edge. Anda harus menetapkan Jika "y", menentukan bahwa permintaan TLS ke UI Edge dihentikan di load balancer, dan load balancer kemudian meneruskan permintaan ke UI Edge menggunakan HTTP. Jika Anda menghentikan TLS di load balancer, UI Edge masih perlu mengetahui bahwa permintaan asli masuk melalui TLS. Misalnya, beberapa cookie memiliki tanda Secure yang ditetapkan. Anda harus menetapkan MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
Ya |
MANAGEMENT_UI_TLS_KEY_FILE
|
Jika MANAGEMENT_UI_TLS_OFFLOAD=n, menentukan jalur absolut
ke file kunci dan sertifikat TLS. File harus diformat sebagai file PEM tanpa frasa sandi, dan harus dimiliki oleh pengguna "apigee".
Lokasi yang direkomendasikan untuk file ini adalah:
/opt/apigee/customer/application/edge-management-ui Jika direktori tersebut tidak ada, buat direktori tersebut. Jika |
Ya, jika MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
Jika Tetapkan properti ini berdasarkan properti lain dalam file konfigurasi. Contoh: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Dengan:
Lihat Menginstal UI Edge baru untuk mengetahui informasi selengkapnya tentang properti ini. Jika
|
Ya |
SHOEHORN_SCHEME
|
Sebelum Menginstal Edge UI baru, Anda harus menginstal Edge UI dasar, yang disebut shoehorn. File konfigurasi penginstalan menggunakan properti berikut untuk menentukan protokol, "http", yang digunakan untuk mengakses UI Edge dasar: SHOEHORN_SCHEME=http UI Edge dasar tidak mendukung TLS, jadi meskipun Anda mengaktifkan TLS di UI Edge, properti ini harus tetap ditetapkan ke "http". |
Ya dan ditetapkan ke "http" |
Mengonfigurasi TLS
Untuk mengonfigurasi akses TLS ke UI Edge:
Buat sertifikat dan kunci TLS sebagai file PEM tanpa frasa sandi. Contoh:
mykey.pem
mycert.pem
Ada banyak cara untuk membuat sertifikat dan kunci TLS. Misalnya, Anda dapat menjalankan perintah berikut untuk membuat sertifikat dan kunci yang tidak ditandatangani:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Salin file kunci dan sertifikat ke direktori
/opt/apigee/customer/application/edge-management-ui. Jika direktori tersebut tidak ada, buat direktori tersebut. Pastikan sertifikat dan kunci dimiliki oleh pengguna "apigee":
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Edit file konfigurasi yang Anda gunakan untuk menginstal UI Edge guna menetapkan properti TLS berikut:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Jalankan perintah berikut untuk mengonfigurasi TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dengan configFile adalah nama file konfigurasi.
Skrip akan memulai ulang UI Edge.
Jalankan perintah berikut untuk menyiapkan dan memulai ulang shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Setelah dimulai ulang, UI Edge akan mendukung akses melalui HTTPS. Jika Anda tidak dapat login ke UI Edge setelah mengaktifkan TLS, hapus cache browser dan coba login lagi.
Mengonfigurasi Edge UI saat TLS dihentikan di load balancer
Jika Anda memiliki load balancer yang meneruskan permintaan ke Edge UI, Anda dapat memilih untuk menghentikan koneksi TLS di load balancer, lalu meminta load balancer meneruskan permintaan ke Edge UI melalui HTTP:
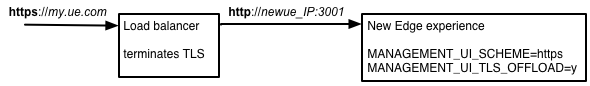
Konfigurasi ini didukung, tetapi Anda perlu mengonfigurasi load balancer dan UI Edge sebagaimana mestinya.
Untuk mengonfigurasi UI Edge saat TLS dihentikan di load balancer:
Edit file konfigurasi yang Anda gunakan untuk menginstal Edge UI guna menetapkan properti TLS berikut:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and Edge UI.
# The load balancer and the Edge UI must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Jika Anda menetapkan
MANAGEMENT_UI_TLS_OFFLOAD=y, hapusMANAGEMENT_UI_TLS_KEY_FILEdanMANAGEMENT_UI_TLS_CERT_FILE.. Keduanya diabaikan karena permintaan ke Edge UI masuk melalui HTTP.Jalankan perintah berikut untuk mengonfigurasi TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dengan configFile adalah nama file konfigurasi.
Skrip akan memulai ulang UI Edge.
Jalankan perintah berikut untuk menyiapkan dan memulai ulang shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Setelah dimulai ulang, UI Edge akan mendukung akses melalui HTTPS. Jika Anda tidak dapat login ke UI Edge setelah mengaktifkan TLS, hapus cache browser dan coba login lagi.
Menonaktifkan TLS di UI Edge
Untuk menonaktifkan TLS di UI Edge:
Edit file konfigurasi yang Anda gunakan untuk menginstal UI Edge guna menetapkan properti TLS berikut:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the Edge UI.
MANAGEMENT_UI_IP=newue_IP_DNS
Jalankan perintah berikut untuk menonaktifkan TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dengan configFile adalah nama file konfigurasi.
Skrip akan memulai ulang UI Edge.
Jalankan perintah berikut untuk menyiapkan dan memulai ulang shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Anda kini dapat mengakses UI Edge melalui HTTP. Jika Anda tidak dapat login ke UI Edge setelah menonaktifkan TLS, hapus cache browser dan coba login lagi.