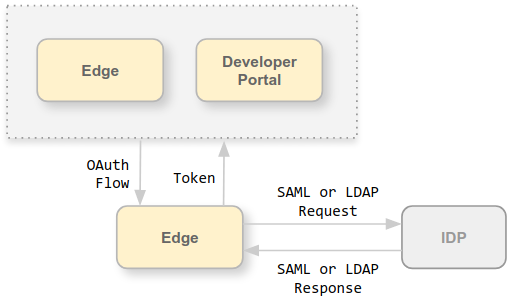
Edge UI และ Edge Management API ทำงานโดยส่งคำขอไปยัง Edge Management Server ซึ่ง Management Server รองรับการตรวจสอบสิทธิ์ประเภทต่อไปนี้
- การตรวจสอบสิทธิ์พื้นฐาน: เข้าสู่ระบบ Edge UI หรือส่งคำขอไปยัง API การจัดการ Edge โดยส่งชื่อผู้ใช้และรหัสผ่าน
- OAuth2: แลกเปลี่ยนข้อมูลเข้าสู่ระบบ Edge Basic Auth เป็นโทเค็นเพื่อการเข้าถึง OAuth2 และโทเค็นการรีเฟรช เรียกใช้ Edge Management API โดยส่งโทเค็นเพื่อการเข้าถึง OAuth2 ในส่วนหัว Bearer ของการเรียก API
Edge รองรับการใช้ผู้ให้บริการข้อมูลประจำตัว (IDP) ภายนอกต่อไปนี้สำหรับการตรวจสอบสิทธิ์
- ภาษามาร์กอัปเพื่อยืนยันความปลอดภัย (SAML) 2.0: สร้างการเข้าถึง OAuth จากการยืนยัน SAML ที่แสดงผลโดยผู้ให้บริการข้อมูลประจำตัว SAML
- Lightweight Directory Access Protocol (LDAP): ใช้วิธีการตรวจสอบสิทธิ์การค้นหาและการเชื่อมโยงหรือการเชื่อมโยงแบบง่ายของ LDAP เพื่อสร้างโทเค็นเพื่อการเข้าถึง OAuth
ทั้ง SAML และ LDAP IDP รองรับสภาพแวดล้อมการลงชื่อเพียงครั้งเดียว (SSO) การใช้ IDP ภายนอกกับ Edge จะช่วยให้คุณรองรับ SSO สำหรับ Edge UI และ API นอกเหนือจากบริการอื่นๆ ที่คุณมีและรองรับ IDP ภายนอกด้วย
วิธีการในส่วนนี้เพื่อเปิดใช้การรองรับ IDP ภายนอกแตกต่างจากการตรวจสอบสิทธิ์ภายนอกในลักษณะต่อไปนี้
- ส่วนนี้จะเพิ่มการรองรับ SSO
- ส่วนนี้มีไว้สำหรับผู้ใช้ Edge UI (ไม่ใช่ Classic UI)
- ส่วนนี้รองรับในเวอร์ชัน 4.19.06 ขึ้นไปเท่านั้น
เกี่ยวกับ Apigee SSO
หากต้องการรองรับ SAML หรือ LDAP ใน Edge ให้ติดตั้ง apigee-sso ซึ่งเป็นโมดูล SSO ของ Apigee
รูปภาพต่อไปนี้แสดง Apigee SSO ในการติดตั้ง Edge for Private Cloud
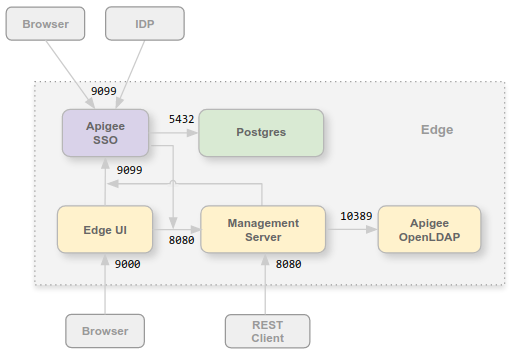
คุณสามารถติดตั้งโมดูล Apigee SSO ในโหนดเดียวกับ Edge UI และเซิร์ฟเวอร์การจัดการ หรือในโหนดของตัวเองก็ได้ ตรวจสอบว่า Apigee SSO มีสิทธิ์เข้าถึงเซิร์ฟเวอร์การจัดการผ่านพอร์ต 8080
ต้องเปิดพอร์ต 9099 ในโหนด Apigee SSO เพื่อรองรับการเข้าถึง Apigee SSO จากเบราว์เซอร์, จาก SAML หรือ LDAP IDP ภายนอก และจากเซิร์ฟเวอร์การจัดการและ Edge UI ในการกำหนดค่า Apigee SSO คุณสามารถระบุได้ว่าการเชื่อมต่อภายนอกจะใช้โปรโตคอล HTTP หรือ HTTPS ที่เข้ารหัส
Apigee SSO ใช้ฐานข้อมูล Postgres ที่เข้าถึงได้ในพอร์ต 5432 บนโหนด Postgres โดยปกติแล้ว คุณสามารถใช้เซิร์ฟเวอร์ Postgres เดียวกันกับที่ติดตั้งด้วย Edge ได้ ไม่ว่าจะเป็นเซิร์ฟเวอร์ Postgres แบบสแตนด์อโลนหรือเซิร์ฟเวอร์ Postgres 2 เครื่องที่กำหนดค่าในโหมดมาสเตอร์/สแตนด์บาย หากโหลดบนเซิร์ฟเวอร์ Postgres สูง คุณยังเลือกสร้างโหนด Postgres แยกต่างหากสำหรับ Apigee SSO โดยเฉพาะได้ด้วย
เพิ่มการรองรับ OAuth2 ไปยัง Edge สำหรับ Private Cloud
ตามที่กล่าวไว้ข้างต้น การติดตั้งใช้งาน SAML ของ Edge จะอาศัยโทเค็นเพื่อการเข้าถึง OAuth2 ดังนั้นจึงมีการเพิ่มการรองรับ OAuth2 ลงใน Edge สำหรับ Private Cloud ดูข้อมูลเพิ่มเติมได้ที่ข้อมูลเบื้องต้นเกี่ยวกับ OAuth 2.0
เกี่ยวกับ SAML
การตรวจสอบสิทธิ์ SAML มีข้อดีหลายประการ การใช้ SAML ช่วยให้คุณทำสิ่งต่อไปนี้ได้
- ควบคุมการจัดการผู้ใช้อย่างเต็มรูปแบบ เมื่อผู้ใช้ออกจากองค์กรและถูกยกเลิกการจัดสรรจากส่วนกลาง ระบบจะปฏิเสธการเข้าถึง Edge โดยอัตโนมัติ
- ควบคุมวิธีที่ผู้ใช้ตรวจสอบสิทธิ์เพื่อเข้าถึง Edge คุณสามารถเลือกประเภทการตรวจสอบสิทธิ์ที่แตกต่างกันสำหรับองค์กร Edge ต่างๆ ได้
- ควบคุมนโยบายการตรวจสอบสิทธิ์ ผู้ให้บริการ SAML อาจรองรับนโยบายการตรวจสอบสิทธิ์ที่สอดคล้องกับมาตรฐานองค์กรของคุณมากกว่า
- คุณสามารถตรวจสอบการเข้าสู่ระบบ การออกจากระบบ การพยายามเข้าสู่ระบบที่ไม่สำเร็จ และกิจกรรมที่มีความเสี่ยงสูงในการติดตั้งใช้งาน Edge ได้
เมื่อเปิดใช้ SAML การเข้าถึง Edge UI และ Edge Management API จะใช้โทเค็นเพื่อการเข้าถึง OAuth2 โทเค็นเหล่านี้สร้างขึ้นโดยโมดูล Apigee SSO ซึ่งยอมรับการยืนยัน SAML ที่แสดงผลโดย IDP ของคุณ
เมื่อสร้างจากการยืนยัน SAML แล้ว โทเค็น OAuth จะใช้ได้เป็นเวลา 30 นาที และโทเค็นการรีเฟรชจะใช้ได้เป็นเวลา 24 ชั่วโมง สภาพแวดล้อมในการพัฒนาซอฟต์แวร์อาจรองรับการทำงานอัตโนมัติสำหรับงานพัฒนาทั่วไป เช่น การทดสอบอัตโนมัติหรือการรวมอย่างต่อเนื่อง/การติดตั้งใช้งานอย่างต่อเนื่อง (CI/CD) ซึ่งต้องใช้โทเค็นที่มีระยะเวลานานขึ้น ดูข้อมูลเกี่ยวกับการสร้างโทเค็นพิเศษสำหรับงานอัตโนมัติได้ที่หัวข้อการใช้ SAML กับงานอัตโนมัติ
เกี่ยวกับ LDAP
Lightweight Directory Access Protocol (LDAP) เป็นโปรโตคอลแอปพลิเคชันมาตรฐานอุตสาหกรรมแบบเปิดสำหรับการเข้าถึงและดูแลรักษาบริการข้อมูลไดเรกทอรีแบบกระจาย บริการไดเรกทอรีอาจให้ชุดระเบียนที่มีการจัดระเบียบ ซึ่งมักจะมีโครงสร้างแบบลำดับชั้น เช่น ไดเรกทอรีอีเมลของบริษัท
การตรวจสอบสิทธิ์ LDAP ภายใน Apigee SSO ใช้โมดูล LDAP ของ Spring Security ด้วยเหตุนี้ วิธีการตรวจสอบสิทธิ์และตัวเลือกการกำหนดค่าสำหรับการรองรับ LDAP ของ Apigee SSO จึงเชื่อมโยงโดยตรงกับวิธีการตรวจสอบสิทธิ์และตัวเลือกการกำหนดค่าที่พบใน Spring Security LDAP
LDAP ที่มี Edge สำหรับ Private Cloud รองรับวิธีการตรวจสอบสิทธิ์ต่อไปนี้กับเซิร์ฟเวอร์ที่เข้ากันได้กับ LDAP
- ค้นหาและเชื่อมโยง (การเชื่อมโยงทางอ้อม)
- การเชื่อมโยงแบบง่าย (การเชื่อมโยงโดยตรง)
Apigee SSO จะพยายามดึงข้อมูลอีเมลของผู้ใช้และอัปเดตบันทึกผู้ใช้ภายในด้วยอีเมลดังกล่าว เพื่อให้มีอีเมลปัจจุบันในไฟล์เนื่องจาก Edge ใช้อีเมลนี้เพื่อวัตถุประสงค์ในการให้สิทธิ์
URL ของ Edge UI และ API
URL ที่คุณใช้เข้าถึง Edge UI และ Edge Management API จะเหมือนกับ URL ที่ใช้ก่อนเปิดใช้ SAML หรือ LDAP สำหรับ Edge UI ให้ทำดังนี้
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
โดยที่ edge_UI_IP_DNS คือที่อยู่ IP หรือชื่อ DNS ของเครื่องที่โฮสต์ Edge UI ในขั้นตอนการกำหนดค่า Edge UI คุณสามารถระบุได้ว่าการเชื่อมต่อจะใช้โปรโตคอล HTTP หรือ HTTPS ที่เข้ารหัส
สำหรับ Edge Management API
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
โดยที่ ms_IP_DNS คือที่อยู่ IP หรือชื่อ DNS ของเซิร์ฟเวอร์การจัดการ ในขั้นตอนการกำหนดค่า API คุณสามารถระบุได้ว่าการเชื่อมต่อจะใช้ HTTP หรือโปรโตคอล HTTPS ที่เข้ารหัส
กำหนดค่า TLS ใน Apigee SSO
โดยค่าเริ่มต้น การเชื่อมต่อกับ Apigee SSO จะใช้ HTTP ผ่านพอร์ต 9099 ในโหนดที่โฮสต์ apigee-sso ซึ่งเป็นโมดูล Apigee SSO apigee-sso มีอินสแตนซ์ Tomcat ในตัวที่จัดการคำขอ HTTP และ HTTPS
Apigee SSO และ Tomcat รองรับโหมดการเชื่อมต่อ 3 โหมด ได้แก่
- ค่าเริ่มต้น: การกำหนดค่าเริ่มต้นรองรับคำขอ HTTP ในพอร์ต 9099
- SSL_TERMINATION: เปิดใช้การเข้าถึง TLS ไปยัง Apigee SSO ในพอร์ตที่คุณเลือก คุณต้องระบุคีย์ TLS และใบรับรองสำหรับโหมดนี้
- SSL_PROXY: กำหนดค่า Apigee SSO ในโหมดพร็อกซี ซึ่งหมายความว่าคุณได้ติดตั้งตัวจัดสรรภาระงานไว้หน้า
apigee-ssoและสิ้นสุด TLS ในตัวจัดสรรภาระงาน คุณสามารถระบุพอร์ตที่ใช้ในapigee-ssoสำหรับคำขอจากตัวจัดสรรภาระงานได้
เปิดใช้การรองรับ IDP ภายนอกสำหรับพอร์ทัล
หลังจากเปิดใช้การรองรับ IDP ภายนอกสำหรับ Edge แล้ว คุณจะเลือกเปิดใช้การรองรับดังกล่าวสำหรับพอร์ทัลบริการสำหรับนักพัฒนาแอป Apigee (หรือเรียกสั้นๆ ว่าพอร์ทัล) ก็ได้ พอร์ทัลรองรับการตรวจสอบสิทธิ์ SAML และ LDAP เมื่อส่งคำขอไปยัง Edge โปรดทราบว่าการดำเนินการนี้แตกต่างจากการตรวจสอบสิทธิ์ SAML และ LDAP สำหรับการเข้าสู่ระบบพอร์ทัลของนักพัฒนาแอป คุณกำหนดค่าการตรวจสอบสิทธิ์ IDP ภายนอกสำหรับการเข้าสู่ระบบของนักพัฒนาแอปแยกต่างหาก ดูข้อมูลเพิ่มเติมได้ที่กำหนดค่าพอร์ทัลให้ใช้ IDP
ในการกำหนดค่าพอร์ทัล คุณต้องระบุ URL ของโมดูล Apigee SSO ที่ติดตั้งไว้กับ Edge ดังนี้