

La funzionalità mTLS di Apigee aggiunge sicurezza alle comunicazioni tra i componenti del cluster Edge for Private Cloud.
Panoramica dell'architettura
Per fornire comunicazioni sicure tra i componenti, Apigee mTLS utilizza un mesh di servizi che stabilisce connessioni TLS sicure e reciprocamente autenticate tra i componenti.
L'immagine seguente mostra le connessioni tra i componenti Apigee protetti da Apigee mTLS (in red). Le porte mostrate nell'immagine sono esempi; consulta Utilizzo delle porte per un elenco degli intervalli che ogni componente può utilizzare.
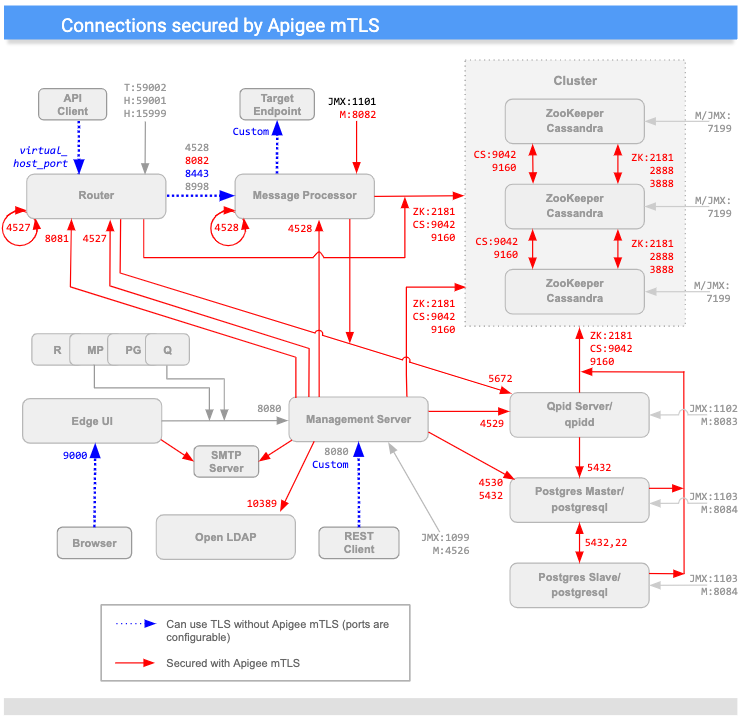
(Tieni presente che le porte indicate con una "M" vengono utilizzate per gestire il componente e devono essere aperte sul componente per l'accesso da parte del server di gestione).
Come puoi vedere nel diagramma sopra, Apigee mTLS aggiunge sicurezza alle connessioni tra la maggior parte dei componenti del cluster, tra cui:
| Origine | Destinazione | |
|---|---|---|
| Server di gestione | Nodi Router, MP, QPid, LDAP, Postgres, Zookeeper e Cassandra | |
| Router | Loopback; nodi Qpid, ZooKeeper e Cassandra | |
| processore di messaggi | Loopback; nodi Qpid, Zookeeper e Cassandra | |
| ZooKeeper e Cassandra | Altri nodi ZooKeeper e Cassandra | |
| UI Edge | SMTP (solo per IDP esterno) | |
| Postgres | Altri nodi Postgres, Zookeeper e Cassandra |
Crittografia/decrittografia dei messaggi
Il mesh di servizi mTLS di Apigee è costituito da server Consul eseguiti su ogni nodo ZooKeeper del cluster e dai seguenti servizi Consul su ogni nodo del cluster:
- Un proxy in uscita che intercetta i messaggi in uscita sul nodo host. Questo servizio cripta i messaggi in uscita prima di inviarli alla destinazione.
- Un proxy in entrata che intercetta i messaggi in arrivo sul nodo host. Questo servizio decripta i messaggi in arrivo prima di inviarli alla destinazione finale.
Ad esempio, quando il server di gestione invia un messaggio al router, il servizio di proxy in uscita intercetta il messaggio in uscita, lo cripta e lo invia al router. Quando il nodo del router riceve il messaggio, il servizio di proxy in entrata lo decripta e lo passa al componente del router per l'elaborazione.
Tutto questo avviene in modo trasparente per i componenti Edge, che non sono a conoscenza del processo di crittografia e decriptazione eseguito dai servizi di proxy Consul.
Inoltre, Apigee mTLS utilizza l'utilità iptables, un servizio firewall Linux che gestisce il reindirizzamento del traffico.
Requisiti
Apigee mTLS fornisce un modo standard di settore per configurare e installare il mesh di servizi. Supporta la gestione dei pacchetti e l'automazione della configurazione.
Poiché i servizi di proxy Consul sono ad alto accoppiamento come assegnazioni di porte per i singoli processi, una modifica a un nodo influisce su tutti gli altri nodi. Di conseguenza, se la topologia cambia, devi riconfigurare e reinizializzare i servizi su ogni nodo del cluster.
Prima di poter installare Apigee mTLS, il tuo ambiente deve soddisfare i seguenti requisiti descritti in questa sezione.
Questi requisiti includono:
- Versione di Edge for Private Cloud
- Un insieme di utilità installate e abilitate
- Un account utente con il livello di autorizzazioni appropriato
- Una macchina di amministrazione (consigliata)
Requisiti di Edge for Private Cloud
Apigee mTLS supporta la seguente versione di Edge for Private Cloud (ma non su tutte le piattaforme supportate, come descritto in Requisiti del sistema operativo):
- 4.19.06
- 4.19.01
Apigee mTLS richiede che il cluster Private Cloud utilizzi una topologia che includa almeno tre nodi Zookeeper. Di conseguenza, puoi installare Apigee mTLS solo su topologie che utilizzano 5, 9, 12 (multi-data center) o 13 nodi. Per saperne di più, consulta Topologie di installazione.
Requisiti del sistema operativo
Apigee mTLS supporta le seguenti piattaforme per il tuo cluster Private Cloud (il sistema operativo supportato per mTLS dipende dalla versione di Private Cloud):
| Sistema operativo | Versione del cloud privato supportata | ||
|---|---|---|---|
| v4.19.06 | v4.50.00 | v4.51.00 | |
| CentOS RedHat Enterprise Linux (RHEL) Oracle Linux |
7.5, 7.6, 7.7 | 7.5, 7.6, 7.7, 7.8, 7.9 | 7.5, 7.6, 7.7, 7.8, 7.9, 8.0 |
Utenze/pacchetti
Apigee mTLS richiede che i seguenti pacchetti siano installati e abilitati su ogni macchina del cluster, inclusa la macchina di amministrazione, prima di iniziare il processo di installazione:
| Utilità/pacchetto | Descrizione | Posso rimuoverlo dopo l'installazione? |
|---|---|---|
base64 |
Verifica i dati all'interno degli script di installazione. | |
gnu-bashgnu-sedgnu-grep |
Utilizzato dallo script di installazione e da altri strumenti comuni. | |
iptables |
Sostituisce il firewall predefinito, firewalld. |
|
iptables-services |
Fornisce funzionalità all'utilità iptables. |
|
lsof |
Utilizzato dallo script di installazione. | |
nc |
Verifica iptables route. |
|
openssl |
Firma i certificati localmente durante il processo di bootstrap iniziale. |
Durante l'installazione, installi anche il pacchetto Consul sulla macchina di amministrazione in modo da poter generare le credenziali e la chiave di crittografia.
Il pacchetto apigee-mtls installa e configura i server Consul, inclusi i proxy in entrata e in uscita sui nodi ZooKeeper nel cluster.
Autorizzazioni dell'account utente
L'account che esegue l'installazione di Apigee mTLS su ogni nodo del cluster deve essere in grado di:
- Avvia, arresta, riavvia e inizializza i componenti Apigee
- Imposta regole firewall
- Crea un nuovo account utente del sistema operativo/di sistema
- Attiva, disattiva, avvia, arresta e maschera i servizi con
systemctl
Macchina di amministrazione (consigliata)
Apigee consiglia di avere un nodo all'interno del cluster che puoi utilizzare per eseguire varie attività descritte in questo documento, tra cui:
- Installa HashiCorp Consul 1.6.2.
- Genera e distribuisci una coppia di certificati/chiavi e una chiave di crittografia gossip.
- Aggiorna e distribuisci il file di configurazione.
La macchina di amministrazione richiede che:
- Hai scaricato e installato le utilità
apigee-serviceeapigee-setup, come descritto in Installa l'utilità apigee-setup di Edge. - Ha accesso
scp/ssha tutti i nodi del cluster. Per distribuire il file di configurazione e le credenziali, devi disporre dell'accessoscp/ssha tutti gli host all'interno del cluster. - Hai accesso root alla macchina di amministrazione.
Utilizzo e assegnazione delle porte
Questa sezione descrive l'utilizzo e le assegnazioni delle porte per supportare le comunicazioni di Consul con Apigee mTLS.
Utilizzo delle porte: tutti i nodi che eseguono apigee-mtls
Tutti i nodi del cluster che utilizzano il servizio apigee-mtls devono consentire le connessioni dai servizi su localhost (127.0.0.1). In questo modo, i proxy Consul possono comunicare con gli altri servizi durante l'elaborazione dei messaggi in entrata e in uscita.
Utilizzo delle porte: nodi server Consul (nodi che eseguono ZooKeeper)
Devi aprire la maggior parte delle seguenti porte sui nodi del server Consul (i nodi che eseguono ZooKeeper) per accettare le richieste da tutti i nodi del cluster:
| Nodo | Porta server Consul | Descrizione | Protocollo | Consenti mtls-agents esterni * |
|---|---|---|---|---|
| Server Consul (nodi ZooKeeper) | 8300 |
Connette tutti i server Consul nel cluster. | RPC | |
8301 |
Gestisce l'appartenenza e gli annunci all'interno del cluster. | UDP/TCP | ||
8302 |
Porta WAN che gestisce i messaggi di appartenenza e di annuncio in una configurazione di più data center. | UDP/TCP | ||
8500 |
Gestisce le connessioni HTTP alle API del server Consul dai processi sullo stesso nodo.
Questa porta non viene utilizzata per la comunicazione o il coordinamento da remoto; rimane in ascolto solo su localhost. |
HTTP | ||
8502 |
Gestisce le connessioni gRPC+HTTPS alle API del server Consul da altri nodi del cluster. | gRPC+HTTPS | ||
8503 |
Gestisce le connessioni HTTPS alle API del server Consul da altri nodi del cluster. | HTTPS | ||
8600 |
Gestisce il DNS del server Consul. | UDP/TCP | ||
* Apigee consiglia di limitare le richieste in entrata solo ai membri del cluster (incluso il datastore incrociato). Puoi farlo con iptables.
|
||||
Come mostra questa tabella, i nodi che eseguono il componente consul-server (nodi ZooKeeper) devono aprire le porte 8301, 8302, 8502 e 8503 a tutti i membri del cluster che eseguono il servizio apigee-mtls, anche tra i data center. I nodi che non eseguono ZooKeeper non devono aprire queste porte.
Assegnazioni delle porte per tutti i nodi Consul (inclusi i nodi che eseguono ZooKeeper)
Per supportare le comunicazioni di Consul, i nodi che eseguono i seguenti componenti Apigee devono consentire connessioni esterne alle porte nei seguenti intervalli:
| Componente Apigee | Intervallo | Numero di porte richieste per nodo |
|---|---|---|
| mTLS Apigee | Da 10700 a 10799 | 1 |
| Cassandra | Da 10100 a 10199 | 2 |
| processore di messaggi | Da 10.500 a 10.599 | 2 |
| OpenLDAP | Da 10200 a 10299 | 1 |
| Postgres | Da 10300 a 10399 | 3 |
| Qpid | Da 10400 a 10499 | 2 |
| Router | 10600-10699 | 2 |
| ZooKeeper | Da 10001 a 10099 | 3 |
Consul assegna le porte in modo lineare e semplice. Ad esempio, se il tuo cluster ha due nodi Postgres, il primo nodo utilizza due porte, quindi Consul gli assegna le porte 10300 e 10301. Anche il secondo nodo utilizza due porte, quindi Consol assegna 10302 e 10303 a quel nodo. Questo vale per tutti i tipi di componenti.
Come puoi vedere, il numero effettivo di porte dipende dalla topologia: se il cluster ha due nodi Postgres, dovrai aprire quattro porte (due nodi per due porte ciascuno).
Tieni presente quanto segue:
- I proxy Consul non possono ascoltare sulle stesse porte dei servizi Apigee.
- Consul ha un solo spazio di indirizzi delle porte. Le assegnazioni delle porte del proxy Consul devono essere univoche nel cluster, inclusi i data center. Ciò significa che se il proxy A sull'host A è in ascolto sulla porta 15000, il proxy B sull'host B non può essere in ascolto sulla porta 15000.
- Il numero di porte utilizzate varia in base alla topologia, come descritto in precedenza.
In una configurazione con più data center, tutti gli host che eseguono mTLS devono aprire anche la porta 8302.
Puoi personalizzare le porte predefinite utilizzate da Apigee mTLS. Per informazioni su come eseguire questa operazione, consulta Personalizzazione dell'intervallo di porte proxy.
Limitazioni
Apigee mTLS presenta le seguenti limitazioni:
- Non cripta le comunicazioni Cassandra tra nodi (porta 7000)
- La configurazione e l'impostazione non sono idempotenti. Ciò significa che se apporti una modifica su un nodo, devi apportare la stessa modifica su tutti i nodi; il sistema non rileva la modifica e non la applica agli altri nodi per te. Per saperne di più, consulta Modifica una configurazione apigee-mtls esistente.
Terminologia
Questa sezione utilizza la seguente terminologia:
| Termine | Definizione |
|---|---|
| cluster | Il gruppo di macchine che compongono l'installazione di Edge for Private Cloud. |
| Consul | Il mesh di servizi utilizzato da Apigee mTLS. Per informazioni su come Consul protegge le comunicazioni del tuo cloud privato, consulta il modello di sicurezza di Consul. |
| mTLS | TLS con autenticazione reciproca. |
| mesh di servizi | Una rete di overlay (o una rete all'interno di una rete). |
| TLS | Transaction Layer Security. Un protocollo di autenticazione standard di settore per comunicazioni sicure. |