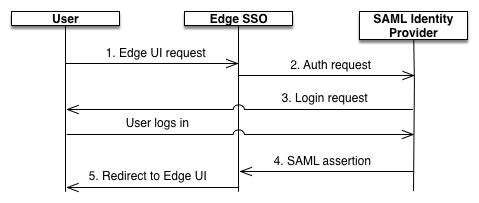
In der SAML-Spezifikation werden drei Entitäten definiert:
Hauptkonto (Edge-UI-Nutzer)
Dienstanbieter (Apigee-SSO)
Identitätsanbieter (gibt eine SAML-Assertion zurück)
Wenn SAML aktiviert ist, fordert das Hauptkonto (ein Edge-UI-Nutzer) Zugriff auf den Dienstanbieter (Apigee-SSO) an. Apigee-SSO (in seiner Rolle als SAML-Dienstanbieter) fordert dann eine Identitätsbestätigung vom SAML-IDP an und verwendet diese Bestätigung, um das OAuth2-Token zu erstellen, das für den Zugriff auf die Edge-Benutzeroberfläche erforderlich ist. Der Nutzer wird dann zur Edge-Benutzeroberfläche weitergeleitet.
Dieser Ablauf wird im Folgenden veranschaulicht:
Das Diagramm zeigt Folgendes:
Der Nutzer versucht, auf die Edge-Benutzeroberfläche zuzugreifen, indem er eine Anfrage an die Log-in-URL für die Edge-Benutzeroberfläche sendet. Beispiel: https://edge_UI_IP_DNS:9000
Nicht authentifizierte Anfragen werden an den SAML-IdP weitergeleitet. Beispiel: „https://idp.customer.com“.
Wenn Sie nicht beim IdP angemeldet sind, werden Sie dazu aufgefordert.
Sie werden vom SAML-IdP authentifiziert.
Der SAML-IdP generiert eine SAML 2.0-Assertion und gibt sie an das Apigee-SSO-Modul zurück.
Apigee-SSO validiert die Assertion, extrahiert die Nutzeridentität aus der Assertion, generiert das OAuth 2-Authentifizierungstoken für die Edge-Benutzeroberfläche und leitet den Nutzer zur Hauptseite der Edge-Benutzeroberfläche unter der folgenden URL weiter:
https://edge_ui_IP_DNS:9000/platform/orgName
Dabei ist orgName der Name einer Edge-Organisation.
[[["Leicht verständlich","easyToUnderstand","thumb-up"],["Mein Problem wurde gelöst","solvedMyProblem","thumb-up"],["Sonstiges","otherUp","thumb-up"]],[["Benötigte Informationen nicht gefunden","missingTheInformationINeed","thumb-down"],["Zu umständlich/zu viele Schritte","tooComplicatedTooManySteps","thumb-down"],["Nicht mehr aktuell","outOfDate","thumb-down"],["Problem mit der Übersetzung","translationIssue","thumb-down"],["Problem mit Beispielen/Code","samplesCodeIssue","thumb-down"],["Sonstiges","otherDown","thumb-down"]],["Zuletzt aktualisiert: 2026-10-16 (UTC)."],[],[]]