Proveedor de identidad (devuelve una aserción de SAML)
Cuando se habilita SAML, el principal (un usuario de la IU de Edge) solicita acceso al proveedor de servicios
(SSO de Apigee). Luego, el SSO de Apigee (en su rol de proveedor de servicios de SAML) solicita y obtiene una
aserción de identidad del IDP de SAML y la usa para crear el token de OAuth2
necesario para acceder a la IU de Edge. Luego, se redirecciona al usuario a la IU de Edge.
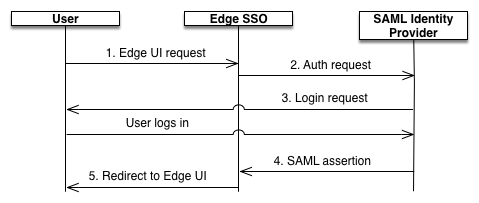
Este proceso se muestra a continuación:
En este diagrama, se muestra lo siguiente:
El usuario intenta acceder a la IU de Edge realizando una solicitud a la URL de acceso de la IU de Edge. Por ejemplo: https://edge_UI_IP_DNS:9000
Las solicitudes no autenticadas se redireccionan al IdP de SAML. Por ejemplo,
"https://idp.customer.com".
Si no accediste al IdP, se te pedirá que lo hagas.
El IdP de SAML te autentica.
El IdP de SAML genera y devuelve una aserción de SAML 2.0 al módulo de SSO de Apigee.
El SSO de Apigee valida la aserción, extrae la identidad del usuario de la aserción, genera
el token de autenticación de OAuth 2 para la IU de Edge y redirecciona al usuario a la página principal de la IU de Edge
en la siguiente URL:
https://edge_ui_IP_DNS:9000/platform/orgName
En el ejemplo anterior, orgName es el nombre de una organización de Edge.
[[["Fácil de comprender","easyToUnderstand","thumb-up"],["Resolvió mi problema","solvedMyProblem","thumb-up"],["Otro","otherUp","thumb-up"]],[["Falta la información que necesito","missingTheInformationINeed","thumb-down"],["Muy complicado o demasiados pasos","tooComplicatedTooManySteps","thumb-down"],["Desactualizado","outOfDate","thumb-down"],["Problema de traducción","translationIssue","thumb-down"],["Problema con las muestras o los códigos","samplesCodeIssue","thumb-down"],["Otro","otherDown","thumb-down"]],["Última actualización: 2026-10-16 (UTC)"],[],[]]