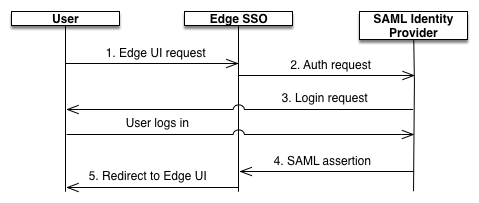
SAML etkinleştirildiğinde asıl (bir Edge kullanıcı arayüzü kullanıcısı), servis sağlayıcıya (Apigee TOA) erişim isteğinde bulunur. Apigee TOA (SAML servis sağlayıcı rolünde), SAML IDP'den bir kimlik onayı ister ve alır. Ardından, Edge kullanıcı arayüzüne erişmek için gereken OAuth2 jetonunu oluşturmak üzere bu onayı kullanır. Kullanıcı daha sonra Edge kullanıcı arayüzüne yönlendirilir.
Bu işlem aşağıda gösterilmiştir:
Bu diyagramda:
Kullanıcı, Edge kullanıcı arayüzünün giriş URL'sine istek göndererek Edge kullanıcı arayüzüne erişmeye çalışır. Örneğin: https://edge_UI_IP_DNS:9000
Kimliği doğrulanmamış istekler SAML IdP'ye yönlendirilir. Örneğin,
"https://idp.customer.com".
Kimlik sağlayıcıya giriş yapmadıysanız giriş yapmanız istenir.
SAML IdP tarafından kimliğiniz doğrulanır.
SAML IDP, bir SAML 2.0 onayı oluşturur ve Apigee TOA modülüne döndürür.
Apigee TOA, onayı doğrular, kullanıcı kimliğini onaydan çıkarır, Edge kullanıcı arayüzü için OAuth 2 kimlik doğrulama jetonunu oluşturur ve kullanıcıyı aşağıdaki URL'de bulunan ana Edge kullanıcı arayüzü sayfasına yönlendirir:
[[["Anlaması kolay","easyToUnderstand","thumb-up"],["Sorunumu çözdü","solvedMyProblem","thumb-up"],["Diğer","otherUp","thumb-up"]],[["İhtiyacım olan bilgiler yok","missingTheInformationINeed","thumb-down"],["Çok karmaşık / çok fazla adım var","tooComplicatedTooManySteps","thumb-down"],["Güncel değil","outOfDate","thumb-down"],["Çeviri sorunu","translationIssue","thumb-down"],["Örnek veya kod sorunu","samplesCodeIssue","thumb-down"],["Diğer","otherDown","thumb-down"]],["Son güncelleme tarihi: 2026-10-16 UTC."],[],[]]