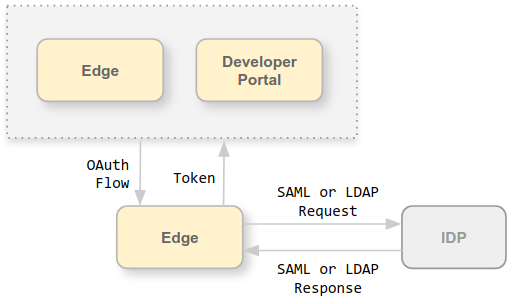
«میانای کاربر Edge» و «میانای برنامهسازی کاربردی مدیریت Edge» با ارسال درخواست به «سرور مدیریت Edge» عمل میکنند، جایی که «سرور مدیریت» از انواع زیر از اصالتسنجی پشتیبانی میکند:
- اصالتسنجی پایه: با گذراندن نام کاربری و گذرواژه خود، به سیستم «واسط کاربر Edge» وارد شوید یا درخواستهایی به «میانای برنامهسازی کاربردی مدیریت Edge» ارسال کنید.
- OAuth2: اعتبارنامههای «اصالتسنجی پایه Edge» را با کد دسترسی OAuth2 و کد بازآوری مبادله کنید. با انتقال دادن کد دسترسی OAuth2 در سرایند Bearer یک تماس API، با Edge management API تماس برقرار کنید.
Edge از ارائهدهندگان هویت (IDP) خارجی زیر برای اصالتسنجی پشتیبانی میکند:
- زبان نشانهگذاری ادعای امنیتی (SAML) 2.0: از ادعاهای SAML که توسط ارائهدهنده هویت SAML برگردانده شده است، دسترسی OAuth تولید کنید.
- پروتکل دسترسی به دایرکتوری سبک (LDAP): از روشهای اصالتسنجی جستجو و اتصال LDAP یا اتصال ساده برای تولید نمودارهای دسترسی OAuth استفاده کنید.
هر دو «ارائهدهنده هویت» SAML و LDAP از محیط ورود به سیستم یکبار (SSO) پشتیبانی میکنند. بااستفاده از IDP خارجی با Edge، میتوانید علاوهبر هر سرویس دیگری که ارائه میکنید و از IDP خارجی شما پشتیبانی میکند، از SSO برای Edge UI و API نیز پشتیبانی کنید.
دستورالعملهای این بخش برای فعال کردن پشتیبانی از IDP خارجی با اصالتسنجی خارجی در به روشهای زیر متفاوت است:
- این بخش از «ورود به سیستم یکبار» پشتیبانی میکند
- این بخش برای کاربران «واسط کاربر Edge» (نه «واسط کاربر کلاسیک») است
- این بخش فقط در نسخههای ۴.۱۹.۰۶ و بالاتر پشتیبانی میشود
درباره Apigee SSO
برای پشتیبانی از SAML یا LDAP در Edge، باید apigee-sso، واحد Apigee SSO را نصب کنید.
تصویر زیر Apigee SSO را در نصب Edge for Private Cloud نشان میدهد:
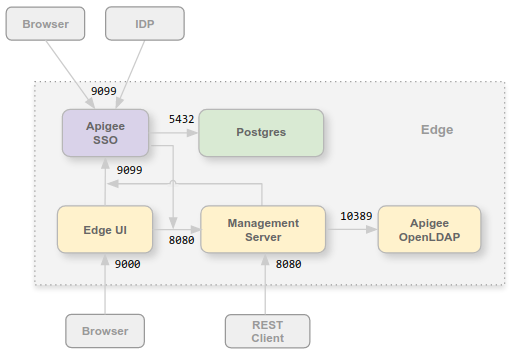
میتوانید واحد Apigee SSO را در همان گره «میانای کاربری Edge» و «سرور مدیریت» نصب کنید، یا در گره خودش نصب کنید. مطمئن شوید که Apigee SSO ازطریق درگاه ۸۰۸۰ به «سرور مدیریت» دسترسی دارد.
درگاه ۹۰۹۹ باید در گره Apigee SSO باز باشد تا از دسترسی به Apigee SSO از مرورگر، از SAML یا LDAP IDP خارجی، و از «سرور مدیریت» و «واسط کاربر Edge» پشتیبانی کند. بهعنوان بخشی از پیکربندی Apigee SSO، میتوانید مشخص کنید که اتصال خارجی از پروتکل HTTP یا پروتکل رمزگذاریشده HTTPS استفاده کند.
Apigee SSO از پایگاه داده Postgres استفاده میکند که در درگاه ۵۴۳۲ در گره Postgres دردسترس است. معمولاً میتوانید از همان سرور Postgres که با Edge نصب کردهاید استفاده کنید، چه سرور Postgres مستقل باشد چه دو سرور Postgres که در حالت اصلی/آماده بهکار پیکربندی شدهاند. اگر بار روی سرور Postgres شما زیاد است، میتوانید انتخاب کنید که گره Postgres جداگانهای فقط برای Apigee SSO ایجاد کنید.
پشتیبانی OAuth2 به Edge برای «ابر خصوصی» اضافه شد
همانطور که در بالا ذکر شد، پیادهسازی SAML در Edge به کد دسترسی OAuth2 متکی است.بنابراین، پشتیبانی از OAuth2 به Edge برای «ابر خصوصی» اضافه شده است. برای اطلاعات بیشتر، به مقدمهای بر OAuth 2.0 مراجعه کنید.
درباره SAML
اصالتسنجی SAML مزایای متعددی دارد. بااستفاده از SAML میتوانید:
- کنترل کامل مدیریت کاربر را دردست بگیرید. وقتی کاربران سازمانتان را ترک میکنند و بهصورت مرکزی لغو تخصیص میشوند، دسترسی آنها به Edge بهطور خودکار رد میشود.
- نحوه اصالتسنجی کاربران برای دسترسی به Edge را کنترل کنید. میتوانید انواع مختلفی از اصالتسنجی را برای سازمانهای مختلف Edge انتخاب کنید.
- خطمشیهای اصالتسنجی را کنترل کنید. ارائهدهنده SAML شما ممکن است از خطمشیهای اصالتسنجی که بیشتر با استانداردهای شرکت شما مطابقت دارند پشتیبانی کند.
- میتوانید ورود به سیستم، خروج از سیستم، تلاشهای ناموفق برای ورود به سیستم، و فعالیتهای پرخطر را در استقرار Edge خود پایش کنید.
با فعال شدن SAML، دسترسی به Edge UI و Edge management API از کدهای دسترسی OAuth2 استفاده میکند. این نشانها توسط واحد «شناسایی یگانه Apigee» تولید میشود که ادعاهای SAML برگشتی از «ارائهدهنده هویت» شما را میپذیرد.
پساز تولید از ادعای SAML، کد OAuth بهمدت ۳۰ دقیقه و کد بازآوری بهمدت ۲۴ ساعت معتبر است. محیط توسعه شما ممکن است از خودکارسازی برای تکالیف توسعه رایج، مثل خودکارسازی آزمایش یا «ادغام مداوم/استقرار مداوم» (CI/CD) که به کد با مدت طولانیتر نیاز دارند پشتیبانی کند. برای کسب اطلاعات درباره ایجاد نشانهای ویژه برای تکالیف خودکارسازیشده، استفاده از SAML با تکالیف خودکارسازیشده را ببینید.
درباره LDAP
«قرارداد دسترسی راهنمای سبک» (LDAP) یک پروتکل کاربردی استاندارد صنعتی باز برای دسترسی و نگهداری سرویسهای اطلاعات راهنمای توزیعشده است. سرویسهای دایرکتوری ممکن است هر مجموعه سازمانیافتهای از سوابق را ارائه دهند، اغلب با ساختاری سلسلهمراتبی، مانند دایرکتوری ایمیل شرکتی.
اصالتسنجی LDAP در Apigee SSO از واحد Spring Security LDAP استفاده میکند. درنتیجه، روشهای اصالتسنجی و گزینههای پیکربندی برای پشتیبانی Apigee SSO از LDAP مستقیماً با روشها و گزینههای موجود در Spring Security LDAP مرتبط هستند.
LDAP با Edge برای «ابر خصوصی» از روشهای اصالتسنجی زیر دربرابر سرور سازگار با LDAP پشتیبانی میکند:
- جستجو و پیوند (پیوند غیرمستقیم)
- پیوند ساده (پیوند مستقیم)
Apigee SSO تلاش میکند نشانی ایمیل کاربر را بازیابی کند و سابقه کاربر داخلی خود را با آن بهروز کند تا نشانی ایمیل فعلی در فایل وجود داشته باشد، زیرا Edge از این ایمیل برای اهداف مجوز استفاده میکند.
نشانیهای وب میانای برنامهسازی کاربردی و رابط کاربری Edge
نشانی وبی که برای دسترسی به «واسط کاربر Edge» و «میانای برنامهسازی کاربردی مدیریت Edge» استفاده میکنید همان نشانی وبی است که قبلاز فعال کردن SAML یا LDAP استفاده میکردید. برای «میانای کاربر Edge»:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
در اینجا edge_UI_IP_DNS نشانی IP یا نام ساناد ماشین میزبان واسط کاربر Edge است. بهعنوان بخشی از پیکربندی «واسط کاربر Edge»، میتوانید مشخص کنید که اتصال از پروتکل HTTP یا پروتکل رمزگذاریشده HTTPS استفاده کند.
برای Edge management API:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
که در آن ms_IP_DNS نشانی IP یا نام ساناد «سرور مدیریت» است. بهعنوان بخشی از پیکربندی API، میتوانید مشخص کنید که اتصال از پروتکل HTTP یا پروتکل HTTPS رمزشده استفاده کند.
پیکربندی «امنیت لایه انتقال» در Apigee SSO
بهطور پیشفرض، اتصال به «شناسایی یگانه Apigee» از HTTP در درگاه ۹۰۹۹ در گره میزبان
apigee-sso، واحد «شناسایی یگانه Apigee» استفاده میکند. در apigee-sso، نمونه Tomcat
ساخته شده است که درخواستهای HTTP و HTTPS را مدیریت میکند.
Apigee SSO و Tomcat از سه حالت اتصال پشتیبانی میکنند:
- پیشفرض: پیکربندی پیشفرض از درخواستهای HTTP در درگاه ۹۰۹۹ پشتیبانی میکند.
- SSL_TERMINATION: دسترسی «امنیت لایه انتقال» به Apigee SSO در درگاه انتخابی شما را فعال میکند. باید گواهی و کلید «امنیت لایه انتقال» را برای این حالت مشخص کنید.
- SSL_PROXY: «ورود به سیستم یکپارچه Apigee» را در حالت پراکسی پیکربندی میکند، یعنی ترازکننده باری را در جلوی
apigee-ssoنصب کردهاید و «امنیت لایه انتقال» را در ترازکننده بار خاتمه دادهاید. میتوانید درگاه مورداستفاده درapigee-ssoرا برای درخواستهای ترازکننده بار مشخص کنید.
فعال کردن پشتیبانی از IDP خارجی برای درگاه
پساز فعال کردن پشتیبانی از IDP خارجی برای Edge، میتوانید بهصورت اختیاری آن را برای درگاه «خدمات توسعهدهنده Apigee» (یا بهطور ساده، درگاه) فعال کنید. درگاه از اصالتسنجی SAML و LDAP هنگام درخواست به Edge پشتیبانی میکند. توجه داشته باشید که این با احراز هویت SAML و LDAP برای ورود به سیستم توسعهدهنده به درگاه متفاوت است. اصالتسنجی IDP خارجی را برای ورود به سیستم توسعهدهنده بهطور جداگانه پیکربندی میکنید. برای اطلاعات بیشتر، پیکربندی درگاه برای استفاده از ارائهدهندگان هویت را ببینید.
بهعنوان بخشی از پیکربندی کردن درگاه، باید نشانی وب واحد Apigee SSO را که با Edge نصب کردهاید مشخص کنید: