

כברירת מחדל, אתם ניגשים לממשק המשתמש החדש של Edge דרך HTTP באמצעות כתובת ה-IP או שם ה-DNS של הצומת של ממשק המשתמש החדש של Edge ויציאה 3001. לדוגמה:
http://edge_UI_IP:3001
לחלופין, אתם יכולים להגדיר גישת TLS לממשק המשתמש החדש של Edge כדי שתוכלו לגשת אליו בפורמט:
https://edge_UI_IP:3001
הדרישות לגבי TLS
ממשק המשתמש החדש של Edge תומך ב-TLS בגרסה 1.2 ואילך. אם מפעילים את TLS בממשק המשתמש החדש של Edge, המשתמשים חייבים להתחבר לממשק המשתמש החדש של Edge באמצעות דפדפן שתואם ל-TLS בגרסה 1.2 ואילך.
מאפייני ההגדרה של TLS
מריצים את הפקודה הבאה כדי להגדיר TLS לממשק המשתמש החדש של Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
configFile הוא קובץ התצורה שבו השתמשתם כדי להתקין או להגדיר את ממשק המשתמש החדש של Edge.
לפני שמריצים את הפקודה הזו, צריך לערוך את קובץ התצורה כדי להגדיר את המאפיינים הנדרשים ששולטים ב-TLS. בטבלה הבאה מתוארים המאפיינים שמשמשים להגדרת TLS בממשק המשתמש החדש של Edge:
| נכס | תיאור | חובה? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
מגדירה את הפרוטוקול, "http" או "https", שמשמש לגישה לממשק המשתמש החדש של Edge. ערך ברירת המחדל הוא http. כדי להפעיל את TLS, מגדירים את הערך "https": MANAGEMENT_UI_SCHEME=https |
כן |
MANAGEMENT_UI_TLS_OFFLOAD
|
אם הערך הוא n, בקשות TLS לממשק המשתמש החדש של Edge מסתיימות בממשק המשתמש החדש של Edge. צריך להגדיר את אם הערך הוא "y", מציין שבקשות TLS לממשק המשתמש החדש של Edge מסתיימות במאזן עומסים, ושהוא מעביר את הבקשה לממשק המשתמש החדש של Edge באמצעות HTTP. אם אתם מסיימים את ה-TLS במאזן העומסים, ממשק המשתמש החדש של Edge עדיין צריך לדעת שהבקשה המקורית הגיעה דרך TLS. לדוגמה, בחלק מקובצי ה-Cookie מוגדר דגל Secure. צריך להגדיר את MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
כן |
MANAGEMENT_UI_TLS_KEY_FILE
|
אם הערך הוא MANAGEMENT_UI_TLS_OFFLOAD=n, מציין את הנתיב המוחלט לקובצי המפתח והאישור של TLS. הקבצים צריכים להיות בפורמט PEM, ללא ביטוי סיסמה, ובבעלות המשתמש "apigee".
המיקום המומלץ לקבצים האלה הוא:
/opt/apigee/customer/application/edge-management-ui אם הספרייה לא קיימת, צריך ליצור אותה. אם |
כן, אם MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
אם מגדירים את המאפיין הזה על סמך מאפיינים אחרים בקובץ התצורה. לדוגמה: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT כאשר:
מידע נוסף על המאפיינים האלה מופיע במאמר בנושא הגדרת ממשק המשתמש החדש של Edge. אם
|
כן |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
ההגדרה הזו מגדירה את רשימת הצפנים הזמינים של TLS כמחרוזת שבה הצפנים מופרדים בפסיקים או ברווחים. מחרוזת מופרדת בפסיקים: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 מחרוזת מופרדת ברווחים שמוקפת במירכאות כפולות:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
הגדרת TLS
כדי להגדיר גישת TLS לממשק המשתמש החדש של Edge:
יוצרים את אישור ה-TLS ואת המפתח כקובצי PEM ללא ביטוי סיסמה. לדוגמה:
mykey.pem
mycert.pem
יש הרבה דרכים ליצור אישור ומפתח TLS. לדוגמה, אפשר להריץ את הפקודה הבאה כדי ליצור אישור ומפתח לא חתומים:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- מעתיקים את קובצי המפתח והאישור לספרייה
/opt/apigee/customer/application/edge-management-ui. אם הספרייה הזו לא קיימת, צריך ליצור אותה. מוודאים שהאישור והמפתח נמצאים בבעלות המשתמש apigee:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
עורכים את קובץ התצורה שבו השתמשתם כדי להתקין את ממשק המשתמש החדש של Edge כדי להגדיר את מאפייני ה-TLS הבאים:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
מריצים את הפקודה הבאה כדי להגדיר את TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
כאשר configFile הוא שם קובץ התצורה.
הסקריפט מפעיל מחדש את ממשק המשתמש החדש של Edge. אחרי ההפעלה מחדש, ממשק המשתמש החדש של Edge תומך בגישה דרך HTTPS. אם אתם לא מצליחים להתחבר לממשק המשתמש החדש של Edge אחרי שהפעלתם את TLS, נקו את שמירה במטמון הדפדפן ונסו להתחבר שוב.
הגדרת ממשק המשתמש החדש של Edge כש-TLS מסתיים במאזן העומסים
אם יש לכם מאזן עומסים שמעביר בקשות לממשק המשתמש החדש של Edge, יכול להיות שתבחרו לסיים את חיבור ה-TLS במאזן העומסים, ואז מאזן העומסים יעביר בקשות לממשק המשתמש החדש של Edge באמצעות HTTP:
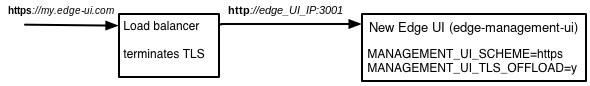
ההגדרה הזו נתמכת, אבל צריך להגדיר את מאזן העומסים ואת ממשק המשתמש החדש של Edge בהתאם.
כדי להגדיר את ממשק המשתמש החדש של Edge כשסיום TLS מסתיים במאזן העומסים:
עורכים את קובץ התצורה שבו השתמשתם כדי להתקין את ממשק המשתמש החדש של Edge, כדי להגדיר את מאפייני ה-TLS הבאים:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
אם מגדירים את
MANAGEMENT_UI_TLS_OFFLOAD=y, צריך להשמיט אתMANAGEMENT_UI_TLS_KEY_FILEואתMANAGEMENT_UI_TLS_CERT_FILE. המערכת מתעלמת מהן כי הבקשות לממשק המשתמש החדש של Edge מגיעות דרך HTTP.מריצים את הפקודה הבאה כדי להגדיר את TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
כאשר configFile הוא שם קובץ התצורה.
הסקריפט מפעיל מחדש את ממשק המשתמש החדש של Edge. אחרי ההפעלה מחדש, ממשק המשתמש החדש של Edge תומך בגישה דרך HTTPS באמצעות מאזן העומסים. אם אתם לא מצליחים להיכנס לממשק המשתמש של New Edge אחרי הפעלת TLS, נקו את המטמון של הדפדפן ונסו להיכנס שוב.
השבתת TLS בממשק המשתמש החדש של Edge
כדי להשבית את TLS בממשק המשתמש החדש של Edge:
עורכים את קובץ התצורה שבו השתמשתם כדי להתקין את ממשק המשתמש החדש של Edge, כדי להגדיר את מאפיין ה-TLS הבא:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
מריצים את הפקודה הבאה כדי להשבית את TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
כאשר configFile הוא שם קובץ התצורה.
הסקריפט מפעיל מחדש את ממשק המשתמש החדש של Edge. עכשיו אפשר לגשת לממשק המשתמש החדש של Edge דרך HTTP. אם אתם לא מצליחים להיכנס לממשק המשתמש של New Edge אחרי השבתת TLS, נקו את שמירה במטמון הדפדפן ונסו להיכנס שוב.