

Apigee Edge belgelerini görüntülüyorsunuz.
Apigee X belgelerine gidin. bilgi
Genel Bakış
API ekosistemleri hem harici hem de dahili istemcilerden çeşitli saldırılara maruz kalır. API'ler sunmak ve kullanmak, hizmet sağlayıcılar için muazzam fırsatlar yaratır ancak bazı güvenlik riskleri de oluşturur. Geliştiriciler bu zorlukların farkında olmalı ve API oluşturup kullanırken bu zorlukları ele almalıdır.
OWASP, kuruluşların güvenilir uygulamalar ve API'ler geliştirmesine, satın almasına ve bakımını yapmasına yardımcı olmaya adanmış açık bir topluluktur. OWASP, OWASP API Güvenliği projesi aracılığıyla web uygulamaları ve REST API'leri için en kritik güvenlik risklerini yayınlar ve bu riskleri ele almaya yönelik öneriler sunar.
Apigee ile API proxy katmanı, istekler arka uç sistemlerinde işlenmeden önce istemciden gelen hatalı API isteklerini algılayabilir, engelleyebilir ve bildirebilir. Böylece riski azaltır ve hizmetlerinizi korur. Hatalı biçimlendirilmiş istekler, HTTP uygulama düzeyindeki protokolü oluşturan tüm bileşenleri içerebilir:
- URL
- Üst bilgiler
- Yol
- Yük
Hatalı biçimlendirilmiş API istekleri, harici geliştiriciler, şirket içi geliştiriciler veya kötü amaçlı botlar tarafından geliştirilen bilinen ya da bilinmeyen istemcilerden gelebilir. Bu tür istekler OWASP tehditlerinin çoğunu oluştursa da temel API proxy katmanının riskleri azaltabilecek ek bileşenleri vardır (ör. veri maskeleme, günlük kaydı, yönetim vb.).
Apigee'nin akıllı API yönetim platformu, API'lerinizi tasarlarken ve arka uç sistemlerinize bağlarken tüketim odaklı bir yaklaşım benimsemenize olanak tanıyarak en önemli OWASP API güvenlik açıklarını sorunsuz bir şekilde ele almanızı sağlar. Aşağıda, Apigee'nin en önemli REST OWASP tehditleri için önerdiği politikaların/yapılandırmaların listesi verilmiştir.
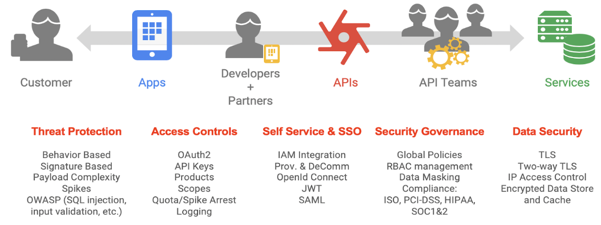
2017 OWASP Top 10 için Apigee çözümleri
Web uygulamaları oluşturma ve güvenliğini sağlama konusunda birçok güvenlik endişesi vardır. OWASP, web uygulamaları için En Sık Karşılaşılan 10 OWASP Güvenlik Tehdidi 2017 listesini yayınladı. Bir web uygulamasının birçok bölümü olsa da modern web uygulamalarının çoğu REST API'leri yoğun olarak kullanır. Apigee, bir web uygulamasının tüm güvenlik ihtiyaçlarını karşılamak için tasarlanmamıştır ancak REST API'lerin güvenliğini sağlamada önemli bir rol oynayabilir. Aşağıda, Apigee'yi kullanarak bu tehditleri nasıl ele alabileceğinize dair açıklamalarla birlikte en önemli OWASP güvenlik tehditleri yer almaktadır.
A1:2017 - Injection (Enjeksiyon)
Apigee, SQL, NoSQL, LDAP ve JavaScript gibi güvenilmeyen veri eklemelerine karşı koruma sağlamak için çeşitli giriş doğrulama politikaları sunar. Bu tür eklemeler, istenmeyen komutların yürütülmesine veya yetkisiz veri erişimine neden olabilir. Bu politikalar, daha fazla işleme izin vermeden önce bir istemci tarafından sağlanan değerlerin beklentiyle eşleştiğini doğrular. Gelen API istekleri için sunucu görevi gören Apigee Edge, yük yapısının kabul edilebilir bir aralıkta (sınır kontrolü olarak da bilinir) olduğundan emin olmak için kontrol yapar. API proxy'sini, giriş doğrulama rutininin girişi dönüştürerek riskli karakter dizilerini kaldırıp güvenli değerlerle değiştirecek şekilde yapılandırabilirsiniz.
Apigee platformuyla girişi doğrulamanın çeşitli yaklaşımları vardır:
- JSONThreatProtection, JSON yükünde tehdit olup olmadığını kontrol eder.
- XMLThreatProtection, XML yükünde tehdit olup olmadığını kontrol eder.
- Parametre doğrulama, JavaScript kullanılarak gerçekleştirilebilir.
- Başlık doğrulama, JavaScript kullanılarak gerçekleştirilebilir.
- SQLCodeInjection, RegularExpressionProtection politikası kullanılarak ele alınabilir.
İçerik türlerini doğrulayın:
- İstek: İçerik türünü kontrol etmek için proxy akışında koşullu mantık kullanın. AssignMessage politikasını veya RaiseFault politikasını kullanarak özel hata mesajı döndürün.
- Yanıt: İçerik türünü doğrulamak için proxy akışında koşullu mantık kullanın. Bir Content-Type üstbilgisi ayarlamak için AssignMessage politikasını kullanın veya özel hata mesajı döndürmek için AssignMessage ya da RaiseFault politikasını kullanın.
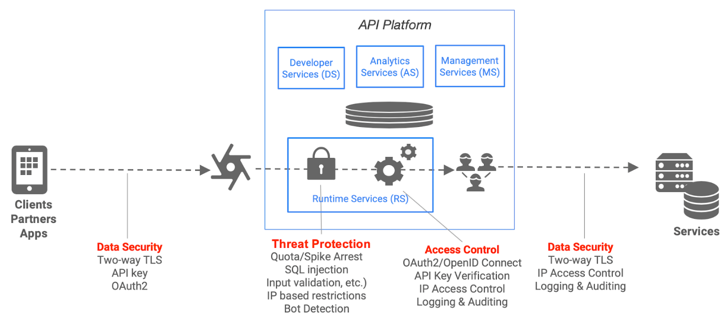
A2:2017 - Bozuk Kimlik Doğrulama ve Oturum Yönetimi
Saldırganlar, uygulamalardaki uygulama hatalarından yararlanarak diğer kullanıcıların kimliğine bürünmek için şifrelere, oturum jetonlarına ve anahtarlara erişebilir. Bu, ürün sorunu değil, daha çok uygulama sorunudur. Apigee, bu güvenlik açığına karşı korunmaya yardımcı olan VerifyApiKey, OAuth ve JSON Web Token (JWT) politikaları sağlar.
API anahtarı doğrulama
API anahtarı doğrulama, bir API için yapılandırılabilen en basit uygulama tabanlı güvenlik biçimidir. Bir istemci uygulaması, isteğiyle birlikte bir API anahtarı sunar. Ardından Apigee Edge, bir API proxy'sine eklenmiş bir politika aracılığıyla API anahtarının istenen kaynak için onaylanmış durumda olup olmadığını kontrol eder.
Apigee, API anahtarlarının oluşturulması ve doğrulanması için destek sağlar. Apigee, bir veya daha fazla API ürününe bağlı bir geliştirici uygulaması oluşturulup onaylandığında API anahtarı ve gizli anahtar oluşturur.
"API anahtarları" terimi bazen farklı anlamlara gelebilir. Apigee'de uygulama ve ürün ilişkisi oluşturulduğunda Apigee, bir istemci kimliği ve istemci gizli anahtarı oluşturur. Bazı kullanıcılar hem kimliği hem de gizli anahtarı API anahtarı olarak adlandırır. Bazı kaynaklarda yalnızca istemci kimliği API anahtarı olarak adlandırılır. Edge kullanıcı arayüzünde "tüketici anahtarı" ve "tüketici gizli anahtarı" gösterilir.
VerifyAPIKey politikası'nda yalnızca istemci kimliği veya "tüketici anahtarı" doğrulanır. Geliştiriciler, uygulamalarını Apigee'ye kaydedip bir API ürünüyle ilişkilendirdiklerinde tüketici anahtarı alır. Geliştiriciler, uygulamanın API ürününde paketlenmiş API proxy'lerine yaptığı çağrılara tüketici anahtarını dahil eder.
Apigee, harici kaynaklardan mevcut API anahtarlarını içe aktarma özelliğini de destekler.
OAuth erişim izni türlerinde hem istemci kimliği hem de istemci gizli anahtarı kullanılır.
OAuth 2.0
OAuth 2.0 yetkilendirme çerçevesi, bir üçüncü taraf uygulamasının bir HTTP hizmetine sınırlı erişim elde etmesini sağlar. Bu erişim, kaynak sahibi ile HTTP hizmeti arasında bir onay etkileşimi düzenlenerek kaynak sahibi adına veya üçüncü taraf uygulamasının kendi adına erişim elde etmesine izin verilerek sağlanır.
Apigee'nin OAuth 2.0 politikaları, dört OAuth 2.0 erişim izni türünü uygulamanıza ve özelleştirmenize olanak tanır. OAuth erişim jetonu zorunluluğu, OAuthv2 politikası kullanılarak uygulanabilir. Tüketicinin kayıtlı olması ve API'ye erişim izni veren onaylı bir uygulaması olması gerekir. Bunun karşılığında, API istemci kimliği ve istemci gizli anahtarı alırlar. Tüketicinin kimliğinin doğrulanması için OAuth izinlerinden birini kullanması gerekir. Bu izinler, tüketiciye opak bir erişim jetonu verir. Bu jeton, API'ye erişimi kontrol etmek için kullanılabilir.
JWT
JSON Web Jetonları (JWT), bağlı uygulamalar arasında talepleri veya iddiaları paylaşmak için en çok tercih edilen yöntemdir. Apigee, üç politika kullanarak JWT desteği sağlar.
- GenerateJWT jetonları (HS256 ve RS256 imzalarını destekler)
- ValidateJWT jetonları
- Doğrulamadan JWT jetonlarının kodunu çözme
A3:2017 - Hassas Verilerin Açığa Çıkması (Sensitive Data Exposure)
Saldırganlar, kimlik hırsızlığı, para hırsızlığı, sahtekarlık ve diğer suçları işlemek için kredi kartı ayrıntıları, vatandaşlık numaraları, giriş kimlik bilgileri, kimliği tanımlayabilecek bilgiler (PII) ve Vergi Numarası gibi hassas verileri hedef alır. Web uygulamalarının, hem kullanımda olmayan hem de geçiş hâlindeki verileri şifrelemesi ve hassas verilerin korunmasını sağlamak için başka stratejiler uygulaması gerekir.
TLS (Taşıma Katmanı Güvenliği, önceki sürümü SSL'dir) bir web sunucusu ile tarayıcı veya uygulama gibi bir web istemcisi arasında şifrelenmiş bir bağlantı oluşturmak için kullanılan standart güvenlik teknolojisidir. Apigee, tek yönlü ve çift yönlü TLS'yi destekler.
Kuzeye giden TLS (istemci, sunucu görevi gören API'ye bağlanır) bir sanal ana makine yapılandırması kullanılarak desteklenir. Sanal ana makine, tek yönlü veya iki yönlü TLS için yapılandırılabilir.
Güney yönlü TLS (arka uç hizmetine bağlanan bir istemci olarak Apigee), Hedef Sunucu yapılandırması kullanılarak desteklenir. Hedef sunucu, tek yönlü veya çift yönlü TLS için yapılandırılabilir.
Apigee, birçok TLS yapılandırma seçeneğini destekler.
2 yönlü TLS zorunluluğu, istemcinin Apigee'ye daha önce dahil edilmiş bir sertifika kullanmasını sağlar. OWASP ayrıca TLS en iyi uygulamaları da sunar.
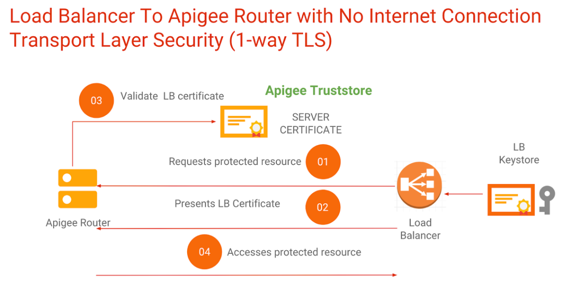
Apigee Hybrid'de TLS, sanal ana makineye benzer bir kavram olan ana makine takma adı aracılığıyla girişte kullanılabilir.
Hassas verilerin güvenliğini sağlama ile ilgili yönergeler aşağıda verilmiştir:
- Protokol düzeyinde koruma sağlayan tek yönlü ve çift yönlü TLS'yi destekleyen bir platform kullanın.
- İstemciye döndürülmeden önce hassas verileri kaldırmak için AssignMessage politikası ve JavaScript politikası gibi politikaları kullanın.
- Standart OAuth tekniklerini kullanın ve her isteğin kimlik doğrulama düzeyini iyileştirmek için HMAC, karma, durum, nonce, PKCE veya başka teknikler eklemeyi düşünün.
- Edge Trace aracındaki hassas verileri maskelemek için veri maskeleme ayarlarını kullanın.
- Önbellekte hassas veriler depolamaktan kaçının (veya önbellekte depolanan hassas verileri şifreleyin). Edge'de, depolama sırasında hassas verileri anahtar/değer eşlemelerinde şifreleyebilirsiniz.
A4:2017 - XML Harici Varlıkları
XML'yi işleyen sistemlerin veya uygulamaların, XML'deki "harici öğe referanslarını" (XML işleme sırasında gerçek verilerle değiştirilen dosya veya veri referansları) işlemesi gerekir. Uygulamalar veya XML işlemciler eski ya da kötü uygulanmışsa saldırganlar verileri hackleyebilir ve bilgileri çalmak ya da sisteme hizmet reddi gibi çeşitli saldırılar başlatmak için kullanabilir.
Apigee'nin ExtractVariables politikası, bir istek veya yanıttaki içeriği çıkarmanıza ve bu içeriği bir değişkene atamanıza olanak tanır. Başlıklar, URI yolları, JSON/XML yükleri, form parametreleri ve sorgu parametreleri dahil olmak üzere iletinin herhangi bir bölümünü ayıklayabilirsiniz. Politika, ileti içeriğine bir metin kalıbı uygulayarak ve eşleşme bulunduğunda belirtilen ileti içeriğiyle bir değişken ayarlayarak çalışır.
Apigee, platformun bir parçası olarak yerleşik bir XML ayrıştırıcıya sahiptir. Bu ayrıştırıcı, verileri ayıklamak için XPath'i kullanır. Ayrıca, kötü amaçlı XML yüklerine karşı koruma sağlayan bir XMLThreatProtection politikası da vardır.
A5:2017 - Bozuk Erişim Denetimi
Kullanıcılar oturum açıp bir sisteme erişim kazandıktan sonra, yalnızca izin verilenleri görebilmeleri ve yapabilmeleri için uygun yetkilendirme kontrollerinin yapılması gerekir. Güçlü erişim kontrolleri olmadan saldırganlar, yetkisiz ve genellikle hassas verileri görüntüleyebilir veya verileri ve sistem davranışını kötü niyetli bir şekilde manipüle edebilir.
Apigee, kötü niyetli kişilerin yetkisiz değişiklikler yapmasını veya sisteme erişmesini engellemek için erişim denetimlerini uygulamaya yönelik katmanlı bir yaklaşımı destekler.
Edge kullanıcı arayüzü için erişim denetimleri
- Şirketinizin kimlik sağlayıcısıyla tek oturum açma özelliğini yapılandırın.
- Kullanıcıların yalnızca ihtiyaç duydukları işlevlere ve yapılandırmaya erişmesine izin vermek için rol tabanlı erişim denetimini (RBAC) yapılandırın.
- Ekipler özelliği, proxy'lere, ürünlere ve uygulamalara erişimi kısıtlama konusunda ek bir olanak sunar.
- Hassas verileri kullanıcılardan gizlemek için veri maskelemeyi yapılandırın.
- Edge kullanıcı arayüzünde ve yönetim API'si çağrılarında maskelenmiş olarak görünen hassas anahtar/değer çiftlerini depolamak için şifrelenmiş anahtar/değer eşlemeleri oluşturun.
Apigee geliştirici portalı için erişim denetimleri
- Şirketinizin kimlik sağlayıcısıyla tek oturum açma özelliğini yapılandırın.
- Rol tabanlı erişim denetimini (RBAC) yapılandırarak kullanıcıların Drupal tabanlı geliştirici portallarında yalnızca ihtiyaç duydukları işlevlere ve yapılandırmaya erişmesine izin verin.
- Geliştirici portallarını, kullanıcı rolüne göre belirli API ürünlerini gösterecek şekilde yapılandırın.
- Portalı, içeriği kullanıcı rolüne göre gösterecek veya gizleyecek şekilde yapılandırın.
Apigee çalışma zamanı API erişimi için erişim denetimleri
- API'lere erişim, API anahtarları, OAuth jetonları, OAuth kapsamları, sertifikalar ve diğer teknikler aracılığıyla zorunlu kılınabilir.
- API sağlayıcı, API ürünü tanımlayarak hangi kaynakların kullanılabileceğini yapılandırır. Erişim, kullanıcı arayüzünde manuel olarak, yönetim API'si aracılığıyla veya geliştirici portalı üzerinden verilir. Bir geliştiricinin uygulamasına API ürününe erişim izni verildiğinde, kimlik doğrulama sürecinde kullanılan bir istemci kimliği ve gizli anahtar alır.
- Apigee, OAuth gerçekleştirmek için herhangi bir kimlik sağlayıcıyla entegre olabilir.
- Apigee, kullanıcı kimliğini hedef hizmetlere göndermek için JWT jetonları veya başka teknikler oluşturabilir. Hedef hizmetler, hizmetlere ve verilere erişimi gerektiği şekilde kısıtlamak için bu kimliği kullanabilir.
A6:2017-Güvenlik Yapılandırması Hatası (Security Misconfiguration)
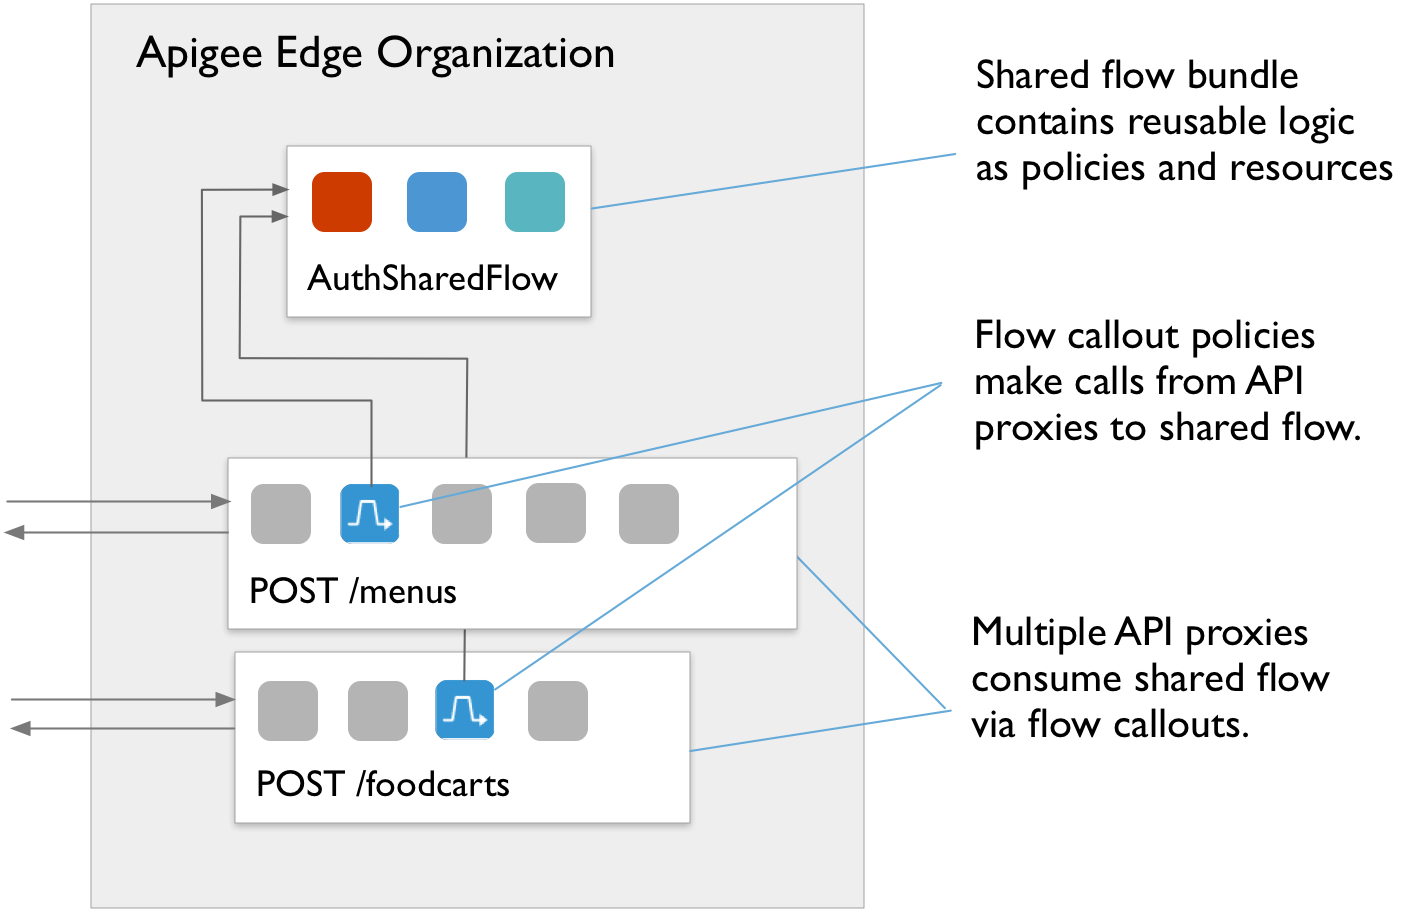
Güvenlik yanlış yapılandırmalarını gözden kaçırmak kolaydır. Bunun nedeni genellikle yöneticilerin ve geliştiricilerin kullandıkları sistemlerin doğası gereği güvenli olduğuna yanlışlıkla güvenmeleridir. Güvenlik yapılandırması hataları, varsayılan yapılandırmalara güvenme veya güvenli olmayabilecek kısmi yapılandırmalar yapma, hata mesajlarının hassas ayrıntılar içermesine izin verme, verileri uygun güvenlik kontrolleri olmadan bulutta depolama, HTTP üstbilgilerini yanlış yapılandırma gibi birçok farklı şekilde ortaya çıkabilir. Apigee platformu, yeniden kullanılabilir paylaşılan akışlar da dahil olmak üzere güvenlik yapılandırmalarını kontrol etmenize, yönetmenize ve izlemenize olanak tanıyan çeşitli mekanizmalar sunar.
Paylaşılan akış, API geliştiricilerin politikaları ve kaynakları yeniden kullanılabilir bir grupta birleştirmesine olanak tanır. Yeniden kullanılabilir işlevleri tek bir yerde toplayan paylaşılan akış, tutarlılık sağlamanıza, geliştirme süresini kısaltmanıza ve kodu daha kolay yönetmenize yardımcı olur. Paylaşılan bir akışı tek tek API proxy'lerine dahil edebilir veya bir adım daha ileri giderek paylaşılan akışları akış kancalarına yerleştirebilirsiniz. Bu sayede, paylaşılan akışla aynı ortamda dağıtılan her API proxy'de paylaşılan akış mantığı otomatik olarak yürütülür.
Apigee ürün sürümleri, güvenlik açıkları olan kitaplıklara karşı koruma sağlar. Yeni güvenlik açıkları bulunursa Apigee ek yamalar veya güncellemeler yayınlayabilir. Edge genel bulutu otomatik olarak düzeltilir. Edge for Private Cloud (şirket içi) müşterileri, ürün yamalarını kendileri uygulamalıdır.
A7:2017-Siteler Arası Komut Dosyası Çalıştırma (XSS)
Siteler arası komut dosyası çalıştırma (XSS), saldırganların kullanıcı oturumlarını kontrol etmek, web sitelerini değiştirmek veya kullanıcıları başka şekillerde kötü niyetli olarak etkilemek için kullanıcı web tarayıcılarında komut dosyaları çalıştırmasına olanak tanır. XSS sorunları API'lerle ilgili olmasa da Apigee, API'de XSS'ye karşı koruma sağlamak için kullanılabilecek tehdit koruması politikaları sunar. RegularExpressionProtection politikası veya JavaScript politikası ile birlikte normal ifadeler kullanarak JavaScript ve diğer ekleme türü saldırılar için yük ve parametre değerlerini kontrol edin.
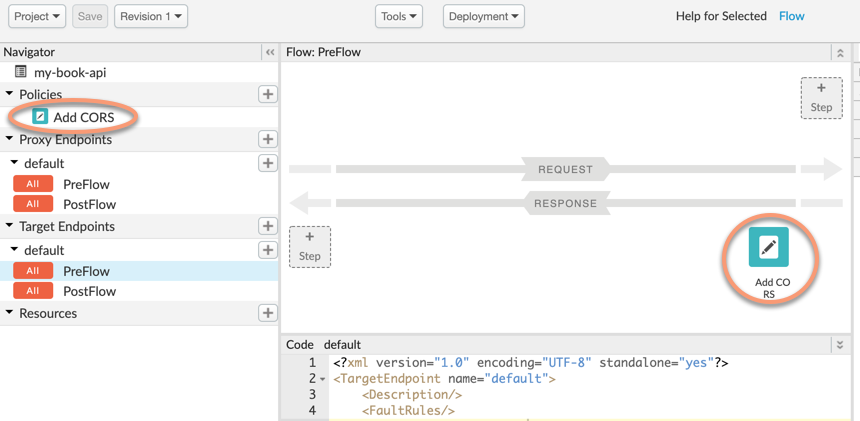
Tüm tarayıcılar tarafından zorunlu kılınan aynı kaynak politikasına yönelik yaygın olarak uygulanan çözümlerden biri olan CORS, AssignMessage politikası kullanılarak uygulanabilir.
A8:2017 - Güvenli Olmayan Seri Hale Getirme
Saldırganlar, yeniden oynatma, ayrıcalık artırma ve ekleme gibi farklı saldırı türleri için seri durumdan çıkarma işlemlerindeki kusurları kullanabilir. Güvensiz seri kaldırma, uzaktan kod yürütmeyi de etkinleştirebilir.
Apigee, seri durumundan çıkarma işlemini önermez. Ancak JSONThreatProtection politikası ve RegularExpressionProtection politikası, kötü amaçlı JSON yüklerine karşı korunmaya yardımcı olabilir. JavaScript politikası, kötü amaçlı içerik barındıran yükleri taramak için de kullanılabilir. Yeniden oynatma saldırılarına karşı korunmak için önbellek ve diğer politikalar kullanılabilir. Apigee platformu, altyapı düzeyinde çalışan süreçleri korumak için yerleşik koruma önlemlerine de sahiptir.
A9:2017 - Bilinen Güvenlik Açıklarına Sahip Bileşenlerin Kullanımı
Çerçeveler, kitaplıklar ve modüller tam yürütme ve CRUD erişimiyle çalıştığından saldırganlar, sistemlere saldırmak için bileşenlerdeki güvenlik açıklarından yararlanabilir.
Apigee'nin düzenli ürün sürümleri, özellikle belirli güvenlik açıkları keşfedildiğinde bileşenlerdeki güvenlik açıklarına karşı koruma sağlar. Apigee Public Cloud'a otomatik olarak yama uygulanır ve Apigee, şirket içi yamalar yüklenebilir olduğunda Edge for Private Cloud müşterilerini bilgilendirir.
A10:2017 - Yetersiz Günlük Kaydı ve İzleme
Sistemlerinizde günlük kaydı oluşturma, izleme ve olay yönetimi işlemlerini yeterli düzeyde yapmadığınızda saldırganlar, verilere ve yazılımlara daha derin ve uzun süreli saldırılar gerçekleştirebilir.
Apigee'de günlük kaydı, izleme, hata işleme ve denetleme günlük kaydı gerçekleştirmenin çeşitli yolları vardır.
Günlük Kaydı
- Günlük mesajları, MessageLogging politikası kullanılarak Splunk'a veya diğer syslog uç noktalarına gönderilebilir.
- API analiz verileri Analytics API aracılığıyla çekilebilir ve diğer sistemlere aktarılabilir veya dışa aktarılabilir.
- Özel Bulut için Edge'de, yerel günlük dosyalarına yazmak üzere MessageLogging politikasını kullanabilirsiniz. Çalışan bileşenlerin her birine ait günlük dosyaları da mevcuttur.
- JavaScript politikası, günlük mesajlarını bir REST günlük kaydı uç noktasına eşzamanlı veya eşzamansız olarak göndermek için kullanılabilir.
İzleme
- API'leri ve arka uçları düzenli olarak izlemek ve uyarıları tetiklemek için API İzleme kullanıcı arayüzünü veya API'sini kullanın.
- Hedef sunucu arka uçlarını düzenli olarak izlemek için durum izleme özelliğini kullanın.
- Apigee, Private Cloud için Edge'in izlenmesiyle ilgili öneriler sunar.
- Apigee ayrıca ekibinizin API programınızı izlemek için kullanabileceği en iyi uygulamalar da sunar.
Hata İşleme
Apigee, API proxy'leri için güçlü ve çok yönlü bir hata işleme mekanizması sunar. API proxy'leri, Java programlarının istisnaları yakalamasına benzer şekilde hataları yakalayabilir ve istemcilere uygun yanıtların nasıl döndürüleceğini belirleyebilir. Apigee'nin özel hata yönetimi, hata oluştuğunda ileti günlük kaydı gibi işlevler eklemenize olanak tanır.
Denetim Günlükleri
Apigee platformu, API proxy'lerinde, ürünlerde ve kuruluş geçmişinde yapılan değişiklikleri izleyen bir denetleme günlüğü tutar. Bu günlük, kullanıcı arayüzü veya Audits API aracılığıyla kullanılabilir.
2013 OWASP güvenlik açıkları için Apigee çözümleri
OWASP, 2017 listesini güncellediğinde 2013 listesindeki bazı güvenlik açıkları listeden çıkarıldı. Bu güvenlik açıkları hâlâ geçerli tehditler. Aşağıdaki bölümlerde, bu tehditlerin Apigee ile nasıl ele alınacağı açıklanmaktadır.
A8:2013 - Siteler Arası İstek Sahteciliği (CSRF)
Siteler arası sahtecilik istekleri, saldırganların kullanıcının kimlik doğrulama ayrıntılarını, oturum çerezini ve diğer verilerini HTTP üzerinden savunmasız bir web uygulamasına iletmesine olanak tanır. Bu şekilde, web uygulaması isteklerin kullanıcıdan gelen meşru istekler olduğuna inanır.
Yönergeler:
- Bu durum, API ürünüyle ilgili bir sorundan ziyade tarayıcıyla ilgili bir sorundur. OpenID Connect, OAuth ve diğer tekniklerle bu güvenlik açığını giderebilirsiniz.
- Sahteciliği ve yeniden oynatma saldırılarını önlemek için HMAC, durum, karma, nonce veya PKCE tekniklerini kullanabilirsiniz.
A10:2013 - Doğrulanmamış Yönlendirmeler ve Yönlendirmeler
Bir web uygulaması yönlendirme gerçekleştiriyorsa ancak yönlendirmelerin kullanıcıları güvenilir ve amaçlanan web sitelerine gönderdiğini doğrulamıyorsa saldırganlar, kimlik avı, kötü amaçlı yazılım yürütme ve diğer saldırıları gerçekleştirmek için kullanıcıları kötü amaçlı hedeflere gönderebilir.
Yönergeler:
- OAuth kullanın ve her istekte doğrulamayı zorunlu kılın.
- API proxy mantığındaki yanıt kodlarını kontrol ederek ve yönlendirmeleri uygun şekilde işleyerek beklenmedik 302 yönlendirmelerini önleyin.