

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন দেখুন। তথ্য
Cloud ও প্রাইভেট ক্লাউড ভার্সন 4.18.01 ও তার পরের যেকোনও ভার্সনের জন্য Edge-এর কেস্টোর ও ট্রাস্টস্টোর কীভাবে তৈরি, পরিবর্তন ও মুছে ফেলতে হয় তা এই ডকুমেন্টে বর্ণনা করা হয়েছে।
Edge Cloud-এর জন্য কীস্টোর/ট্রাস্টস্টোর ও ভার্চুয়াল হোস্ট সম্পর্কে
Edge Cloud-এর জন্য কীস্টোর/ট্রাস্টস্টোর তৈরি করার প্রসেসে ভার্চুয়াল হোস্ট ব্যবহার করা সংক্রান্ত সব নিয়ম আপনাকে মেনে চলতে হবে। যেমন, ক্লাউডে ভার্চুয়াল হোস্টের ক্ষেত্রে:
- ভার্চুয়াল হোস্টকে TLS ব্যবহার করতে হবে।
- ভার্চুয়াল হোস্ট শুধুমাত্র পোর্ট ৪৪৩ ব্যবহার করতে পারে।
- আপনাকে অবশ্যই একটি সাইন করা TLS cert ব্যবহার করতে হবে। ক্লাউডে ভার্চুয়াল হোস্টের সাথে আনসাইন করা সার্টিফিকেট ব্যবহার করা যায় না।
- TLS সার্টিফিকেটে উল্লেখ করা ডোমেন নাম ভার্চুয়াল হোস্টের হোস্ট অ্যালিয়াসের সাথে মিলতে হবে।
আরও জানুন:
- TLS/SSL সম্পর্কে
- Edge-এর সাথে TLS ব্যবহার করা
- ভার্চুয়াল হোস্ট কনফিগার করা সংক্রান্ত প্রায়শই জিজ্ঞাসিত প্রশ্ন
- ভার্চুয়াল হোস্ট সম্পর্কে
Edge-এ কীস্টোর ও ট্রাস্টস্টোর প্রয়োগ করা
TLS-এর মতো সর্বজনীন কী ইনফ্রাস্ট্রাকচারের উপর নির্ভর করে এমন কার্যকারিতা কনফিগার করতে, আপনাকে কীস্টোর ও ট্রাস্টস্টোর তৈরি করতে হবে যাতে প্রয়োজনীয় কী ও ডিজিটাল সার্টিফিকেট থাকে।
Edge-এ, কীস্টোর ও ট্রাস্টস্টোর দুটিকেই কীস্টোর এন্টিটি দ্বারা উপস্থাপন করা হয় যার মধ্যে এক বা একাধিক উপনাম থাকে। অর্থাৎ, Edge-এ কীস্টোর ও ট্রাস্টস্টোরের মধ্যে কোনও ইমপ্লিমেন্টেশন পার্থক্য নেই।
কীস্টোর ও ট্রাস্টস্টোরের মধ্যে পার্থক্য হল, এগুলিতে কী ধরনের এন্ট্রি থাকে এবং TLS হ্যান্ডশেকিংয়ে এগুলি কীভাবে ব্যবহার করা হয়:
- কীস্টোর - একটি কীস্টোর এন্টিটি যাতে এক বা একাধিক উপনাম থাকে, যেখানে প্রতিটি উপনামে একটি করে সার্টিফিকেট/কী পেয়ার থাকে।
- truststore - একটি keystore এন্টিটি যাতে এক বা একাধিক alias থাকে, যেখানে প্রতিটি alias-এ শুধুমাত্র একটি করে cert থাকে।
ভার্চুয়াল হোস্ট বা টার্গেট এন্ডপয়েন্টের জন্য TLS কনফিগার করার সময়, TLS হ্যান্ডশেকিং প্রসেসে কীস্টোর ও ট্রাস্টস্টোর
আলাদা আলাদা ভূমিকা পালন করে। ভার্চুয়াল হোস্ট বা টার্গেট
এন্ডপয়েন্ট কনফিগার করার সময়, আপনি <SSLInfo>
ট্যাগে আলাদাভাবে কীস্টোর ও ট্রাস্টস্টোর নির্দিষ্ট করেন, যেমন ভার্চুয়াল হোস্টের জন্য নিচে দেখানো হয়েছে:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>apiTLS.myCompany.com</HostAlias>
    </HostAliases>
    <Interfaces/>
    <Port>9006</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
        <KeyStore>ref://keystoreref</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
    </SSLInfo>
</VirtualHost>
এই উদাহরণে, আপনি ভার্চুয়াল হোস্টের TLS কীস্টোরের জন্য কীস্টোর ও অ্যালিয়াসের নাম নির্দিষ্ট করেছেন। আপনি কীস্টোরের নাম নির্দিষ্ট করতে রেফারেন্স ব্যবহার করেন যাতে পরে সার্টিফিকেট এক্সপায়ার হয়ে গেলে আপনি এটি পরিবর্তন করতে পারেন। ভার্চুয়াল হোস্ট অ্যাক্সেস করা TLS ক্লায়েন্টকে ভার্চুয়াল হোস্ট শনাক্ত করতে ব্যবহৃত cert/key পেয়ার এলিয়াসে থাকে। এই উদাহরণে, কোনও ট্রাস্টস্টোর প্রয়োজন নেই।
যদি কোনও ট্রাস্টস্টোর প্রয়োজন হয়, যেমন ২-ওয়ে TLS কনফিগারেশনের জন্য, তাহলে ট্রাস্টস্টোর নির্দিষ্ট করতে
<TrustStore> ট্যাগ ব্যবহার করুন:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>apiTLS.myCompany.com</HostAlias>
    </HostAliases>
    <Interfaces/>
    <Port>9006</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>true</ClientAuthEnabled>
        <KeyStore>ref://keystoreref</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
        <TrustStore>ref://truststoreref</TrustStore>
    </SSLInfo>
</VirtualHost>
এই উদাহরণে, <TrustStore> ট্যাগটি শুধুমাত্র একটি কীস্টোরকে রেফার করে, এটি কোনও নির্দিষ্ট
অ্যালিয়াস নির্দিষ্ট করে না। কীস্টোরের প্রতিটি অ্যালিয়াসে একটি cert বা cert চেইন থাকে যা
TLS হ্যান্ডশেকিং প্রসেসের অংশ হিসেবে ব্যবহার করা হয়।
কাজ করে এমন সার্টিফিকেট ফর্ম্যাট
| ফর্ম্যাট | API ও UI আপলোড কাজ করে | উত্তরমুখী কাজ করে | যাচাই করা হয়েছে |
|---|---|---|---|
| PEM | হ্যাঁ | হ্যাঁ | হ্যাঁ |
| * PKCS12 | হ্যাঁ | হ্যাঁ | হ্যাঁ মনে রাখবেন: Apigee ইন্টার্নালি PKCS12-কে PEM-এ কনভার্ট করে। |
| * DER | না | না | হ্যাঁ |
| * PKCS7 | না | না | না |
* সম্ভব হলে PEM ব্যবহার করার জন্য সাজেস্ট করা হয়।
Edge for Private Cloud 4.53.00 বা তার পরবর্তী যেকোনও ভার্সনের সাথে PKCS12 কীস্টোর ব্যবহার করা
আপনি যদি Edge for Private Cloud 4.53.00 বা তার পরের যেকোনও ভার্সন ব্যবহার করেন, তাহলে Apigee-তে কী এবং সম্পর্কিত সার্টিফিকেট আপলোড করার জন্য আপনাকে শুধুমাত্র PKCS12 কীস্টোর ব্যবহার করতে হবে। আপনার বর্তমান কী ও সার্টিফিকেটকে PKCS12/PFX ফর্ম্যাটে কনভার্ট করার ব্যাপারে সহায়তা পেতে, সাপোর্ট করে এমন ফর্ম্যাটে সার্টিফিকেট কনভার্ট করা দেখুন।
অ্যালিয়াস প্রয়োগ করা সম্পর্কে
Edge-এ, কীস্টোরে এক বা একাধিক অ্যালিয়াস থাকে, যেখানে প্রতিটি অ্যালিয়াসে এগুলি থাকে:
- PEM বা PKCS12/PFX ফাইল হিসেবে TLS সার্টিফিকেট - সার্টিফিকেট কর্তৃপক্ষের (CA) স্বাক্ষর করা সার্টিফিকেট, CA-এর স্বাক্ষর করা শেষ সার্টিফিকেট সহ সার্টিফিকেটের চেইন থাকা ফাইল অথবা স্ব-স্বাক্ষরিত সার্টিফিকেট।
- PEM বা PKCS12/PFX ফাইল হিসেবে প্রাইভেট কী। Edge ২০৪৮ বিট পর্যন্ত কী সাইজ সাপোর্ট করে। A পাসফ্রেজ ঐচ্ছিক।
Edge-এ, ট্রাস্টস্টোরে এক বা একাধিক উপনাম থাকে, যেখানে প্রতিটি উপনামে এগুলি থাকে:
- PEM ফাইল হিসেবে TLS সার্টিফিকেট - হয় সার্টিফিকেট অথরিটি (CA) দ্বারা স্বাক্ষরিত সার্টিফিকেট অথবা সার্টিফিকেটের একটি চেইন যেখানে শেষ সার্টিফিকেটটি CA দ্বারা স্বাক্ষরিত অথবা একটি স্ব-স্বাক্ষরিত সার্টিফিকেট।
Edge এমন UI ও API প্রদান করে যা আপনি কীস্টোর, অ্যালিয়াস তৈরি করতে, cert/key পেয়ার আপলোড করতে এবং cert আপডেট করতে ব্যবহার করেন। আপনি ট্রাস্টস্টোর তৈরি করার জন্য যে UI এবং API ব্যবহার করেন, সেগুলিই আপনি কীস্টোর তৈরি করার জন্য ব্যবহার করেন। পার্থক্য হল, আপনি যখন একটি ট্রাস্টস্টোর তৈরি করেন, তখন আপনি এমন অ্যালিয়াস তৈরি করেন যেটিতে শুধুমাত্র একটি সার্টিফিকেট থাকে।
cert ও key ফাইলের ফর্ম্যাট সম্পর্কে
আপনি PEM ফাইল বা PKCS12/PFX ফাইল হিসেবে সার্টিফিকেট ও কী দেখাতে পারেন। PEM ফাইল X.509 ফর্ম্যাট মেনে চলে।
আপনার সার্টিফিকেট বা প্রাইভেট কী PEM ফাইল দ্বারা সংজ্ঞায়িত না হলে, আপনি openssl-এর মতো ইউটিলিটি ব্যবহার করে এটিকে
PEM ফাইলে কনভার্ট করতে পারবেন।
তবে, অনেক .crt ফাইল এবং .key ফাইল আগেই PEM ফর্ম্যাটে থাকে। এইসব ফাইল টেক্সট ফাইল হলে এবং এগুলির মধ্যে থাকলে:
-----BEGIN CERTIFICATE-----
-----END CERTIFICATE-----
অথবা:
-----BEGIN ENCRYPTED PRIVATE KEY-----
-----END ENCRYPTED PRIVATE KEY-----
তাহলে ফাইলগুলি PEM ফর্ম্যাটের সাথে মানানসই হবে এবং আপনি সেগুলি PEM ফাইলে কনভার্ট না করেই কীস্টোর বা ট্রাস্টস্টোরে ব্যবহার করতে পারবেন।
সার্টিফিকেট চেন সম্পর্কে
কোনও সার্টিফিকেট চেনের অংশ হলে, সেটি কীস্টোরে নাকি ট্রাস্টস্টোরে ব্যবহার করা হচ্ছে তার উপর নির্ভর করে আপনাকে সেটি আলাদাভাবে ম্যানেজ করতে হবে:
- কীস্টোর - কোনও সার্টিফিকেট চেনের অংশ হলে, আপনাকে অবশ্যই একটি ফাইল তৈরি করতে হবে যাতে চেনের সব সার্টিফিকেট থাকে। সার্টিফিকেটগুলি সঠিক ক্রমে থাকতে হবে এবং শেষ সার্টিফিকেটটি অবশ্যই একটি রুট সার্টিফিকেট বা রুট সার্টিফিকেট দ্বারা স্বাক্ষরিত একটি মধ্যবর্তী সার্টিফিকেট হতে হবে।
- ট্রাস্টস্টোর - কোনও সার্টিফিকেট চেনের অংশ হলে, আপনাকে অবশ্যই সব সার্টিফিকেট সহ একটি ফাইল তৈরি করতে হবে এবং সেই ফাইলটি কোনও অ্যালিয়াসে আপলোড করতে হবে অথবা চেনের সব সার্টিফিকেট আলাদা আলাদাভাবে ট্রাস্টস্টোরে আপলোড করতে হবে এবং প্রতিটি সার্টিফিকেটের জন্য আলাদা আলাদা অ্যালিয়াস ব্যবহার করতে হবে। আপনি যদি সেগুলি একটি সিঙ্গেল সার্টিফিকেট হিসেবে আপলোড করেন, তাহলে সার্টিফিকেটগুলি অবশ্যই সঠিক ক্রমে থাকতে হবে এবং শেষ সার্টিফিকেটটি অবশ্যই একটি রুট সার্টিফিকেট বা রুট সার্টিফিকেট দ্বারা সাইন করা একটি ইন্টারমিডিয়েট সার্টিফিকেট হতে হবে।
- আপনি যদি একাধিক সার্টিফিকেট সহ একটি ফাইল তৈরি করেন, তাহলে আপনাকে অবশ্যই প্রতিটি সার্টিফিকেটের মধ্যে একটি ফাঁকা লাইন যোগ করতে হবে।
যেমন, আপনি সব সার্টিফিকেটকে একটি PEM ফাইলে একত্রিত করতে পারেন। সার্টিফিকেটগুলি একটি নির্দিষ্ট ক্রমে থাকতে হবে এবং শেষ সার্টিফিকেটটি অবশ্যই একটি রুট সার্টিফিকেট বা রুট সার্টিফিকেট দ্বারা স্বাক্ষরিত একটি অন্তর্বর্তী সার্টিফিকেট হতে হবে:
-----BEGIN CERTIFICATE-----
(Your Primary TLS certificate)
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
(Intermediate certificate)
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
(Root certificate or intermediate certificate signed by a root certificate)
-----END CERTIFICATE-----
আপনার সার্টিফিকেট PKCS12/PFX ফাইল হিসেবে দেখানো হলে, আপনি openssl
কমান্ড ব্যবহার করে সার্টিফিকেট চেইন থেকে PKCS12/PFX ফাইল তৈরি করতে পারবেন, যেমন নিচে দেখানো হয়েছে:
openssl pkcs12 -export -out certificate.pfx -inkey privateKey.key -in certificate.crt -certfile CACert.crt
ট্রাস্টস্টোরে cert চেনের সাথে কাজ করার সময়, আপনাকে সবসময় চেনের সব
সার্টিফিকেট আপলোড করতে হবে না। যেমন, আপনি একটি ক্লায়েন্ট সার্টিফিকেট, client_cert_1 এবং
ক্লায়েন্ট সার্টিফিকেট ইস্যুকারীর সার্টিফিকেট, ca_cert আপলোড করেন।
টু-ওয়ে TLS যাচাইকরণের সময়, TLS হ্যান্ডশেকিং প্রসেসের অংশ হিসেবে সার্ভার ক্লায়েন্টকে
client_cert_1 পাঠালে ক্লায়েন্ট যাচাইকরণ সফল হয়।
বিকল্প হিসেবে, আপনার কাছে দ্বিতীয় সার্টিফিকেট, client_cert_2 আছে, যেটি একই সার্টিফিকেট,
ca_cert দিয়ে সই করা হয়েছে। তবে, আপনি truststore-এ client_cert_2 আপলোড করবেন না।
ট্রাস্টস্টোরে এখনও শুধুমাত্র client_cert_1 ও ca_cert আছে।
TLS হ্যান্ডশেকিংয়ের অংশ হিসেবে সার্ভার client_cert_2 পাস করলে, অনুরোধ
সফল হয়। এর কারণ হল, Edge TLS যাচাইকরণ সফল হতে দেয় যখন client_cert_2
ট্রাস্টস্টোরে না থাকলেও, ট্রাস্টস্টোরে থাকা কোনও সার্টিফিকেট দিয়ে সই করা হয়। আপনি ট্রাস্টস্টোর থেকে CA সার্টিফিকেট, ca_cert, সরিয়ে দিলে TLS যাচাইকরণ
কাজ করে না।
FIPS সংক্রান্ত বিবেচনা
আপনি যদি FIPS-এর জন্য উপযুক্ত অপারেটিং সিস্টেমে Edge for Private Cloud 4.53.00 বা এর পরের যেকোনও ভার্সন ব্যবহার করেন, তাহলে Apigee-তে কী এবং সম্পর্কিত সার্টিফিকেট আপলোড করার জন্য আপনাকে শুধুমাত্র PKCS12 কীস্টোর ব্যবহার করতে হবে।
TLS Keystores পৃষ্ঠা এক্সপ্লোর করা
নিচে বর্ণিত পদ্ধতি অনুযায়ী TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।Edge
Edge UI ব্যবহার করে TLS Keystores পৃষ্ঠা অ্যাক্সেস করতে:
- সংস্থা অ্যাডমিনিস্ট্রেটর হিসেবে https://apigee.com/edge-এ সাইন-ইন করুন।
- আপনার সংস্থা বেছে নিন।
- অ্যাডমিন > এনভায়র্নমেন্ট > TLS কীস্টোর বিকল্প বেছে নিন।
ক্লাসিক Edge (প্রাইভেট ক্লাউড)
ক্লাসিক Edge UI ব্যবহার করে TLS Keystores পৃষ্ঠা অ্যাক্সেস করতে:
http://ms-ip:9000-এ সংস্থা অ্যাডমিনিস্ট্রেটর হিসেবে সাইন-ইন করুন, যেখানে ms-ip হল ম্যানেজমেন্ট সার্ভার নোডের IP অ্যাড্রেস বা DNS নাম।- আপনার সংস্থা বেছে নিন।
- অ্যাডমিন > এনভায়রনমেন্ট কনফিগারেশন > TLS কীস্টোর বিকল্প বেছে নিন।
TLS Keystores পৃষ্ঠাটি দেখানো হয়:
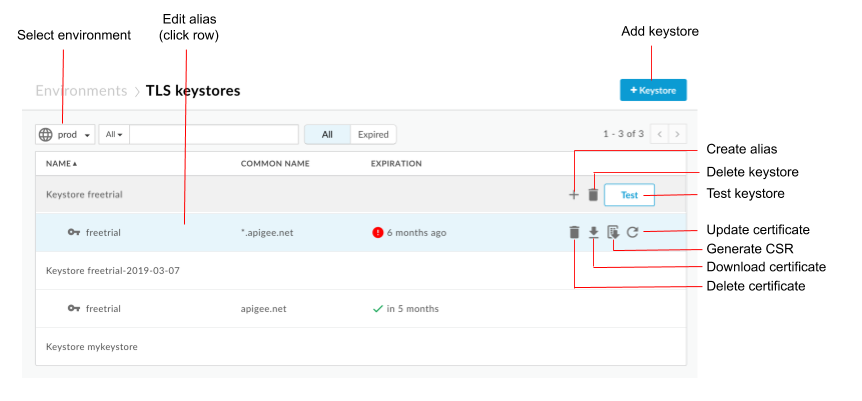
আগের ছবিতে হাইলাইট করা অংশ থেকে বোঝা যায় যে TLS Keystores পৃষ্ঠা আপনাকে এগুলি করতে দেয়:
- একটি এনভায়রনমেন্ট বেছে নিন
- কীস্টোর ও অ্যালিয়াস তৈরি করা
- কিস্টোর টেস্ট ও মুছে দেওয়া
- অ্যালিয়াস দেখুন ও মুছে দিন
অ্যালিয়াস দেখা
অ্যালিয়াস দেখতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- পরিবেশ বেছে নিন (সাধারণত
prodবাtest)। - আপনি যে ছদ্মনাম দেখতে চান সেটির সাথে যুক্ত সারিতে ক্লিক করুন।
অ্যালিয়াস cert ও কী-এর বিবরণ দেখানো হয়।
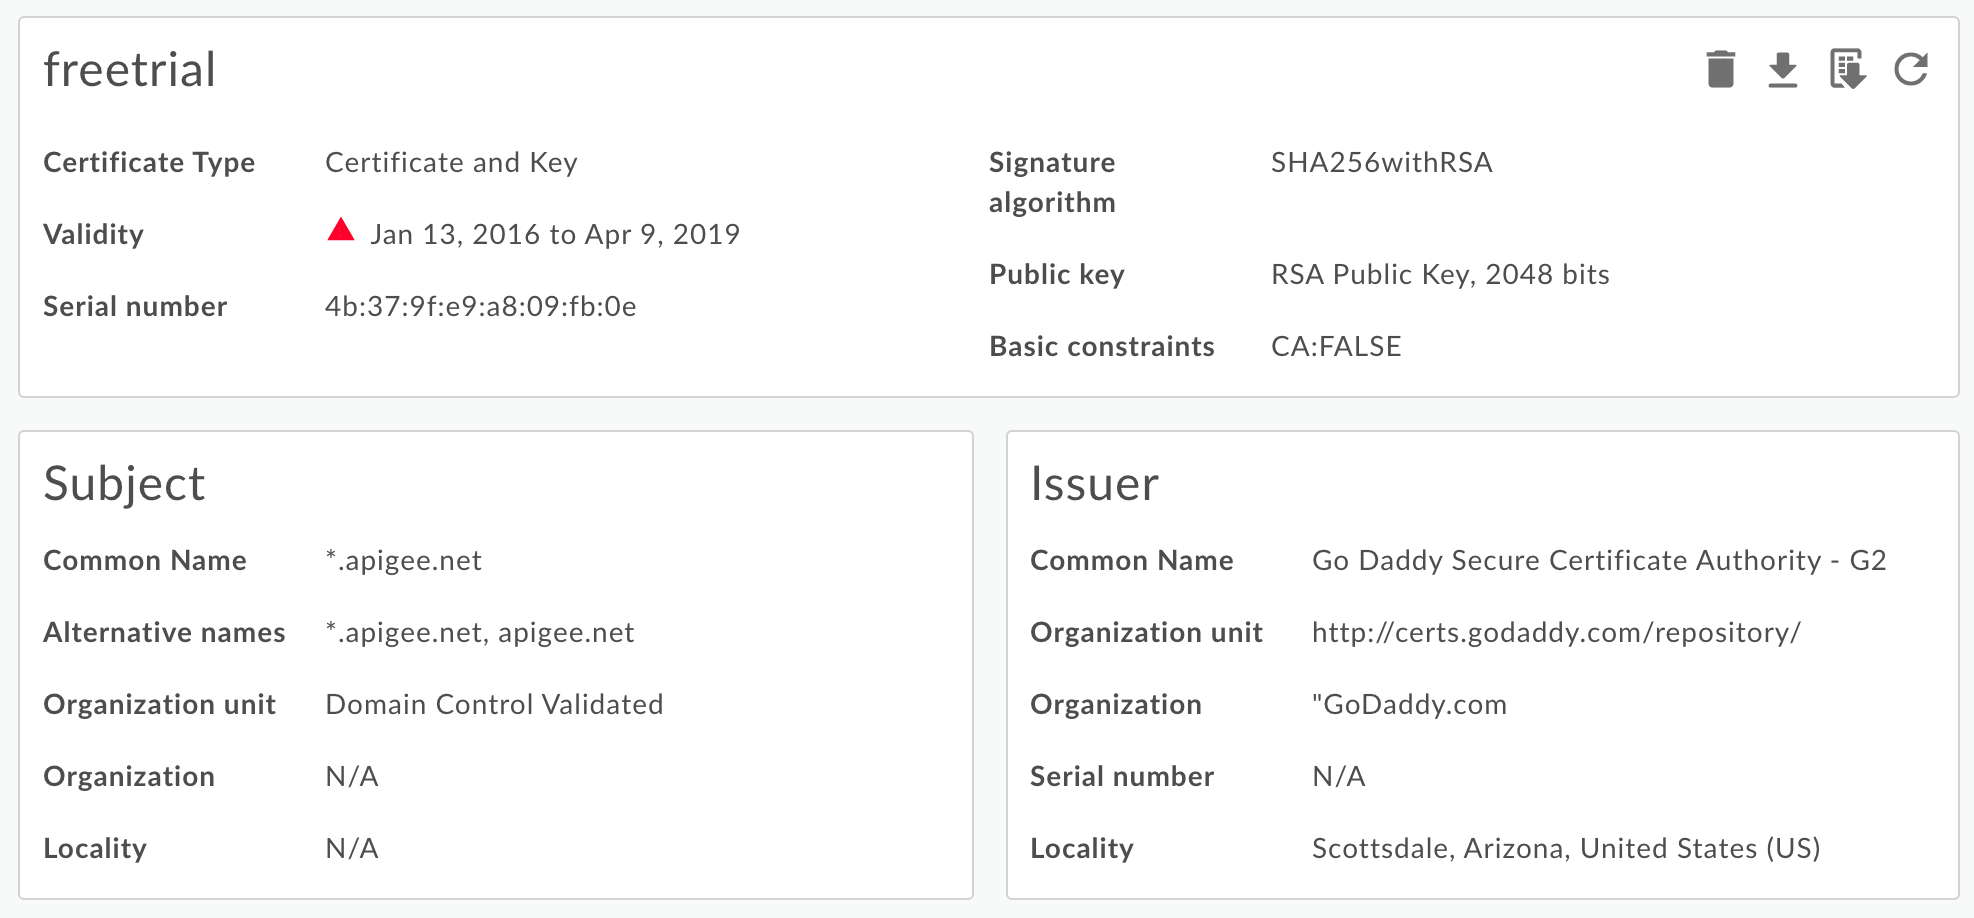
মেয়াদ শেষের তারিখ সহ আপনি অ্যালিয়াস সম্পর্কে সব তথ্য দেখতে পাবেন। - পৃষ্ঠার উপরে থাকা বোতাম ব্যবহার করে সার্টিফিকেট ম্যানেজ করুন, যাতে:
- PEM ফাইল হিসেবে সার্টিফিকেট ডাউনলোড করুন।
- CSR তৈরি করুন। আপনার সার্টিফিকেটের মেয়াদ শেষ হয়ে গেলে এবং সেটি রিনিউ করতে চাইলে, আপনি একটি সার্টিফিকেট সাইনিং অনুরোধ (CSR) ডাউনলোড করতে পারবেন। তারপরে, একটি নতুন সার্টিফিকেট পেতে, আপনার CA-কে CSR পাঠান।
- সার্টিফিকেট আপডেট করা। সতর্কতা: আপনি যদি এমন কোনও সার্টিফিকেট আপডেট করেন যা
বর্তমানে ভার্চুয়াল হোস্ট বা টার্গেট সার্ভার/টার্গেট এন্ডপয়েন্ট ব্যবহার করছে, তাহলে আপনাকে অবশ্যই
রাউটার এবং মেসেজ প্রসেসর রিস্টার্ট করতে Apigee Edge সহায়তা টিমের সাথে যোগাযোগ করতে হবে। সার্টিফিকেট আপডেট করার
সাজেস্ট করা পদ্ধতি হল:
- নতুন কীস্টোর বা ট্রাস্টস্টোর তৈরি করুন।
- নতুন কীস্টোর বা ট্রাস্টস্টোরে নতুন সার্টিফিকেট যোগ করুন।
- ভার্চুয়াল হোস্ট বা টার্গেট সার্ভার/টার্গেট এন্ডপয়েন্টে কীস্টোর বা ট্রাস্টস্টোরে রেফারেন্স আপডেট করুন। আরও জানতে ক্লাউডের জন্য TLS সার্টিফিকেট আপডেট করুন দেখুন।
- অ্যালিয়াস মুছে দিন। মনে রাখবেন: আপনি কোনও ছদ্মনাম মুছে দিলে এবং সেটি বর্তমানে কোনও ভার্চুয়াল হোস্ট বা টার্গেট এন্ডপয়েন্ট ব্যবহার করলে, ভার্চুয়াল হোস্ট বা টার্গেট এন্ডপয়েন্ট কাজ করবে না।
কীস্টোর/ট্রাস্টস্টোর ও অ্যালিয়াস তৈরি করা
আপনি TLS কীস্টোর বা TLS ট্রাস্টস্টোর হিসেবে ব্যবহার করার জন্য কীস্টোর তৈরি করতে পারেন। কীস্টোর আপনার সংস্থার কোনও এনভায়রনমেন্টের জন্য নির্দিষ্ট, যেমন টেস্ট বা প্রোডাকশন এনভায়রনমেন্ট। তাই, আপনার প্রোডাকশন এনভায়রনমেন্টে ডেপ্লয় করার আগে টেস্ট এনভায়রনমেন্টে কীস্টোর পরীক্ষা করতে চাইলে, আপনাকে অবশ্যই দুটি এনভায়রনমেন্টেই এটি তৈরি করতে হবে।
কোনও এনভায়রনমেন্টে কীস্টোর তৈরি করতে, আপনাকে শুধু কীস্টোরের নাম উল্লেখ করতে হবে। কোনও এনভায়রনমেন্টে নামযুক্ত কীস্টোর তৈরি করার পরে, আপনি অ্যালিয়াস তৈরি করতে এবং অ্যালিয়াসে cert/কী পেয়ার (কীস্টোর) আপলোড করতে অথবা শুধু cert (ট্রাস্টস্টোর) আপলোড করতে পারবেন।
কীস্টোর তৈরি করতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- পরিবেশ বেছে নিন (সাধারণত
prodবাtest)। - + কীস্টোর বিকল্পে ক্লিক করুন।
- কীস্টোরের নাম উল্লেখ করুন। নামে শুধুমাত্র বর্ণসাংখ্যিক অক্ষর থাকতে পারে।
- কীস্টোর যোগ করুন বিকল্পে ক্লিক করুন। তালিকায় নতুন কীস্টোর দেখা যাবে।
- অ্যালিয়াস যোগ করতে, নিম্নলিখিত পদ্ধতিগুলির মধ্যে একটি ব্যবহার করুন। এছাড়াও দেখুন
সার্টিফিকেট ফাইলের কাজ করে এমন ফর্ম্যাট।
- সার্টিফিকেট থেকে অ্যালিয়াস তৈরি করা (শুধুমাত্র ট্রাস্টস্টোর)
- JAR ফাইল থেকে অ্যালিয়াস তৈরি করা (শুধুমাত্র কীস্টোর)
- অ্যালিয়াস তৈরি করুন সার্টিফিকেট ও কী থেকে (শুধুমাত্র কীস্টোর)
- এগুলি থেকে একটি ছদ্মনাম তৈরি করুন PKCS12/PFX ফাইল (শুধুমাত্র কীস্টোর)
- স্বাক্ষরিত সার্টিফিকেট থেকে অ্যালিয়াস তৈরি করা (শুধুমাত্র কীস্টোর)
সার্টিফিকেট থেকে অ্যালিয়াস তৈরি করা (শুধুমাত্র ট্রাস্টস্টোর থেকে)
সার্টিফিকেট থেকে অ্যালিয়াস তৈরি করতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- অ্যাকশন মেনু দেখতে কীস্টোরের উপরে কার্সর নিয়ে যান এবং + আইকনে ক্লিক করুন।
- ছদ্মনাম উল্লেখ করুন।
- সার্টিফিকেটের বিবরণের মধ্যে, 'টাইপ' ড্রপ-ডাউন মেনু থেকে শুধুমাত্র সার্টিফিকেট বিকল্প বেছে নিন।
- সার্টিফিকেট ফাইলের পাশে ফাইল বেছে নিন বিকল্পে ক্লিক করুন, cert থাকা PEM ফাইলে নেভিগেট করুন এবং খুলুন বিকল্পে ক্লিক করুন।
- সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে কিনা তা নিশ্চিত করতে API ডিফল্ট হিসেবে চেক করে। ঐচ্ছিকভাবে যাচাইকরণ এড়াতে মেয়াদ ফুরিয়ে যাওয়া সার্টিফিকেট ব্যবহার করার অনুমতি দিন বিকল্প বেছে নিন।
- সার্টিফিকেট আপলোড করতে ও অ্যালিয়াস তৈরি করতে সেভ করুন বিকল্প বেছে নিন।
JAR ফাইল থেকে অ্যালিয়াস তৈরি করা (শুধুমাত্র কীস্টোর)
JAR ফাইল থেকে কোনও অ্যালিয়াস তৈরি করতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- অ্যাকশন মেনু দেখতে কীস্টোরের উপরে কার্সর নিয়ে যান এবং + আইকনে ক্লিক করুন।
- ছদ্মনাম উল্লেখ করুন।
- সার্টিফিকেটের বিবরণের মধ্যে, 'টাইপ' ড্রপ-ডাউন মেনু থেকে JAR ফাইল বেছে নিন।
- JAR ফাইল-এর পাশে ফাইল বেছে নিন বিকল্পে ক্লিক করুন, সার্টিফিকেট ও কী থাকা JAR ফাইলে নেভিগেট করুন এবং খুলুন বিকল্পে ক্লিক করুন।
- কী-তে পাসওয়ার্ড থাকলে, পাসওয়ার্ড উল্লেখ করুন। কী-তে পাসওয়ার্ড না থাকলে, এই ফিল্ড ফাঁকা রাখুন।
- সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে কিনা তা নিশ্চিত করতে API ডিফল্ট হিসেবে চেক করে। ঐচ্ছিকভাবে যাচাইকরণ এড়াতে মেয়াদ ফুরিয়ে যাওয়া সার্টিফিকেট ব্যবহার করার অনুমতি দিন বিকল্প বেছে নিন।
- কী ও cert আপলোড করতে এবং ছদ্মনাম তৈরি করতে সেভ করুন বিকল্প বেছে নিন।
সার্টিফিকেট ও কী (শুধুমাত্র কীস্টোর) থেকে অ্যালিয়াস তৈরি করা
সার্টিফিকেট ও কী থেকে অ্যালিয়াস তৈরি করতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- অ্যাকশন মেনু দেখতে কীস্টোরের উপরে কার্সর নিয়ে যান এবং + আইকনে ক্লিক করুন।
- ছদ্মনাম উল্লেখ করুন।
- সার্টিফিকেটের বিবরণের মধ্যে, 'ধরন' ড্রপ-ডাউন মেনু থেকে সার্টিফিকেট ও কী বেছে নিন।
- সার্টিফিকেট ফাইলের পাশে ফাইল বেছে নিন বিকল্পে ক্লিক করুন, cert থাকা PEM ফাইলে নেভিগেট করুন এবং খুলুন বিকল্পে ক্লিক করুন।
- কী-তে পাসওয়ার্ড থাকলে, কী পাসওয়ার্ড উল্লেখ করুন। কী-তে কোনও পাসওয়ার্ড না থাকলে এই ফিল্ড ফাঁকা রাখুন।
- কী ফাইল বিকল্পের পাশে ফাইল বেছে নিন বিকল্পে ক্লিক করুন, কী থাকা PEM ফাইলে নেভিগেট করুন এবং খুলুন বিকল্পে ক্লিক করুন।
- সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে কিনা তা নিশ্চিত করতে API ডিফল্ট হিসেবে চেক করে। ঐচ্ছিকভাবে যাচাইকরণ এড়াতে মেয়াদ ফুরিয়ে যাওয়া সার্টিফিকেট ব্যবহার করার অনুমতি দিন বিকল্প বেছে নিন।
- কী ও cert আপলোড করতে এবং ছদ্মনাম তৈরি করতে সেভ করুন বিকল্প বেছে নিন।
PKCS12/PFX ফাইল (শুধুমাত্র কীস্টোর) থেকে অ্যালিয়াস তৈরি করা
সার্টিফিকেট ও কী সহ PKCS12 ফাইল থেকে একটি অ্যালিয়াস তৈরি করতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- অ্যাকশন মেনু দেখতে কীস্টোরের উপরে কার্সর নিয়ে যান এবং + আইকনে ক্লিক করুন।
- ছদ্মনাম উল্লেখ করুন।
- সার্টিফিকেটের বিবরণের মধ্যে, 'টাইপ' ড্রপ-ডাউন মেনু থেকে PKCS12/PFX বেছে নিন।
- PKCS12/PFX-এর পাশে ফাইল বেছে নিন বিকল্পে ক্লিক করুন, কী ও সার্টিফিকেট থাকা ফাইলটিতে নেভিগেট করুন এবং খুলুন বিকল্পে ক্লিক করুন।
- কী-তে পাসওয়ার্ড থাকলে, PKCS12/PFX ফাইলের জন্য পাসওয়ার্ড উল্লেখ করুন। কী-তে কোনও পাসওয়ার্ড না থাকলে, এই ফিল্ডটি ফাঁকা রাখুন।
- সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে কিনা তা নিশ্চিত করতে API ডিফল্ট হিসেবে চেক করে। ঐচ্ছিকভাবে যাচাইকরণ এড়াতে মেয়াদ ফুরিয়ে যাওয়া সার্টিফিকেট ব্যবহার করার অনুমতি দিন বিকল্প বেছে নিন।
- ফাইল আপলোড করতে ও অলিয়াস তৈরি করতে সেভ করুন বিকল্প বেছে নিন।
নিজেই সাইন করা সার্টিফিকেট (শুধুমাত্র কীস্টোর) থেকে অ্যালিয়াস তৈরি করা
স্ব-স্বাক্ষরিত সার্টিফিকেট ব্যবহার করে এমন একটি ছদ্মনাম তৈরি করতে, আপনাকে সার্টিফিকেট তৈরি করার জন্য প্রয়োজনীয় তথ্য সহ একটি ফর্ম পূরণ করতে হবে। Edge তারপরে cert এবং ব্যক্তিগত কী পেয়ার তৈরি করে এবং সেগুলি অ্যালিয়াসে আপলোড করে।
স্বাক্ষর না করা সার্টিফিকেট থেকে অ্যালিয়াস তৈরি করতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- অ্যাকশন মেনু দেখতে কীস্টোরের উপরে কার্সর নিয়ে যান এবং + আইকনে ক্লিক করুন।
- ছদ্মনাম উল্লেখ করুন।
- সার্টিফিকেটের বিবরণের মধ্যে, 'ধরন' ড্রপ-ডাউন মেনু থেকে সেল্ফ-সাইনড সার্টিফিকেট বেছে নিন।
- নিচের টেবিল ব্যবহার করে ফর্মটি পূরণ করুন।
- সার্টিফিকেট ও ব্যক্তিগত কী পেয়ার তৈরি করতে এবং সেগুলি অ্যালিয়াসে আপলোড করতে সেভ করুন বিকল্প বেছে নিন।
জেনারেট করা সার্টিফিকেটে, আপনি নিম্নলিখিত অতিরিক্ত ফিল্ড দেখতে পাবেন:
- ইস্যুকারী
যে এন্টিটি সার্টিফিকেট স্বাক্ষর ও ইস্যু করেছে। সেল্ফ-সাইন করা সার্টিফিকেটের ক্ষেত্রে, এটি হল আপনি সার্টিফিকেট তৈরি করার সময় নির্দিষ্ট করা CN। - মেয়াদ
সার্টিফিকেটের মেয়াদ দুটি তারিখের মাধ্যমে দেখানো হয়: যে তারিখে সার্টিফিকেটের মেয়াদ শুরু হয় এবং যে তারিখে সার্টিফিকেটের মেয়াদ শেষ হয়। দুটিকেই UTCTime বা GeneralizedTime ভ্যালু হিসেবে এনকোড করা যেতে পারে।
নিচের সারণীতে ফর্ম ফিল্ডের বিবরণ দেওয়া হল:
| ফর্ম ফিল্ড | বিবরণ | ডিফল্ট | প্রয়োজনীয় |
|---|---|---|---|
| ছদ্মনাম | ছদ্মনাম। সর্বাধিক ১২৮টি অক্ষর লেখা যাবে। | প্রযোজ্য নয় | হ্যাঁ |
| কী সাইজ | বিট হিসেবে কী-এর সাইজ। ডিফল্ট ও সর্বাধিক ভ্যালু হল ২০৪৮ বিট। | 2048 | না |
| স্বাক্ষর অ্যালগরিদম | প্রাইভেট কী জেনারেট করার জন্য সিগনেচার অ্যালগরিদম। সঠিক ভ্যালু হল "SHA512withRSA", "SHA384withRSA" এবং "SHA256withRSA" (ডিফল্ট)। | SHA256withRSA | না |
| সার্টিফিকেটের মেয়াদ (দিনে) | সার্টিফিকেটের মেয়াদের সময়সীমা, দিনে। শূন্য নয় এমন ধনাত্মক মান গ্রহণ করে। | 365 | না |
| সাধারণ নাম |
সংস্থার সাধারণ নাম (CN) সার্টিফিকেটের সাথে যুক্ত সম্পূর্ণভাবে উপযুক্ত ডোমেনের নাম(FQDN)
শনাক্ত করে। এটি সাধারণত একটি হোস্ট ও ডোমেন নামের সমন্বয়ে গঠিত হয়।
যেমন, api.enterprise.apigee.com, www.apigee.com ইত্যাদি। সর্বাধিক দৈর্ঘ্য ৬৪টি অক্ষর।
সার্টিফিকেটের ধরনের উপর নির্ভর করে, CN-এ একই ডোমেনের এক বা একাধিক হোস্টনেম (যেমন, example.com, www.example.com), ওয়াইল্ডকার্ড নাম (যেমন, *.example.com) বা ডোমেনের তালিকা থাকতে পারে। কোনও প্রোটোকল (http:// বা https://), পোর্ট নম্বর বা রিসোর্স পাথ অন্তর্ভুক্ত করবেন না। অনুরোধ করা হোস্টনেম সার্টিফিকেটের সাধারণ নামের সাথে অন্তত একটি নামের সাথে মিললে তবেই সার্টিফিকেটটি বৈধ হবে। |
প্রযোজ্য নয় | হ্যাঁ |
| ইমেল | ইমেল আইডি। সর্বাধিক ২৫৫টি অক্ষর লেখা যাবে। | প্রযোজ্য নয় | না |
| প্রতিষ্ঠানের ইউনিটের নাম | সংস্থার টিমের নাম। সর্বাধিক ৬৪টি অক্ষর লেখা যাবে। | প্রযোজ্য নয় | না |
| সংস্থার নাম | সংস্থার নাম। সর্বাধিক ৬৪টি অক্ষর লেখা যাবে। | প্রযোজ্য নয় | না |
| এলাকা | শহর/নগরের নাম। সর্বাধিক ১২৮টি অক্ষর লেখা যাবে। | প্রযোজ্য নয় | না |
| রাজ্য/প্রদেশ | রাজ্য/প্রদেশের নাম। সর্বাধিক ১২৮টি অক্ষর লেখা যাবে। | প্রযোজ্য নয় | না |
| দেশ | দেশের কোড, দুটি অক্ষর দিয়ে লেখা হয়। যেমন, ভারতের জন্য IN, মার্কিন যুক্তরাষ্ট্রের জন্য US. | প্রযোজ্য নয় | না |
| বিকল্প নাম |
বিকল্প হোস্ট নামের তালিকা। সার্টিফিকেটের সাবজেক্টের সাথে অতিরিক্ত পরিচয় যুক্ত করার অনুমতি দেয়।
সংজ্ঞায়িত বিকল্পের মধ্যে রয়েছে একটি ইন্টারনেট ইলেকট্রনিক মেল অ্যাড্রেস, একটি DNS
নাম, একটি IP অ্যাড্রেস এবং একটি ইউনিফর্ম রিসোর্স আইডেন্টিফায়ার (URI)।
প্রতিটি মানের জন্য সর্বাধিক ২৫৫টি অক্ষর। আপনি কমা দিয়ে নামগুলি আলাদা করতে পারেন অথবা প্রতিটি নামের পরে Enter কী প্রেস করতে পারেন। |
প্রযোজ্য নয় | না |
কীস্টোর বা ট্রাস্টস্টোর পরীক্ষা করা
Edge UI-তে আপনার ট্রাস্টস্টোর ও কীস্টোর পরীক্ষা করে দেখতে পারেন যে সেগুলি সঠিকভাবে কনফিগার করা হয়েছে কিনা। Test Ui, Edge থেকে ব্যাকএন্ড পরিষেবায় পাঠানো TLS অনুরোধ যাচাই করে। ব্যাকএন্ড পরিষেবা একমুখী বা দ্বিমুখী TLS-এর সাথে কাজ করার জন্য কনফিগার করা যেতে পারে।
একমুখী TLS পরীক্ষা করতে:
- TLS Keystores পৃষ্ঠা অ্যাক্সেস করুন।
- পরিবেশ বেছে নিন (সাধারণত
prodবাtest)। - অ্যাকশন মেনু দেখতে, আপনি যে TLS কীস্টোর পরীক্ষা করতে চান সেটির উপরে কার্সর নিয়ে যান এবং পরীক্ষা করুন বিকল্পে ক্লিক করুন। নিচে দেখানো ডায়ালগ
বক্সটি ট্রাস্টস্টোরের নাম দেখায়:
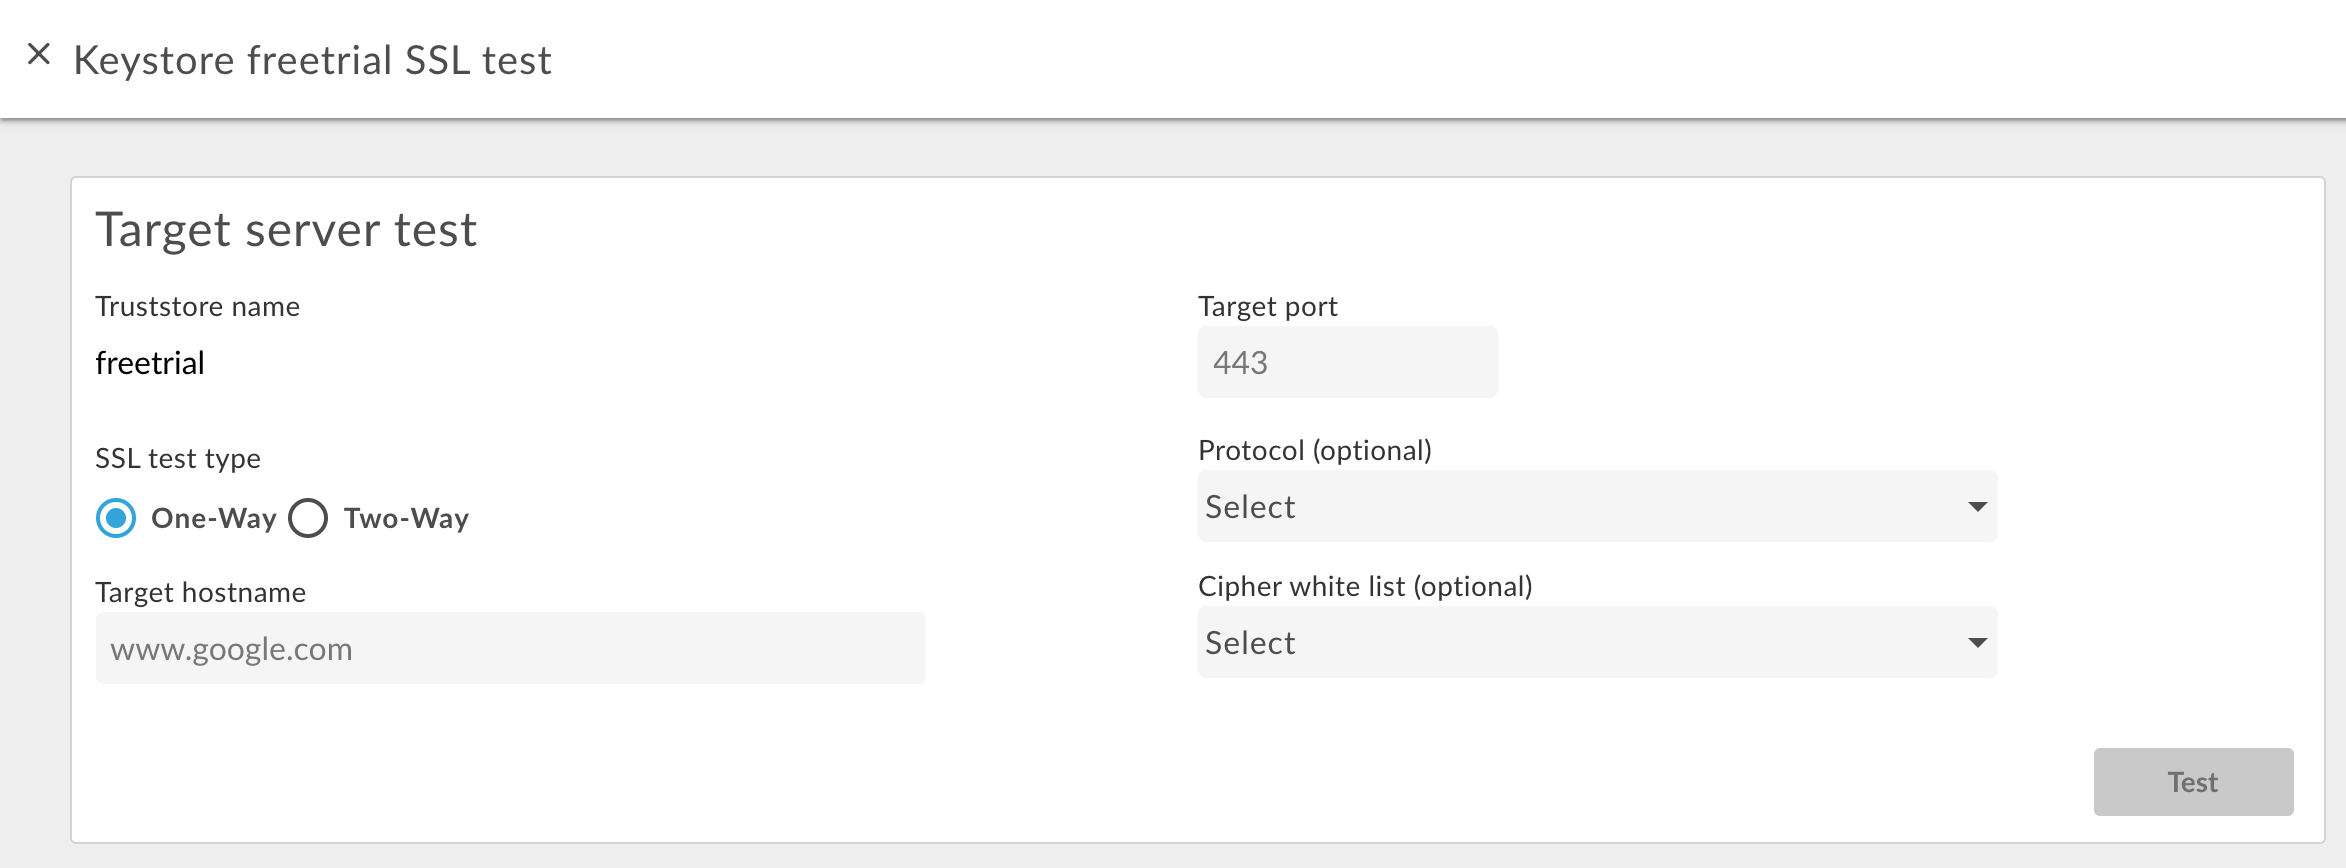
- ব্যাকএন্ড পরিষেবার হোস্টনেম লিখুন।
- TLS পোর্ট নম্বর লিখুন (সাধারণত ৪৪৩)।
- ঐচ্ছিকভাবে যেকোনও প্রোটোকল বা সাইফার নির্দিষ্ট করুন।
- টেস্ট বিকল্প বেছে নিন।
টু-ওয়ে TLS পরীক্ষা করতে:
- পছন্দের ট্রাস্টস্টোরের জন্য, টেস্ট করুন বোতামটি বেছে নিন।
- ডায়ালগ বক্সে, SSL টেস্টের ধরন-এর জন্য টু-ওয়ে বিকল্প বেছে নিন।
নিচে উল্লেখ করা ডায়ালগ বক্সটি দেখতে পাবেন:
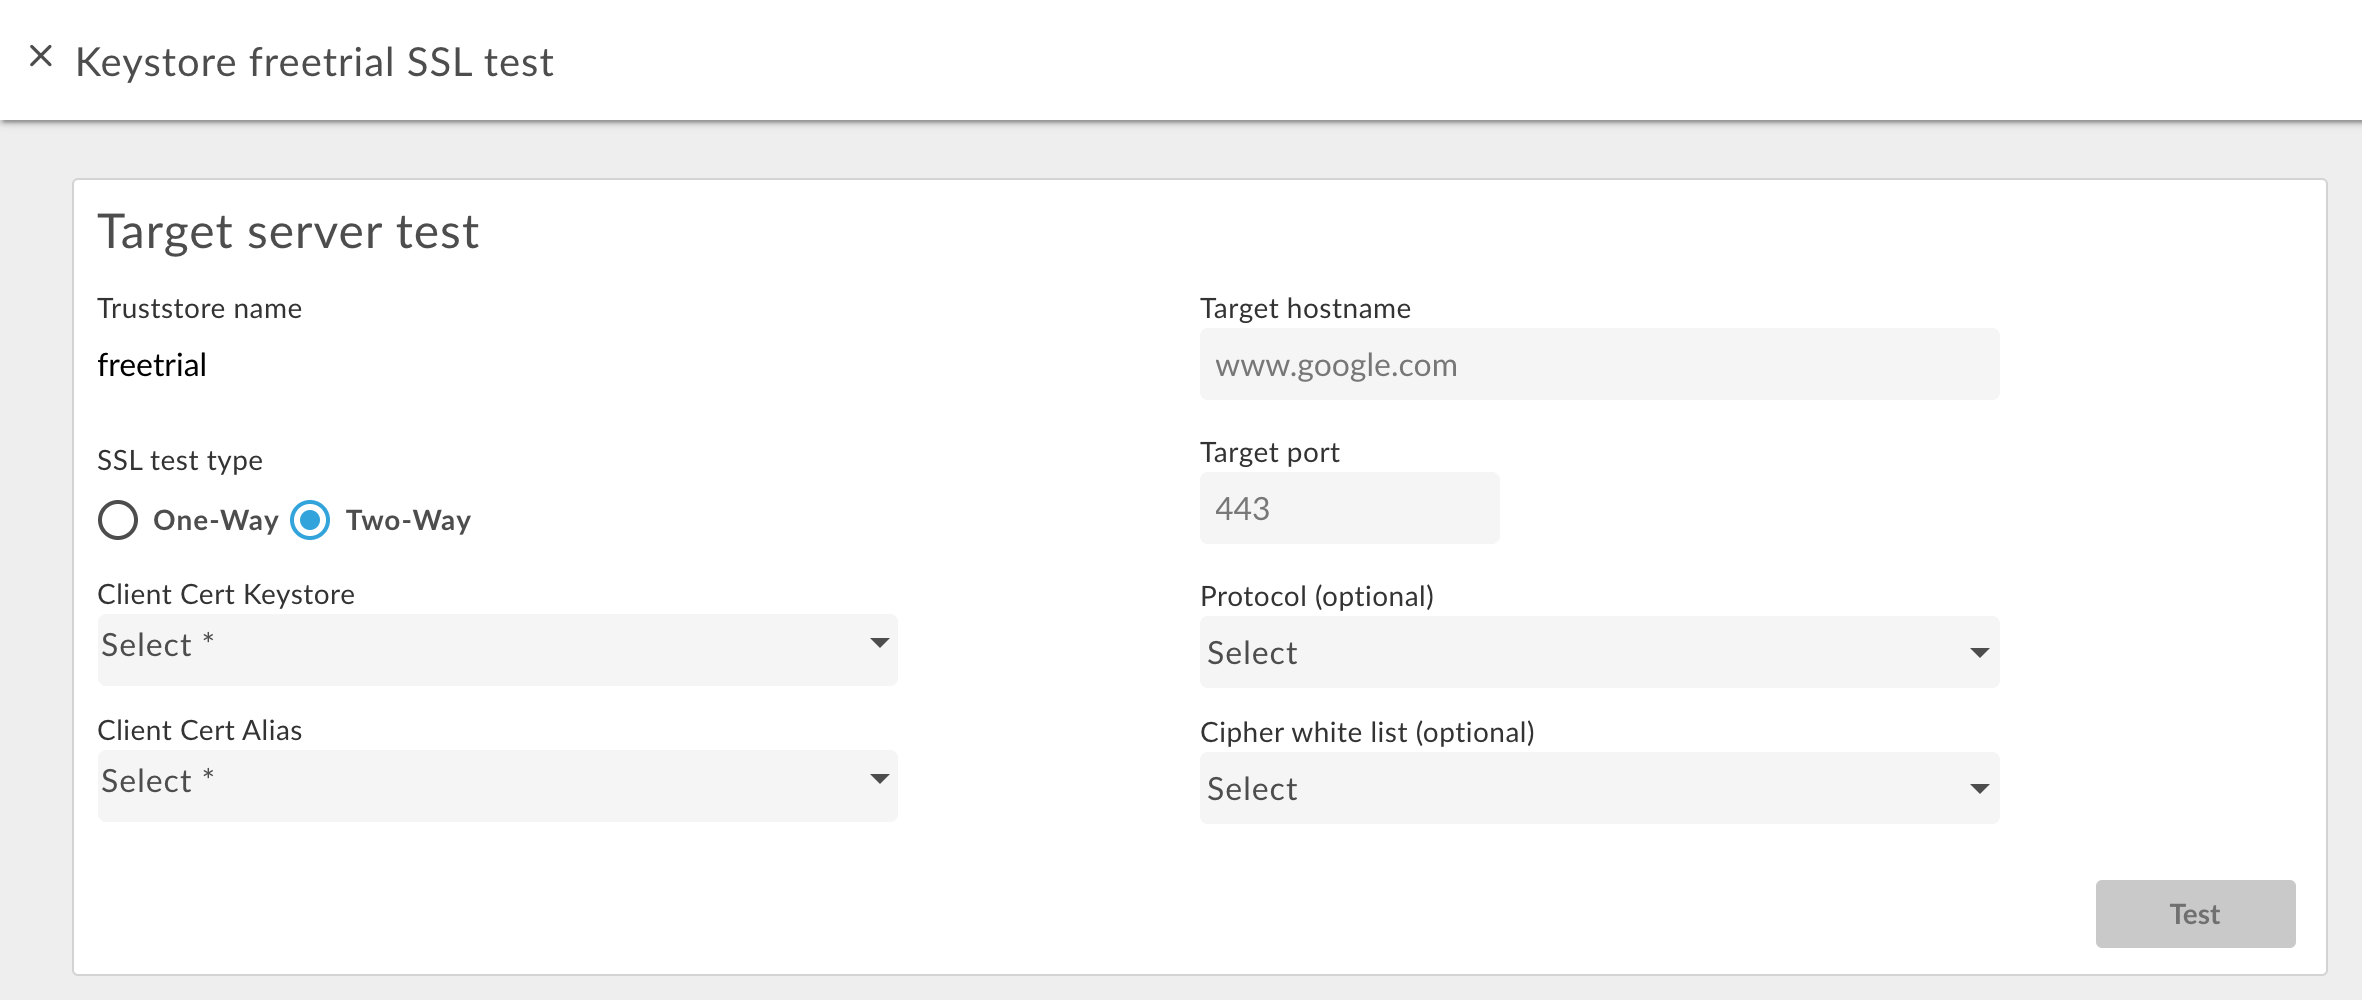
- টু-ওয়ে TLS-এ ব্যবহৃত কীস্টোরের নাম উল্লেখ করুন।
- সার্টিফিকেট ও কী থাকা কীস্টোরে উপনাম উল্লেখ করুন।
- ব্যাকএন্ড পরিষেবার হোস্টনেম লিখুন।
- TLS পোর্ট নম্বর লিখুন (সাধারণত ৪৪৩)।
- ঐচ্ছিকভাবে যেকোনও প্রোটোকল বা সাইফার নির্দিষ্ট করুন।
- টেস্ট বিকল্প বেছে নিন।
টু-ওয়ে TLS-এর জন্য ট্রাস্টস্টোরে cert যোগ করা
ইনবাউন্ড কানেকশনের জন্য টু-ওয়ে TLS ব্যবহার করার সময়, অর্থাৎ Edge-এ API অনুরোধ করার সময়, Edge-এ অনুরোধ করার অনুমতি আছে এমন প্রতিটি ক্লায়েন্টের জন্য ট্রাস্টস্টোরে একটি করে সার্টিফিকেট বা CA চেইন থাকে।
আপনি যখন প্রথমবার ট্রাস্টস্টোর কনফিগার করেন, তখন পরিচিত ক্লায়েন্টদের জন্য সব সার্টিফিকেট যোগ করতে পারবেন। তবে, সময়ের সাথে সাথে, নতুন ক্লায়েন্ট যোগ করার সাথে সাথে, আপনি ট্রাস্টস্টোরে অতিরিক্ত সার্টিফিকেট যোগ করতে চাইতে পারেন।
টু-ওয়ে TLS-এর জন্য ব্যবহৃত ট্রাস্টস্টোরে নতুন সার্টিফিকেট যোগ করতে:
- ভার্চুয়াল হোস্টে ট্রাস্টস্টোরের রেফারেন্স ব্যবহার করছেন কিনা তা নিশ্চিত করুন।
- উপরে বর্ণিত সার্টিফিকেট থেকে একটি ছদ্মনাম তৈরি করা (শুধুমাত্র ট্রাস্টস্টোর) বিকল্পে গিয়ে ট্রাস্টস্টোরে একটি নতুন সার্টিফিকেট আপলোড করুন।
ট্রাস্টস্টোর রেফারেন্স আপডেট করে একই ভ্যালু সেট করুন। এই আপডেটের ফলে Edge-কে ট্রাস্টস্টোর ও নতুন সার্টিফিকেট আবার লোড করতে হয়।
আরও জানতে উদ্ধৃতি পরিবর্তন করা দেখুন।
কীস্টোর/ট্রাস্টস্টোর বা অ্যালিয়াস মুছে দেওয়া
কীস্টোর/ট্রাস্টস্টোর বা ছদ্মনাম মুছে ফেলার সময় আপনাকে অবশ্যই সতর্কতা অবলম্বন করতে হবে। আপনি যদি ভার্চুয়াল হোস্ট, টার্গেট এন্ডপয়েন্ট বা টার্গেট সার্ভার দ্বারা ব্যবহৃত কোনও কীস্টোর, ট্রাস্টস্টোর বা এলিয়াস মুছে দেন, তাহলে ভার্চুয়াল হোস্ট বা টার্গেট এন্ডপয়েন্ট/টার্গেট সার্ভারের মাধ্যমে করা সব API কল ব্যর্থ হবে।
সাধারণত, কীস্টোর/ট্রাস্টস্টোর বা অ্যালিয়াস মুছে ফেলার জন্য আপনি যে প্রসেস ব্যবহার করেন তা হল:
- উপরে যেভাবে বর্ণনা করা হয়েছে সেইভাবে নতুন কীস্টোর/ট্রাস্টস্টোর বা অ্যালিয়াস তৈরি করুন।
- ইনবাউন্ড কানেকশনের জন্য, অর্থাৎ Edge-এ API অনুরোধের ক্ষেত্রে, নতুন কীস্টোর ও কী অ্যালিয়াস রেফারেন্স করার জন্য ভার্চুয়াল হোস্ট কনফিগারেশন আপডেট করুন।
- আউটবাউন্ড কানেকশনের জন্য, অর্থাৎ Apigee থেকে ব্যাকএন্ড সার্ভারে:
- নতুন কীস্টোর ও কী অ্যালিয়াস রেফারেন্স করার জন্য, পুরনো কীস্টোর ও কী অ্যালিয়াস রেফারেন্স করা যেকোনও API প্রক্সির জন্য TargetEndpoint কনফিগারেশন আপডেট করুন। আপনার TargetEndpoint যদি TargetServer-কে রেফারেন্স করে, তাহলে নতুন কীস্টোর ও কী অ্যালিয়াসকে রেফারেন্স করতে TargetServer সংজ্ঞা আপডেট করুন।
- কীস্টোর ও ট্রাস্টস্টোর যদি TargetEndpoint সংজ্ঞা থেকে সরাসরি রেফারেন্স করা হয়, তাহলে আপনাকে অবশ্যই প্রক্সি আবার ডেপ্লয় করতে হবে। TargetEndpoint যদি কোনও TargetServer সংজ্ঞা রেফারেন্স করে এবং TargetServer সংজ্ঞা যদি keystore ও truststore রেফারেন্স করে, তাহলে কোনও প্রক্সি রিডিপ্লয়মেন্টের প্রয়োজন নেই।
- আপনার API প্রক্সি সঠিকভাবে কাজ করছে কিনা তা কনফার্ম করুন।
- কীস্টোর/ট্রাস্টস্টোর বা এলিয়াস মুছে দিন।
কীস্টোর মুছে দেওয়া
আপনি কিস্টোর বা ট্রাস্টস্টোরের উপর কার্সর রেখে অ্যাকশন
মেনু দেখতে এবং  আইকনে ক্লিক করে কিস্টোর বা ট্রাস্টস্টোর মুছে দিতে পারবেন। আপনি যদি কোনও ভার্চুয়াল হোস্ট বা টার্গেট এন্ডপয়েন্ট/টার্গেট সার্ভার দ্বারা ব্যবহৃত
কীস্টোর বা ট্রাস্টস্টোর মুছে দেন, তাহলে ভার্চুয়াল হোস্ট
বা টার্গেট এন্ডপয়েন্ট/টার্গেট সার্ভারের মাধ্যমে করা সমস্ত API কল ব্যর্থ হবে।
সতর্কতা: নতুন কীস্টোর ব্যবহার করার জন্য আপনার ভার্চুয়াল হোস্ট এবং টার্গেট এন্ডপয়েন্ট/টার্গেট সার্ভার কনভার্ট না করা পর্যন্ত কীস্টোর মুছে দেবেন না।
অ্যালিয়াস মুছে দেওয়া
অ্যাকশন
মেনু দেখাতে তালিকায় থাকা এলিয়াসের উপর কার্সর রেখে আইকনে ক্লিক করে আপনি এলিয়াস মুছে দিতে পারবেন। আপনি যদি এমন কোনও এলিয়াস মুছে দেন যা ভার্চুয়াল হোস্ট বা
টার্গেট এন্ডপয়েন্ট/টার্গেট সার্ভার ব্যবহার করছে, তাহলে ভার্চুয়াল হোস্ট বা টার্গেট এন্ডপয়েন্ট/টার্গেট
সার্ভারের মাধ্যমে করা সব API কল ব্যর্থ হবে।
সতর্কতা: আপনি ভার্চুয়াল হোস্ট এবং টার্গেট এন্ডপয়েন্ট/টার্গেট সার্ভারকে নতুন কীস্টোর ও অ্যালিয়াস ব্যবহার করার জন্য কনভার্ট না করা পর্যন্ত অ্যালিয়াস মুছে দেবেন না।