

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
هر سازمان Apigee Edge دارای چند نقش داخلی است که میتوانید به کاربران سرپرست اختصاص دهید:
- سرپرست سازمان - کاربر ممتاز. به منابع در سازمان دسترسی کامل CRUD دارد. در نصب Edge for Private Cloud، قدرتمندترین نقش، نقش سرپرست سیستم است که به عملکردهای سطح سیستم که «سرپرست سازمان» ندارد نیز دسترسی دارد.
- سرپرست سازمان فقط خواندنی - دسترسی فقط خواندنی به منابع در سازمان دارد.
- سرپرست عملیات - میاناهای برنامهسازی کاربردی را پیادهسازی و آزمایش میکند؛ دسترسی فقط خواندنی به منابع دیگر دارد.
- کاربر کسبوکار - محصولات API، توسعهدهندگان، برنامههای توسعهدهنده، و شرکتها را ایجاد و مدیریت میکند؛ گزارشهای سفارشی درباره استفاده از API ایجاد میکند؛ دسترسی فقط خواندنی به منابع دیگر دارد.
- کاربر - پراکسیهای API را ایجاد میکند و آنها را در محیط آزمایش تست میکند؛ دسترسی فقط خواندنی به منابع دیگر دارد.
نقشهای داخلی سطح دسترسی را هم در واسط کاربر مدیریت و هم در میانای برنامه کاربردی مدیریت کنترل میکنند.
برای دیدن اجازههای تنظیمشده برای هر نقش داخلی (بهعنوان «سرپرست سازمان» یا «سرپرست سازمان فقط خواندنی»)، در واسط کاربر مدیریت، سرپرست > نقشهای سازمان > نام_نقش را انتخاب کنید.
اگر سازمانتان شامل Apigee Sense یا پایش API باشد، کنسول سرپرست نیز نقشهای زیر را نمایش خواهد داد:
- Sense: Sense Operator (اپراتور Sense) و Sense User (کاربر Sense). برای اطلاعات بیشتر درباره نقشهای Sense، به نقشهای داخلی Apigee Sense مراجعه کنید.
- پایش میانای برنامهسازی کاربردی: سرپرست پایش میانای برنامهسازی کاربردی و کاربر پایش میانای برنامهسازی کاربردی. برای اطلاعات بیشتر درباره نقشهای «پایش میانای برنامهسازی کاربردی»، به نقشهای «پایش میانای برنامهسازی کاربردی» مراجعه کنید.
اجازه نقش نمونه
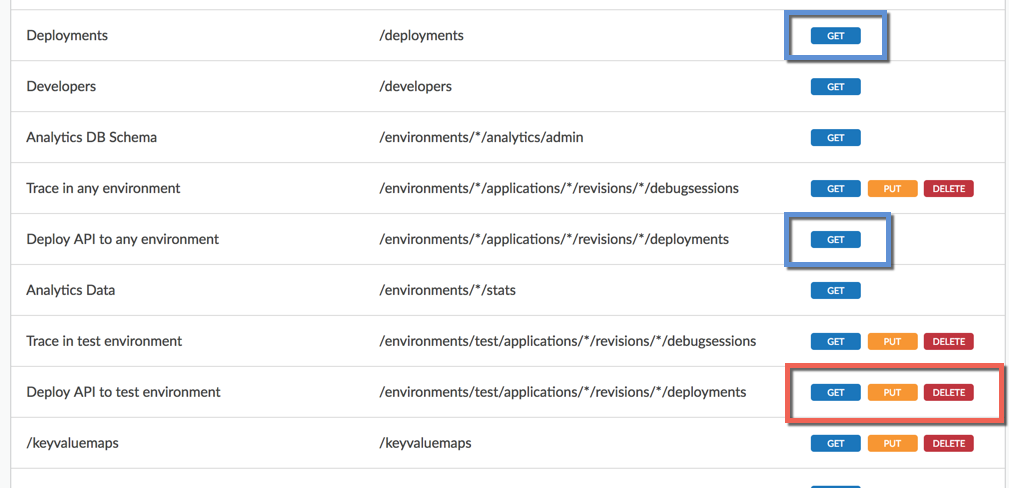
مثال زیر در واسط کاربر مدیریت، اجازههای نقش «کاربر» را نشان میدهد. توجه داشته باشید که اجازههای استقرار متفاوتی دارد:
- /deployments URI (GET)
- /environments/*/applications/*/revisions/*/deployments (GET)
- /environments/test/applications/*/revisions/*/deployments (GET, PUT, DELETE)
پس این یعنی چه؟ فردی با نقش «کاربر» چه چیزی میتواند مستقر کند؟
- ابتدا، اجازه PUT چیزی است که امکان استقرار را فراهم میکند.
- دوم، اجازه جزئیتر (مشخصتر) درصورت وجود همپوشانی اجازهها، مانند آنچه در اینجا با اجازههای استقرار چندگانه وجود دارد، اولویت دارد. (اولویت در اجازههایی که همپوشانی دارند بهطور کاملتر در ایجاد نقشها با میانای برنامهسازی کاربردی توضیح داده شده است).
در این مثال، جزئیترین اجازه «اجازه استقرار API در محیط آزمایش» با نشانی وب /environments/test/applications/*/revisions/*/deployments است. بخش /test/ آن را به خاصترین حالت تبدیل میکند. یعنی فردی با نقش «کاربر» میتواند هر کارگزار میانای برنامهسازی کاربردی (/applications/*) را با هر نسخه بازبینی (/revisions/*) در محیط آزمایش (/test/) مستقر کند.
ازطرف دیگر، فردی با این نقش نمیتواند در هیچ محیط دیگری مستقر شود، زیرا اجازه GET (فقط خواندنی) در /environments/* دارد، که در آن نویسه عام (*) نشاندهنده هر چیزی است. (اجازه GET در /deployments به کاربر امکان میدهد جزئیات استقرار را با API دریافت کند).
درباره نقش «سرپرست توسعهدهنده»
وقتی درگاه توسعهدهنده آماده میشود، نقش سرپرست توسعهدهنده به سازمان شما اضافه میشود، معمولاً با کاربر devadmin+{org_name}@google.com که به آن اختصاص داده شده است.
این نقش صرفاً برای پیکربندی اتصال بین
درگاههای توسعهدهنده مبتنی بر Drupal (یا درگاههای سفارشی بااستفاده از Apigee platform APIs) و سازمان Edge شما استفاده میشود. ارتباط بین درگاه و Edge را ببینید.
اگر میخواهید نقش «سرپرست توسعهدهنده» را به حساب کاربری دیگری اختصاص دهید، حساب را در سازمانتان ایجاد کنید و برای اختصاص دادن نقش با پشتیبانی تماس بگیرید.
یا میتوانید بااستفاده از اسکریپت شرحدادهشده در Assign the Developer Administrator role در اسناد واحد Apigee Edge Drupal 8، نقش سفارشی با همان اجازههای نقش «سرپرست توسعهدهنده» ایجاد کنید.
اتصال بین درگاه و سازمان Edge شما را میتوان در Drupal در بخش پیکربندی > درگاه توسعهدهندگان > تنظیمات برنامه در منو سرپرست Drupal مشاهده کرد (باید بهعنوان سرپرست وارد سیستم Drupal شده باشید). اگر اتصال بهعنوان ناموفق نشان داده میشود، باید برای تغییر اطلاعات اتصال با پشتیبانی Apigee Edge تماس بگیرید. برای اطلاعات بیشتر، ایجاد درگاه توسعهدهندگان را ببینید.