Apigee Edge का दस्तावेज़ देखा जा रहा है.
Apigee X के दस्तावेज़ पर जाएं. info
इस सेक्शन में, Apigee Edge के लिए एसएएमएल चालू करने का तरीका बताया गया है. इससे आपके संगठन के सदस्यों के लिए पुष्टि करने की प्रोसेस, आपकी पहचान करने वाली सेवा को सौंपी जा सकती है. Edge में एसएएमएल और आइडेंटिटी ज़ोन मैनेजमेंट के बारे में खास जानकारी के लिए, एसएएमएल के बारे में खास जानकारी देखें.
वीडियो: एसएएमएल का इस्तेमाल करके सिंगल साइन-ऑन (एसएसओ) की सुविधा चालू करने से पहले और बाद में, Apigee Edge API को ऐक्सेस करने का तरीका जानने के लिए, यह छोटा वीडियो देखें.
ज़ोन एडमिन की भूमिका के बारे में जानकारी
Edge में आइडेंटिटी ज़ोन मैनेज करने के लिए, आपके पास zoneadmin की भूमिका होनी चाहिए. zoneadmin की भूमिका, सिर्फ़ आइडेंटिटी ज़ोन को मैनेज करने के लिए, CRUD की पूरी प्रोसेस उपलब्ध कराती है.
अपने Apigee Edge खाते के लिए zoneadmin की भूमिका असाइन करने के लिए, Apigee Edge की सहायता टीम से संपर्क करें.
शुरू करने से पहले
शुरू करने से पहले, तीसरे पक्ष की SAML आइडेंटिटी की पुष्टि करने वाली सेवा देने वाली कंपनी से यह जानकारी पाएं:
- हस्ताक्षर की पुष्टि करने के लिए सर्टिफ़िकेट (PEM या PKCSS फ़ॉर्मैट में). अगर ज़रूरी हो, तो x509 सर्टिफ़िकेट को PEM फ़ॉर्मैट में बदलें
कॉन्फ़िगरेशन की जानकारी (यहां दी गई टेबल में बताई गई है)
कॉन्फ़िगरेशन ब्यौरा साइन-इन करने का यूआरएल यह वह यूआरएल है जिस पर उपयोगकर्ताओं को एसएएमएल आइडेंटिटी प्रोवाइडर में साइन-इन करने के लिए रीडायरेक्ट किया जाता है. साइन-आउट करने का यूआरएल यह वह यूआरएल है जिस पर उपयोगकर्ताओं को एसएएमएल आइडेंटिटी प्रोवाइडर से साइन-आउट करने के लिए रीडायरेक्ट किया जाता है. आईडीपी (IdP) इकाई का आईडी इस आइडेंटिटी प्रोवाइडर के लिए यूनीक यूआरएल. उदाहरण के लिए: https://idp.example.com/saml
इसके अलावा, तीसरे पक्ष के एसएएमएल आइडेंटिटी प्रोवाइडर को इन सेटिंग के साथ कॉन्फ़िगर करें:
- पक्का करें कि
NameIDएट्रिब्यूट, उपयोगकर्ता के ईमेल पते के साथ मैप किया गया हो. उपयोगकर्ता का ईमेल पता, Edge डेवलपर खाते का यूनीक आइडेंटिफ़ायर होता है. यहां Okta का इस्तेमाल करके एक उदाहरण दिखाया गया है. इसमें Name ID format फ़ील्ड,NameIDएट्रिब्यूट को तय करता है.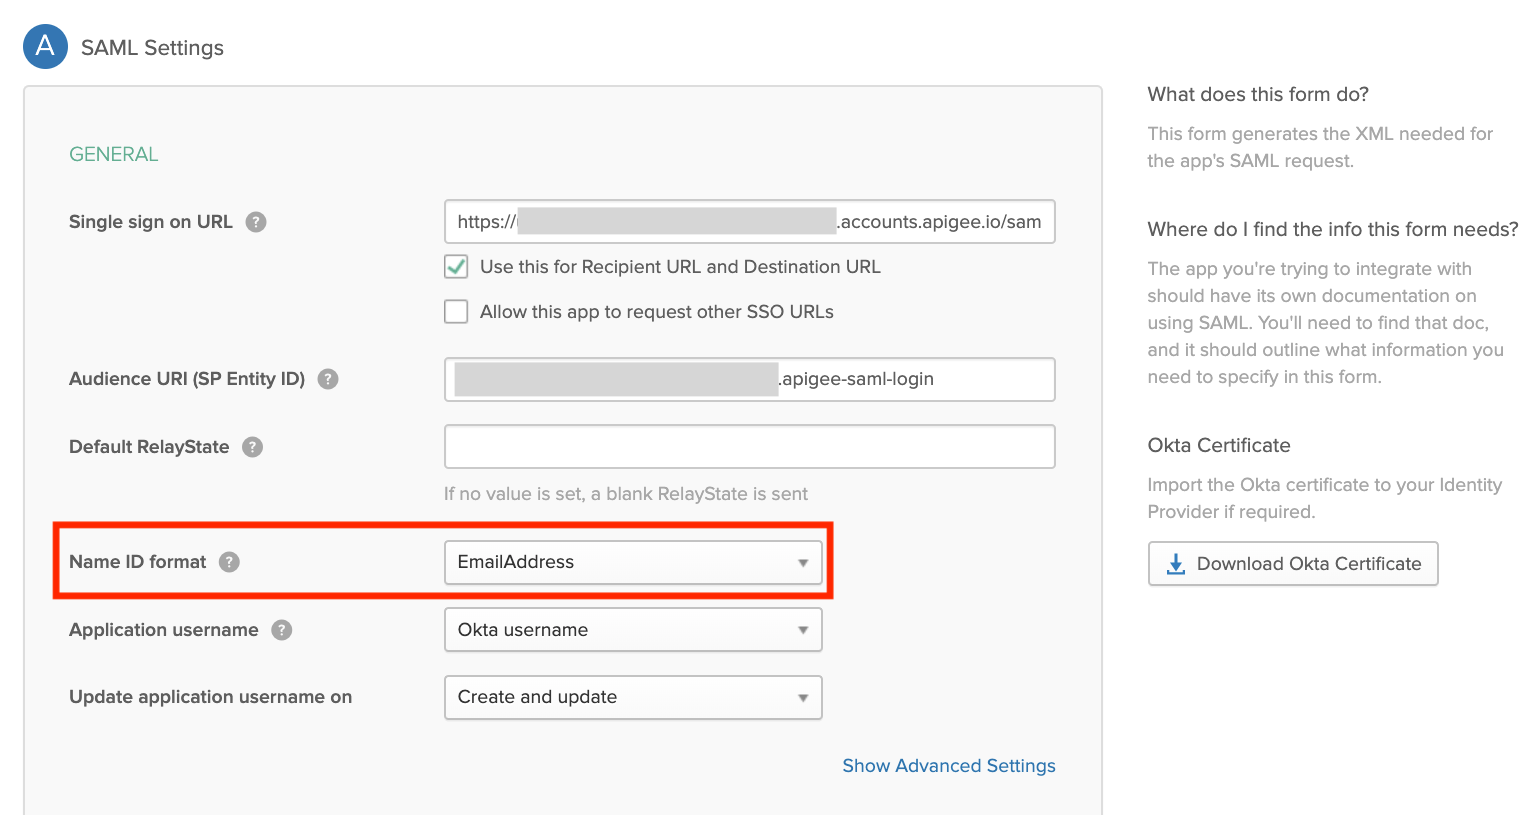
- (ज़रूरी नहीं) पुष्टि किए गए सेशन की अवधि को 15 दिन पर सेट करें, ताकि यह Edge UI के पुष्टि किए गए सेशन की अवधि से मेल खाए.
Edge SSO Zone Administration पेज को एक्सप्लोर करना
Edge के लिए आइडेंटिटी ज़ोन मैनेज करें. इसके लिए, Edge के एसएसओ ज़ोन एडमिनिस्ट्रेशन पेज का इस्तेमाल करें. Edge SSO ज़ोन एडमिनिस्ट्रेशन पेज, आपके संगठन से बाहर मौजूद होता है. इससे आपको एक ही आइडेंटिटी ज़ोन में कई संगठनों को असाइन करने की सुविधा मिलती है.
Edge SSO ज़ोन एडमिनिस्ट्रेशन पेज को ऐक्सेस करने के लिए:
- https://apigee.com/edge पर जाकर, ज़ोन एडमिन के अधिकारों वाले Apigee Edge उपयोगकर्ता खाते से साइन इन करें.
- बाईं ओर मौजूद नेविगेशन बार में, एडमिन > एसएसओ को चुनें.
इससे Edge SSO Zone Administration पेज खुलेगा. यह पेज आपके संगठन से बाहर का है.
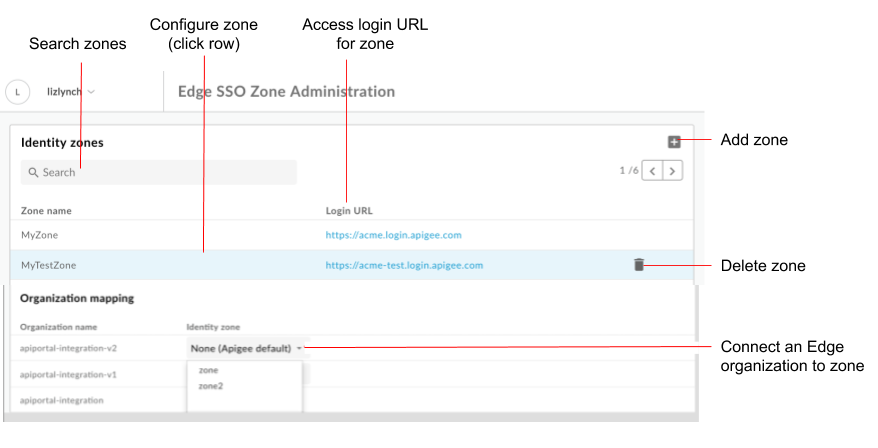
आंकड़े में हाइलाइट किए गए Edge SSO ज़ोन एडमिनिस्ट्रेशन पेज की मदद से, ये काम किए जा सकते हैं:
- सभी आइडेंटिटी ज़ोन देखना
- हर ज़ोन के लिए लॉगिन यूआरएल देखना
- पहचान क्षेत्र को जोड़ना और मिटाना
- एसएएमएल आइडेंटिटी प्रोवाइडर को कॉन्फ़िगर करना
- किसी Edge संगठन को आइडेंटिटी ज़ोन से कनेक्ट करना
- पोर्टल आइडेंटिटी ज़ोन मिटाना
कोई आइडेंटिटी ज़ोन जोड़ना
पहचान ज़ोन जोड़ने के लिए:
- Edge SSO Zone Administration पेज को ऐक्सेस करें.
- पहचान से जुड़े ज़ोन सेक्शन में जाकर, + पर क्लिक करें.
पहचान क्षेत्र का नाम और ब्यौरा डालें.
ज़ोन का नाम, सभी Edge संगठनों के लिए यूनीक होना चाहिए.ध्यान दें: Apigee के पास ऐसे किसी भी ज़ोन के नाम को हटाने का अधिकार है जिसे वह सही नहीं मानता.
अगर ज़रूरी हो, तो सबडोमेन में जोड़ने के लिए कोई स्ट्रिंग डालें.
उदाहरण के लिए, अगरacmeज़ोन का नाम है, तो आपको प्रोडक्शन ज़ोनacme-prodऔर टेस्ट ज़ोनacme-testतय करना पड़ सकता है.
प्रोडक्शन ज़ोन बनाने के लिए, सबडोमेन के सफ़िक्स के तौर पर prod डालें. इस मामले में, Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने के लिए इस्तेमाल किया गया यूआरएलacme-prod.apigee.comहोगा. इसके बारे में आइडेंटिटी ज़ोन का इस्तेमाल करके अपने संगठन को ऐक्सेस करना लेख में बताया गया है.ध्यान दें: जोड़े गए सबडोमेन का सफ़िक्स, आपके सभी ज़ोन के लिए यूनीक होना चाहिए.
ठीक है पर क्लिक करें.
एसएएमएल आइडेंटिटी प्रोवाइडर को कॉन्फ़िगर करना
एसएएमएल आइडेंटिटी प्रोवाइडर को कॉन्फ़िगर करने के लिए, यह तरीका अपनाएं:
- एसएएमएल सेटिंग कॉन्फ़िगर करें.
- नया सर्टिफ़िकेट अपलोड करें.
अगर ज़रूरी हो, तो x509 सर्टिफ़िकेट को PEM फ़ॉर्मैट में बदलें.
एसएएमएल सेटिंग कॉन्फ़िगर करना
एसएएमएल सेटिंग कॉन्फ़िगर करने के लिए:
- Edge SSO Zone Administration पेज को ऐक्सेस करें.
- उस आइडेंटिटी ज़ोन की लाइन पर क्लिक करें जिसके लिए आपको एसएएमएल आइडेंटिटी प्रोवाइडर को कॉन्फ़िगर करना है.
- SAML सेटिंग सेक्शन में जाकर,
 पर क्लिक करें.
एसपी मेटाडेटा यूआरएल के बगल में मौजूद, कॉपी करें पर क्लिक करें.

सेवा देने वाली कंपनी (एसपी) की मेटाडेटा फ़ाइल में दी गई जानकारी का इस्तेमाल करके, एसएएमएल आइडेंटिटी प्रोवाइडर को कॉन्फ़िगर करें.
कुछ एसएएमएल आइडेंटिटी प्रोवाइडर के लिए, आपको सिर्फ़ मेटाडेटा यूआरएल के लिए कहा जाएगा. अन्य के लिए, आपको मेटाडेटा फ़ाइल से कुछ जानकारी निकालनी होगी और उसे फ़ॉर्म में डालना होगा.
बाद वाले मामले में, एसपी मेटाडेटा फ़ाइल डाउनलोड करने के लिए, यूआरएल को ब्राउज़र में चिपकाएं और ज़रूरी जानकारी निकालें. उदाहरण के लिए, एसपी मेटाडेटा फ़ाइल में मौजूद इन एलिमेंट से, इकाई का आईडी या साइन-इन यूआरएल निकाला जा सकता है:नोट: एसपी मेटाडेटा फ़ाइल में, साइन-इन यूआरएल को
AssertionConsumerService(ACS) यूआरएल कहा जाता है.<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" ID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" entityID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login"><md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://diyyaumzqchrbui-a5vnmu1sp8qzekbd.portal-login.apigee.com/saml/SSO/alias/diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" index="0" isDefault="true"/>
ध्यान दें: अगर आपके SAML आइडेंटिटी प्रोवाइडर के लिए ज़रूरी है, तो ऑडियंस की पाबंदी को zoneID.apigee-saml-login पर सेट करें. इसे एसपी मेटाडेटा फ़ाइल में मौजूद
entityIDएलिमेंट से कॉपी किया जा सकता है. यह एलिमेंट ऊपर दिखाया गया है.एसएएमएल आइडेंटिटी प्रोवाइडर के लिए, एसएएमएल सेटिंग कॉन्फ़िगर करें.
एसएएमएल सेटिंग सेक्शन में जाकर, एसएएमएल आइडेंटिटी प्रोवाइडर की मेटाडेटा फ़ाइल से मिली इन वैल्यू में बदलाव करें:
एसएएमएल सेटिंग ब्यौरा साइन-इन करने का यूआरएल यह वह यूआरएल है जिस पर उपयोगकर्ताओं को एसएएमएल पोर्टल आइडेंटिटी प्रोवाइडर में साइन-इन करने के लिए रीडायरेक्ट किया जाता है.
उदाहरण के लिए:https://dev-431871.oktapreview.com/app/googledev431871_devportalsaml_1/exkhgdyponHIp97po0h7/sso/samlसाइन-आउट करने का यूआरएल वह यूआरएल जिस पर उपयोगकर्ताओं को एसएएमएल पोर्टल आइडेंटिटी प्रोवाइडर से साइन आउट करने के लिए रीडायरेक्ट किया जाता है.
ध्यान दें: अगर आपका एसएएमएल आइडेंटिटी प्रोवाइडर, साइन-आउट करने का यूआरएल नहीं देता है, तो इस फ़ील्ड को खाली छोड़ दें. इस मामले में, इसे साइन-इन यूआरएल के लिए इस्तेमाल की गई वैल्यू पर सेट किया जाएगा.आईडीपी (IdP) इकाई का आईडी एसएएमएल आइडेंटिटी प्रोवाइडर के लिए यूनीक यूआरएल.
उदाहरण के लिए:http://www.okta.com/exkhgdyponHIp97po0h7ध्यान दें: एसएएमएल आइडेंटिटी प्रोवाइडर के हिसाब से, इस फ़ील्ड का नाम अलग-अलग हो सकता है. जैसे,
Entity ID,SP Entity ID,Audience URIवगैरह.ध्यान दें: Apigee SSO, इन दो सुविधाओं के साथ काम नहीं करता:
- आईडीपी मेटाडेटा यूआरएल का इस्तेमाल करके, आईडीपी सर्टिफ़िकेट अपने-आप रीफ़्रेश हो जाता है. साथ ही, समय-समय पर मेटाडेटा डाउनलोड करके, Apigee SSO Service Provider के पक्ष में बदलावों को अपडेट किया जाता है.
- आईडीपी मेटाडेटा की पूरी एक्सएमएल फ़ाइल अपलोड करना या आईडीपी मेटाडेटा के यूआरएल का इस्तेमाल करके, आईडीपी को अपने-आप कॉन्फ़िगर करना.
सेव करें पर क्लिक करें.
इसके बाद, अगले सेक्शन में बताए गए तरीके से, PEM या PKCSS फ़ॉर्मैट में सर्टिफ़िकेट अपलोड करें.
नया सर्टिफ़िकेट अपलोड करें
नया सर्टिफ़िकेट अपलोड करने के लिए:
अपने एसएएमएल आइडेंटिटी प्रोवाइडर से, हस्ताक्षर की पुष्टि करने के लिए सर्टिफ़िकेट डाउनलोड करें.
ध्यान दें: सर्टिफ़िकेट, PEM या PKCSS फ़ॉर्मैट में होना चाहिए. अगर ज़रूरी हो, तो x509 सर्टिफ़िकेट को PEM फ़ॉर्मैट में बदलें.
उस आइडेंटिटी ज़ोन की लाइन पर क्लिक करें जिसके लिए आपको नया सर्टिफ़िकेट अपलोड करना है.
सर्टिफ़िकेट सेक्शन में जाकर,
पर क्लिक करें. ब्राउज़ करें पर क्लिक करें और अपनी लोकल डायरेक्ट्री में मौजूद सर्टिफ़िकेट पर जाएं.
नया सर्टिफ़िकेट अपलोड करने के लिए, खोलें पर क्लिक करें.
सर्टिफ़िकेट की जानकारी वाले फ़ील्ड, चुने गए सर्टिफ़िकेट के हिसाब से अपडेट हो जाते हैं.

पुष्टि करें कि सर्टिफ़िकेट मान्य हो और उसकी समयसीमा खत्म न हुई हो.
सेव करें पर क्लिक करें.
x509 सर्टिफ़िकेट को PEM फ़ॉर्मैट में बदलना
अगर आपने x509 सर्टिफ़िकेट डाउनलोड किया है, तो आपको इसे PEM फ़ॉर्मैट में बदलना होगा.
x509 सर्टिफ़िकेट को PEM फ़ॉर्मैट में बदलने के लिए:
- SAML आइडेंटिटी प्रोवाइडर के मेटाडेटा फ़ाइल से
ds:X509Certificate elementका कॉन्टेंट कॉपी करें और उसे अपने पसंदीदा टेक्स्ट एडिटर में चिपकाएं. - फ़ाइल में सबसे ऊपर यह लाइन जोड़ें:
-----BEGIN CERTIFICATE----- - फ़ाइल के सबसे नीचे यह लाइन जोड़ें:
-----END CERTIFICATE----- - फ़ाइल को
.pemएक्सटेंशन का इस्तेमाल करके सेव करें.
यहां PEM फ़ाइल के कॉन्टेंट का उदाहरण दिया गया है:
-----BEGIN CERTIFICATE-----
MIICMzCCAZygAwIBAgIJALiPnVsvq8dsMA0GCSqGSIb3DQEBBQUAMFMxCzAJBgNV
BAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNVBAcTA2ZvbzEMMAoGA1UEChMDZm9v
MQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2ZvbzAeFw0xMzAzMTkxNTQwMTlaFw0x
ODAzMTgxNTQwMTlaMFMxCzAJBgNVBAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNV
BAcTA2ZvbzEMMAoGA1UEChMDZm9vMQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2Zv
bzCBnzANBgkqhkiG9w0BAQEFAAOBjQAwgYkCgYEAzdGfxi9CNbMf1UUcvDQh7MYB
OveIHyc0E0KIbhjK5FkCBU4CiZrbfHagaW7ZEcN0tt3EvpbOMxxc/ZQU2WN/s/wP
xph0pSfsfFsTKM4RhTWD2v4fgk+xZiKd1p0+L4hTtpwnEw0uXRVd0ki6muwV5y/P
+5FHUeldq+pgTcgzuK8CAwEAAaMPMA0wCwYDVR0PBAQDAgLkMA0GCSqGSIb3DQEB
BQUAA4GBAJiDAAtY0mQQeuxWdzLRzXmjvdSuL9GoyT3BF/jSnpxz5/58dba8pWen
v3pj4P3w5DoOso0rzkZy2jEsEitlVM2mLSbQpMM+MUVQCQoiG6W9xuCFuxSrwPIS
pAqEAuV4DNoxQKKWmhVv+J0ptMWD25Pnpxeq5sXzghfJnslJlQND
-----END CERTIFICATE-----
किसी Edge संगठन को आइडेंटिटी ज़ोन से कनेक्ट करना
किसी Edge संगठन को आइडेंटिटी ज़ोन से कनेक्ट करने के लिए:
- Edge SSO Zone Administration पेज को ऐक्सेस करें.
- संगठन मैपिंग सेक्शन में, पहचान क्षेत्र ड्रॉप-डाउन मेन्यू में जाकर, उस संगठन से जुड़ा कोई पहचान क्षेत्र चुनें जिसे आपको किसी ज़ोन को असाइन करना है.
संगठन के लिए बुनियादी पुष्टि की सुविधा चालू करने के लिए, कोई नहीं (Apigee का डिफ़ॉल्ट) चुनें. - बदलाव की पुष्टि करने के लिए, पुष्टि करें पर क्लिक करें.
आइडेंटिटी ज़ोन का इस्तेमाल करके अपने संगठन को ऐक्सेस करना
Edge UI को ऐक्सेस करने के लिए इस्तेमाल किया जाने वाला यूआरएल, आपके आइडेंटिटी ज़ोन के नाम से तय होता है:
https://zonename.apigee.com
इसी तरह, Classic Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने के लिए इस्तेमाल किया जाने वाला यूआरएल यह है:
https://zonename.enterprise.apigee.com
उदाहरण के लिए, Acme Inc. को SAML का इस्तेमाल करना है और वह "acme" को अपने ज़ोन के नाम के तौर पर चुनती है. Acme Inc. के ग्राहक, इस यूआरएल से Edge UI को ऐक्सेस कर सकते हैं:
https://acme.apigee.com
ज़ोन से उन Edge संगठनों की पहचान होती है जो एसएएमएल के साथ काम करते हैं. उदाहरण के लिए, Acme Inc. के पास तीन संगठन हैं: OrgA, OrgB, और OrgC. Acme के पास यह तय करने का विकल्प होता है कि वह सभी संगठनों को SAML ज़ोन में जोड़े या सिर्फ़ कुछ को. बाकी संगठन, बुनियादी पुष्टि या बुनियादी पुष्टि वाले क्रेडेंशियल से जनरेट किए गए OAuth2 टोकन का इस्तेमाल जारी रखते हैं.
एक से ज़्यादा आइडेंटिटी ज़ोन तय किए जा सकते हैं. इसके बाद, सभी ज़ोन को एक ही पहचान देने वाली कंपनी का इस्तेमाल करने के लिए कॉन्फ़िगर किया जा सकता है.
उदाहरण के लिए, Acme को OrgAProd और OrgBProd वाला प्रोडक्शन ज़ोन "acme-prod" और OrgATest, OrgBTest, OrgADev, और OrgBDev वाला टेस्ट ज़ोन "acme-test" तय करना पड़ सकता है.
इसके बाद, अलग-अलग ज़ोन को ऐक्सेस करने के लिए, इन यूआरएल का इस्तेमाल करें:
https://acme-prod.apigee.com
https://acme-test.apigee.com
एसएएमएल की पुष्टि करने की सुविधा का इस्तेमाल करके, Edge उपयोगकर्ताओं को रजिस्टर करना
किसी संगठन के लिए एसएएमएल चालू करने के बाद, आपको उन एसएएमएल उपयोगकर्ताओं को रजिस्टर करना होगा जो आपके संगठन के साथ पहले से रजिस्टर नहीं हैं. ज़्यादा जानकारी के लिए, संगठन के उपयोगकर्ताओं को मैनेज करना लेख पढ़ें.
OAuth2 ऐक्सेस टोकन पास करने के लिए, स्क्रिप्ट अपडेट करना
एसएएमएल चालू करने के बाद, Edge API के लिए बुनियादी पुष्टि करने की सुविधा बंद हो जाती है. ऐसी सभी स्क्रिप्ट (Maven स्क्रिप्ट, शेल स्क्रिप्ट, apigeetool वगैरह) काम नहीं करेंगी जो बुनियादी पुष्टि करने की सुविधा के साथ काम करने वाले Edge API कॉल पर निर्भर करती हैं. आपको उन एपीआई कॉल और स्क्रिप्ट को अपडेट करना होगा जो Bearer हेडर में OAuth2 ऐक्सेस टोकन पास करने के लिए, बुनियादी पुष्टि करने की सुविधा का इस्तेमाल करती हैं. Edge API के साथ SAML का इस्तेमाल करना लेख पढ़ें.
आइडेंटिटी ज़ोन मिटाना
पहचान क्षेत्र को मिटाने के लिए:
- Edge SSO Zone Administration पेज को ऐक्सेस करें.
- आपको जिस आइडेंटिटी ज़ोन को मिटाना है उससे जुड़ी लाइन पर कर्सर घुमाएं, ताकि कार्रवाइयों का मेन्यू दिख सके.
 पर क्लिक करें.
- मिटाने की कार्रवाई की पुष्टि करने के लिए, मिटाएं पर क्लिक करें.
Edge के एसएसओ ज़ोन एडमिनिस्ट्रेशन पेज से साइन आउट करें
Edge आइडेंटिटी ज़ोन को आपके संगठन के बाहर मैनेज किया जाता है. इसलिए, Apigee Edge की अन्य सुविधाओं को ऐक्सेस करने के लिए, आपको Edge SSO Zone Administration पेज से साइन आउट करना होगा. इसके बाद, अपने संगठन में साइन इन करना होगा.