

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
SAML позволяет определенным администраторам контролировать, как все сотрудники организации проходят аутентификацию при использовании Apigee Edge, делегируя эту задачу серверу системы единого входа (SSO). Используя SAML с Edge, вы можете поддерживать SSO для интерфейса и API Edge, а также для любых других сервисов, которые вы предоставляете и которые также поддерживают SAML.
Чтобы включить систему единого входа с помощью SAML для интегрированных порталов, ознакомьтесь с разделом Как настроить поставщика идентификационной информации SAML.
Управление зонами идентификации в Edge
Зона идентификации – это область аутентификации, в которой определены поставщики идентификационной информации, используемые для аутентификации, а также заданы специальные настройки регистрации и входа пользователей. Пользователи могут получить доступ к объектам, относящимся к зоне идентификации, только после аутентификации у поставщика идентификационной информации.
Apigee Edge поддерживает типы аутентификации, описанные в таблице ниже.
| Тип аутентификации | Описание |
| По умолчанию | Создайте аккаунт Apigee Edge и войдите в интерфейс Edge, используя имя пользователя и пароль. Используя Edge API, вы можете авторизовать вызовы с помощью тех же учетных данных и базовой аутентификации HTTP. |
| SAML | Язык разметки декларации безопасности (SAML) – это стандартный протокол для сред с системой единого входа (SSO). Аутентификация SSO с помощью SAML позволяет входить в Apigee Edge, используя существующие учетные данные, без необходимости создавать новые аккаунты. |
Чтобы поддерживать аутентификацию SAML, создайте новую зону идентификации и настройте поставщика идентификационной информации SAML, как описано в разделе Включить SAML.
Преимущества аутентификации SAML
Аутентификация SAML имеет ряд преимуществ. Используя SAML, вы можете:
- Полностью контролируйте управление пользователями. Подключите сервер SAML компании к Edge. Когда сотрудники покидают организацию и их аккаунты удаляются централизованно, они автоматически теряют доступ к Edge.
- Управляйте аутентификацией пользователей для доступа к Edge. Выберите разные типы аутентификации для организаций Edge.
- Управление правилами аутентификации. Поставщик SAML может поддерживать правила аутентификации, которые лучше соответствуют стандартам вашей организации.
- Отслеживайте входы и выходы из системы, неудачные попытки входа и действия с высоким риском в развертывании Edge.
Примечания
Прежде чем использовать SAML, ознакомьтесь со следующими требованиями:
- Существующие пользователи. Вам необходимо добавить всех существующих пользователей организации в поставщика идентификационной информации SAML.
- Портал. Если вы используете портал для разработчиков на основе Drupal, то для доступа к Edge он использует OAuth и может нуждаться в перенастройке.
- Базовая аутентификация будет отключена. Вам нужно будет заменить ее на OAuth во всех скриптах.
- OAuth и SAML должны быть разделены. Если вы используете OAuth 2.0 и SAML, то для процессов OAuth 2.0 и SAML необходимо использовать отдельные сеансы терминала.
Как SAML работает с Edge
Спецификация SAML определяет три объекта:
- Субъект (пользователь интерфейса Edge)
- Поставщик услуг (система единого входа Edge)
- Поставщик идентификационной информации (возвращает утверждение SAML)
Когда SAML включен, субъект (пользователь интерфейса Edge) запрашивает доступ к поставщику услуг (Edge SSO). Затем Edge SSO (в роли поставщика услуг SAML) запрашивает и получает утверждение идентификационной информации от поставщика идентификационной информации SAML и использует это утверждение для создания токена OAuth 2.0, необходимого для доступа к интерфейсу Edge. После этого пользователь перенаправляется в интерфейс Edge.
Ниже показана схема процесса:
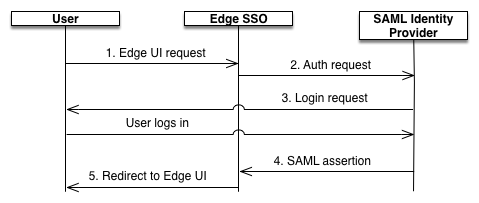
На этой диаграмме:
- Пользователь пытается получить доступ к интерфейсу Edge, отправив запрос к домену входа для Edge SSO, который включает название зоны. Пример:
https://zonename.login.apigee.com - Неаутентифицированные запросы к
https://zonename.login.apigee.comперенаправляются поставщику идентификационной информации SAML клиента. Пример:https://idp.example.com. - Если клиент не вошел в систему поставщика идентификационной информации, ему будет предложено это сделать.
- Поставщик идентификационной информации SAML выполняет аутентификацию пользователя. Поставщик идентификационной информации SAML генерирует и возвращает утверждение SAML 2.0 в систему единого входа Edge.
- Система единого входа Edge проверяет утверждение, извлекает из него идентификатор пользователя, генерирует токен аутентификации OAuth 2.0 для интерфейса Edge и перенаправляет пользователя на главную страницу интерфейса Edge по адресу:
https://zonename.apigee.com/platform/orgName
где orgName – название организации Edge;
Также ознакомьтесь со статьей Как получить доступ к Edge API с помощью SAML.