Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
В этом разделе рассказывается, как включить SAML для Apigee Edge, чтобы аутентификация сотрудников вашей организации осуществлялась с помощью вашего сервиса идентификации. Общую информацию о SAML и управлении зонами идентификации в Edge можно найти в статье Обзор SAML.
Видео. Посмотрите короткое видео о том, как получить доступ к API Apigee Edge до и после включения системы единого входа (SSO) с использованием SAML.
О роли zoneadmin
Чтобы управлять зонами идентификации в Edge, вам нужна роль zoneadmin. Роль zoneadmin предоставляет полный доступ к процедурам CRUD для управления только зонами идентификации.
Чтобы назначить роль zoneadmin аккаунту Apigee Edge, обратитесь в службу поддержки Apigee Edge.
Подготовка
Прежде чем начать, получите следующую информацию от стороннего поставщика идентификационной информации SAML:
- Сертификат для проверки подписи (в формате PEM или PKCSS). При необходимости конвертируйте сертификат x509 в формат PEM.
Информация о конфигурации (определена в таблице ниже)
Конфигурация Описание URL для входа URL, на который перенаправляются пользователи для входа в систему поставщика идентификационной информации SAML. URL страницы "Вы вышли из аккаунта" URL, на который перенаправляются пользователи для выхода из системы поставщика идентификационной информации SAML. Идентификатор объекта поставщика идентификационной информации Уникальный URL поставщика идентификационной информации. Пример: https://idp.example.com/saml.
Кроме того, настройте стороннего поставщика идентификационной информации SAML, используя следующие параметры:
- Убедитесь, что атрибут
NameIDсопоставлен с адресом электронной почты пользователя. Адрес электронной почты пользователя служит уникальным идентификатором аккаунта разработчика Edge. Ниже приведен пример с использованием Okta, где атрибутNameIDопределяется в поле Name ID format (Формат идентификатора имени).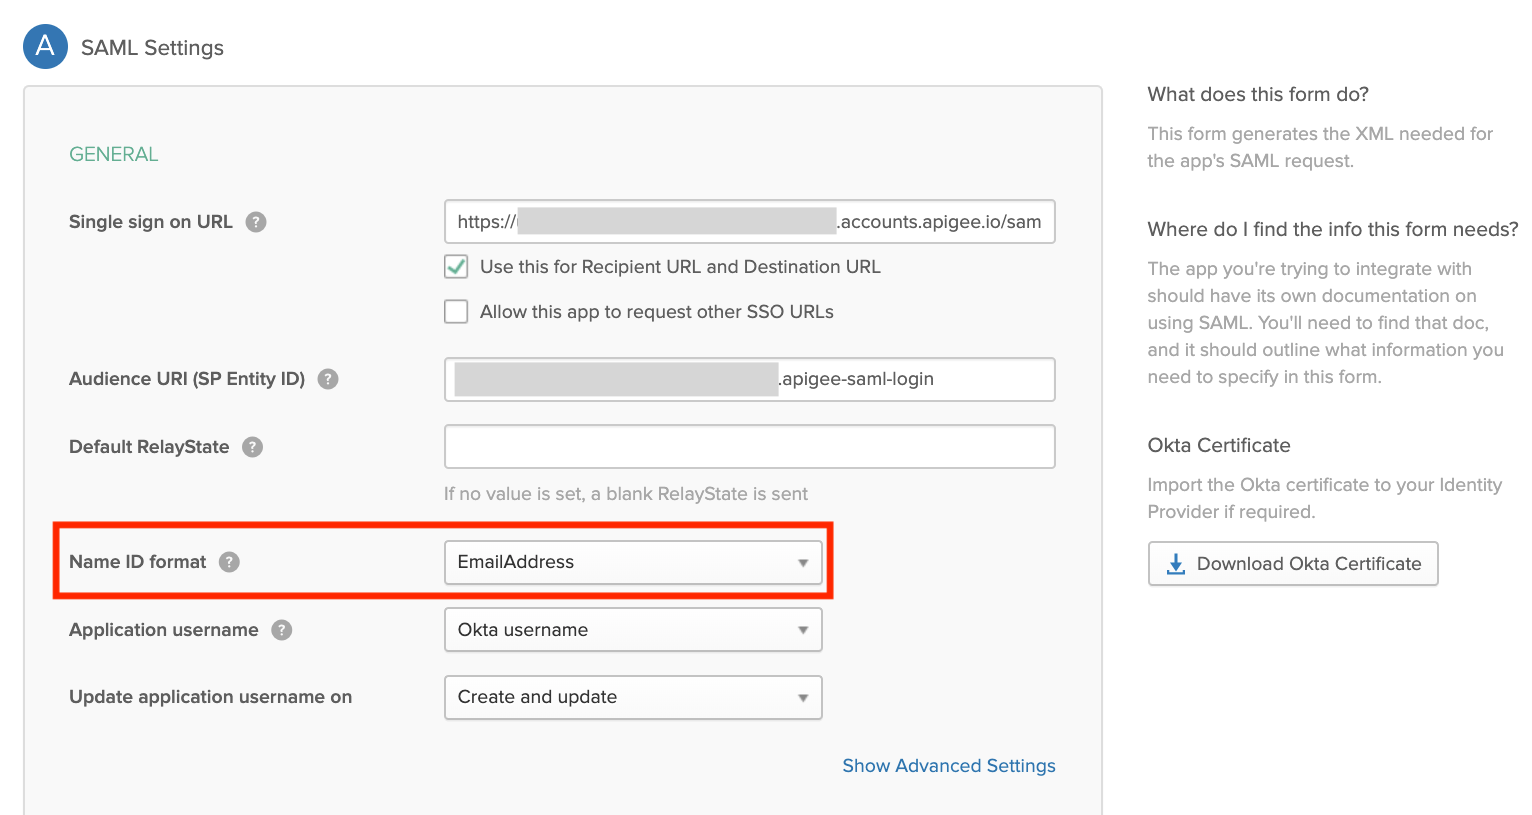
- При необходимости задайте для сеанса с аутентификацией длительность сеанса 15 дней, чтобы она совпадала с длительностью сеанса с аутентификацией в интерфейсе Edge.
Как перейти на страницу администрирования зоны SSO Edge
Управляйте зонами идентификации для Edge на странице администрирования зон SSO Edge. Страница администрирования зоны SSO Edge находится за пределами вашей организации, что позволяет назначать несколько организаций одной зоне идентификации.
Чтобы перейти на страницу Edge SSO Zone Administration (Управление зоной SSO Edge):
- Войдите на страницу https://apigee.com/edge, используя аккаунт пользователя Apigee Edge с правами zoneadmin.
- На панели навигации слева выберите Admin > SSO (Администратор > SSO).
Откроется страница администрирования зоны SSO Edge (за пределами вашей организации).
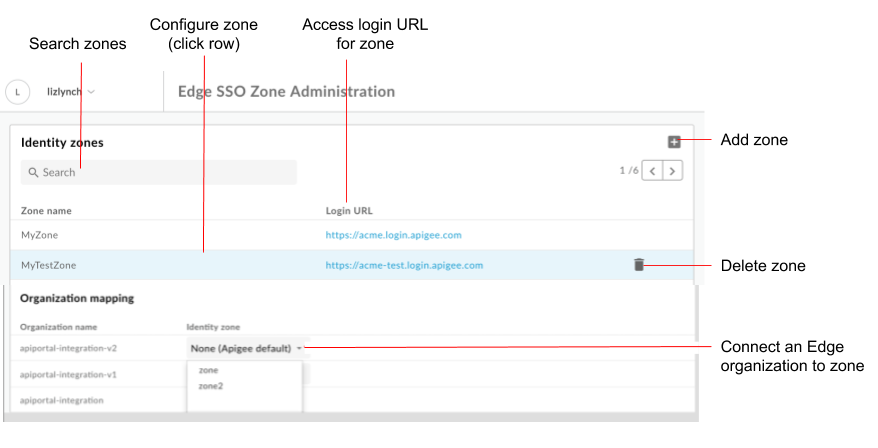
Как показано на рисунке, страница администрирования зоны SSO Edge позволяет:
- Как посмотреть все зоны идентификации
- Как посмотреть URL для входа в каждую зону
- Добавлять и удалять зоны идентификации.
- Как настроить поставщика идентификационной информации SAML
- Как подключить организацию Edge к зоне идентификации
- Как удалить зону идентификации портала
Как добавить зону идентификации
Чтобы добавить зону идентификации:
- Как перейти на страницу администрирования зоны SSO Edge
- В разделе "Зоны идентификации" нажмите +.
Введите название и описание зоны идентификации.
Название зоны должно быть уникальным для всех организаций Edge.Примечание. Apigee оставляет за собой право удалить любое название зоны, которое будет признано необоснованным.
При необходимости введите строку, которую нужно добавить к субдомену.
Например, если название зоны –acme, вы можете определить рабочую зонуacme-prodи тестовую зонуacme-test.
Чтобы создать рабочую зону, введите prod в качестве суффикса поддомена. В этом случае URL для доступа к интерфейсу Edge будет выглядеть так:acme-prod.apigee.com, как описано в разделе Как получить доступ к организации с помощью зоны идентификации.Примечание. Добавленный суффикс субдомена должен быть уникальным для всех ваших зон.
Нажмите ОК.
Как настроить поставщика идентификационной информации SAML
Настройте поставщика идентификационной информации SAML, выполнив следующие действия:
- Настройте параметры SAML.
- Загрузите новый сертификат.
При необходимости конвертируйте сертификат x509 в формат PEM.
Как настроить SAML
Чтобы настроить параметры SAML:
- Как перейти на страницу администрирования зоны SSO Edge
- Нажмите на строку зоны идентификации, для которой вы хотите настроить поставщика идентификационной информации SAML.
- В разделе SAML Settings (Настройки SAML) нажмите
 .
Нажмите Копировать рядом с полем URL метаданных поставщика услуг.
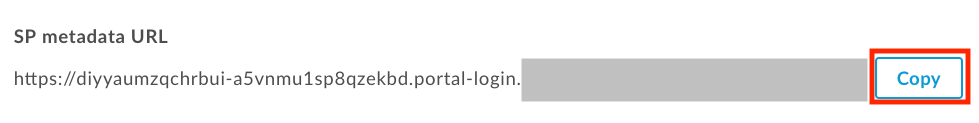
Настройте поставщика идентификационной информации SAML, используя информацию из файла метаданных поставщика услуг.
Для некоторых поставщиков идентификационной информации SAML вам будет предложено указать только URL метаданных. В других случаях вам нужно будет извлечь определенную информацию из файла метаданных и ввести ее в форму.
Чтобы скачать файл метаданных поставщика услуг и извлечь нужную информацию, вставьте URL в браузер. Например, идентификатор объекта или URL для входа можно извлечь из следующих элементов в файле метаданных поставщика услуг:Примечание. В файле метаданных поставщика услуг URL для входа называется URL
AssertionConsumerService(ACS).<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" ID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" entityID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login"><md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://diyyaumzqchrbui-a5vnmu1sp8qzekbd.portal-login.apigee.com/saml/SSO/alias/diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" index="0" isDefault="true"/>
Примечание. Если этого требует поставщик идентификационной информации SAML, задайте ограничение аудитории zoneID.apigee-saml-login, которое можно скопировать из элемента
entityIDв файле метаданных поставщика услуг (показано выше).Настройте параметры SAML для поставщика идентификационной информации SAML.
В разделе SAML Settings (Настройки SAML) измените следующие значения, полученные из файла метаданных поставщика идентификационной информации SAML:
Настройки SAML Описание URL для входа URL, на который перенаправляются пользователи для входа в систему поставщика идентификационной информации SAML.
Пример:https://dev-431871.oktapreview.com/app/googledev431871_devportalsaml_1/exkhgdyponHIp97po0h7/sso/samlURL страницы "Вы вышли из аккаунта" URL, на который перенаправляются пользователи при выходе из портала поставщика идентификационной информации SAML.
Примечание. Если поставщик идентификационной информации SAML не предоставляет URL для выхода, оставьте это поле пустым. В этом случае будет задано то же значение, что и для URL входа.Идентификатор объекта поставщика идентификационной информации Уникальный URL поставщика идентификационной информации SAML.
Пример:http://www.okta.com/exkhgdyponHIp97po0h7Примечание. В зависимости от поставщика идентификационной информации SAML это поле может называться по-другому, например
Entity ID,SP Entity ID,Audience URIи т. д.Примечание. Apigee SSO не поддерживает следующие две функции:
- Автоматическое обновление сертификата поставщика идентификационной информации с помощью URL метаданных поставщика идентификационной информации и периодической загрузки метаданных для обновления изменений на стороне поставщика услуг SSO Apigee.
- Загрузка всего XML-файла метаданных поставщика идентификационной информации или использование URL метаданных поставщика идентификационной информации для автоматической настройки поставщика идентификационной информации.
Нажмите Сохранить.
Затем загрузите сертификат в формате PEM или PKCSS, как описано в следующем разделе.
Загрузить сертификат
Чтобы загрузить новый сертификат:
Скачайте сертификат для проверки подписи у поставщика идентификационной информации SAML.
Примечание. Сертификат должен быть в формате PEM или PKCSS. При необходимости преобразуйте сертификат x509 в формат PEM.
Нажмите на строку зоны идентификации, для которой вы хотите загрузить новый сертификат.
В разделе Certificate (Сертификат) нажмите
. Нажмите Обзор и найдите сертификат в локальном каталоге.
Нажмите Открыть, чтобы загрузить новый сертификат.
Поля с информацией о сертификате будут обновлены в соответствии с выбранным сертификатом.
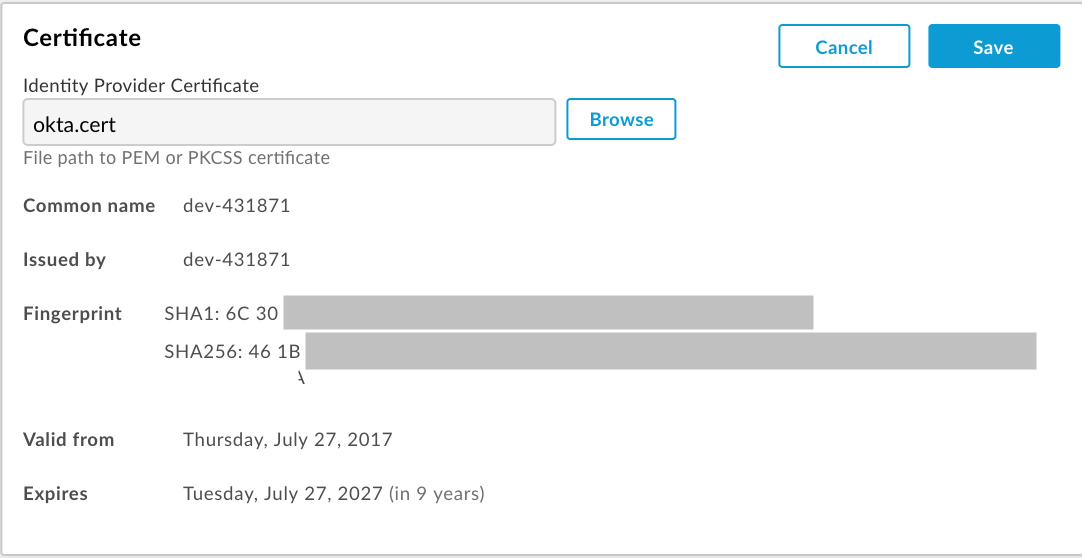
Убедитесь, что сертификат действителен и срок его действия не истек.
Нажмите Сохранить.
Как преобразовать сертификат x509 в формат PEM
Если вы скачали сертификат X.509, его нужно преобразовать в формат PEM.
Чтобы преобразовать сертификат x509 в формат PEM:
- Скопируйте содержимое тега
ds:X509Certificate elementиз файла метаданных поставщика идентификационной информации SAML и вставьте его в текстовый редактор. - Добавьте в начало файла следующую строку:
-----BEGIN CERTIFICATE----- - Добавьте в конец файла следующую строку:
-----END CERTIFICATE----- - Сохраните файл с расширением
.pem.
Ниже приведен пример содержимого PEM-файла:
-----BEGIN CERTIFICATE-----
MIICMzCCAZygAwIBAgIJALiPnVsvq8dsMA0GCSqGSIb3DQEBBQUAMFMxCzAJBgNV
BAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNVBAcTA2ZvbzEMMAoGA1UEChMDZm9v
MQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2ZvbzAeFw0xMzAzMTkxNTQwMTlaFw0x
ODAzMTgxNTQwMTlaMFMxCzAJBgNVBAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNV
BAcTA2ZvbzEMMAoGA1UEChMDZm9vMQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2Zv
bzCBnzANBgkqhkiG9w0BAQEFAAOBjQAwgYkCgYEAzdGfxi9CNbMf1UUcvDQh7MYB
OveIHyc0E0KIbhjK5FkCBU4CiZrbfHagaW7ZEcN0tt3EvpbOMxxc/ZQU2WN/s/wP
xph0pSfsfFsTKM4RhTWD2v4fgk+xZiKd1p0+L4hTtpwnEw0uXRVd0ki6muwV5y/P
+5FHUeldq+pgTcgzuK8CAwEAAaMPMA0wCwYDVR0PBAQDAgLkMA0GCSqGSIb3DQEB
BQUAA4GBAJiDAAtY0mQQeuxWdzLRzXmjvdSuL9GoyT3BF/jSnpxz5/58dba8pWen
v3pj4P3w5DoOso0rzkZy2jEsEitlVM2mLSbQpMM+MUVQCQoiG6W9xuCFuxSrwPIS
pAqEAuV4DNoxQKKWmhVv+J0ptMWD25Pnpxeq5sXzghfJnslJlQND
-----END CERTIFICATE-----
Как подключить организацию Edge к зоне идентификации
Чтобы подключить организацию Edge к зоне идентификации:
- Как перейти на страницу администрирования зоны SSO Edge
- В разделе Сопоставление организаций выберите зону идентификации в раскрывающемся меню Зона идентификации, связанном с организацией, которую вы хотите назначить зоне.
Выберите None (Apigee default) (Нет (по умолчанию в Apigee)), чтобы включить базовую аутентификацию для организации. - Нажмите Подтвердить.
Как получить доступ к организации с помощью зоны идентификации
URL, который вы используете для доступа к интерфейсу Edge, определяется названием вашей зоны идентификации:
https://zonename.apigee.com
URL для доступа к классическому интерфейсу Edge:
https://zonename.enterprise.apigee.com
Например, компания Acme Inc. хочет использовать SAML и выбирает в качестве названия зоны "acme". Клиенты Acme Inc. могут получить доступ к интерфейсу Edge по следующему URL:
https://acme.apigee.com
Зона определяет организации Edge, поддерживающие SAML. Например, у компании Acme Inc. есть три организации: OrgA, OrgB и OrgC. Acme может добавить в зону SAML все организации или только их часть. Остальные организации продолжают использовать базовую аутентификацию или токены OAuth2, сгенерированные на основе учетных данных базовой аутентификации.
Вы можете определить несколько зон идентификации. Все зоны можно настроить на использование одного и того же поставщика идентификационной информации.
Например, компания Acme может определить производственную зону acme-prod, содержащую OrgAProd и OrgBProd, и тестовую зону acme-test, содержащую OrgATest, OrgBTest, OrgADev и OrgBDev.
Чтобы получить доступ к разным зонам, используйте следующие URL:
https://acme-prod.apigee.com
https://acme-test.apigee.com
Как зарегистрировать пользователей Edge с аутентификацией SAML
После того как вы включите SAML для организации, вам нужно будет зарегистрировать пользователей SAML, которые ещё не зарегистрированы в вашей организации. Подробнее о том, как управлять пользователями организации…
Как обновить скрипты для передачи токенов доступа OAuth2
После включения SAML базовая аутентификация для Edge API отключается. Все скрипты (Maven, shell, apigeetool и т. д.), которые используют вызовы Edge API с поддержкой базовой аутентификации, больше не будут работать. Вам необходимо обновить вызовы API и скрипты, в которых используется базовая аутентификация, чтобы передавать токены доступа OAuth2 в заголовке Bearer. Подробнее о том, как использовать SAML с Edge API…
Как удалить зону идентификации
Чтобы удалить зону идентификации:
- Как перейти на страницу администрирования зоны SSO Edge
- Наведите указатель на строку, связанную с зоной идентификации, которую вы хотите удалить, чтобы открыть меню действий.
- Нажмите
 .
- Нажмите Удалить, чтобы подтвердить удаление.
Как выйти со страницы администрирования зоны SSO Edge
Поскольку вы управляете зонами идентификации Edge за пределами своей организации, вам нужно выйти со страницы администрирования зоны SSO Edge и войти в свою организацию, чтобы получить доступ к другим функциям Apigee Edge.