

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
В этой статье рассказывается о контроле доступа на основе ролей для организаций Apigee Edge и о том, как создавать роли и назначать их пользователям. Чтобы выполнить описанные здесь задачи, необходимо быть администратором организации.
Видео. Посмотрите короткое видео о встроенных и специальных ролях Apigee Edge.
Что такое роли
Роли – это наборы разрешений на основе операций CRUD. CRUD – это аббревиатура, которая расшифровывается как "создание, чтение, обновление, удаление". Например, пользователю может быть назначена роль, которая позволяет ему читать или "получать" сведения о защищенном объекте, но не дает разрешения на его обновление или удаление. Администратор организации – это роль самого высокого уровня, которая позволяет выполнять любые операции с защищенными объектами, в том числе:
- Прокси API
- Сеансы трассировки
- Продукты API
- Приложения для разработчиков
- Разработчикам
- Среды (сеансы и развертывания инструмента трассировки)
- Специальные отчеты (Аналитика)
Начало работы
Чтобы создавать пользователей и назначать им роли, необходимо быть администратором организации Apigee Edge. Только администраторы организации могут видеть и использовать пункты меню для управления пользователями и ролями. Также ознакомьтесь с информацией о том, как управлять пользователями организации.
Что нужно знать о ролях пользователей
В Apigee Edge роли пользователей лежат в основе контроля доступа на основе ролей. Это означает, что вы можете управлять тем, к каким функциям имеет доступ тот или иной пользователь, назначив ему роль (или роли). Вот что нужно знать о ролях:
- При создании собственного аккаунта Apigee Edge вам автоматически назначается роль администратора организации. Если вы добавляете пользователей в организацию, то назначаете им роль (или роли) при добавлении.
- Когда администратор организации добавляет вас в организацию, он определяет вашу роль (или роли). Администратор организации может изменить ваши роли позже, если это потребуется. Подробнее о том, как назначить роль пользователю…
- Пользователю можно назначить несколько ролей. Если пользователю назначено несколько ролей, приоритет имеет роль с большим количеством разрешений. Например, если одна роль не позволяет пользователю создавать прокси API, а другая позволяет, то пользователь может создавать прокси API. Как правило, пользователям не назначают несколько ролей. Подробнее о том, как назначить роль пользователю…
- По умолчанию все пользователи, связанные с организацией, могут просматривать информацию о других пользователях организации, например адрес электронной почты, имя и фамилию.
Важно понимать, что роли пользователей действуют только в той организации, в которой они были назначены. Пользователь Apigee Edge может принадлежать к нескольким организациям, но роли относятся к определенной организации. Например, у пользователя может быть роль администратора организации в одной организации и роль пользователя в другой.
Как назначить пользователю роль
Вы можете добавить одну или несколько ролей пользователю, когда добавляете нового пользователя или изменяете существующего. Подробнее о разрешениях для каждой роли по умолчанию…
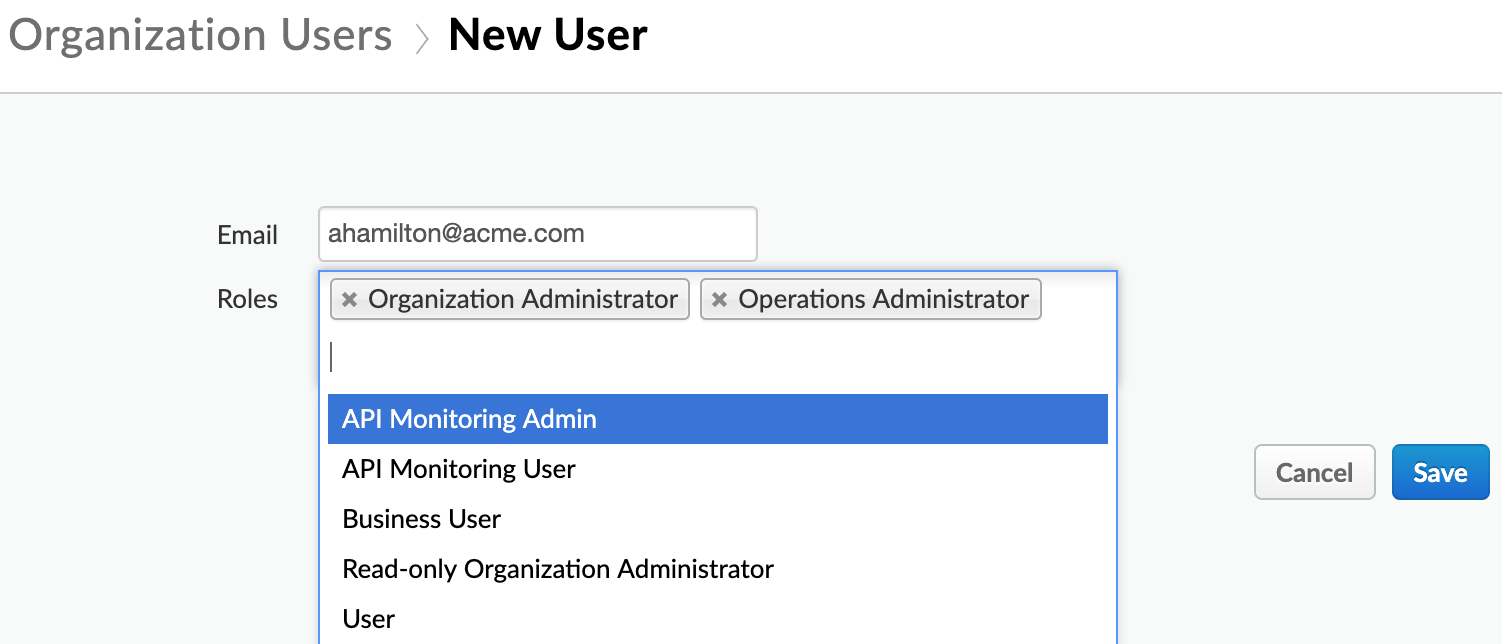
Как назначать роли пользователям с помощью Edge API
Вы можете назначить пользователям роль с помощью API Edge. В следующем примере используется API Добавить пользователя в роль, чтобы добавить пользователя в роль администратора операций:
curl https://api.enterprise.apigee.com/v1/o/org_name/userroles/opsadmin/users \
    -X POST \
    -H "Content-Type:application/x-www-form-urlencoded" \
    -d 'id=jdoe@example.com'
    -u orgAdminEmail:pword
где org_name – название вашей организации.
Разрешения для ролей по умолчанию
Apigee Edge предоставляет набор стандартных ролей. Подробнее о встроенных ролях Edge…
Если вы администратор организации
Администраторы организации могут посмотреть полный список разрешений для каждого типа пользователей. Для этого перейдите в раздел Администратор > Роли организации. При нажатии на роль откроется таблица, похожая на приведенную ниже.
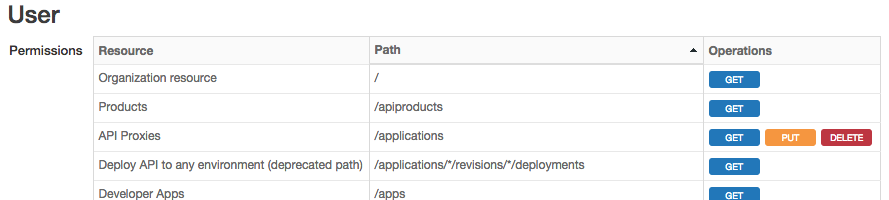
В таблице указаны уровни защиты для ресурсов. В этом контексте ресурсы – это объекты, с которыми пользователи могут взаимодействовать через интерфейс управления Edge и API.
- В первом столбце перечислены общие названия ресурсов, с которыми взаимодействуют пользователи. В нем также содержатся другие объекты, например прокси API, продукты, развертывания и т. д. В этом столбце указаны названия объектов, которые вы видите в интерфейсе управления.
- Во втором столбце указаны пути доступа к ресурсам через API управления.
- В третьем столбце перечислены операции, которые роль может выполнять с каждым ресурсом и путем. Операции: GET, PUT и DELETE. В интерфейсе эти же операции называются "Просмотр", "Изменение" и "Удаление". Учтите, что в интерфейсе и API для этих операций используются разные термины.
Если вы не являетесь администратором организации
Вам не разрешено добавлять или изменять роли пользователей, а также просматривать свойства ролей в интерфейсе. Подробнее о разрешениях для каждой роли пользователя…
Операции с ролями
Вы можете назначать роли через API управления или интерфейс управления. В любом случае вы работаете с разрешениями CRUD, хотя API и интерфейс используют немного разные термины.
API управления Edge позволяют выполнять следующие операции CRUD:
GET:Позволяет пользователю просматривать список защищенных ресурсов или отдельный ресурс RBAC.PUT:Позволяет пользователю создавать или изменять защищенный ресурс (включает HTTP-методыPUTиPOST).DELETE:Позволяет пользователю удалить экземпляр защищенного ресурса.
В интерфейсе управления Edge используются те же операции CRUD, но с другими формулировками:
- Просмотр. Позволяет пользователю просматривать защищенные ресурсы. Обычно ресурсы можно просматривать по одному или в виде списка.
- Изменить. Позволяет пользователю обновлять защищенный ресурс.
- Создание. Позволяет пользователю создавать защищенный ресурс.
- Удаление. Позволяет пользователю удалять экземпляр защищенного ресурса.
Создание специальных ролей
Специальные роли позволяют применять детализированные разрешения к таким объектам Apigee Edge, как прокси API, продукты, приложения разработчиков, разработчики и специальные отчеты.
Создавать и настраивать специальные роли можно в интерфейсе или с помощью API. Подробнее о том, как создавать специальные роли в интерфейсе и как создавать роли с помощью API…