

أنت الآن بصدد الاطّلاع على مستندات Apigee Edge.
انتقِل إلى
مستندات Apigee X. info
يستخدم مقدّم خدمة الدخول المُوحَّد (SSO) في Edge شهادة x509 لتوقيع طلبات المصادقة وفك تشفير تأكيدات SAML. في إطار عملية الأمان في Apigee، نعدّل شهادة موفّر الخدمة سنويًا، وعادةً ما يتم ذلك في كانون الثاني (يناير) من كل عام. سيتواصل معك فريق Apigee عندما توشك صلاحية الشهادة على الانتهاء.
إذا كنت تستخدم SAML مع موفِّر هوية (IDP) لم يتم ضبطه لتحديث بيانات وصف الشهادة تلقائيًا، لن تتمكّن من الوصول إلى واجهة مستخدم "وحدة تحكّم إدارة Apigee" إلا بعد تعديل الشهادة. لن يؤثّر هذا التغيير في عدد الزيارات إلى واجهة برمجة التطبيقات في وقت التشغيل.
تنزيل ملف البيانات الوصفية للشهادة
إذا ضبطت موفِّر الهوية المستند إلى SAML من خلال إضافة البيانات الوصفية التي تحتوي على الشهادة يدويًا، أو إذا حمّلت الشهادة من ملف ثابت، لن يتمكّن المستخدمون من تسجيل الدخول إلى واجهة مستخدم Apigee Management Console بعد أن تعدّل Apigee الشهادة. عليك تنزيل أحدث بيانات وصفية للشهادة بعد إصدار شهر يناير واستبدال بيانات الشهادة الوصفية الحالية على موفّر الهوية.
يمكنك تنزيل أحدث البيانات الوصفية للشهادة من الموقع التالي:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
حيث يمثّل zoneName اسم المنطقة الذي تلقّيته من Apigee. على سبيل المثال، إذا كان اسم منطقتك هو "myzone"، سيكون عنوان URL على النحو التالي:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
تعديل البيانات الوصفية للشهادة في ADFS
يوضّح هذا القسم كيفية تعديل البيانات الوصفية لخدمات Microsoft Active Directory Federation Services (ADFS).
بالنسبة إلى جميع موفّري الهوية الآخرين، يُرجى الاطّلاع على مستندات موفّر الهوية بشأن إعادة تحميل البيانات الوصفية.
تعتمد طريقة تعديل البيانات الوصفية للشهادة على كيفية ضبط ADFS:
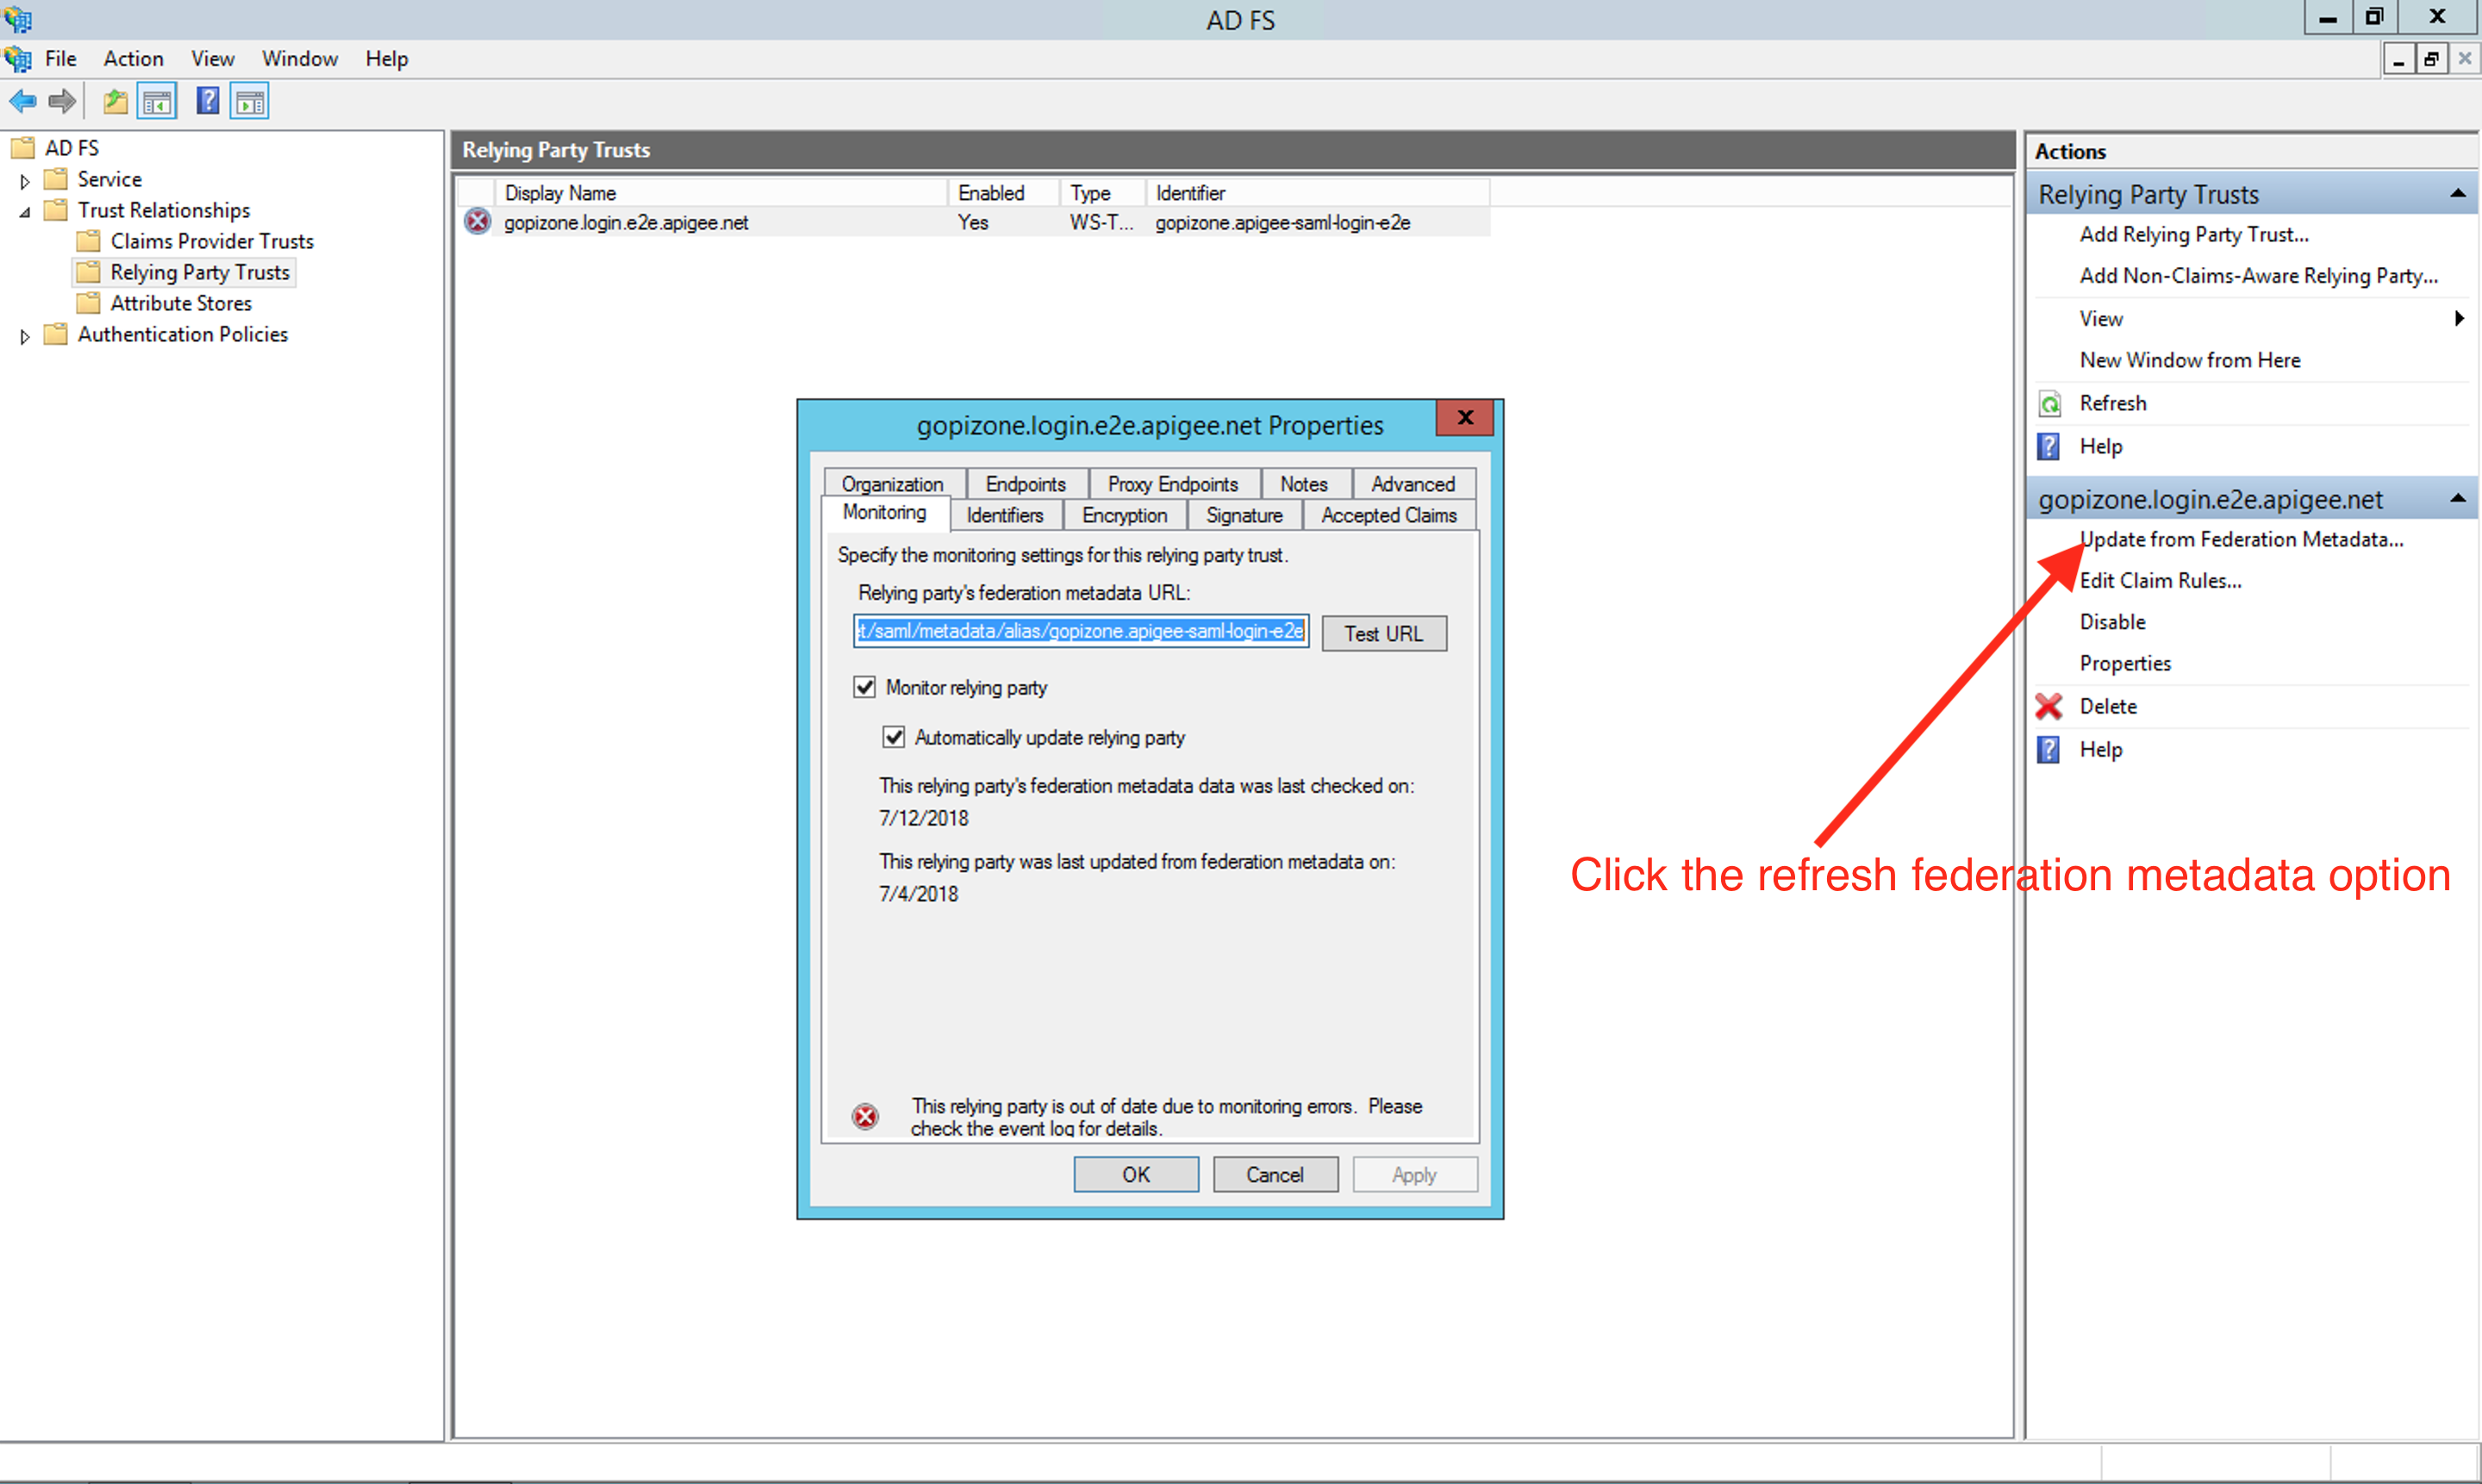
إذا كنت قد أعددت مثيل ADFS لمراقبة الطرف المعتمد (Apigee في هذه الحالة)، يجب إعادة تحميل البيانات الوصفية بعد إصدار كانون الثاني (يناير) من خلال النقر على الخيار التحديث من البيانات الوصفية للاتحاد المتاح ضمن أداة إدارة ADFS:
في حال استخدام بيانات وصفية مستندة إلى ملف:
نزِّل البيانات الوصفية الجديدة من الموقع أدناه بعد إصدار يناير من:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
حيث يمثّل zoneName اسم المنطقة الذي تلقّيته من Apigee.
- أعِد إنشاء مجموعة الثقة المعتمدة عن طريق حذف المجموعة الحالية. لمزيد من المعلومات، راجِع مستند إعداد Edge كجهة معتمَدة في موفّر الهوية ADFS.
إذا كانت لديك أي أسئلة أو كنت بحاجة إلى المساعدة، يُرجى التواصل مع فريق دعم Apigee Edge.