

Stai visualizzando la documentazione di Apigee Edge.
Consulta la
documentazione di Apigee X. info
Il fornitore di servizi (SP) SSO Edge utilizza un certificato x509 per firmare le richieste di autenticazione e decriptare le asserzioni SAML. Nell'ambito della procedura di sicurezza di Apigee, aggiorniamo il certificato SP ogni anno, in genere a gennaio. Apigee ti contatterà quando il certificato sta per scadere.
Se utilizzi SAML con un provider di identità (IDP) non configurato per aggiornare automaticamente i metadati del certificato, non potrai accedere all'interfaccia utente della console di gestione Apigee finché non aggiorni il certificato. Questa modifica non influirà sul traffico API di runtime.
Scarica il file dei metadati del certificato
Se hai configurato l'IDP SAML aggiungendo manualmente i metadati contenenti il certificato o se hai caricato il certificato da un file statico, gli utenti non potranno accedere all'interfaccia utente della console di gestione Apigee dopo che Apigee avrà aggiornato il certificato. Devi scaricare i metadati del certificato più recenti dopo la release di gennaio e sostituire i metadati del certificato corrente nell'IDP.
Puoi scaricare i metadati del certificato più recenti dalla seguente posizione:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
dove zoneName corrisponde al nome della zona che hai ricevuto da Apigee. Ad esempio, se il nome della zona è "myzone", l'URL è:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Aggiorna i metadati del certificato per ADFS
Questa sezione descrive come aggiornare i metadati per Microsoft Active Directory Federation Services (ADFS).
Per tutti gli altri IDP, consulta la documentazione dell'IDP sull'aggiornamento dei metadati.
Il modo in cui aggiorni i metadati del certificato dipende da come hai configurato ADFS:
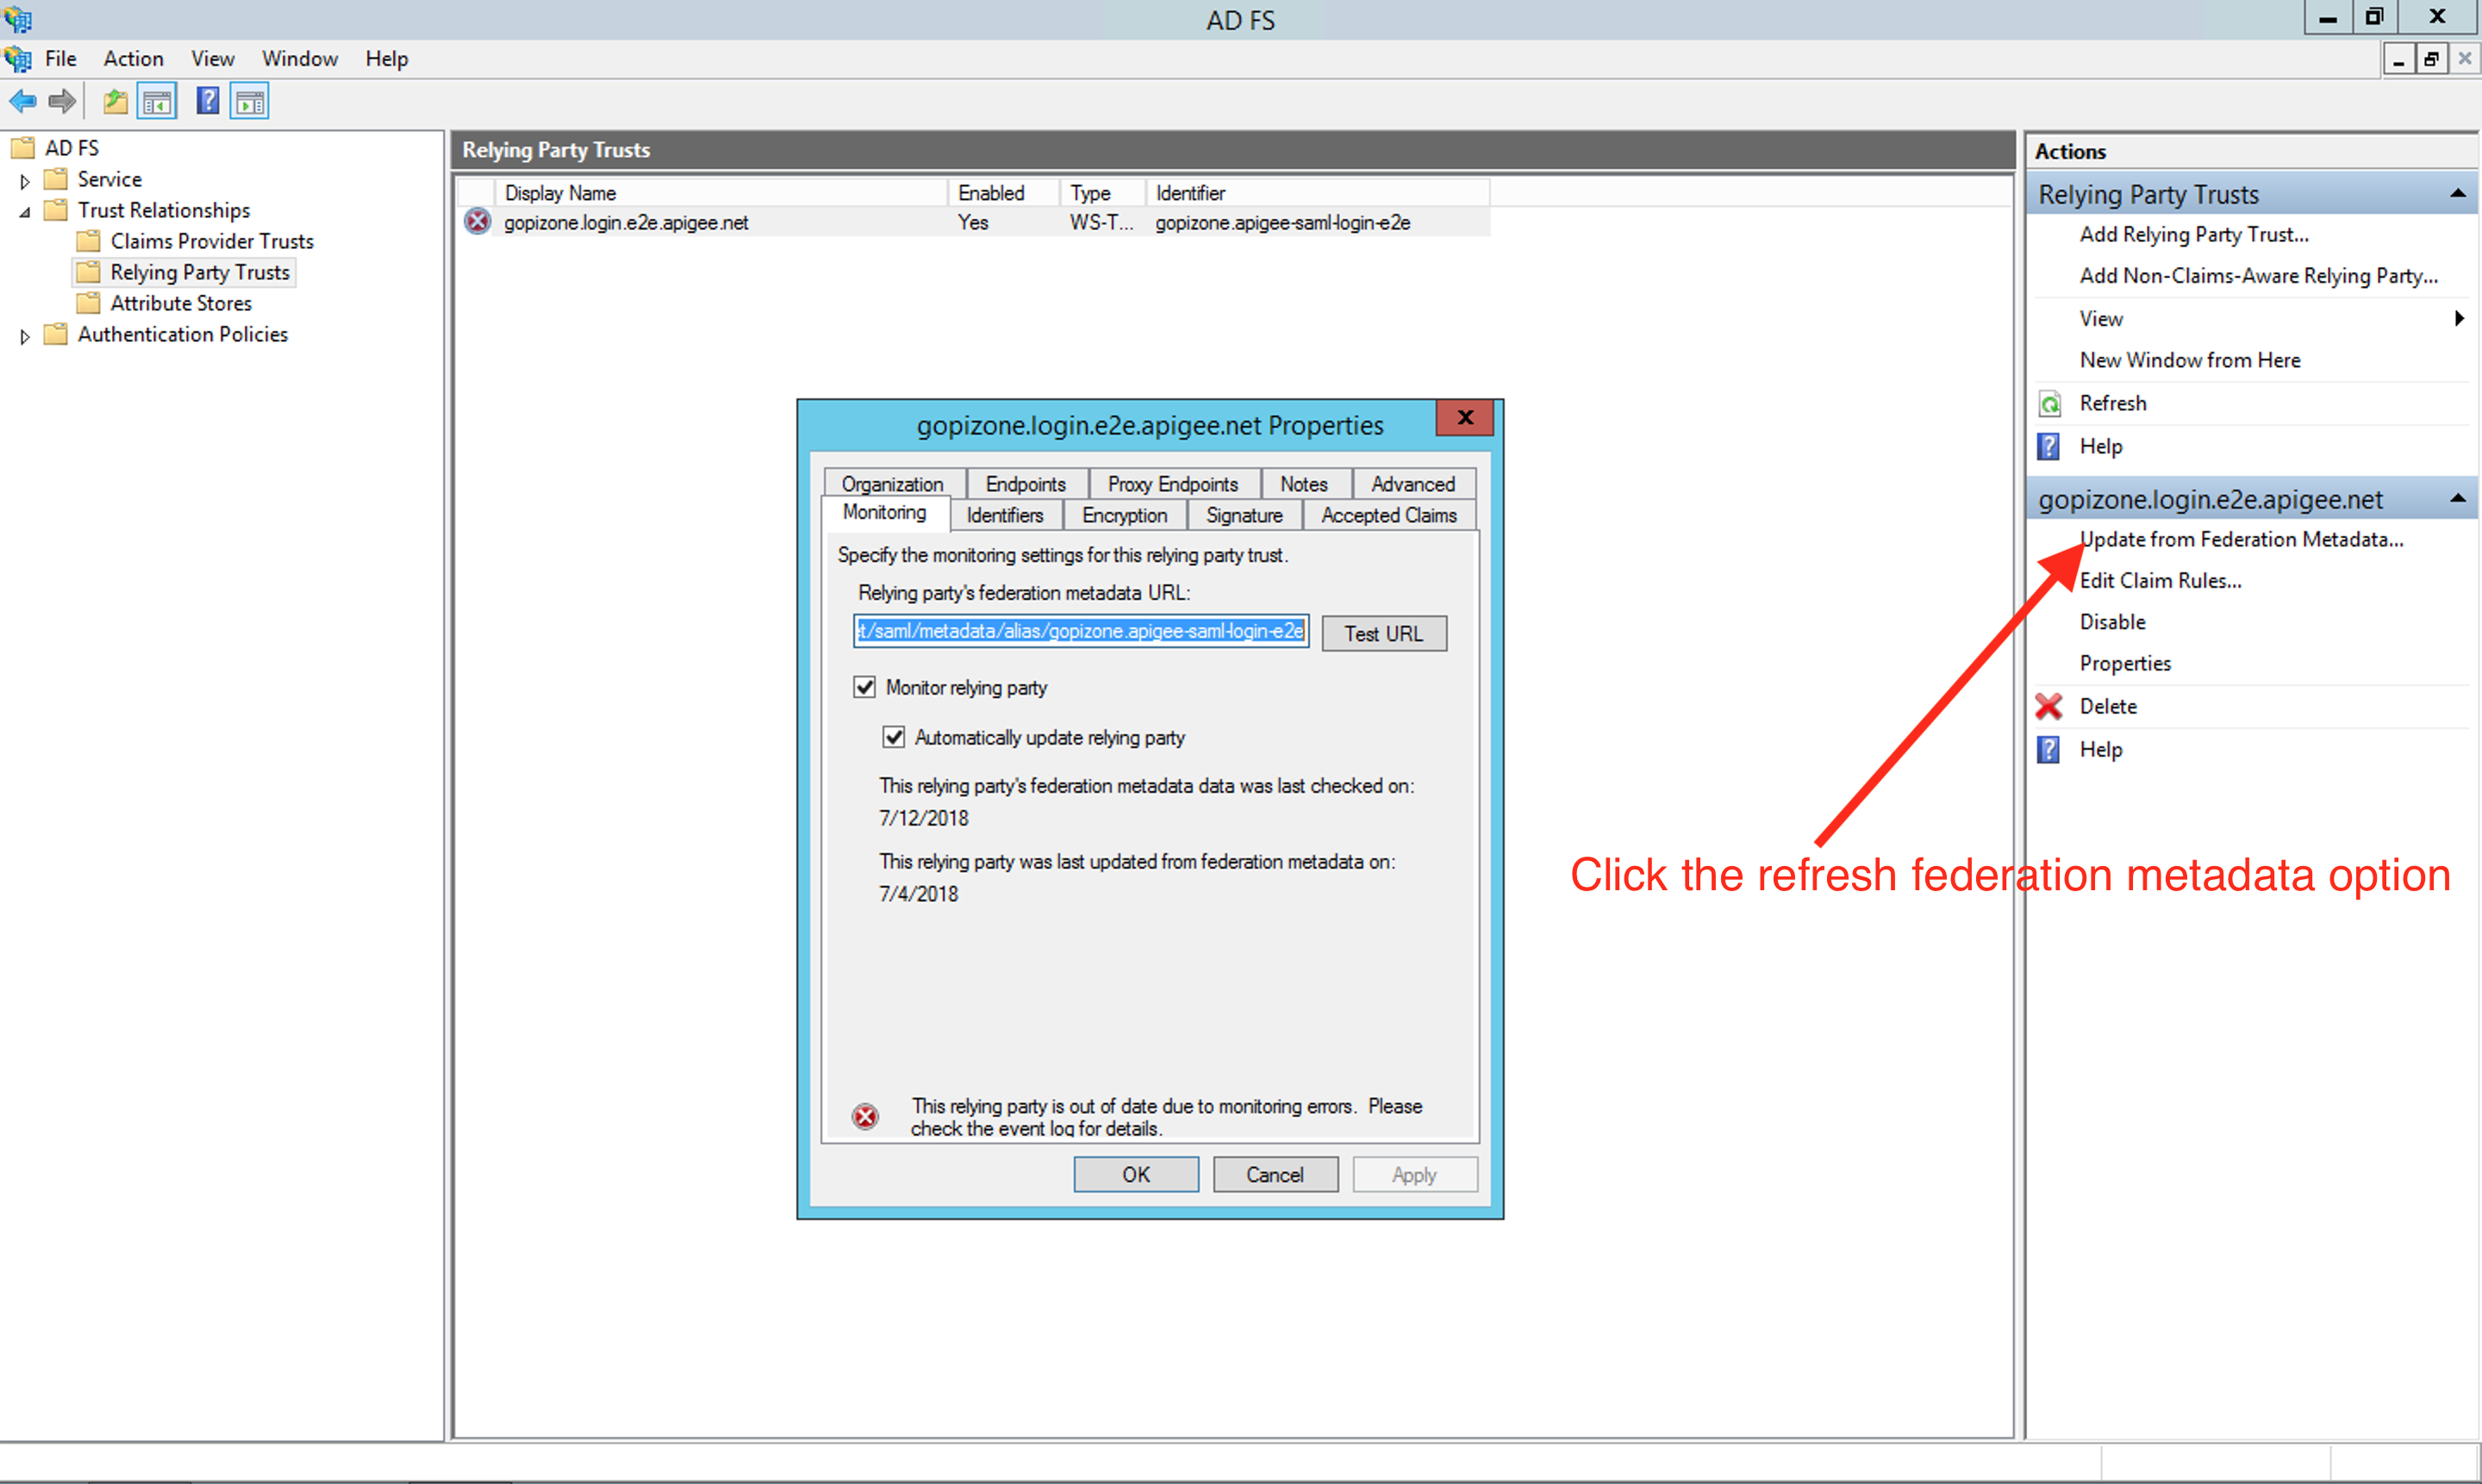
Se hai configurato l'istanza ADFS per monitorare la relying party (in questo caso Apigee), aggiorna i metadati dopo la release di gennaio facendo clic sull'opzione Aggiorna da metadati federativi disponibile nello strumento di gestione ADFS:
Se utilizzi metadati basati su file:
Scarica i nuovi metadati dalla seguente posizione dopo la release di gennaio:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
dove zoneName corrisponde al nome della zona che hai ricevuto da Apigee.
- Ricrea l'attendibilità della relying party eliminando quella esistente. Per ulteriori informazioni, consulta Configurare Edge come relying party nella documentazione dell'IDP ADFS.
Se hai domande o hai bisogno di aiuto, contatta l'assistenza Apigee Edge.