

Apigee Edge 문서입니다.
Go to the
Apigee X documentation. info
Edge SSO 서비스 제공업체 (SP)는 x509 인증서를 사용하여 인증 요청에 서명하고 SAML 어설션을 복호화합니다. Apigee 보안 프로세스의 일환으로 Google은 일반적으로 매년 1월에 SP 인증서를 업데이트합니다. 인증서가 만료되면 Apigee에서 연락을 드립니다.
인증서 메타데이터를 자동으로 새로고침하도록 구성되지 않은 ID 공급업체 (IDP)와 함께 SAML을 사용하는 경우 인증서를 업데이트할 때까지 Apigee 관리 콘솔 UI 에 액세스할 수 없습니다. 이 변경사항은 런타임 API 트래픽에 영향을 미치지 않습니다.
인증서 메타데이터 파일 다운로드
인증서가 포함된 메타데이터를 수동으로 추가하여 SAML IDP를 구성했거나 정적 파일에서 인증서를 업로드한 경우 Apigee에서 인증서를 업데이트한 후 사용자가 Apigee 관리 콘솔 UI에 로그인할 수 없습니다. 1월 출시 후 최신 인증서 메타데이터를 다운로드하고 IDP에서 현재 인증서 메타데이터를 바꿔야 합니다.
최신 인증서 메타데이터는 다음 위치에서 다운로드할 수 있습니다.
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
여기서 zoneName은 Apigee에서 받은 영역 이름에 해당합니다. 예를 들어 영역 이름이 'myzone'인 경우 URL은 다음과 같습니다.
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
ADFS의 인증서 메타데이터 업데이트
이 섹션에서는 Microsoft Active Directory Federation Services (ADFS)의 메타데이터를 업데이트하는 방법을 설명합니다.
다른 모든 IDP의 경우 메타데이터 새로고침에 관한 IDP 문서를 참고하세요.
인증서 메타데이터를 업데이트하는 방법은 ADFS를 구성한 방법에 따라 다릅니다.
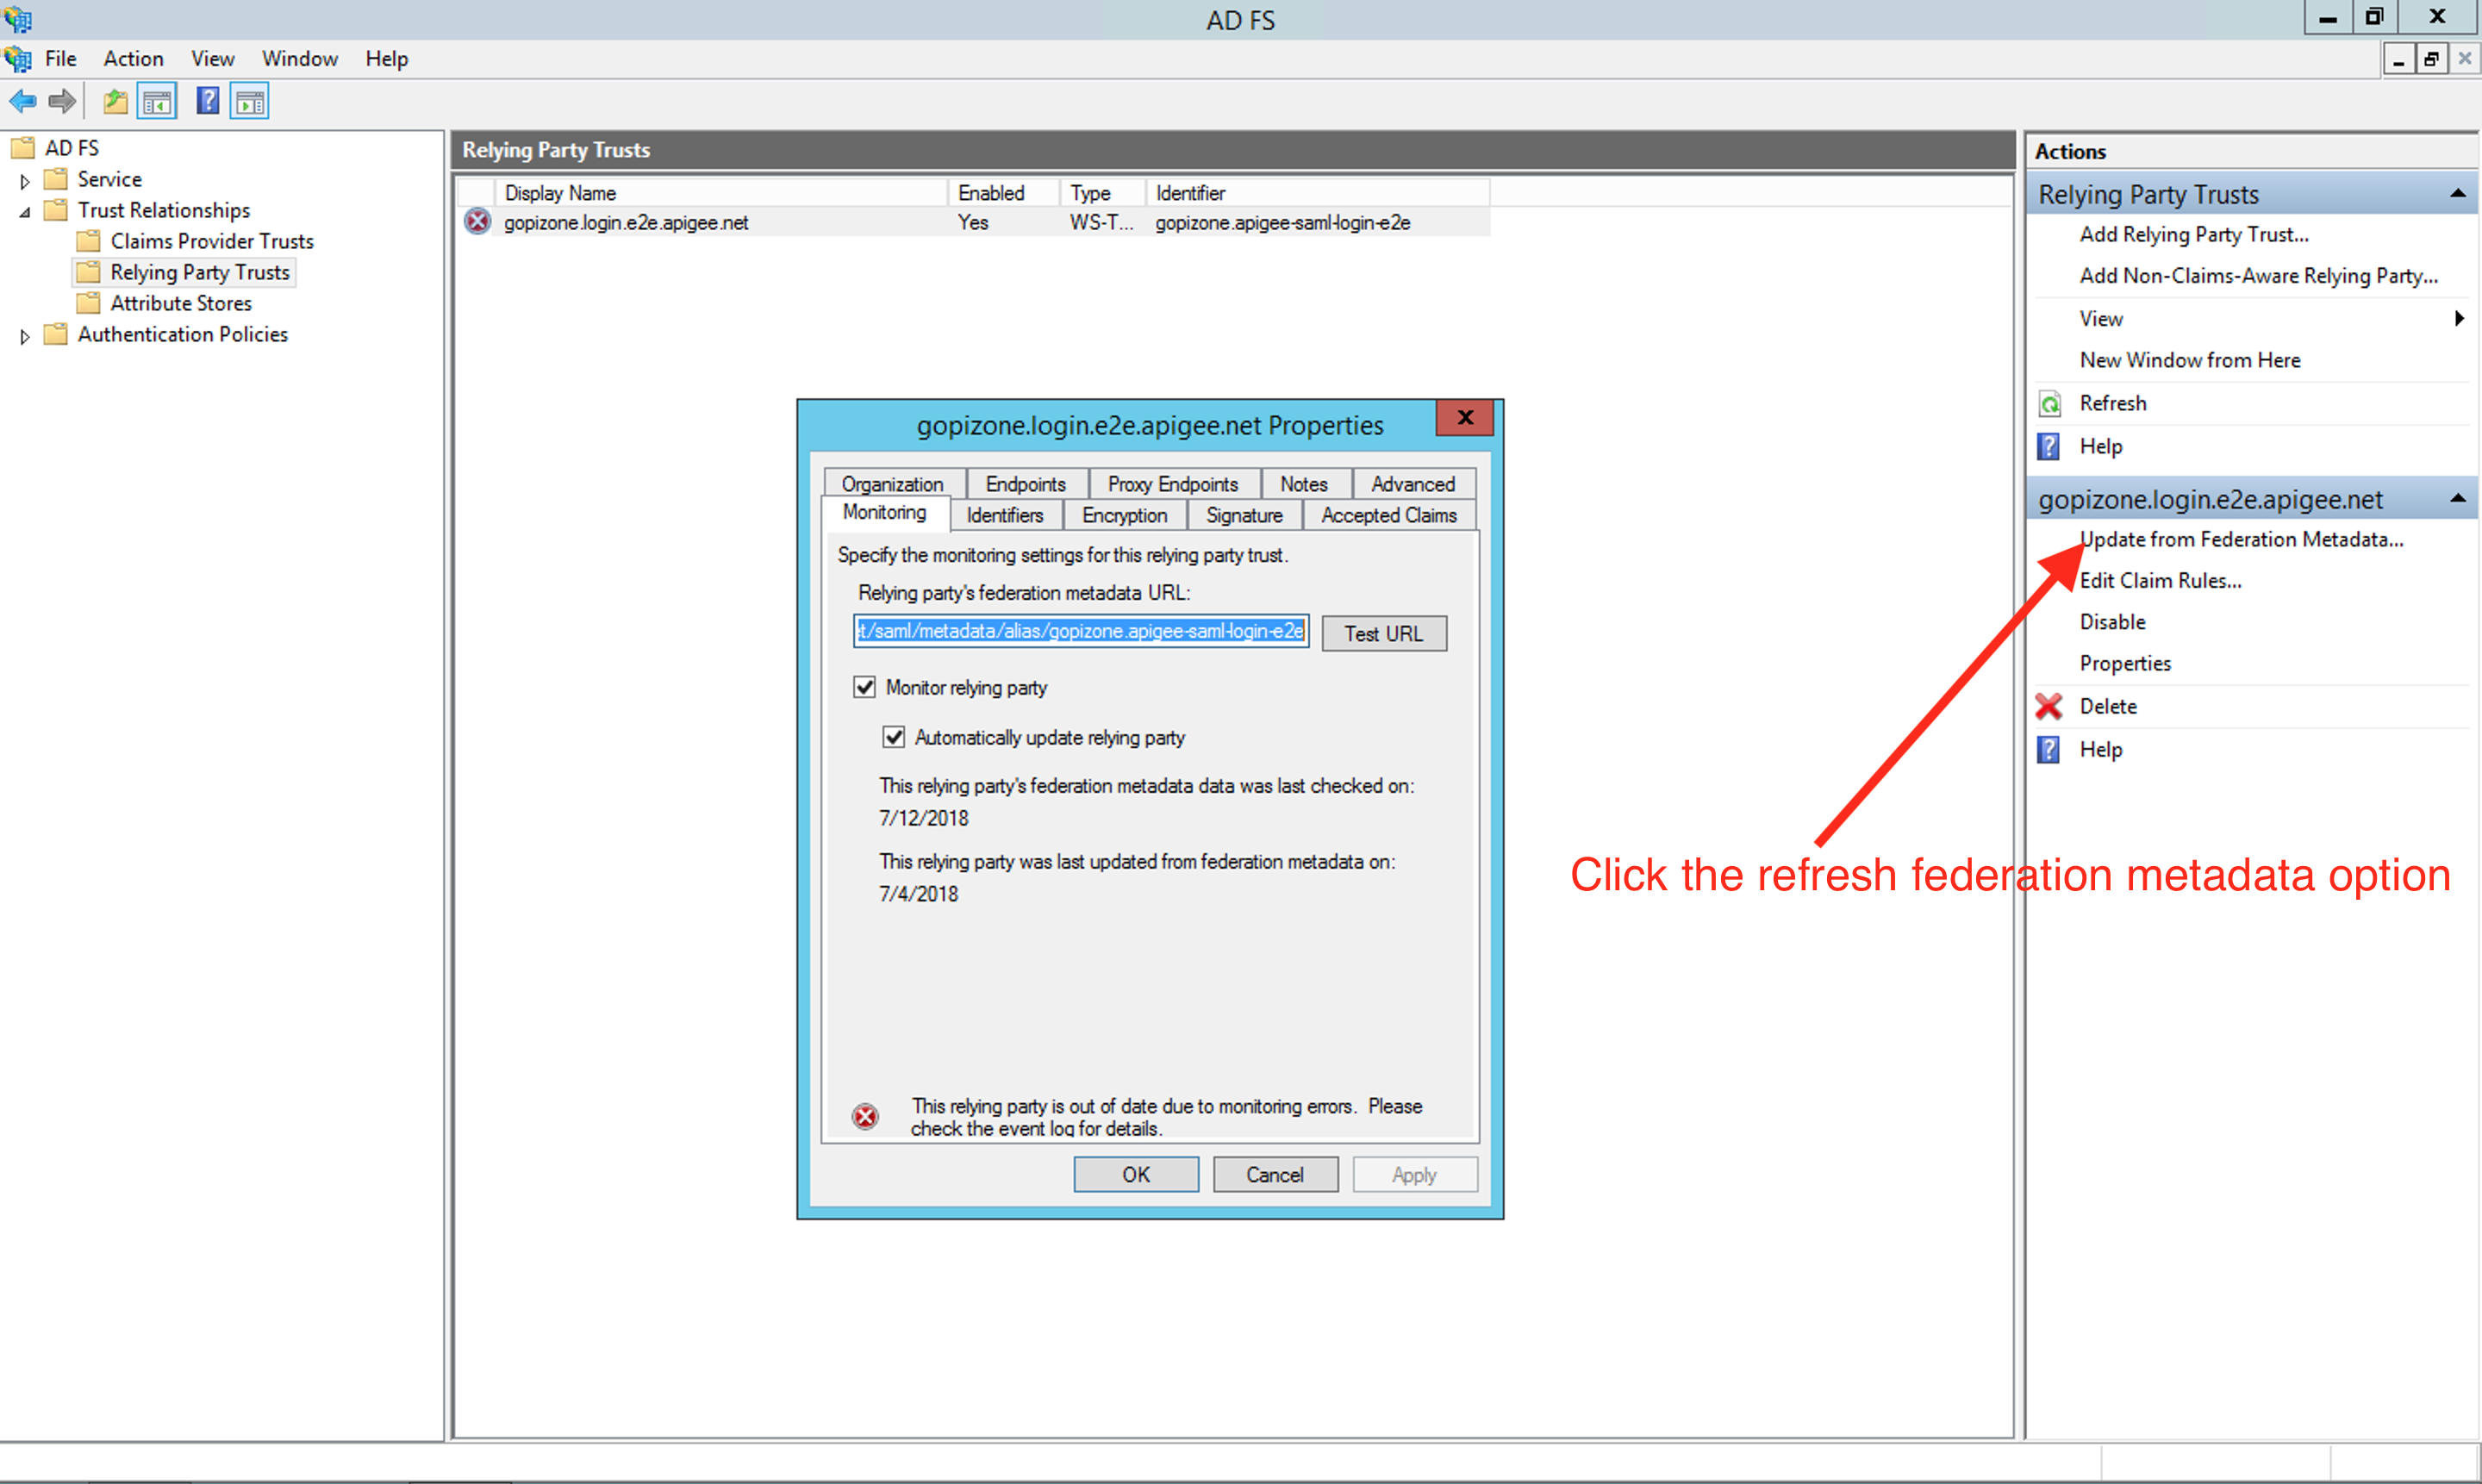
신뢰 당사자(이 경우 Apigee)를 모니터링하도록 ADFS 인스턴스를 설정한 경우(이 경우 Apigee) 1월 출시 후 ADFS 관리 도구 내에서 사용할 수 있는 연합 메타데이터에서 업데이트 옵션을 클릭하여 메타데이터를 새로고침합니다.
파일 기반 메타데이터를 사용하는 경우:
1월 출시 후 다음 위치에서 새 메타데이터를 다운로드합니다.
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
여기서 zoneName은 Apigee에서 받은 영역 이름에 해당합니다.
- 기존 신뢰 당사자 트러스트를 삭제하여 다시 만듭니다. 자세한 내용은 ADFS IDP 문서에서 Edge를 신뢰 당사자로 구성하기 를 참고하세요.
궁금한 점이 있거나 도움이 필요하면 Apigee Edge 지원팀에 문의하세요.